 srlabs/certiception
Un honeypot ADCS pour attraper les attaquants dans votre réseau interne.

Certiception est un honeypot pour les services de certificats Active Directory (ADCS), conçu pour piéger les attaquants avec un appât réaliste et attrayant qui déclenche des alertes très pertinentes.
Développé par la Red Team de SRLabs, Certiception crée un modèle de certificat à l'apparence vulnérable dans votre environnement ADCS, configure des restrictions pour empêcher l'exploitation et facilite la mise en place d'une alerte efficace.
Initialement présenté à Troopers24, Certiception est accompagné d'un guide stratégique pour une déception efficace : Le guide de la déception pour les red teamers
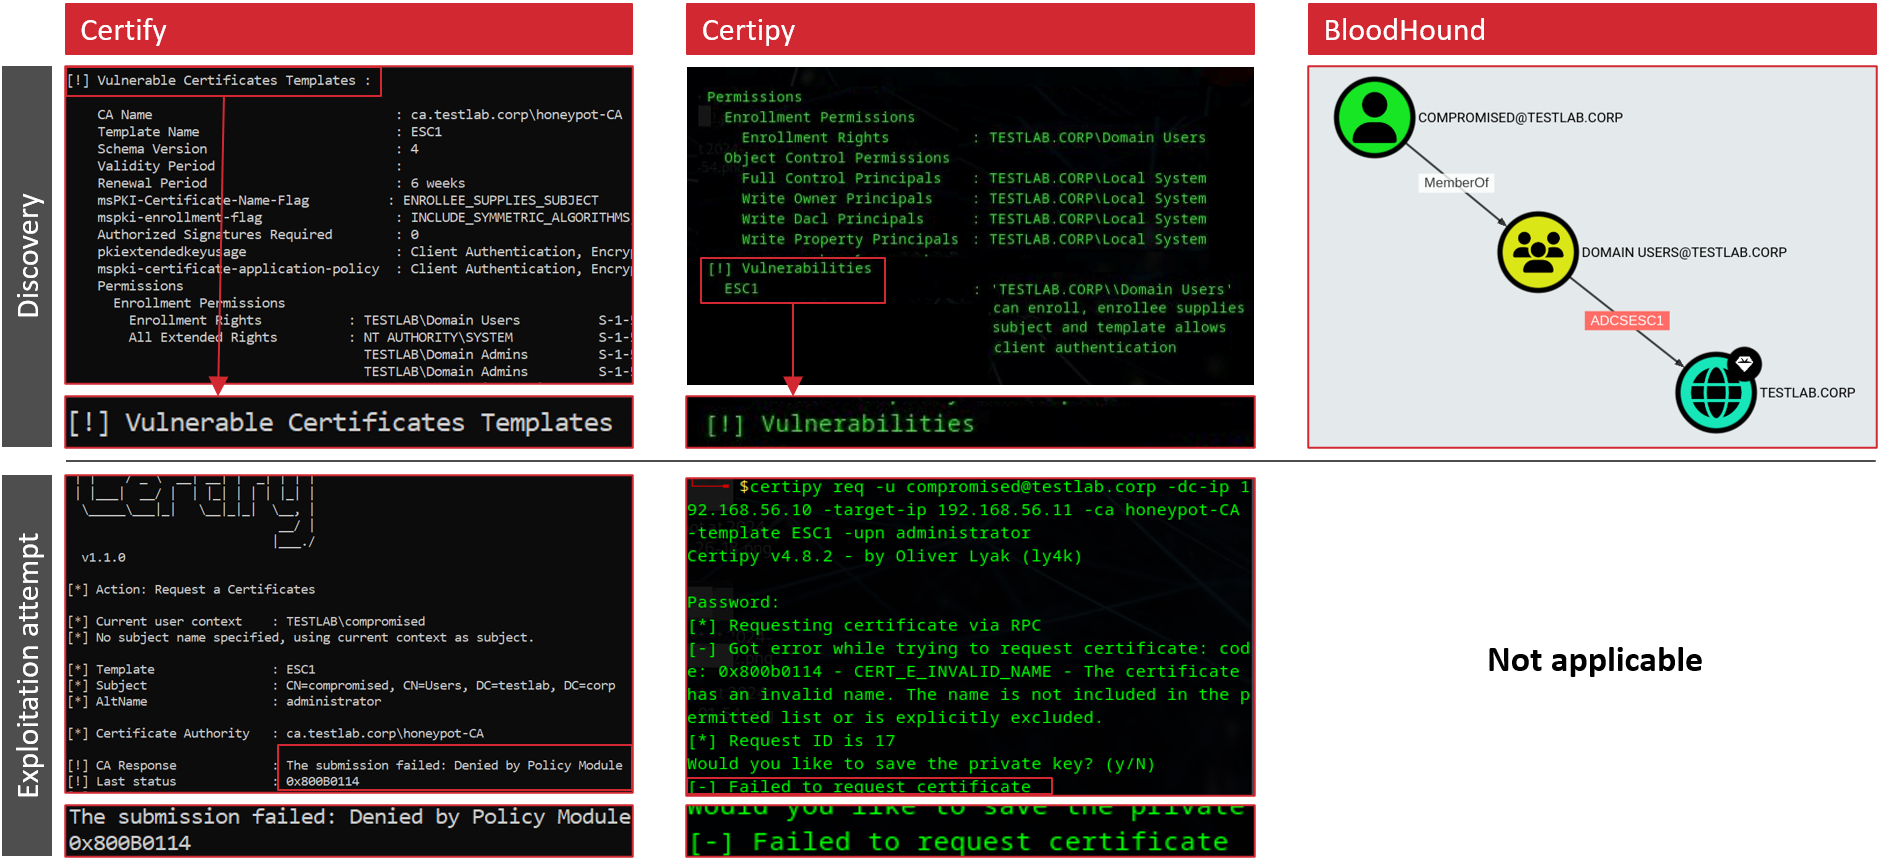
tl;dr : Du point de vue de l'attaquant : ça semble vulnérable, l'exploitation échoue.
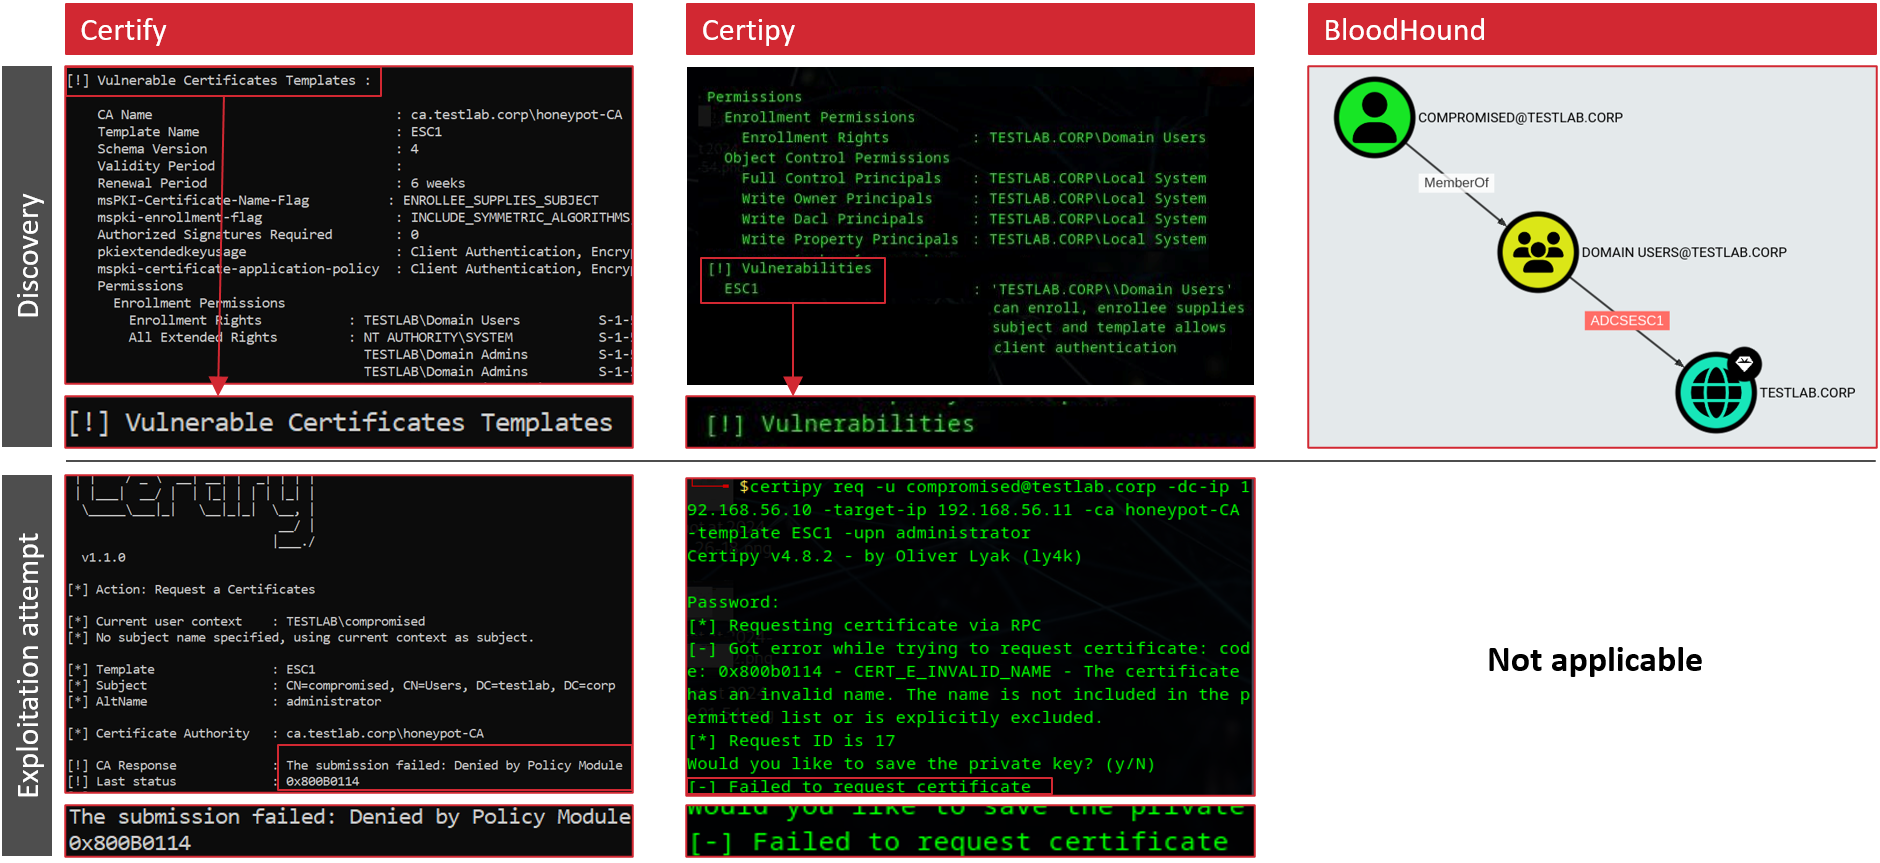
Lors de nos missions de Red Team et de gestion d'incidents, nous observons régulièrement que les déplacements latéraux et l'élévation de privilèges passent inaperçus. Lorsque des détections se déclenchent, elles ne sont pas traitées rapidement, car les faux positifs sont monnaie courante. Nous pensons que les honeypots internes (alias canaris, alias technologie de déception) sont un moyen efficace pour les défenseurs de détecter les menaces qui franchissent les défenses initiales.
Les honeypots internes sont des pièges intentionnels placés dans votre réseau à destination des attaquants. Ils semblent vulnérables mais déclenchent une alerte en cas d'exploitation. Voici pourquoi nous pensons que la déception a un fort potentiel :
Malgré leur potentiel, nous rencontrons régulièrement des configurations de déception fondamentalement inefficaces. Pour aider les défenseurs à créer des honeypots plus efficaces, Certiception est fourni avec un guide de stratégie de déception complet.
Active Directory Certificate Services (ADCS) est un emplacement idéal pour un honeypot :
C'est pourquoi nous avons créé Certiception.
Certiception installe une nouvelle AC dans votre environnement et configure un honeypot ESC1.
Elle est implémentée sous forme d'un playbook Ansible qui appelle plusieurs rôles. Globalement, les étapes suivantes sont exécutées :
Des paramètres tels que le nom de l'AC ou du modèle peuvent être personnalisés pour déguiser le honeypot.
Voici donc comment fonctionne Certiception :
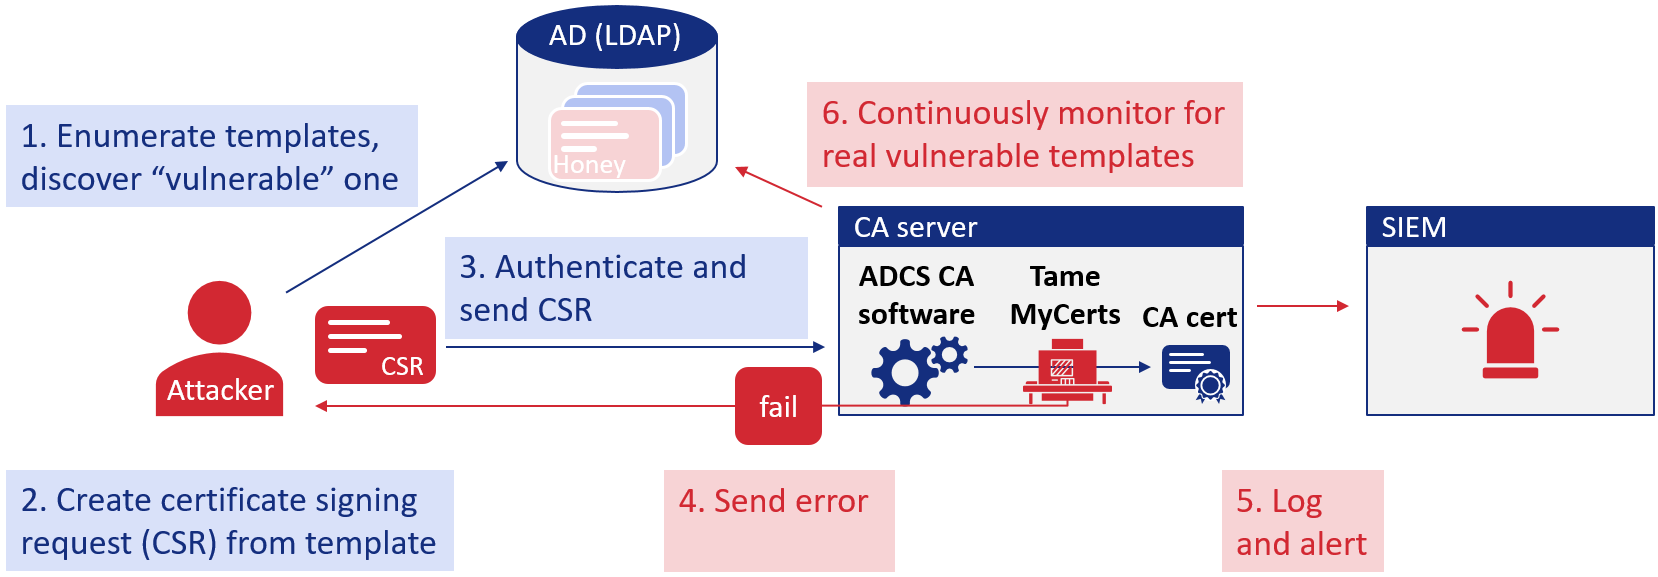
La prise en charge d'autres types de vulnérabilités ESC et la possibilité d'ajouter des modèles leurres à des AC existantes sont prévues pour l'avenir.
Certiception utilise les événements Windows intégrés de l'AC et les événements générés par le module de stratégie TameMyCerts. Pour obtenir les événements AC intégrés avec les informations requises, Certiception active le journal d'audit étendu sur le serveur AC leurre.
Nous suggérons de configurer des alertes sur les événements critiques et moyens :
| Source d'événement | ID d'événement | Alerte |
|---|---|---|
| TameMyCerts | 6 – CSR refusée pour violation de stratégie | CRITIQUE - tentative d'exploitation via SAN |
| Journal de sécurité Windows | 4886 – Inscription de certificat demandée | MOYEN - Le modèle leurre a été utilisé |
| Journal de sécurité Windows | 4887 – Certificat émis | Non utilisé, 4886 offre une meilleure couverture |
| Journal de sécurité Windows | 4888 – Demande de certificat refusée | Non utilisé, TameMyCerts 6 est plus précis lorsque l'émission échoue sans intention malveillante |
Certiception génère des règles SIGMA prêtes à l'emploi pour les deux alertes. Vous devez simplement vous assurer que les ID d'événements correspondants sont intégrés dans votre SIEM, puis configurer les alertes avec les règles SIGMA.
Les futures versions pourraient introduire des règles SIGMA nouvelles ou supplémentaires.
Suivez ces étapes pour configurer votre honeypot ADCS.
Note : nous améliorons encore la stabilité dans différentes configurations de laboratoire concernant les comptes utilisés pour les tâches d'installation. Si vous voulez l'essayer, il vaut probablement mieux attendre encore une semaine :)
inventoryhost_vars/honeypotCA.ymlansible-playbook -i inventory playbooks/certiception.yml
Cet outillage est fourni sans aucune garantie. Il combine des logiciels existants et automatise l'installation et la configuration. Vous êtes responsable de toutes les étapes d'installation et de configuration effectuées par Certiception.
