
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/sqsec/log4j2_cve-2021-44228
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationLabs et Pratique
GitHubsqsec/log4j2_cve-2021-44228

log4j2_CVE-2021-44228

Environnement de test basé sur Java pour la vulnérabilité CVE-2021-44228 (Log4Shell). Fournit un point de terminaison local pour valider et expérimenter l'exploit d'exécution de code à distance Log4j.

Voir le dépôt
8il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

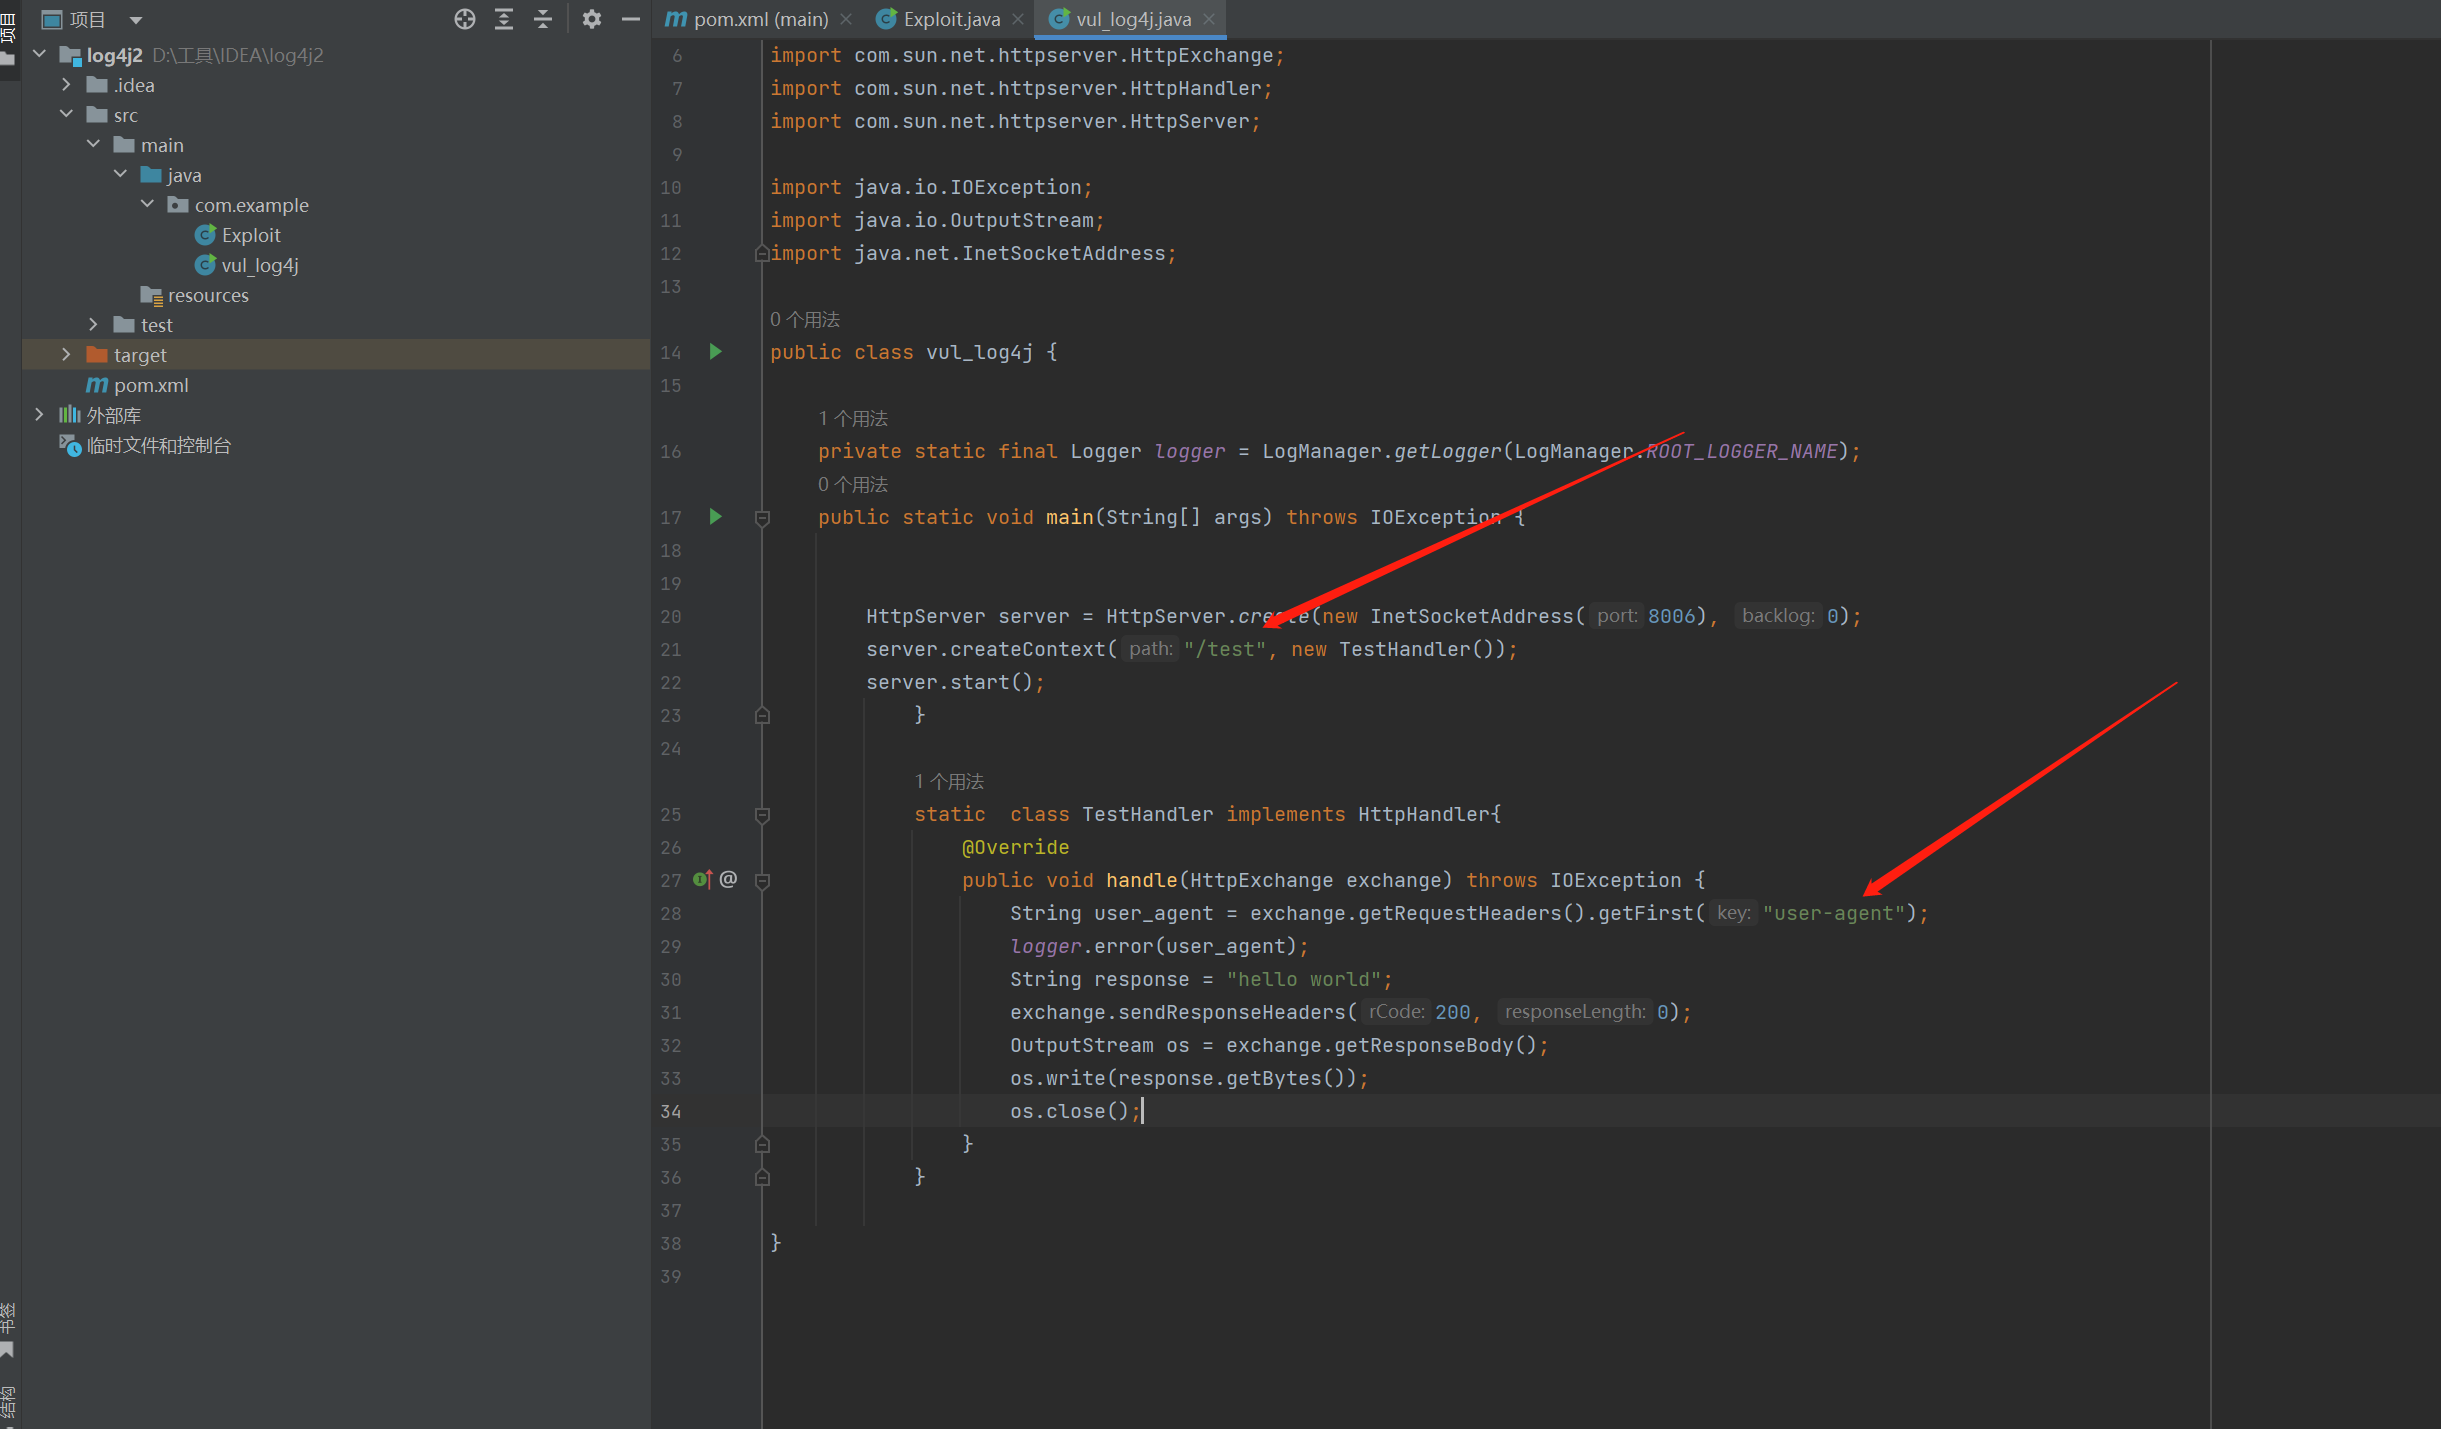
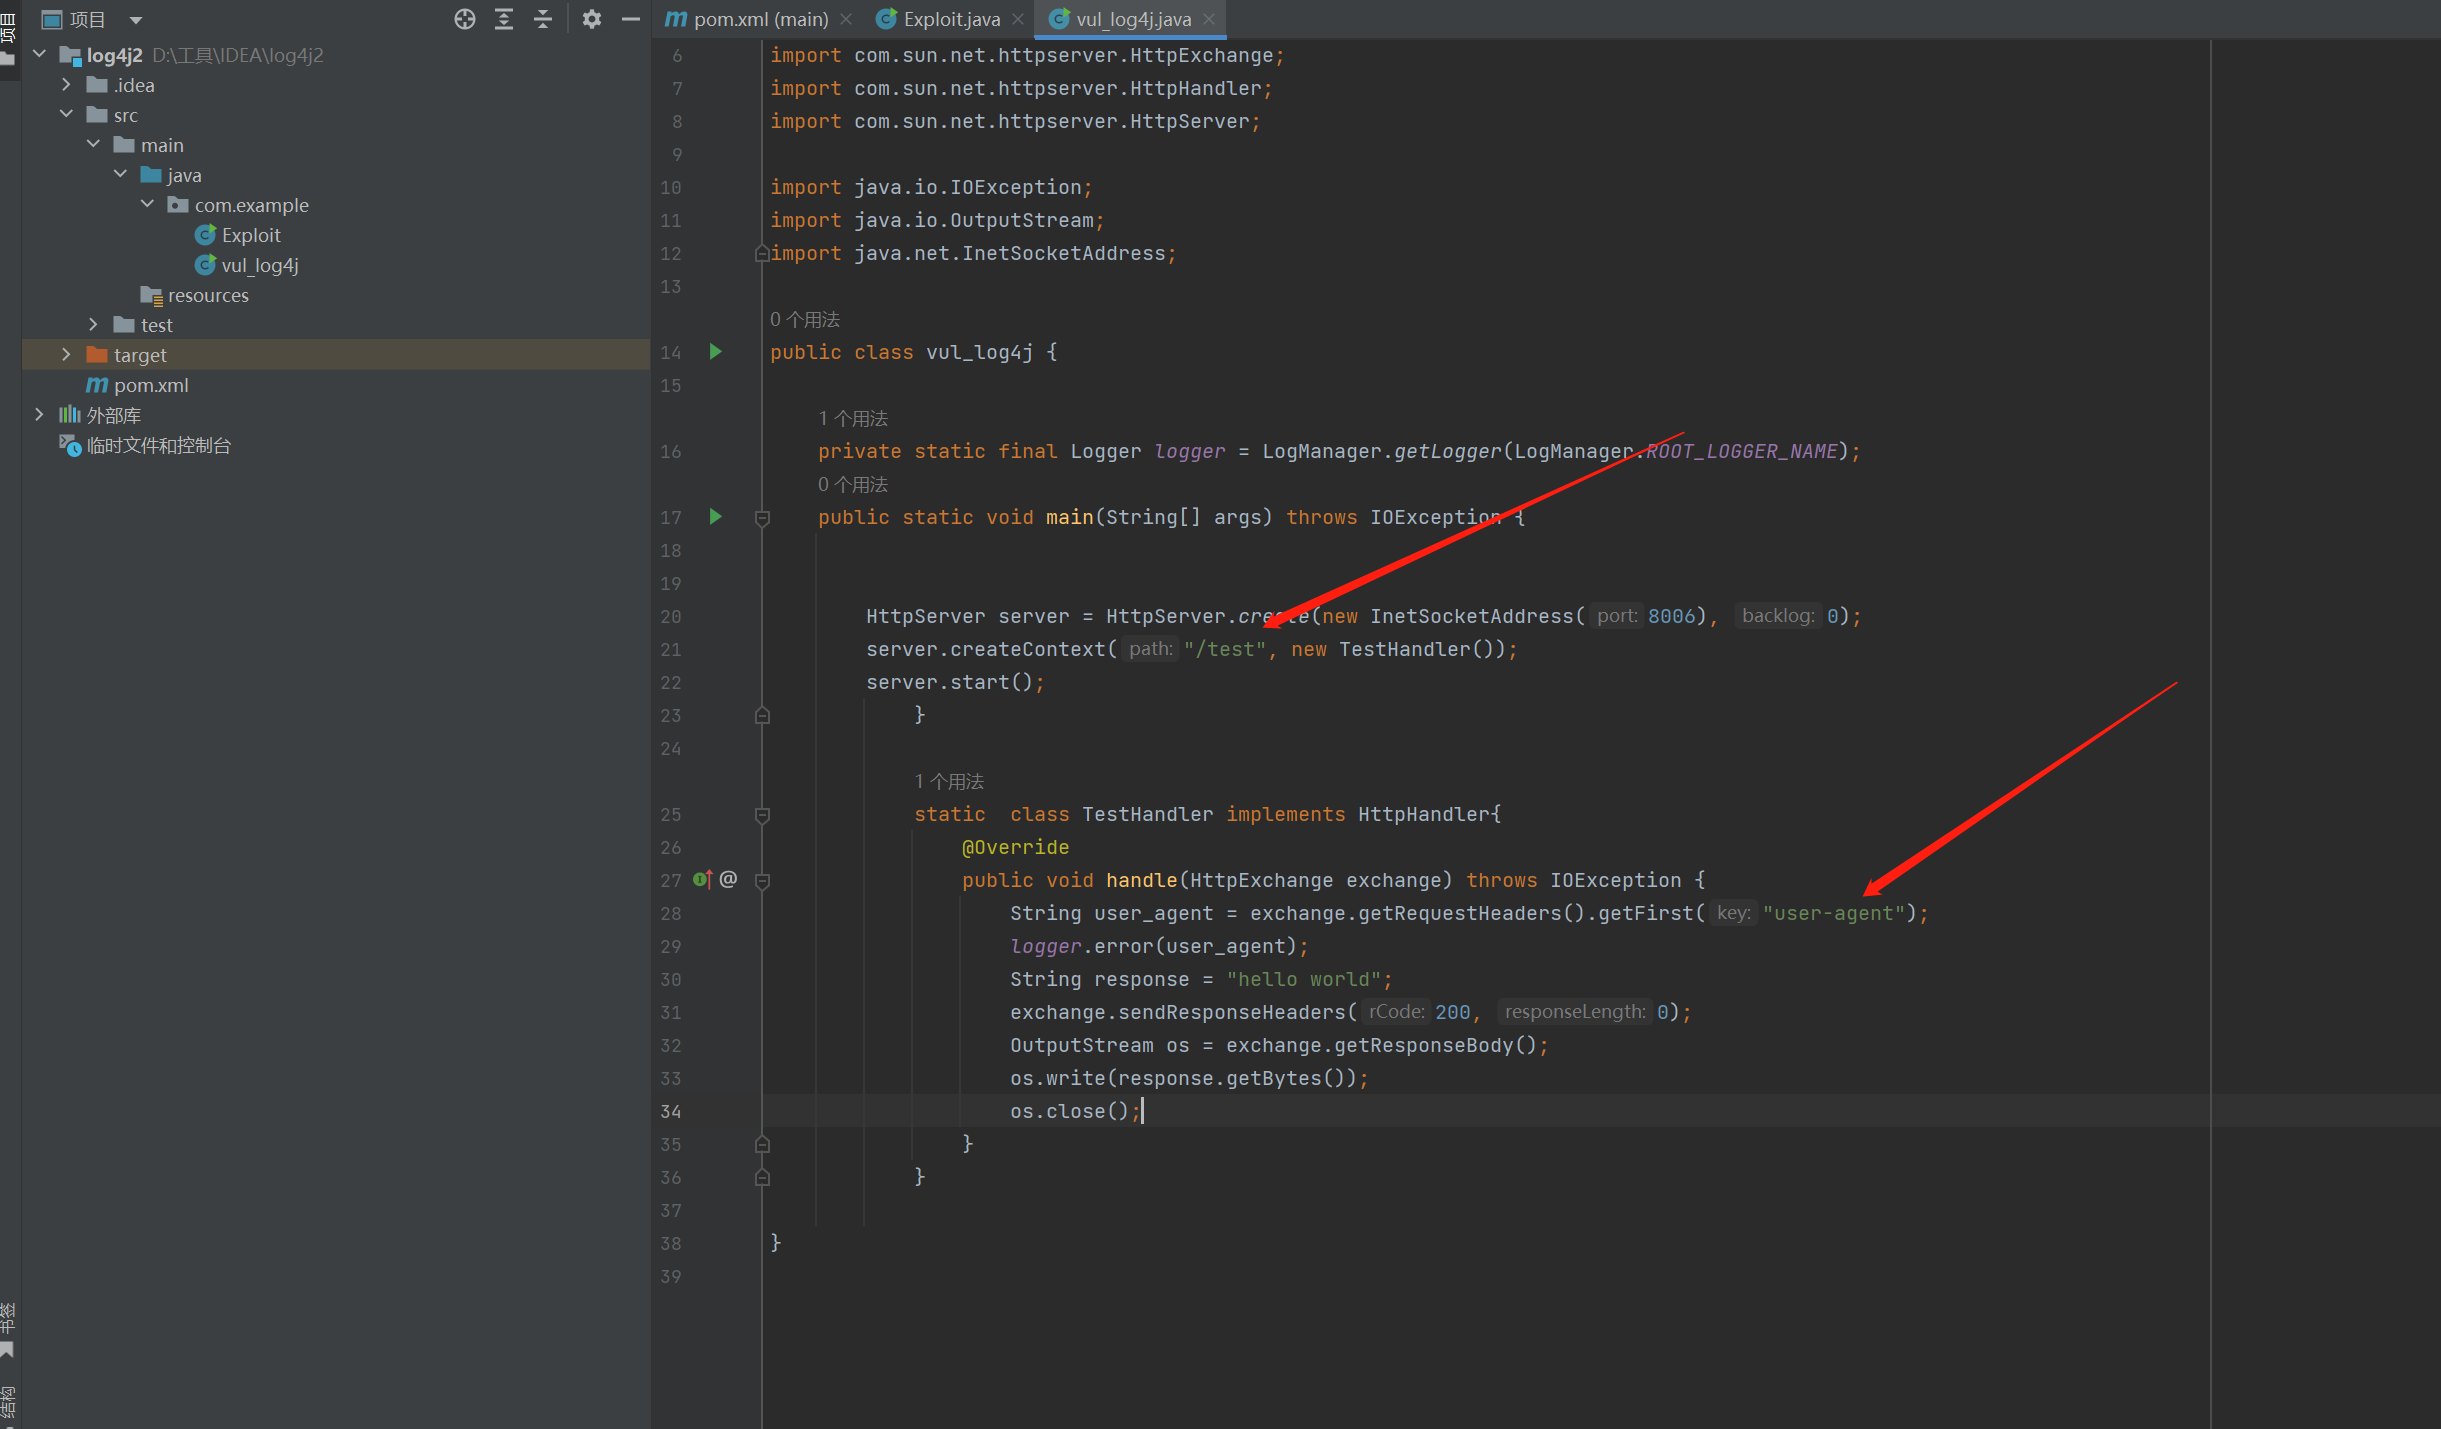
Utilisation de l'environnement de test log4j2, en cas de problème, responsabilité personnelle

Mon environnement de test est Java 17. Si vous devez le modifier, réimportez simplement le projet. Adresse après le démarrage de l'environnement : http://127.0.0.1:8006/test image
Télécharger l’outil