Proxy inverse aveugle au contenu pour l'analyse de sécurité protégée contre l'exposition
Un proxy inverse local pour l'analyse de sécurité aveugle au contenu.
Go · HTTPS local · HTTP & WebSocket · Tor / SOCKS5
Le raisonnement / Comment ça marche / Démarrage rapide / Certificats / Tor / CAPTCHA / Preuves / Développement
Les tests de sécurité sont une discipline comportementale. Ce qu'une application fait -- comment elle traite les entrées, quels contrôles elle applique, ce qu'elle renvoie, comment elle échoue -- voilà ce qui compte. L'identité devrait être sans importance pour cette analyse.
Les outils de sécurité assistés par IA ne fonctionnent pas ainsi. Ils voient la cible -- son domaine, sa marque, son organisation -- et ils se forgent des opinions. Ils atténuent les conclusions pour des services bien connus. Ils refusent de sonder en fonction de qui est la cible. Ils déclinent le test de chemins qu'ils associent à un fournisseur particulier. L'IA prend des décisions qui appartiennent à l'opérateur, et elle les prend en se fondant sur le contexte plutôt que sur le comportement.
C'est le mauvais axe. L'opérateur autorise le périmètre. L'outil évalue le comportement. Ce sont des responsabilités différentes et elles ne devraient pas se confondre en une seule. Mais aujourd'hui, chaque outil assisté par IA a l'identité complète de la cible câblée dans chaque décision qu'il prend -- quoi tester, jusqu'où pousser, s'il faut signaler.
Blinder est un point de départ : un outil pratique, mais aussi une position selon laquelle les tests devraient être séparés du contexte. C'est une première tentative pour faire émerger l'idée. Si l'approche trouve un écho, nous accueillerions volontiers de meilleures implémentations, des contributions, ou simplement la conversation sur où devrait se situer la limite.
Supprimer l'identité ne signifie pas supprimer le contenu. C'est là que la plupart des approches naïves échouent. Les vulnérabilités sont observables comme des changements dans le contenu des réponses -- messages d'erreur, entrées reflétées, données que la session ne devrait pas atteindre, résultats calculés qui révèlent une évaluation côté serveur. Si un proxy supprimait ce contenu, il masquerait les preuves que le testeur recherche.
L'exigence est chirurgicale : retirer l'identité tout en préservant les signaux comportementaux. Une page qui n'appartient à personne mais se comporte exactement comme l'originale -- y compris lorsqu'elle se comporte mal.
Blinder est un proxy inverse HTTPS local qui se place entre le scanner IA (ou le navigateur) et la cible. Il réécrit l'identité -- domaines, marques, noms d'organisation, e-mails, adresses IP -- tout en préservant le comportement fonctionnel de l'application : ses erreurs, ses réflexions, ses contrôles de sécurité, ses codes de statut, sa structure de contenu.
Pour l'IA en aval, la cible est une application anonyme hébergée localement à l'adresse https://127.0.0.1:8099. Aucune marque à reconnaître. Aucun domaine sur lequel se forger une opinion. L'IA teste ce que l'application fait, pas qui elle est.
C'est l'analyse aveugle au contenu : l'opérateur contrôle qui est la cible ; l'IA se concentre sur ce qu'elle fait.
Le contenu de remplacement fait partie de l'exactitude : un remplissage neutre pour l'affichage, des valeurs réversibles pour les données applicatives, et des diagnostics et comportements de contrôle préservés. Les avis de suppression générés n'ont pas leur place dans les pages.
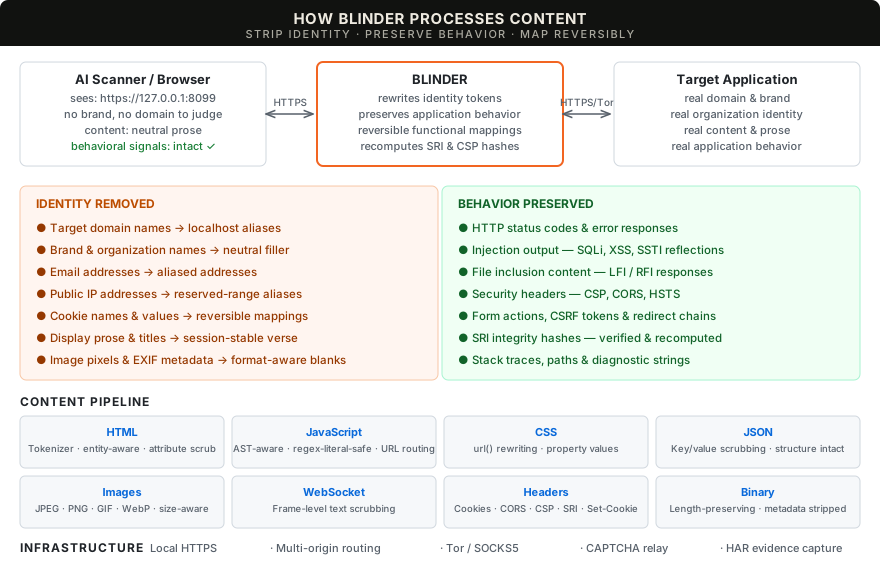
| Nettoyage du contenu | Le texte d'affichage est remplacé par un remplissage de prose neutre ; les éléments interactifs (boutons, libellés, contrôles de formulaire) et le contenu de diagnostic (messages d'erreur, traces de pile, balisage reflété) sont préservés. Les jetons d'identité, les références de domaine et les valeurs de cookies sont réécrits dans les corps HTTP, les en-têtes et le texte WebSocket. --preserve-content conserve le texte d'affichage original pour un nettoyage limité à l'identité. |
| Intégrité des ressources | Le SRI original est vérifié par référence et recalculé pour les ressources réécrites, avec les hachages CSP correspondants traduits. Les références versionnées lient les octets servis ; l'intégrité des ressources externes est préservée. |
| Cache de réponses | Validateurs de cache amont/aval distincts. La revalidation 304 fusionne les en-têtes de politique de sécurité. Éviction sensible à Vary. |
| Gestion de session | Noms de cookies réversibles avec nettoyage par valeur. Routage multi-origine via --extra-origin avec des noms d'hôtes alias déterministes, routage par en-tête Host et traduction d'origine CORS. |
| Relais CAPTCHA | File d'attente de défis côté opérateur et origines de fournisseurs distinctes. Les ressources routées via Tor gardent les cookies, la CSP et le CORS du fournisseur séparés de la cible et de l'opérateur. |
| Routage privé | HTTP et WebSocket en amont via Tor SOCKS5 avec résolution distante des noms d'hôtes. Les défaillances de Tor sont des erreurs franches, jamais des replis silencieux. |
| HTTPS local | AC locale d'une durée de vie de 90 jours avec renouvellement automatique ; les certificats feuilles de session sont signés à la volée. Faites confiance à l'AC une fois -- ajouter des origines ou changer d'alias ne nécessite jamais de refaire la confiance. Mode éphémère disponible. |
| Preuves | HAR pré-nettoyage avec persistance basée sur un journal, manifeste des requêtes avec compteurs de nettoyage/fuite par requête, mappages de domaines et rapport de nettoyage. Comparaisons de réponses appariées vérifient la fidélité en taille d'octets et si les changements de contenu/statut survivent au masquage. Les contrôles de préservation du signal enregistrent le comportement vérifié et les défauts restants. |
Voir comportement pris en charge et critères de livraison pour l'état d'implémentation et les limitations connues.
Compilez avec Go 1.26+. Le binaire n'a aucune dépendance d'exécution externe.
git clone https://github.com/Splinters-io/blinder.git
cd blinder
make build
./blinder --preflight
Suivez les conseils de certificat propres à votre OS, puis démarrez une session :
capture_dir=$(mktemp -d)
./blinder --target https://your-authorized-target.example \
  --identity YourOrganisation \
  --har "$capture_dir/session.har" \
  --output "$capture_dir/output"
Pointez votre navigateur ou scanner vers https://127.0.0.1:8099. Ajoutez plusieurs jetons d'identité avec des options --identity répétées. Arrêtez avec Ctrl-C pour sauvegarder les preuves de la session.
Utilisez --config (-c) pour charger les valeurs par défaut depuis un fichier YAML. Les options de la ligne de commande remplacent le fichier.