Observabilité sémantique pour les systèmes UNIX - Une sonde système légère basée en C avec une analyse assistée par IA
Observabilité sémantique pour les systèmes UNIX
Un sondeur système léger et portable écrit en C qui capture des « empreintes système » pour une analyse assistée par IA des risques non évidents. Intègre auditd, un score de risque explicable et un tableau de bord web en direct avec authentification multi-utilisateur de niveau entreprise.

Démo en direct : sentinel.speytech.com
| Configuration | Connexion |
|---|---|
 |  |
v0.5.x : Résumé de la posture de sécurité, graphique de tendance des risques, indicateur d'apprentissage, facteurs de risque explicables, alertes par e-mail, historique des événements
v0.4.0 : Intégration Auditd, détection de force brute, hachage d'utilisateur préservant la confidentialité, attribution de processus, score de risque
v0.3.0 : Tableau de bord web, sommes SHA256, service systemd, apprentissage de base, sonde réseau, mode surveillance
Les outils d'observabilité modernes comme Dynatrace, Datadog et Prometheus sont excellents pour la collecte de métriques et les alertes de seuil. Mais ils répondent à une question étroite : « Cette métrique est-elle en dehors de sa plage attendue ? »
Ils peinent à :
C-Sentinel adopte une approche différente : capturer une empreinte système complète — y compris les événements de sécurité — et utiliser le raisonnement LLM pour identifier les « fantômes dans la machine ».
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Fonctionnalités du tableau de bord

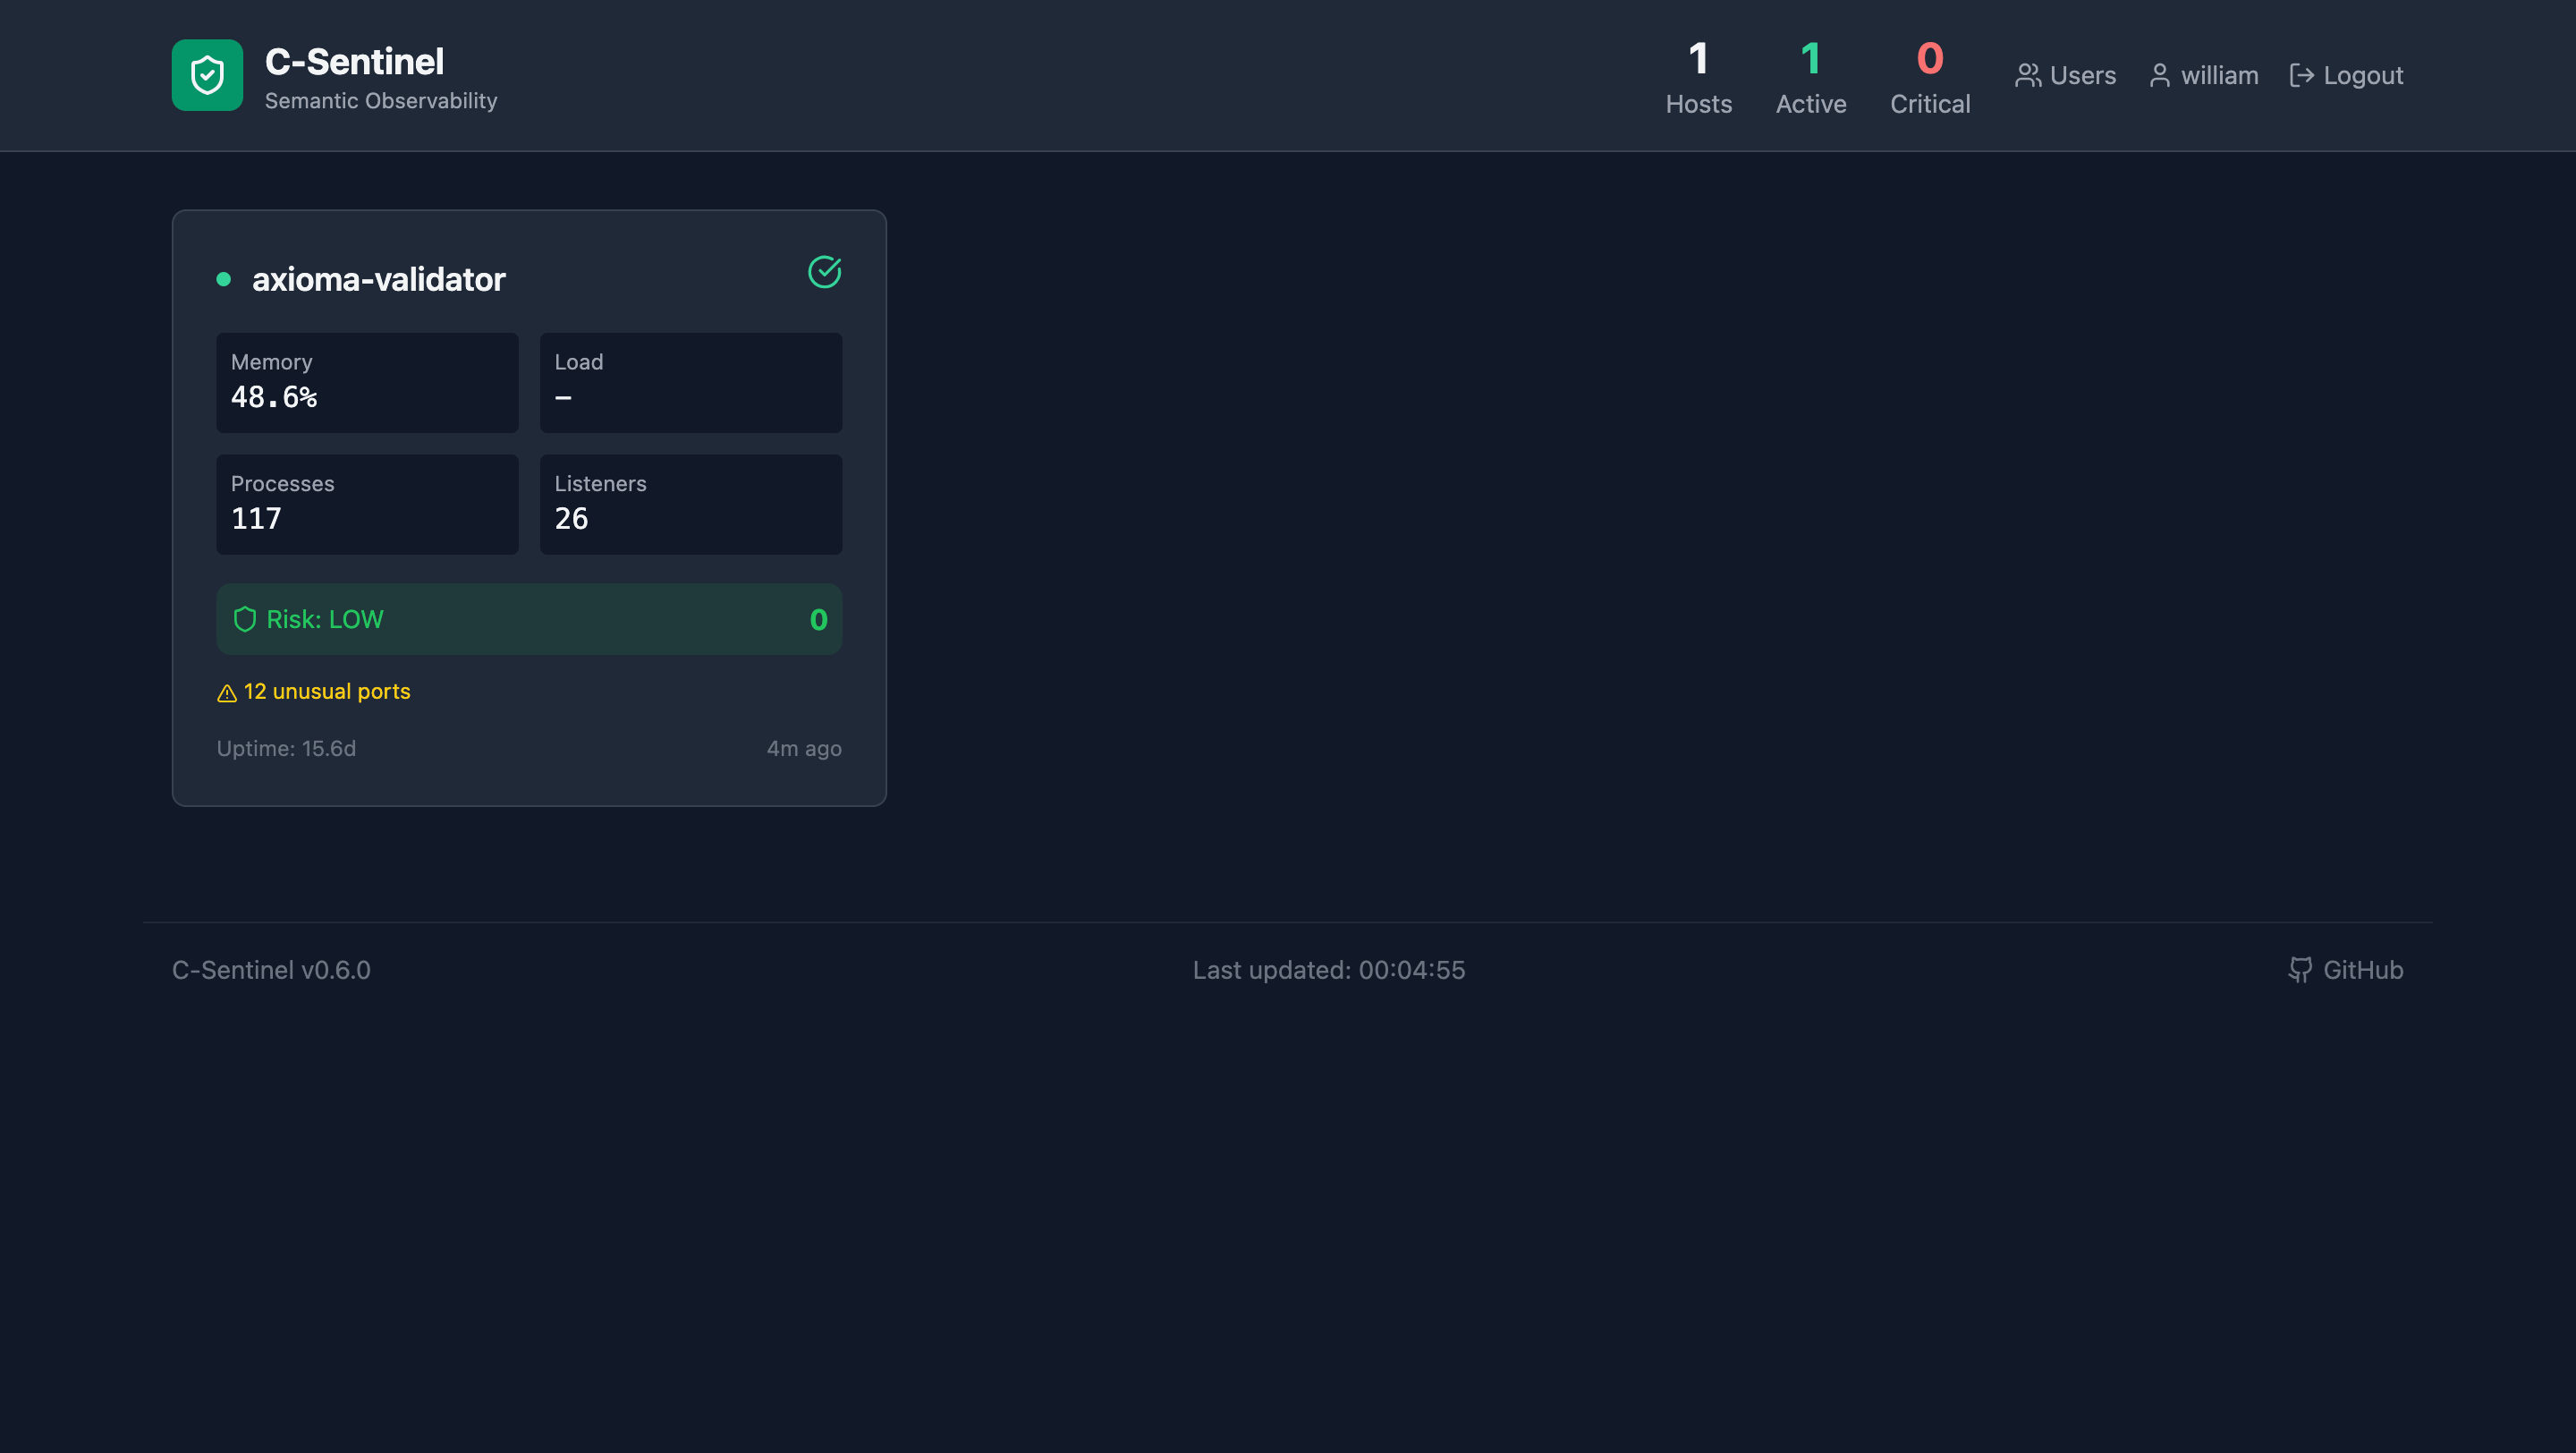
Le tableau de bord web offre une surveillance de sécurité en temps réel sur votre infrastructure.

### Authentification multi-utilisateur

Contrôle d'accès de niveau entreprise avec trois rôles :

| Rôle | Permissions |
|------|-------------|
| **Admin** | Accès complet : gérer les utilisateurs, consulter les journaux d'audit, toutes les opérations |
| **Opérateur** | Accuser réception des événements, réinitialiser les compteurs, consulter toutes les données |
| **Visualisateur** | Accès en lecture seule aux tableaux de bord et aux données |

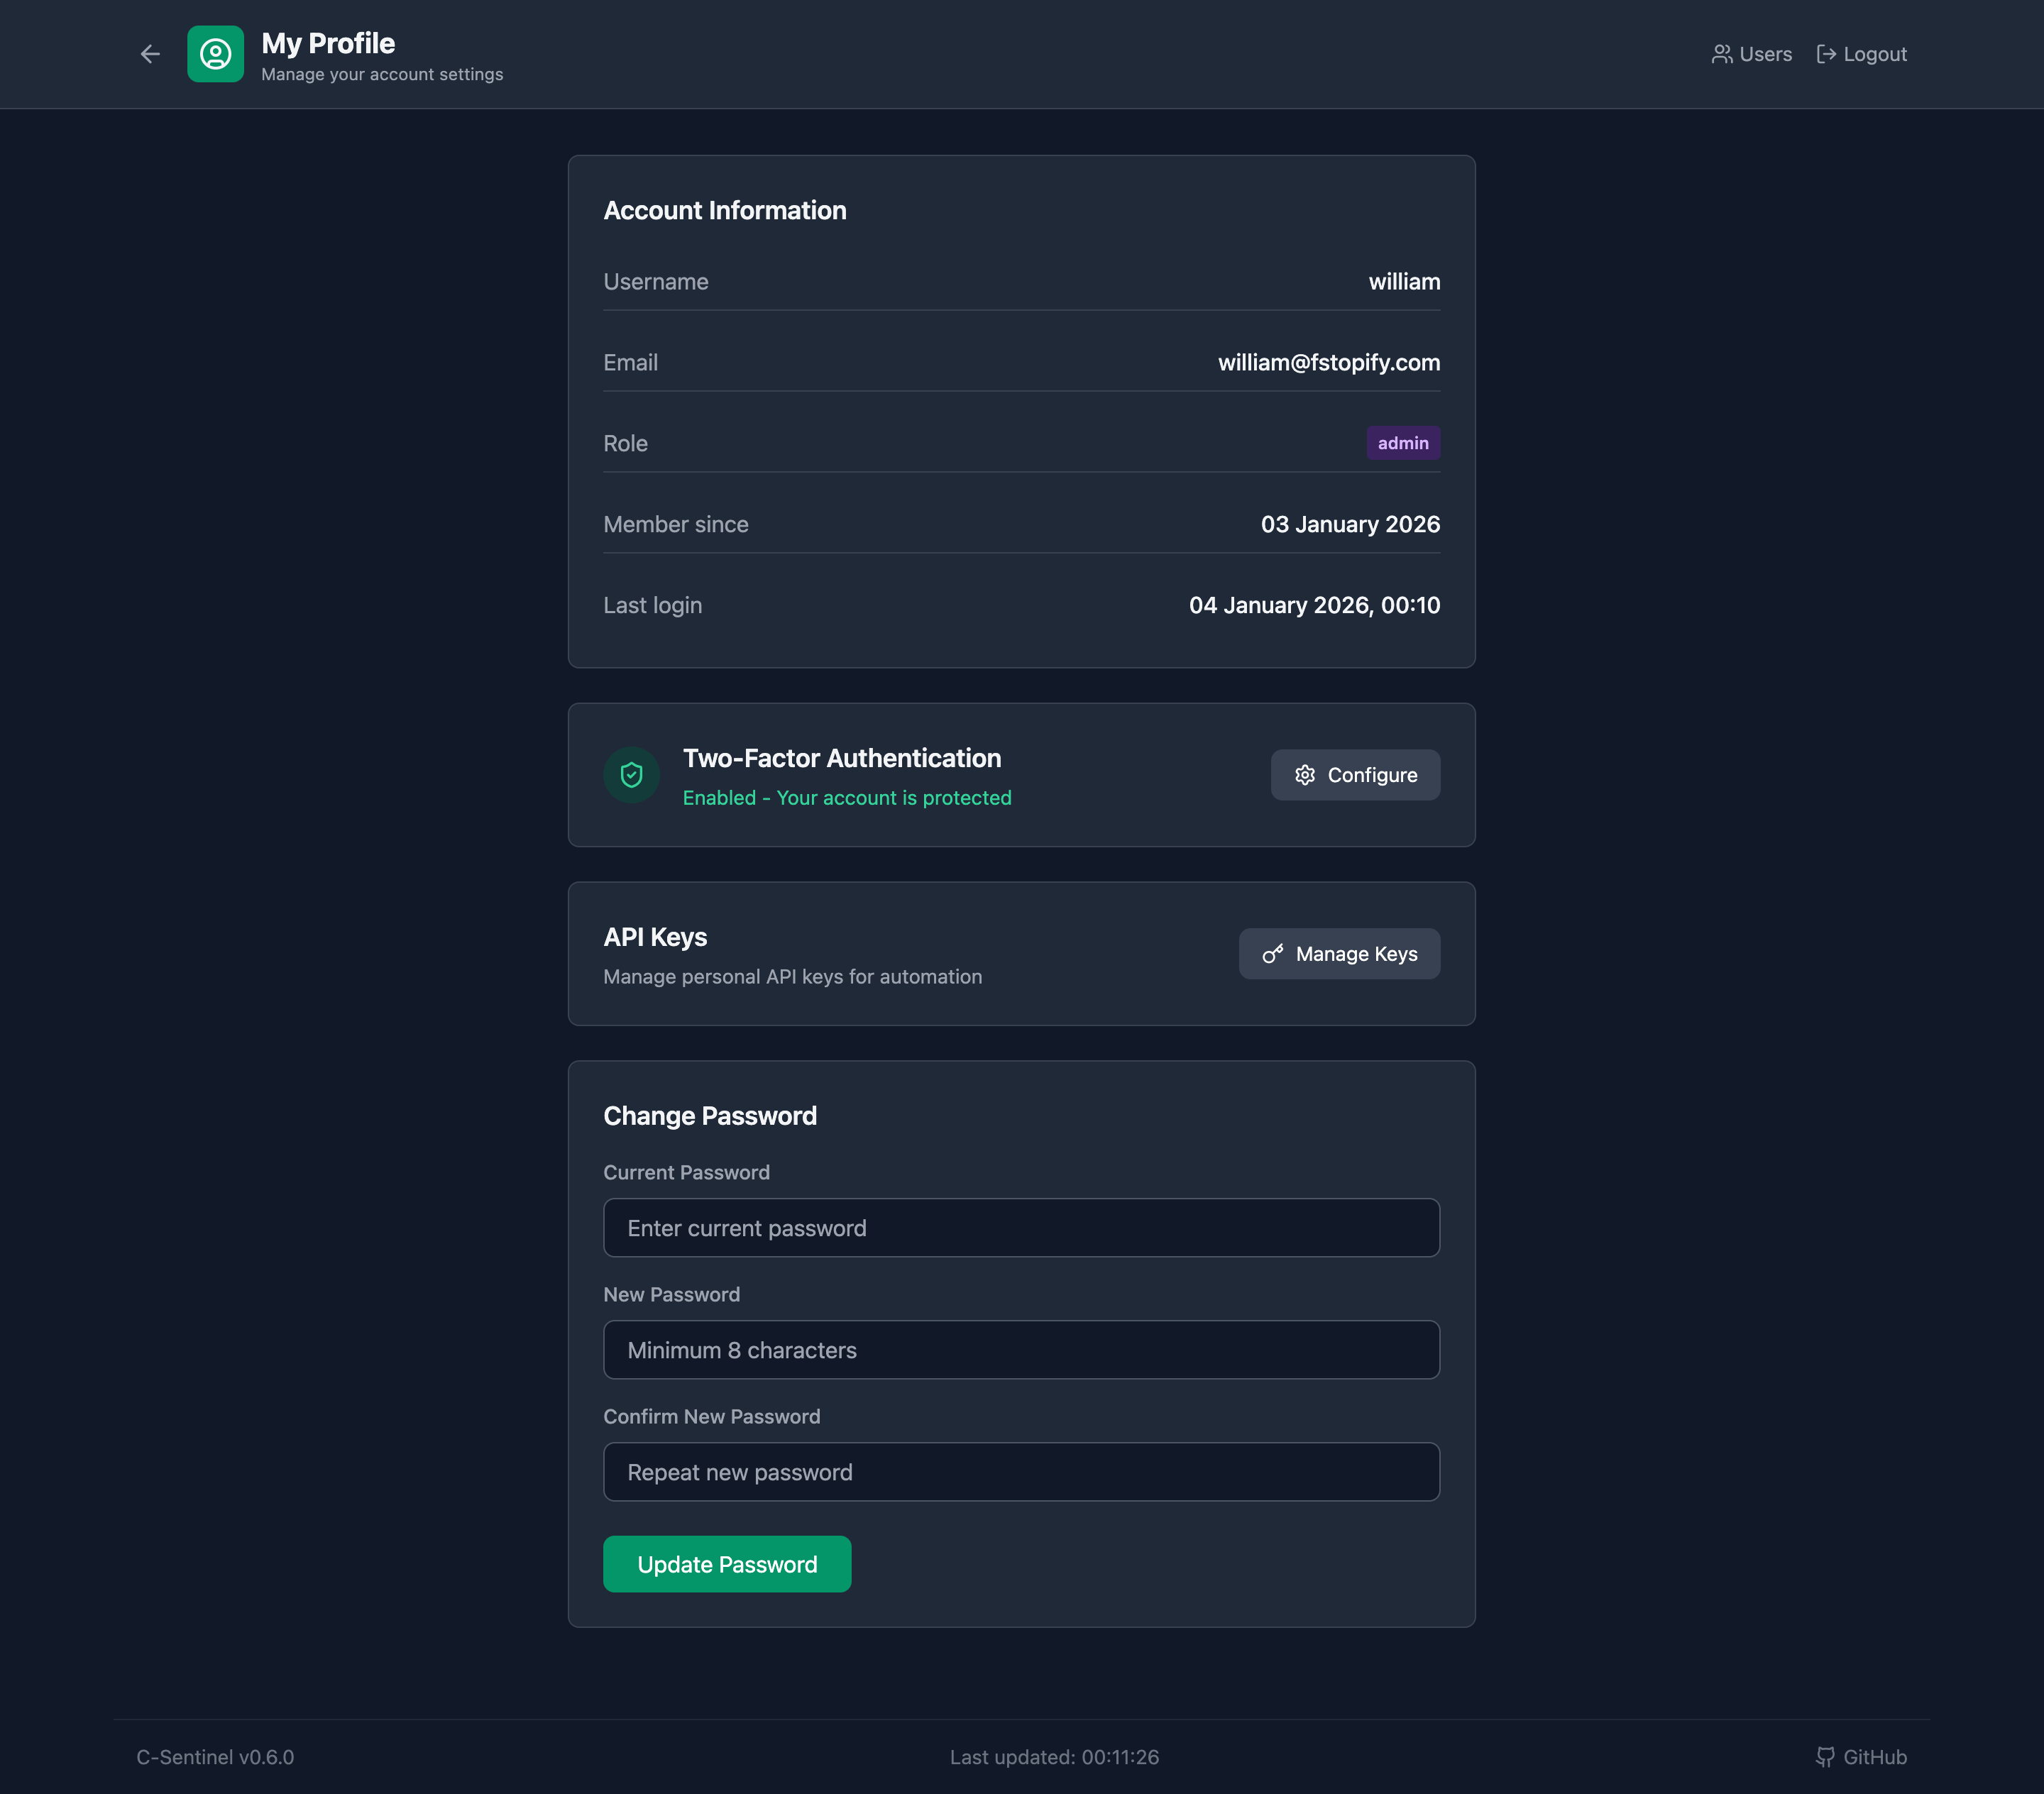
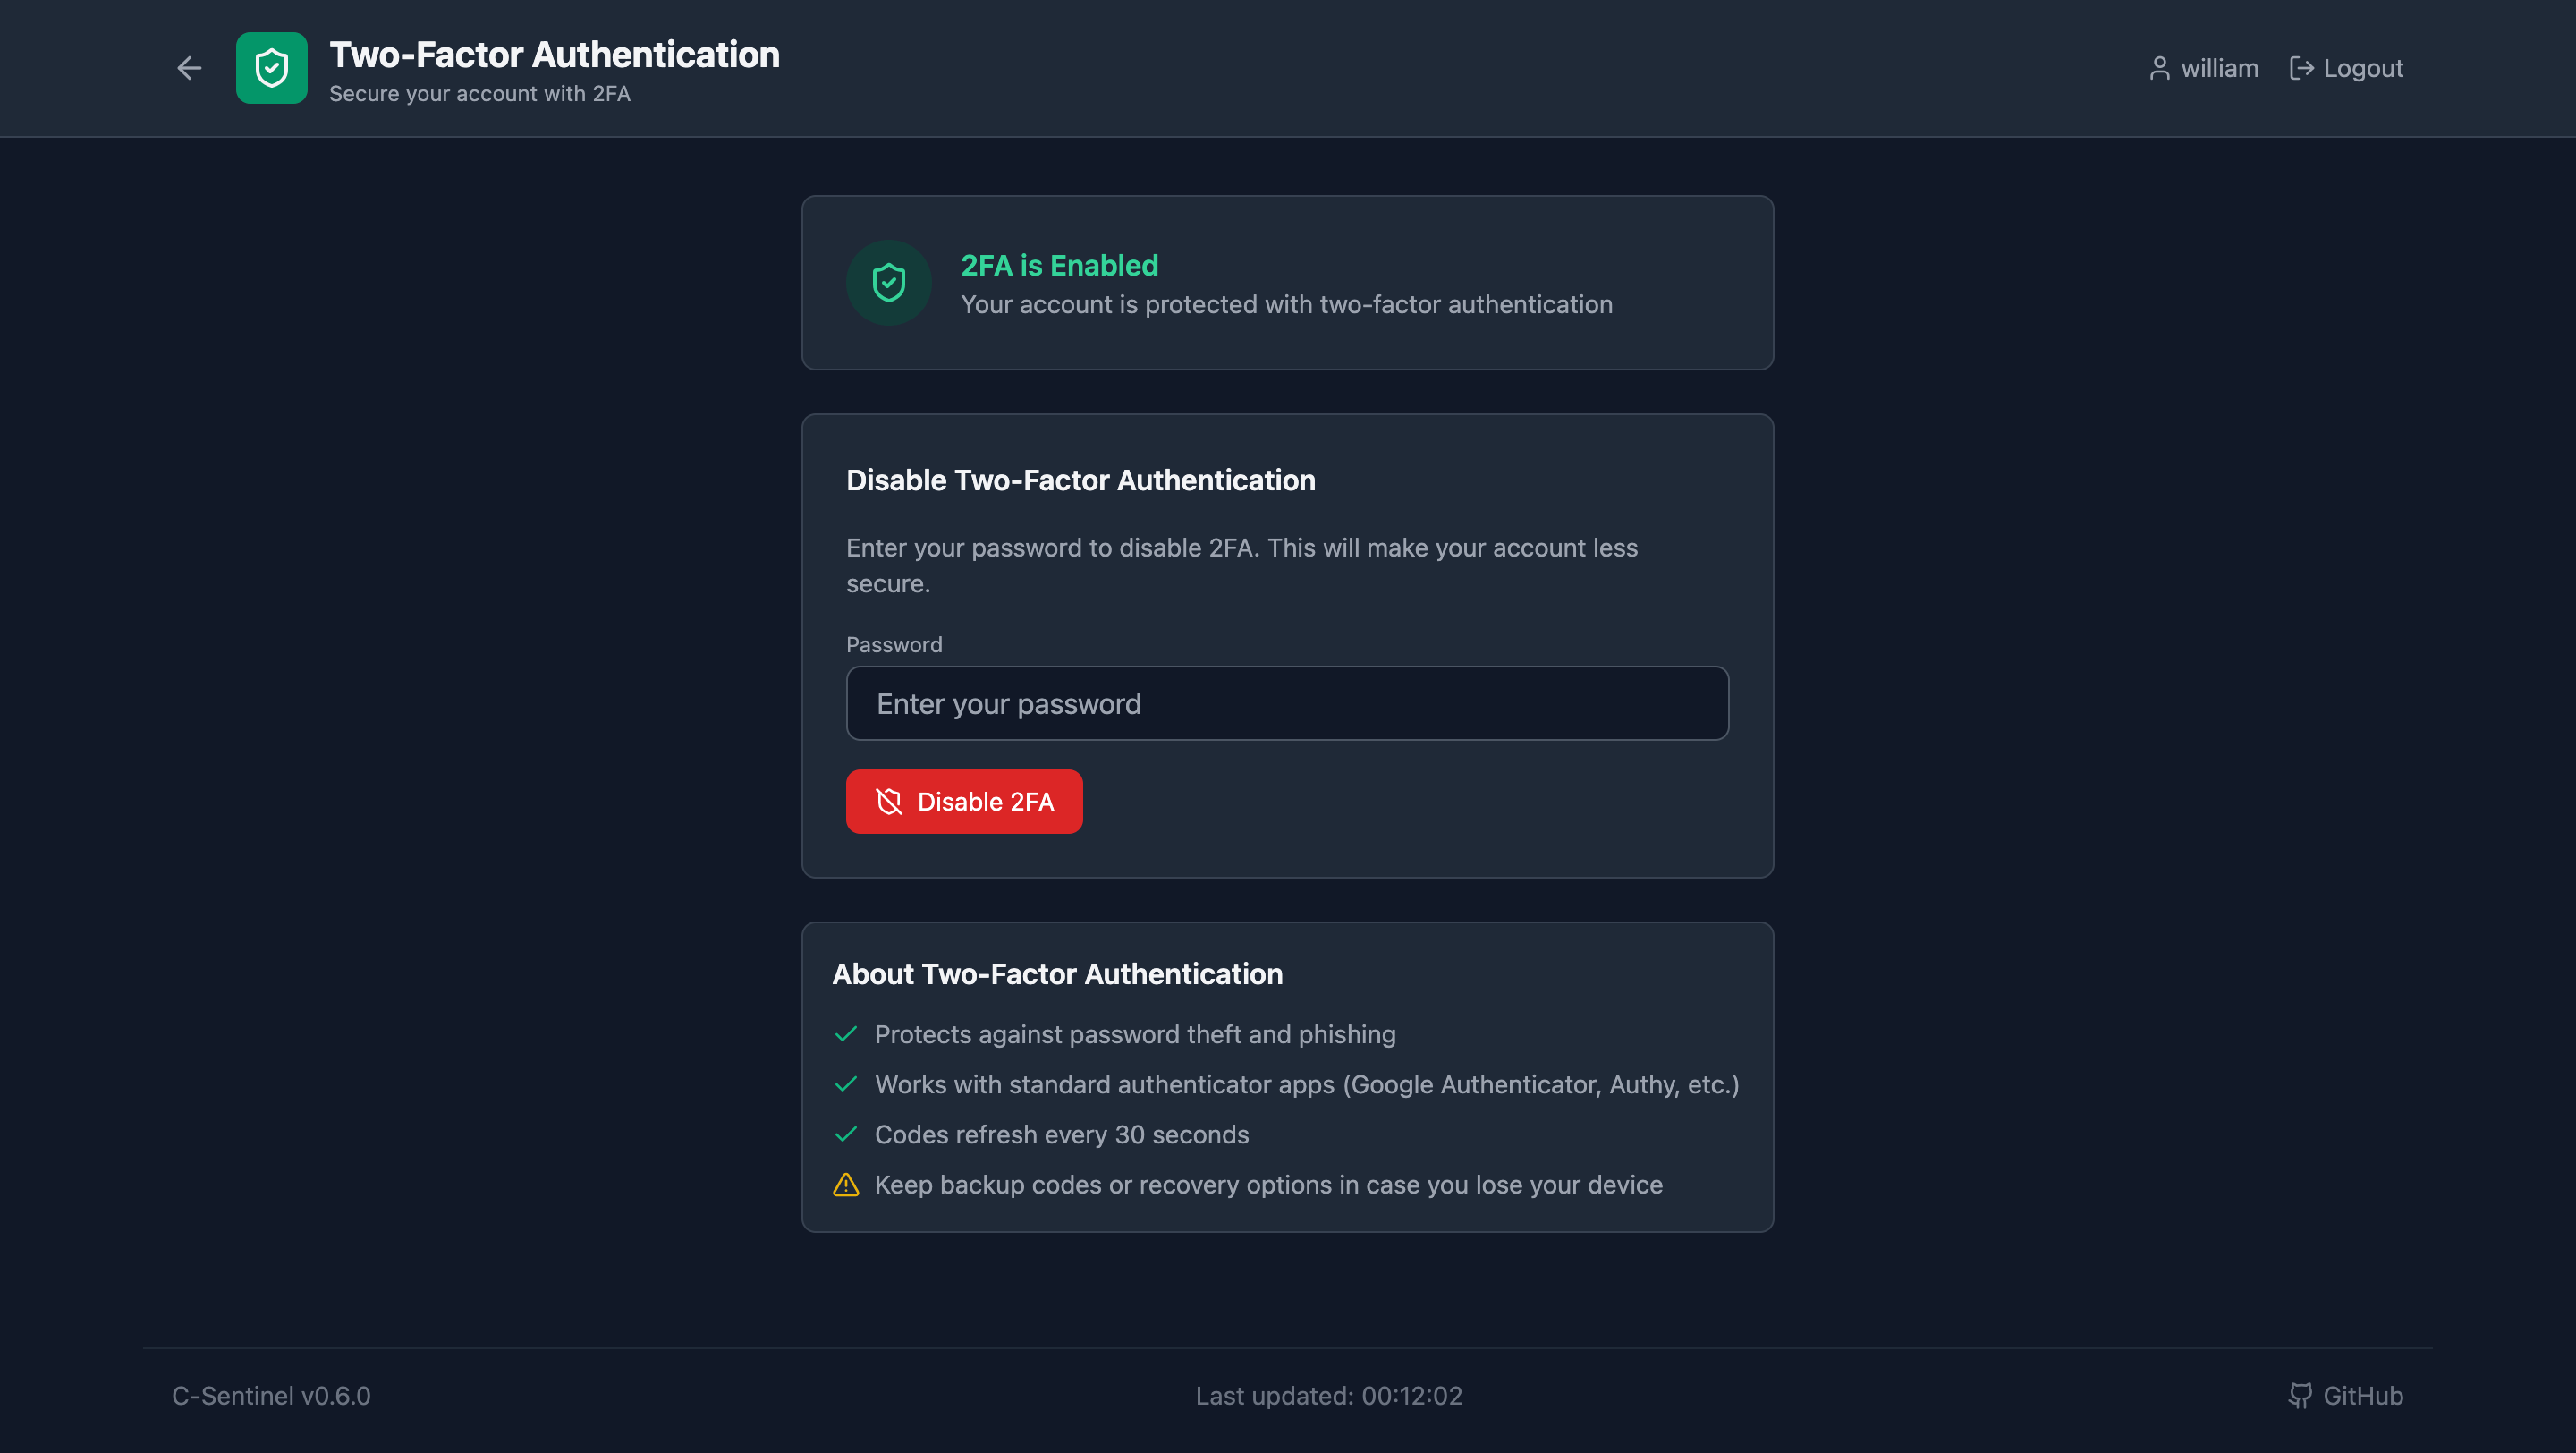
### Authentification à deux facteurs (TOTP)

Sécurisez votre compte avec le TOTP standard de l'industrie :
- Fonctionne avec Google Authenticator, Authy, Microsoft Authenticator
- Configuration par code QR pour une configuration facile
- Requis à chaque connexion lorsqu'il est activé
- Notifications par e-mail lors de l'activation/désactivation

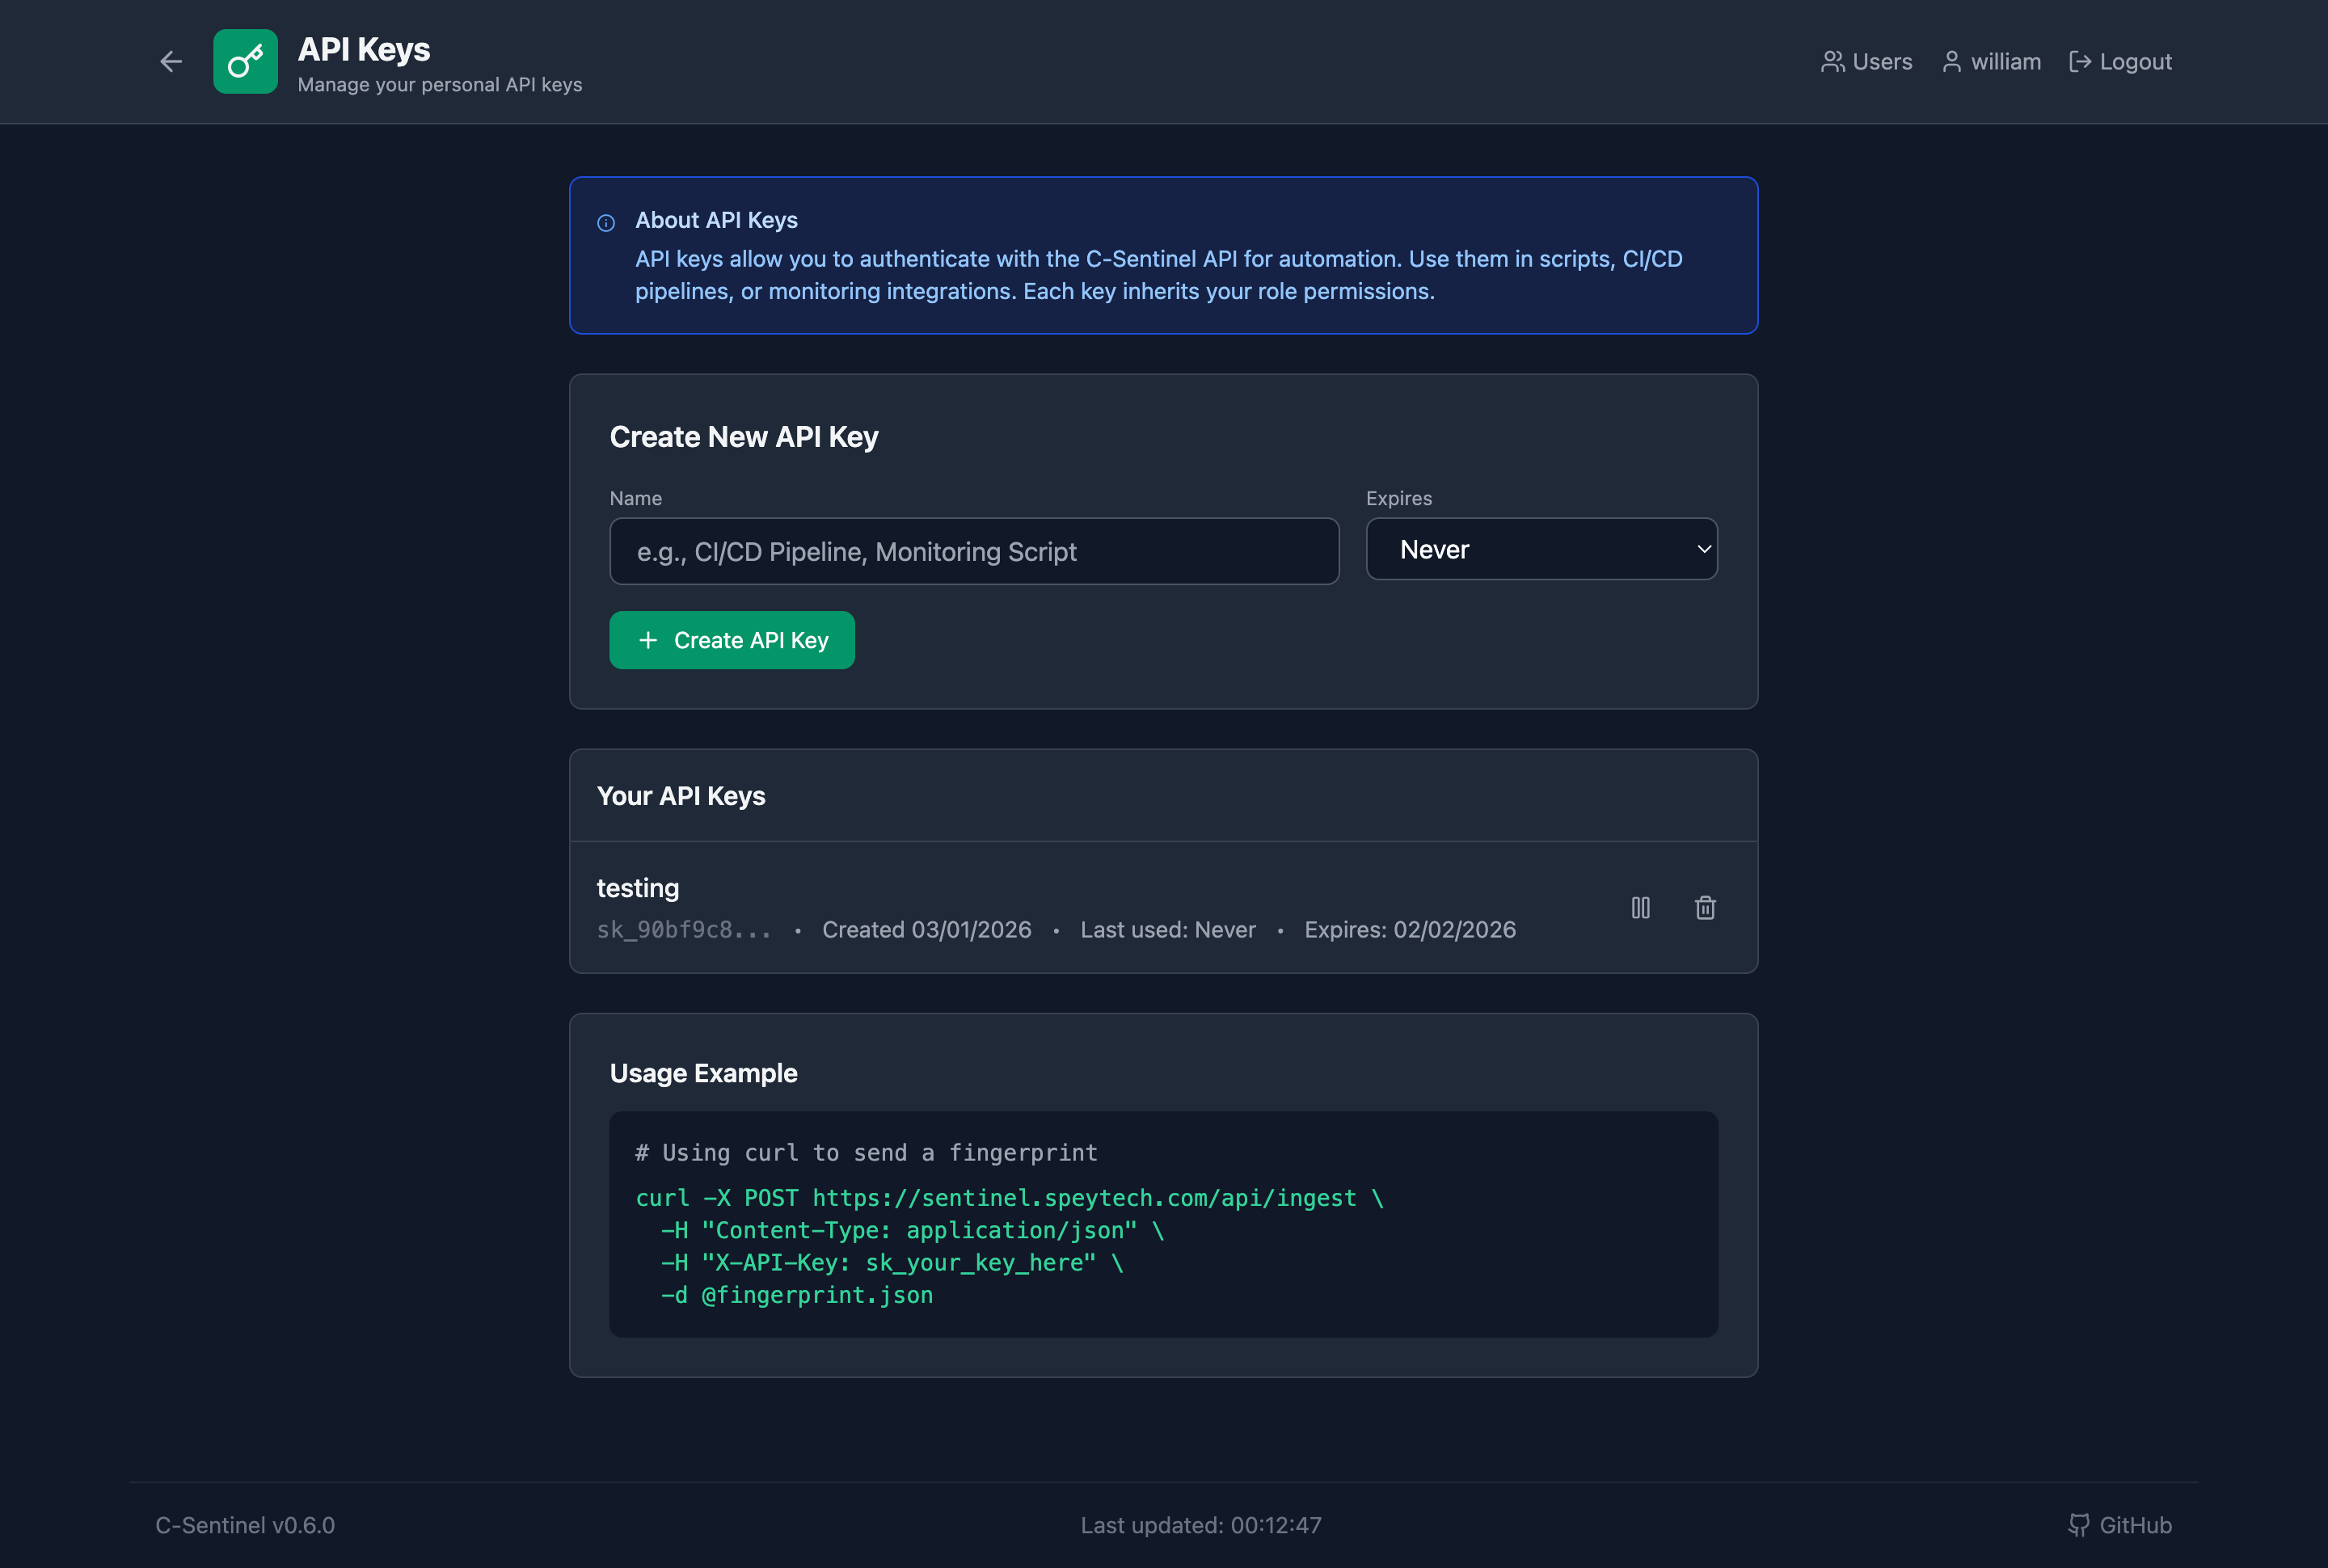
### Clés API personnelles

Chaque utilisateur peut créer ses propres clés API pour l'automatisation :
- Clés nommées (par exemple "CI/CD Pipeline", "Script de surveillance")
- Dates d'expiration facultatives
- Activer/désactiver sans supprimer
- Suivi de la dernière utilisation
- Les clés héritent des permissions du rôle de l'utilisateur```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
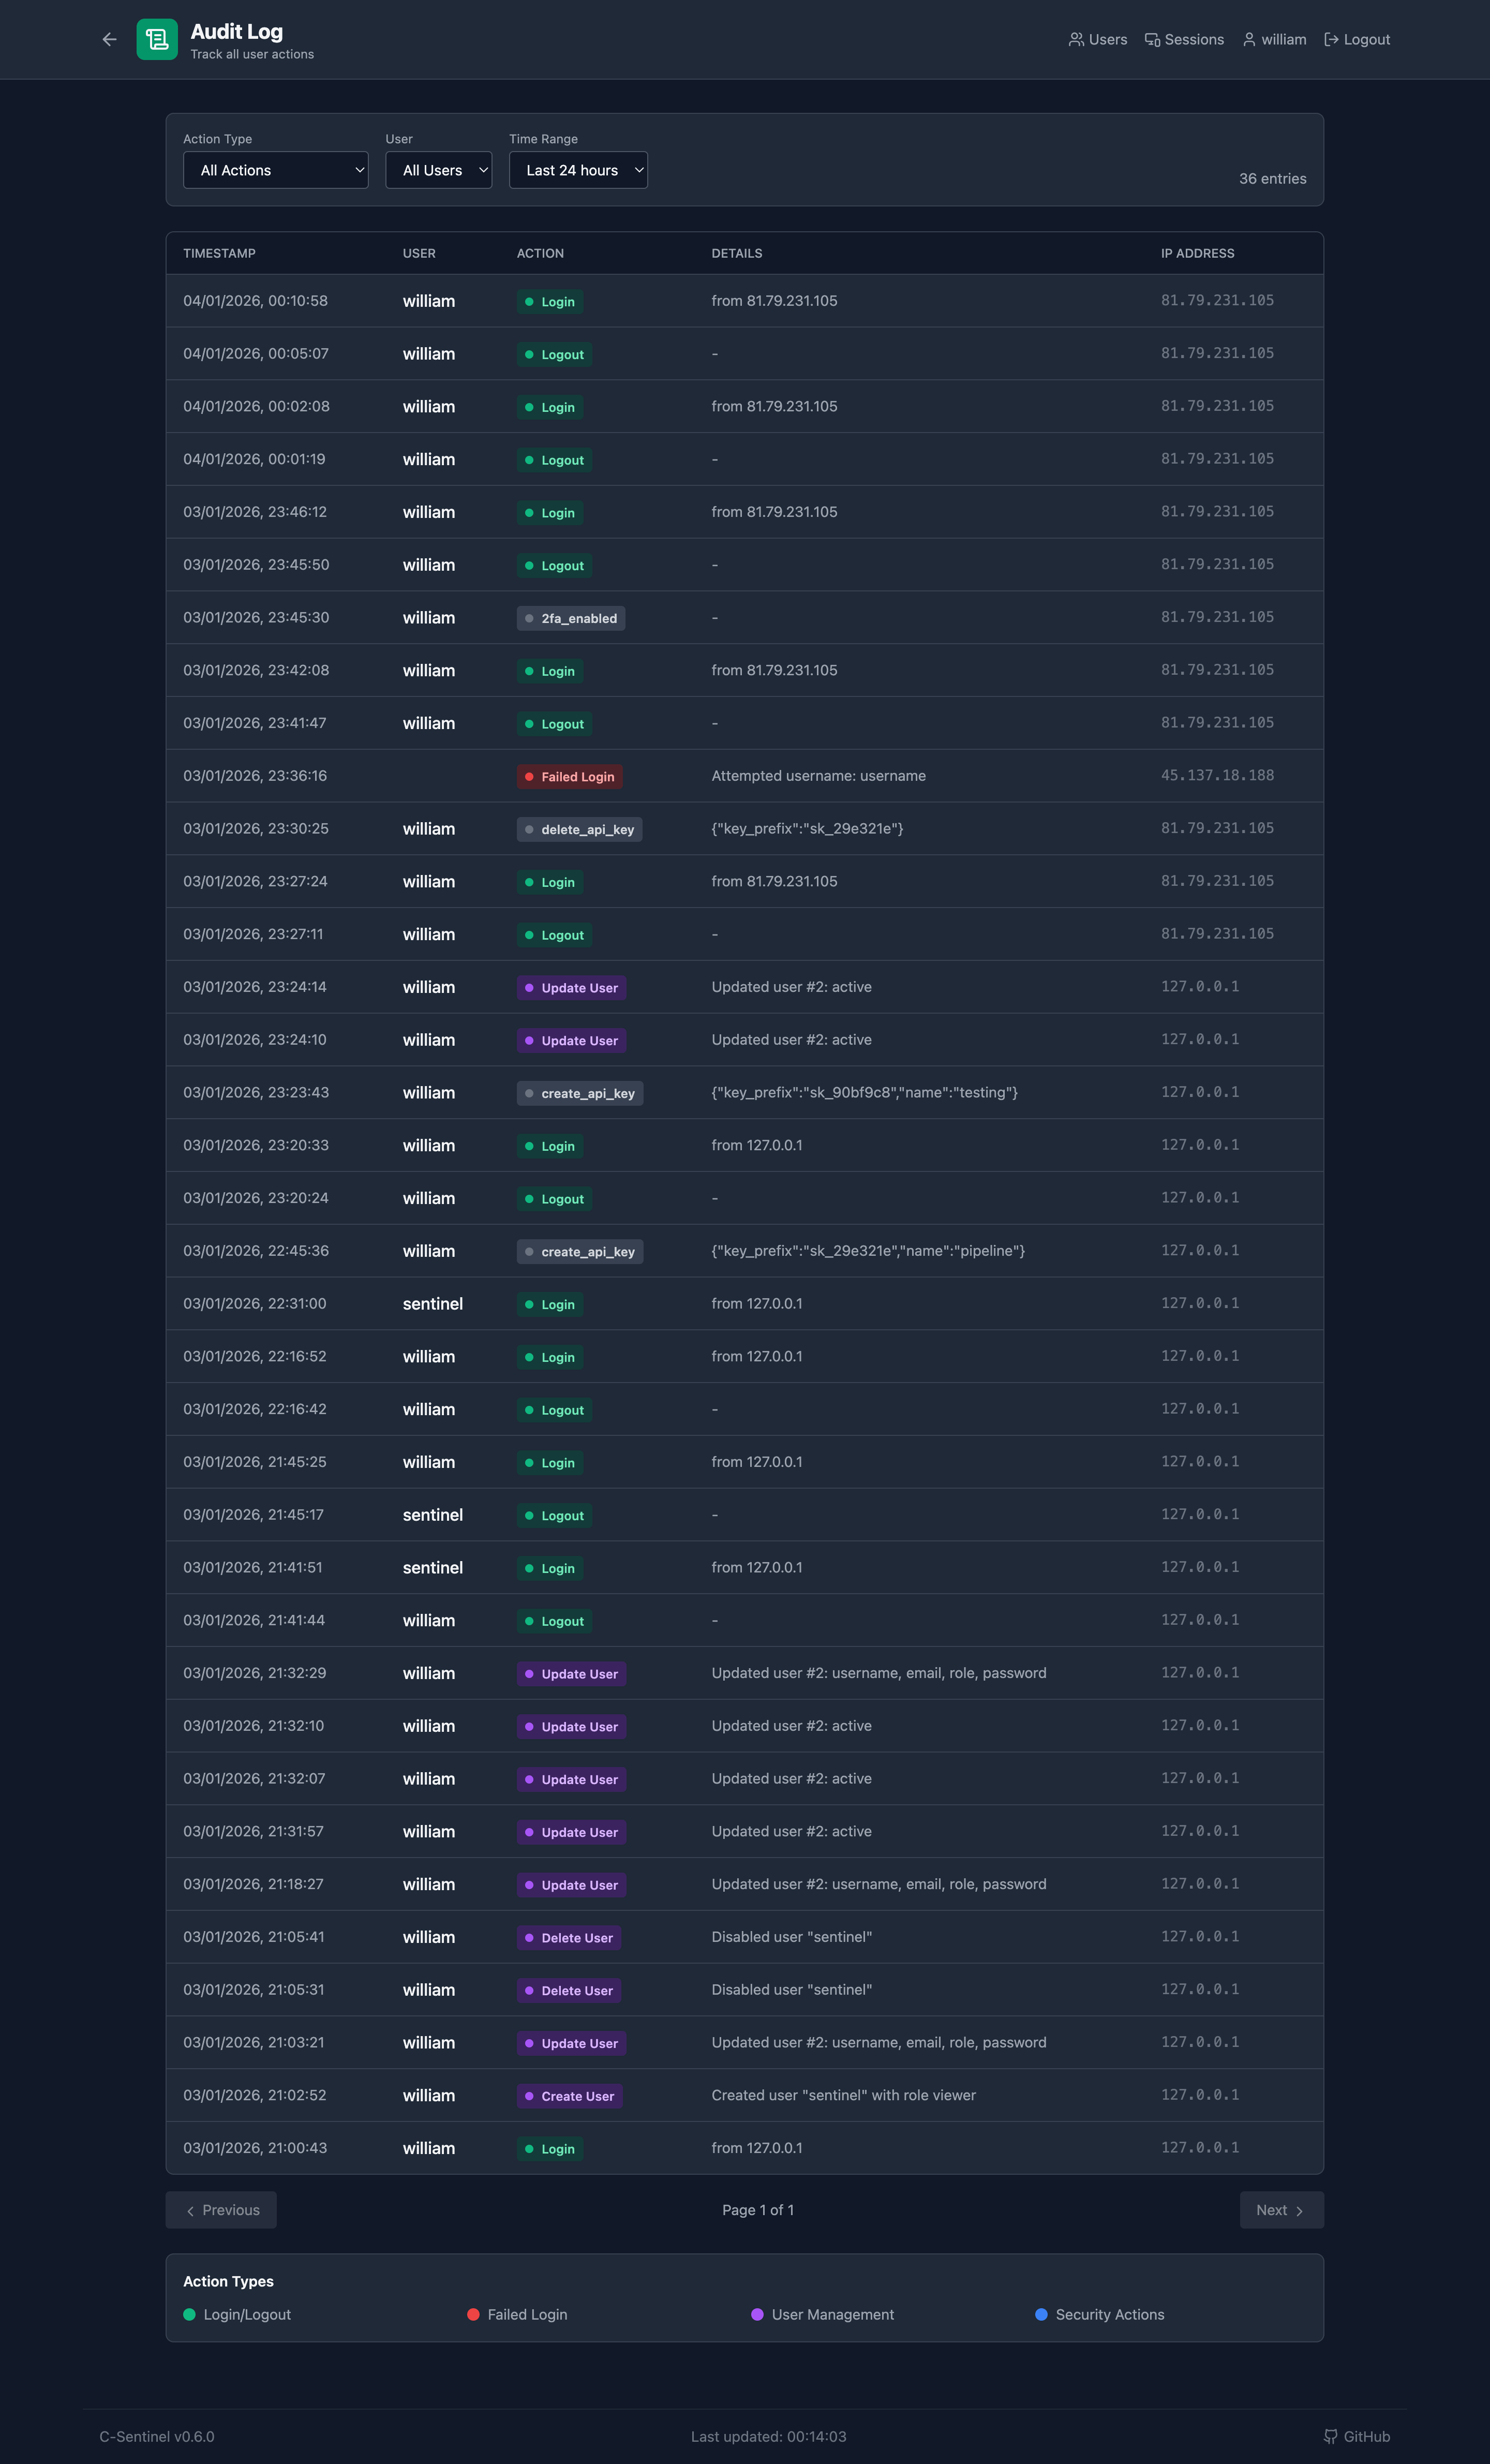
Suivez toutes les actions des utilisateurs pour la conformité et la sécurité :
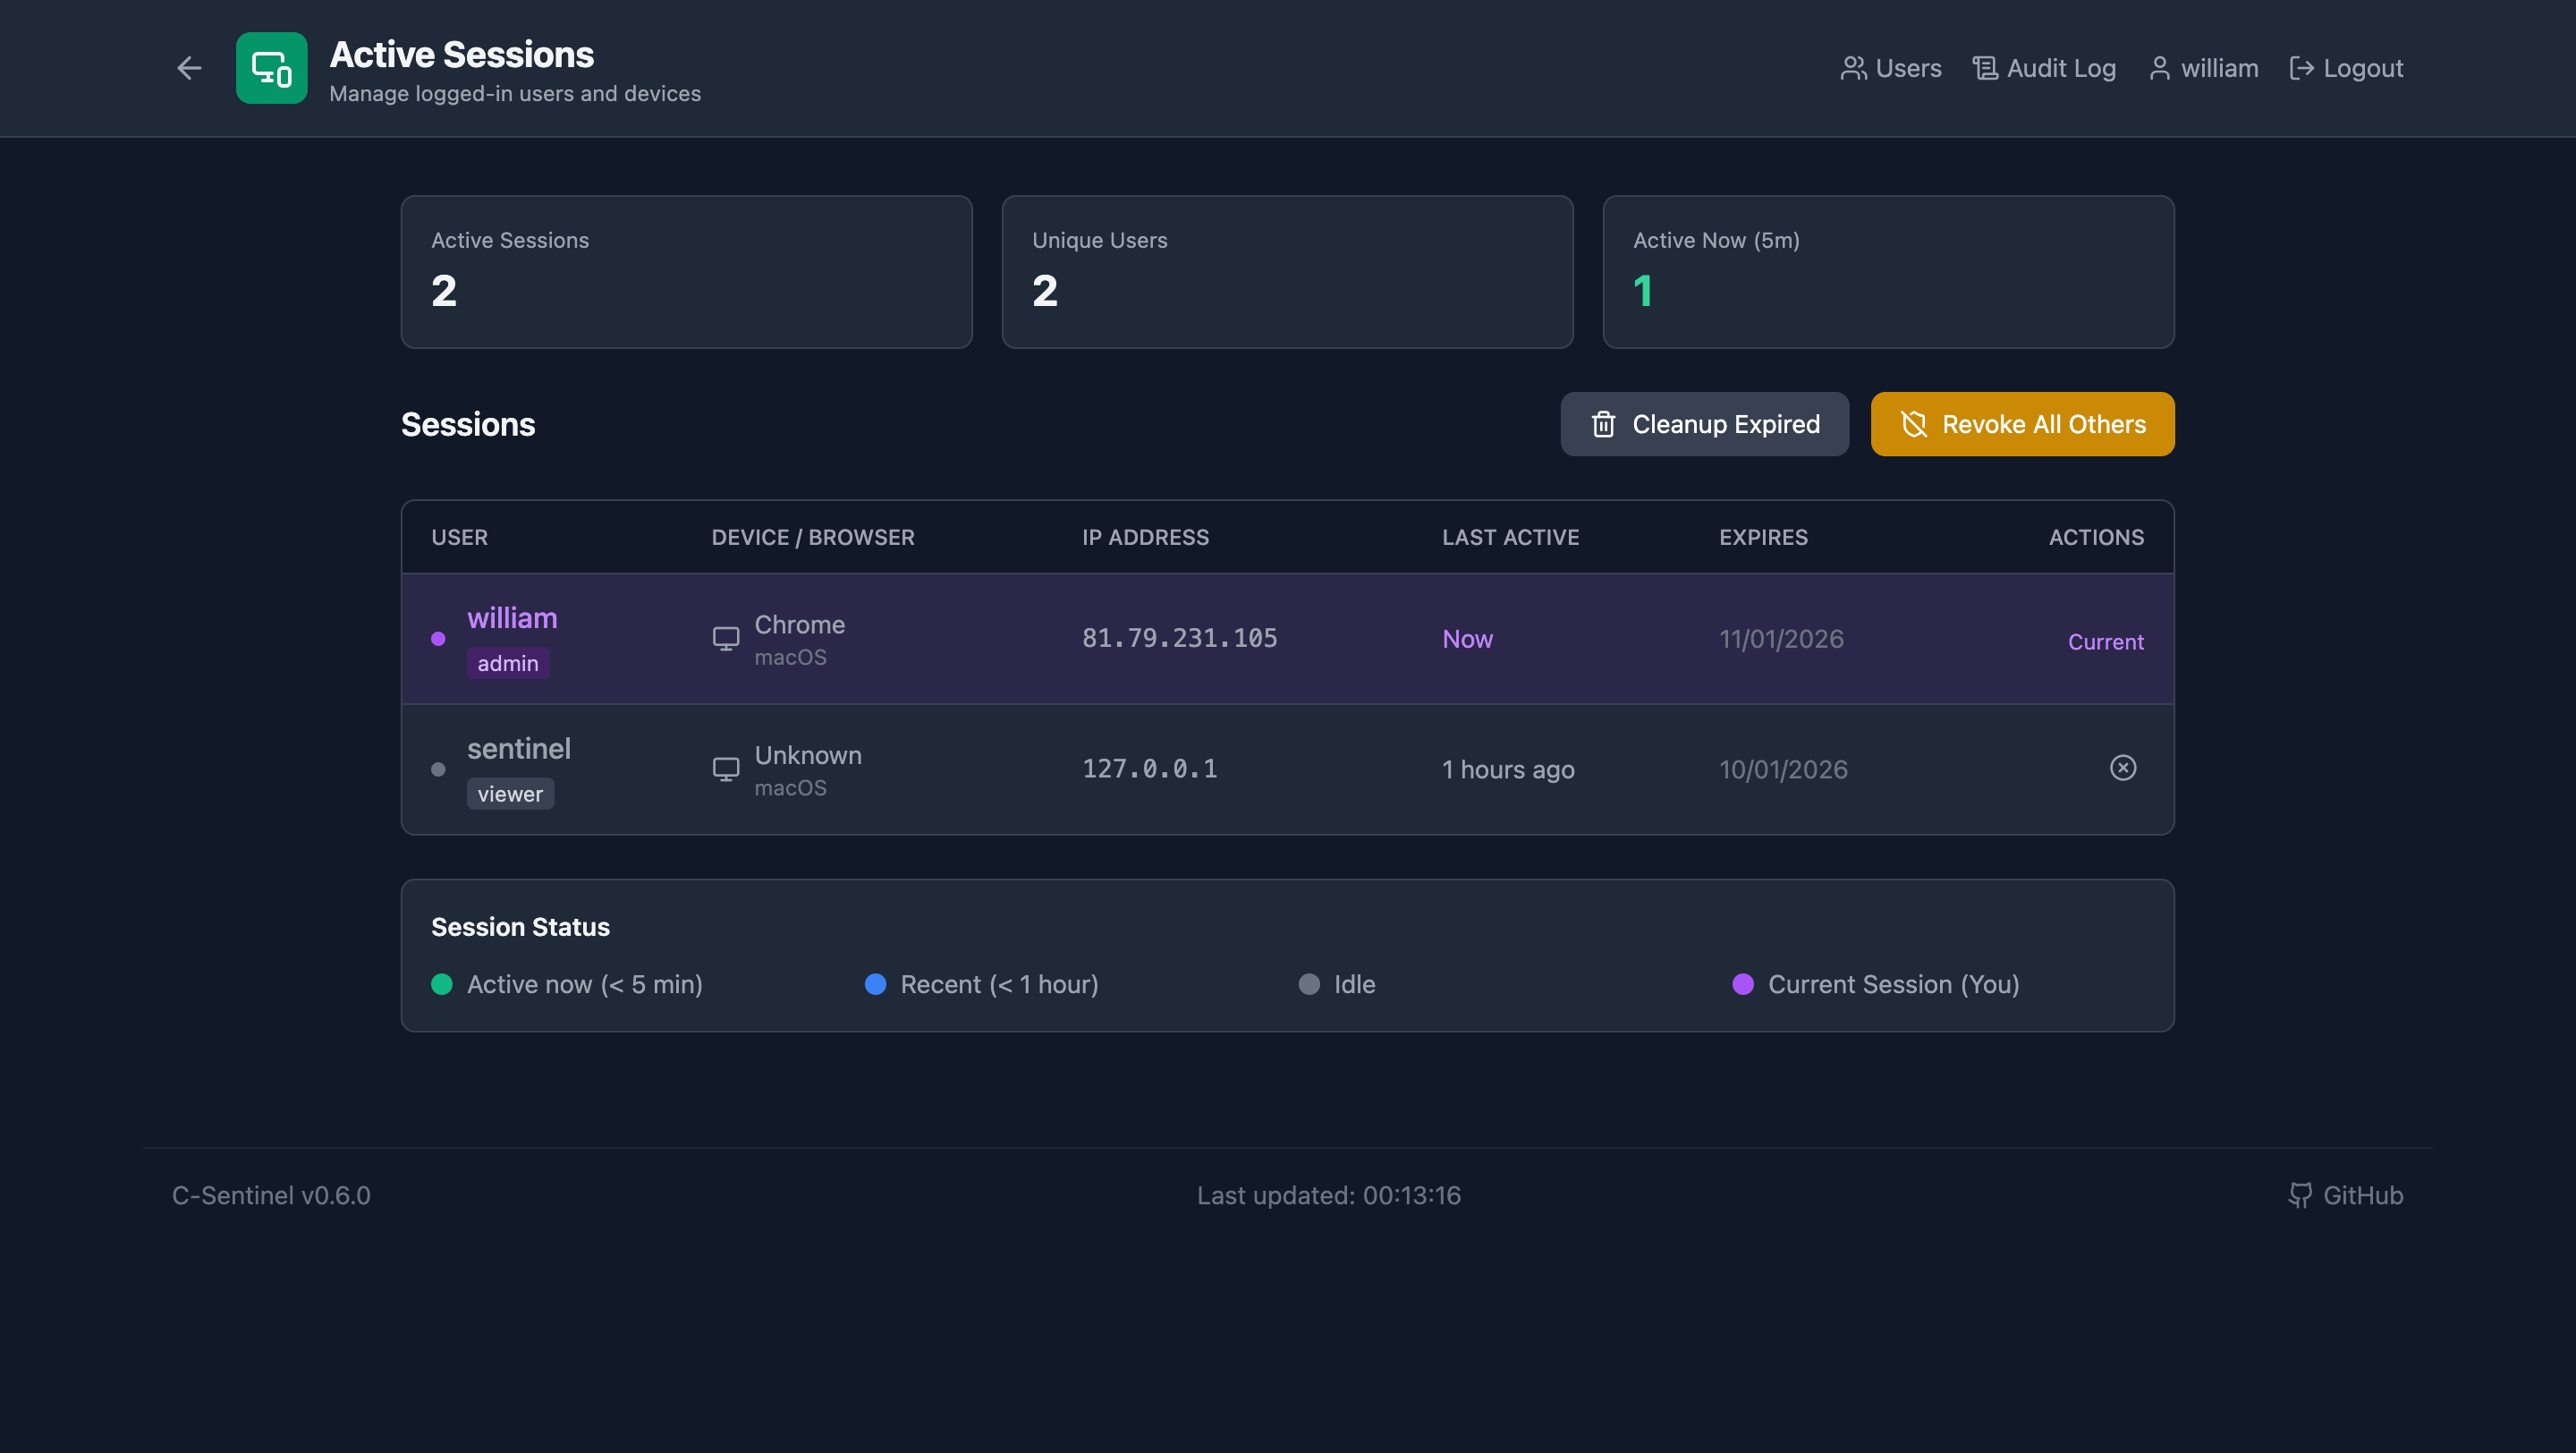
Visibilité complète sur les sessions actives :
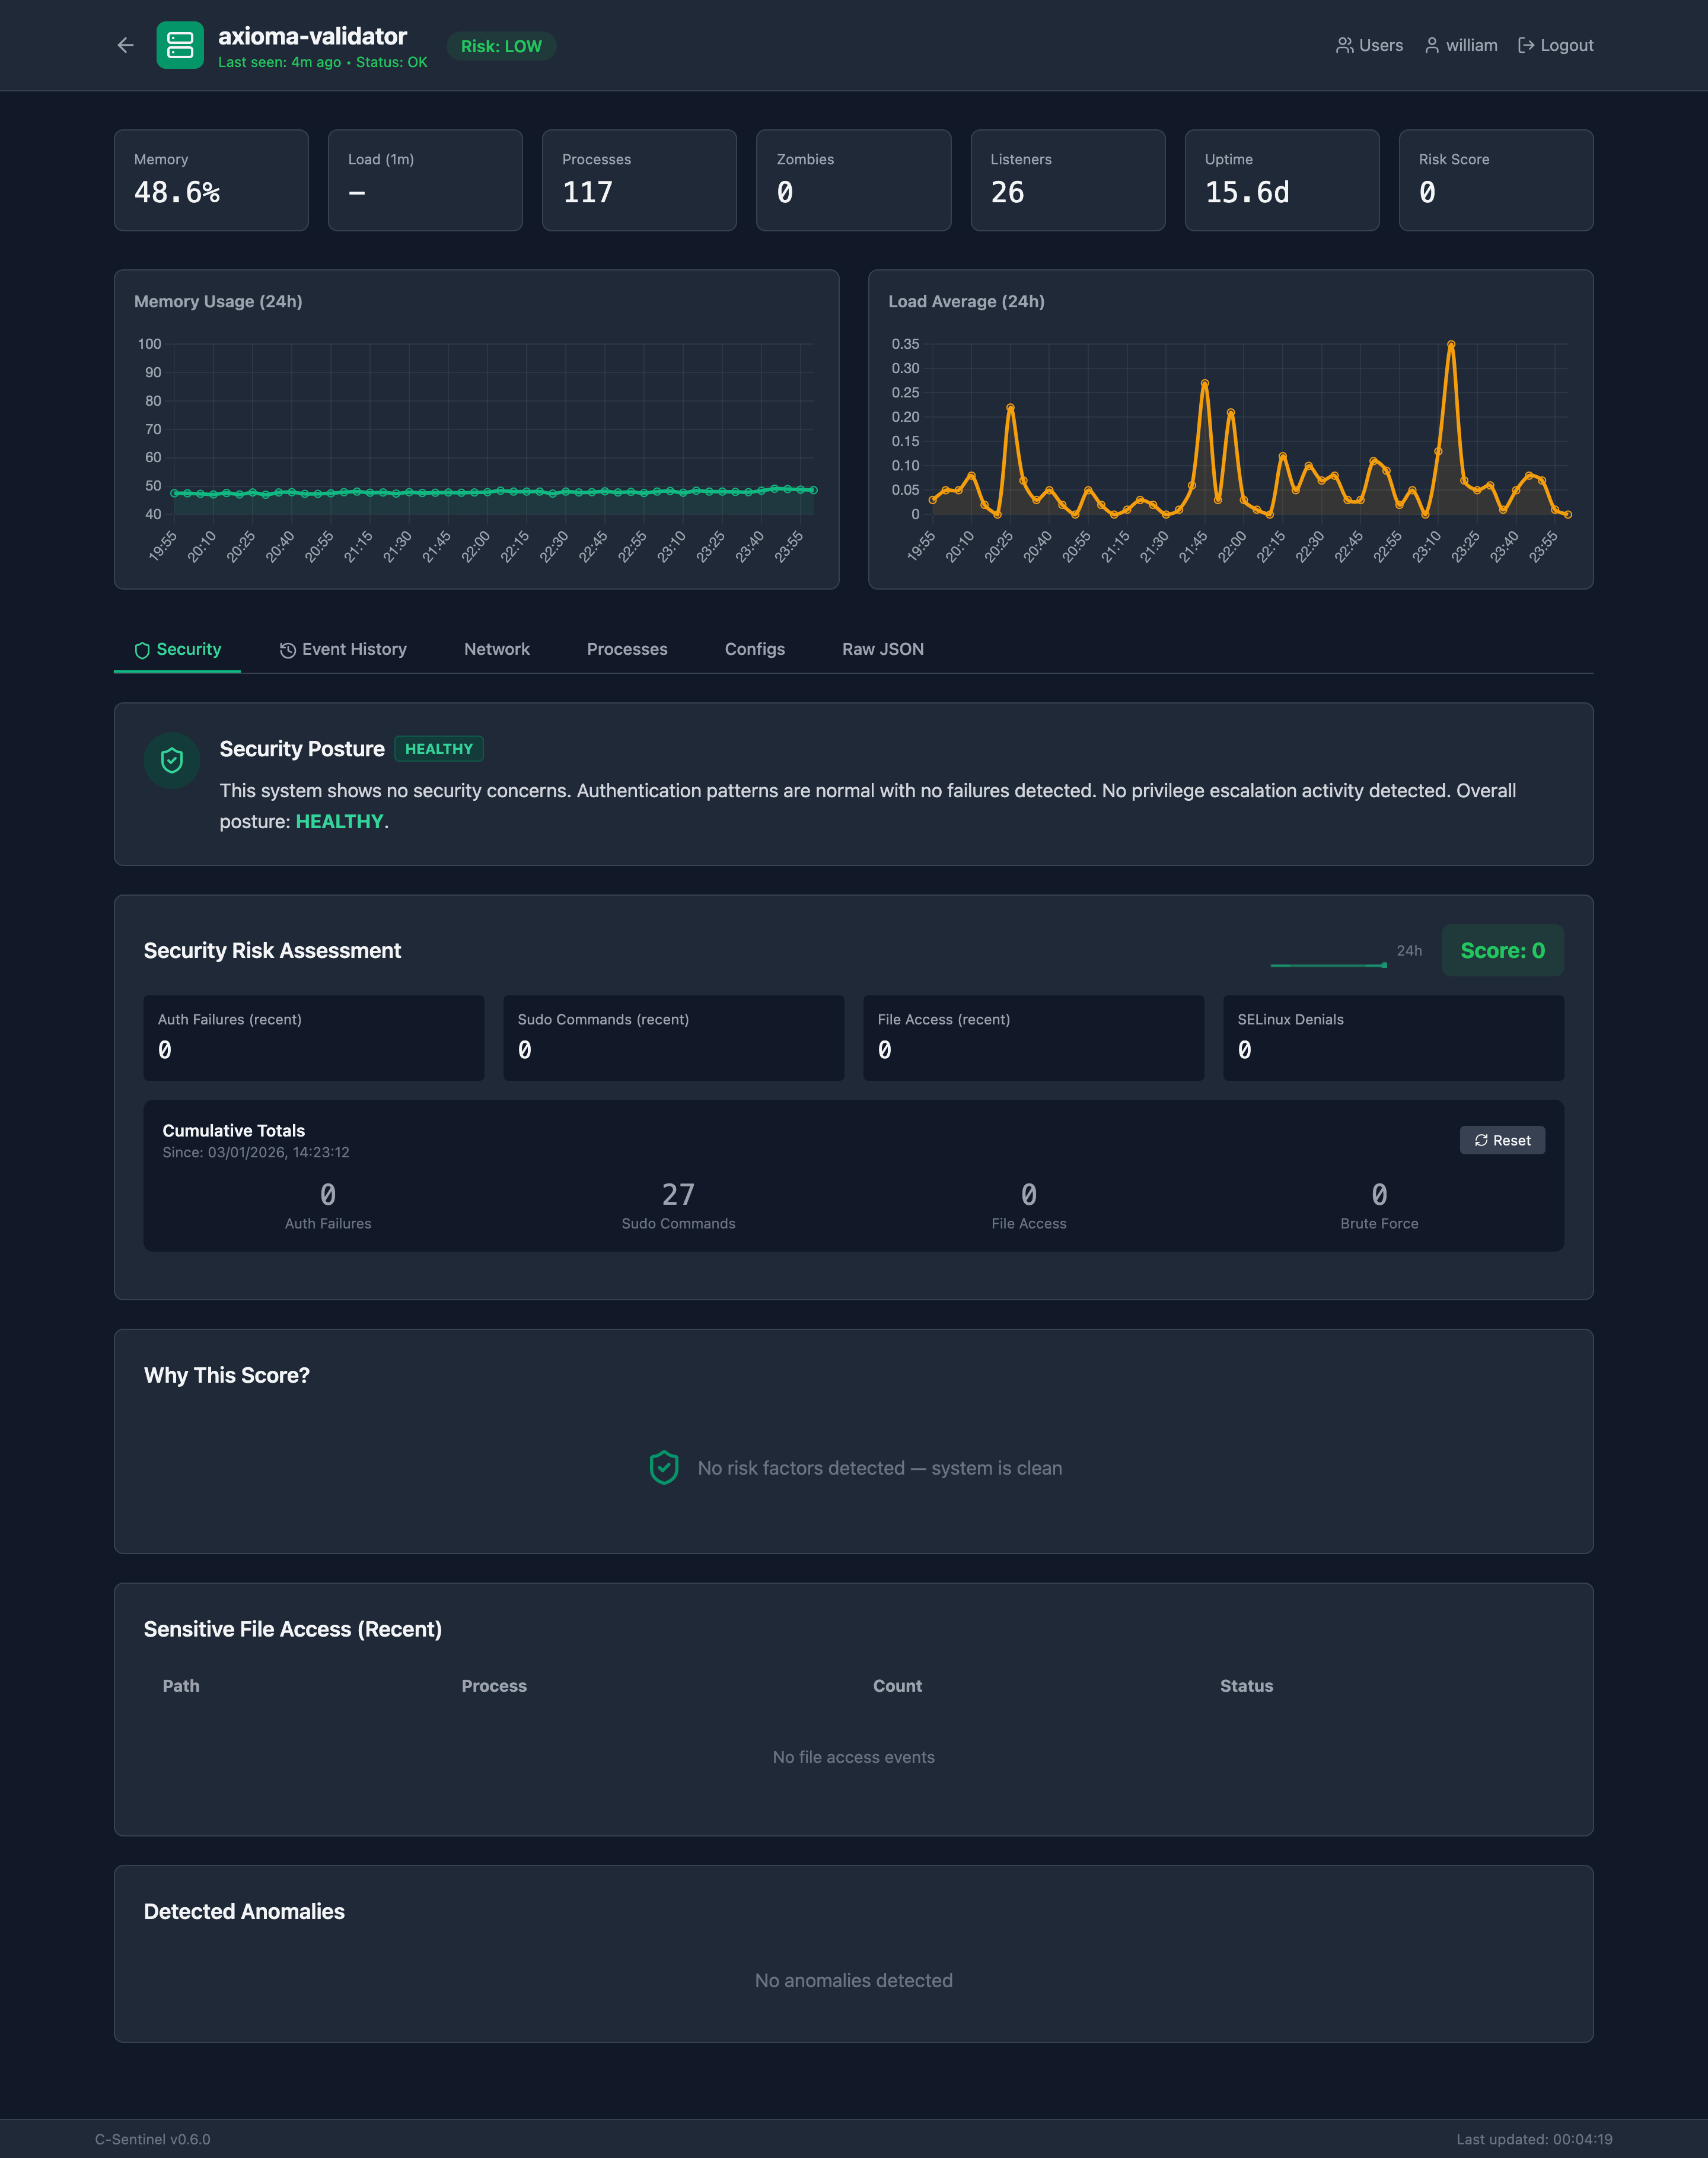
Explication en langage clair de l'état de sécurité de votre système :
« Ce système ne présente aucun problème de sécurité. Les schémas d'authentification sont normaux sans échec détecté. Aucune activité d'escalade de privilèges détectée. Posture générale : SAINE. »
Chaque score de risque inclut les facteurs qui expliquent pourquoi :
| Facteur | Poids |
|---|---|
| 10 échecs d'authentification (200 % au-dessus de la ligne de base - élevé) | +30 |
| Schéma d'attaque par force brute détecté | +10 |
| 2 fichier(s) sensible(s) accédé(s) | +4 |
| Total | 44 |
Le système apprend ce qui est « normal » pour votre environnement :