
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique complet — récit d'attaque, IOCs, identifiants extraits et réponse en un clic — entièrement en local, sans cloud, sans clés API.

Plateforme d'enquête et de réponse réseau, conçue pour fonctionner hors ligne, pour Windows.
NetScope est une application de bureau destinée aux analystes en cybersécurité, aux répondants aux incidents et aux joueurs de CTF. Elle prend une capture de paquets (.pcap / .pcapng) ou une interface en direct et la transforme en une enquête complète et fondée sur des preuves — verdict, récit d'attaque, indicateurs de compromission, butin extrait et actions de réponse en un clic — entièrement sur votre machine, sans service cloud ni API payante.


Vous pouvez obtenir la plupart de cela manuellement avec Wireshark, Suricata et quelques scripts — le rôle de NetScope est d'effectuer cette corrélation automatiquement, en une seule passe, sans rien envoyer hors de votre machine :
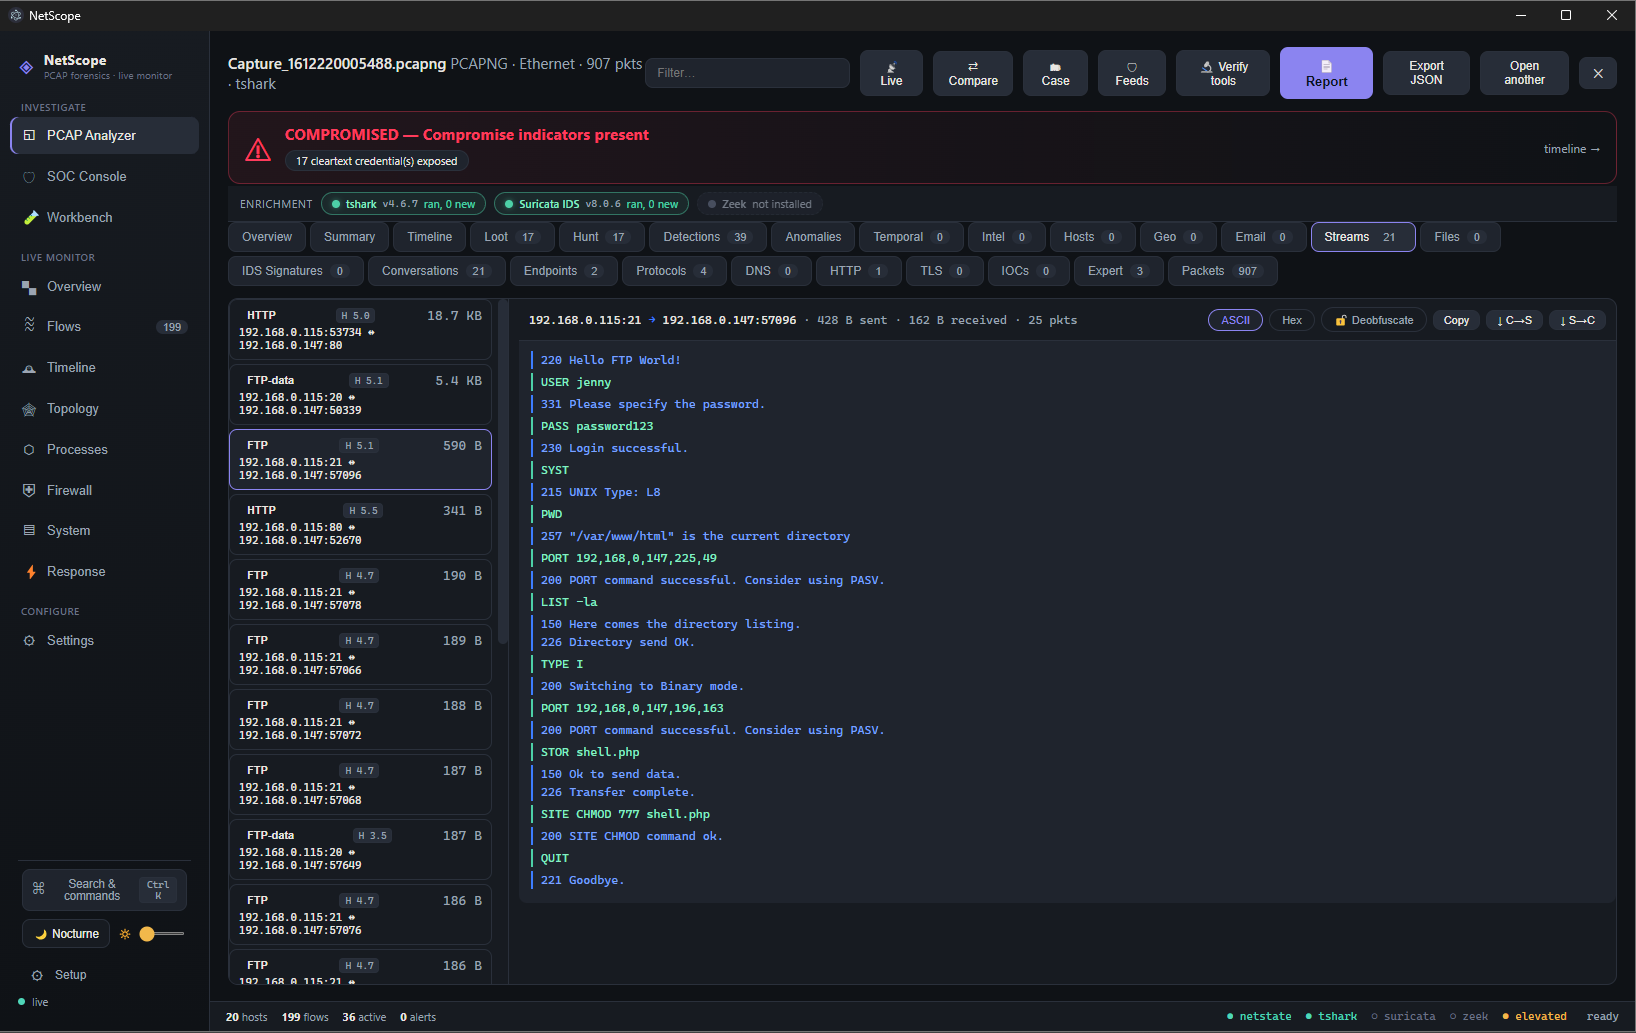
Reconstruction de flux avec bandeau de verdict en direct — une session FTP reconstituée à partir de la capture, des identifiants en clair exposés, et l'enrichissement tshark + Suricata appliqué automatiquement par-dessus :
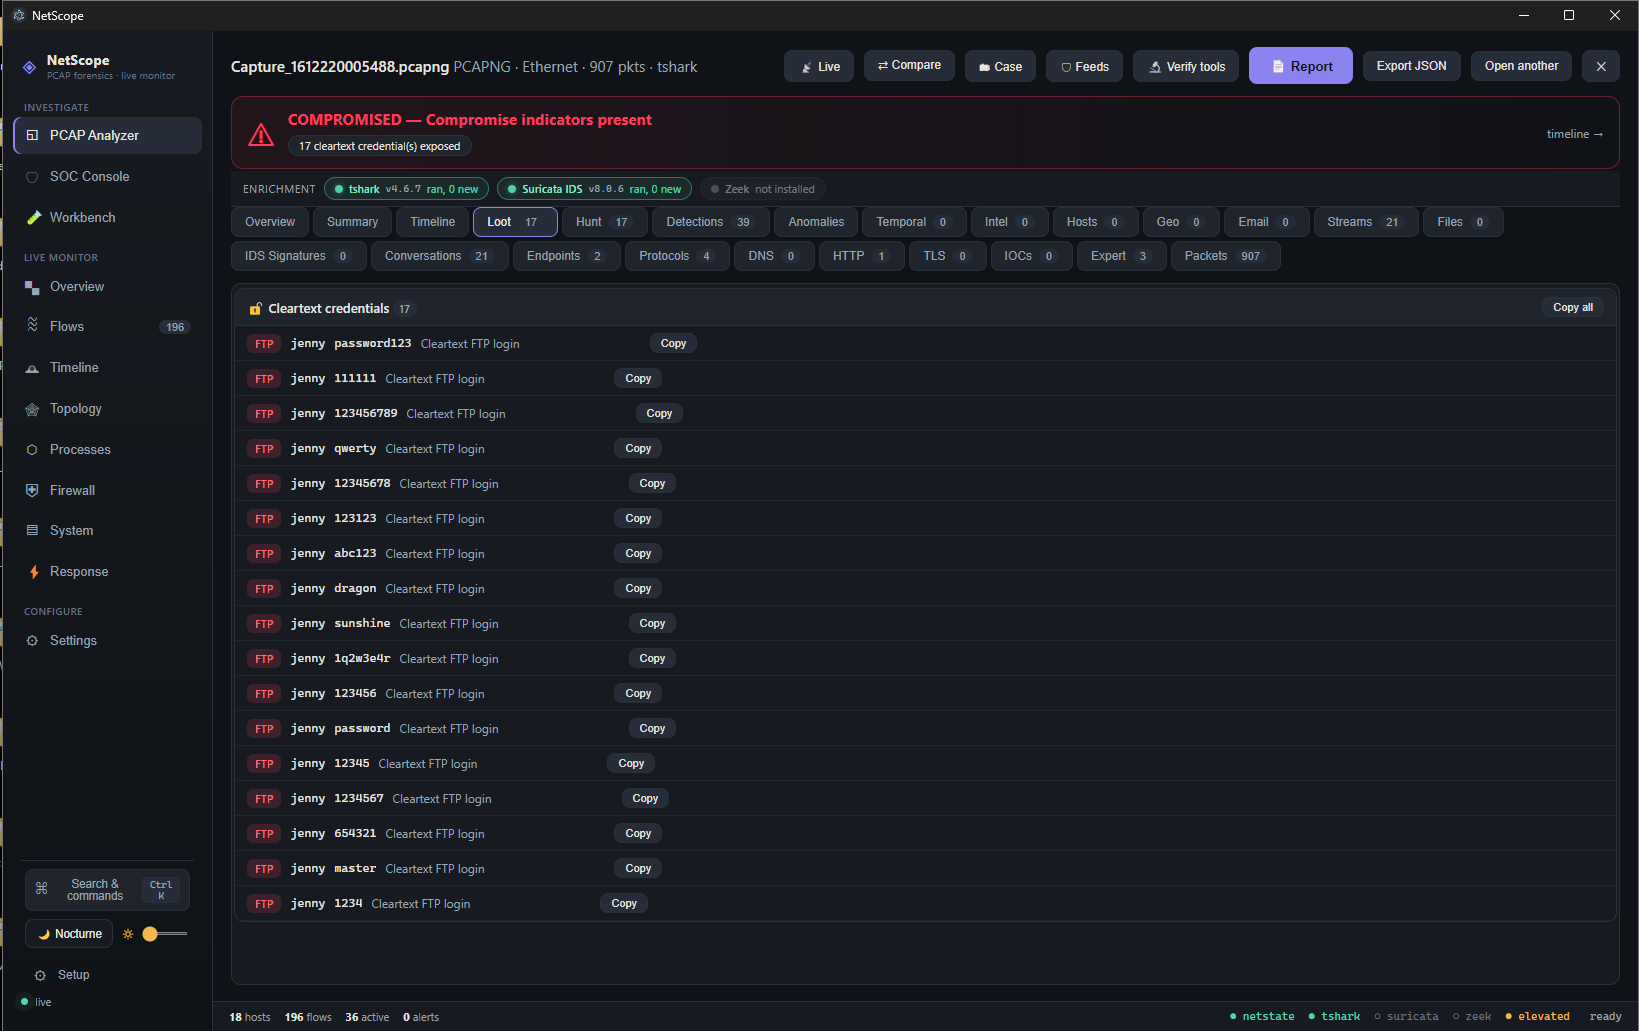
L'onglet Butin — identifiants, hashs, clés et jetons extraits de la capture, chacun copiable en un clic :
Les binaires Windows précompilés sont fournis avec chaque version :
→ Télécharger la dernière version
| Fichier | Ce que c'est |
|---|---|
NetScope-Setup-<version>.exe | Installateur. Crée des raccourcis dans le menu Démarrer et sur le bureau. Recommandé. |
NetScope-Portable-<version>.exe | Exécutable portable unique. Aucune installation — lancez-le simplement. |
NetScope-<version>-win.zip | Dossier d'application compressé. Décompressez et exécutez NetScope.exe. |
Les instructions complètes d'installation et d'exécution — y compris à partir des sources — se trouvent dans INSTALL.md.
NetScope demande les droits administrateur au lancement. L'élévation de privilèges est requise pour ses actions de réponse (règles de pare-feu hôte, terminaison de processus, capture mémoire). Vous verrez une seule invite UAC Windows au démarrage.
NetScope a deux points d'entrée qui alimentent le même moteur d'analyse :
dumpcap) et analyse de la même manière, avec surveillance ARP en direct et défense DNS.Tout s'exécute localement. Le parseur et l'analyseur sont en TypeScript pur et ne nécessitent aucun outil externe ; lorsque des outils gratuits tels que tshark, Suricata, Zeek ou yara sont installés, NetScope superpose automatiquement leurs détections par-dessus.
Consultez INSTALL.md pour le guide complet. La version courte :
Utiliser l'application : téléchargez l'installateur ou la version portable depuis la page des versions et exécutez-le.
Exécuter à partir des sources :
npm install
npm run dev
Compiler vos propres binaires Windows :
npm run build:win
Les artefacts sont écrits dans release/.
.pcap / .pcapng, ou sélectionnez une interface en direct à partir de laquelle capturer.(Un court enregistrement vidéo de ce flux sera ajouté ici.)
NetScope est une application Electron avec une frontière de processus stricte.
