 spareack/cve-2023-22515-nse
Outil de vérification de vulnérabilités via Nmap Scripting Engine

Ce dépôt fournit un outil pour vérifier la présence de la vulnérabilité CVE-2023-22515 dans Atlassian Confluence Server en utilisant le Nmap Scripting Engine (NSE).
CVE-2023-22515 est une vulnérabilité critique dans Atlassian Confluence Server qui permet aux attaquants de :
bootstrapStatusProvider.applicationConfig.setupComplete=false./setup/setupadministrator.action pour créer un nouveau compte administrateur./rest/api/user?username={username} et potentiellement compromettre le système.Le script NSE fourni (script.nse) vérifie la présence de cette vulnérabilité en :
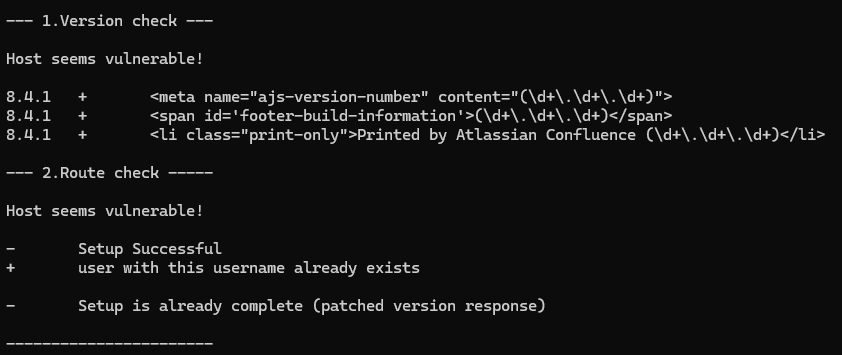
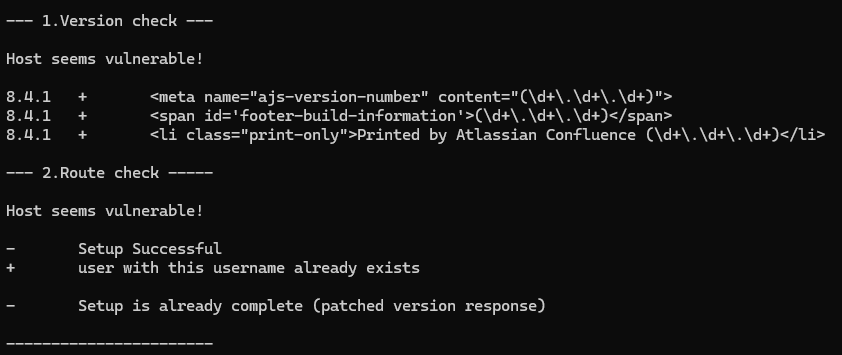
Example for a vulnerable version:
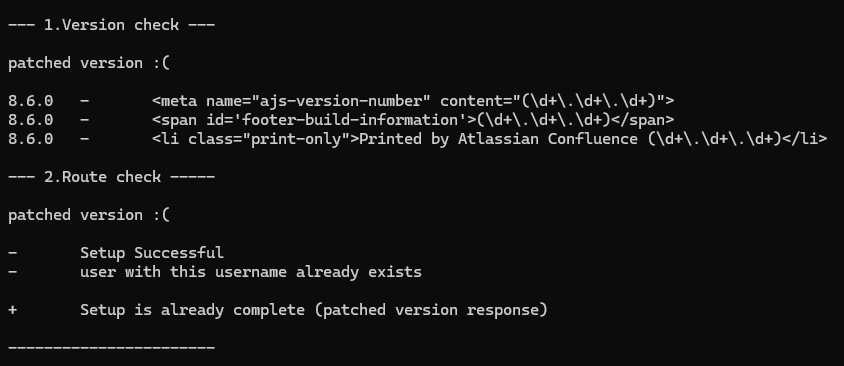
Example for a patched version:
Pour tester le script :
Démarrer les services :
docker compose up
Exécuter le scan Nmap avec le script NSE :
nmap --script=script.nse -p localhost
Vous pouvez remplacer localhost par [port] [target] si vous le souhaitez.
