
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/soxoj/gitcolombo
OSINT (Renseignement de Sources Ouvertes)Analyse de CodeCollecte d'Informations
GitHubsoxoj/gitcolombo

gitcolombo

🧬 Extraire et analyser les informations des contributeurs des dépôts git

Voir le dépôtSite web
931248il y a 2 moisVérifié par Kitploit
Partager

Gitcolombo

Gitcolombo

Outil OSINT qui extrait des identités — noms, e-mails et liens entre des comptes apparemment non liés — à partir de dépôts git et de GitHub.

  • CLI Python (gitcolombo.py) — clone des dĂ©pĂ´ts, parcourt git log et peut appeler l'API GitHub pour des signaux plus riches.
  • Version web (gitcolombo.html) — un seul fichier HTML statique ; ouvrez-le dans un navigateur et interrogez directement l'API GitHub, sans installation.

Pour le détail complet de l'origine de chaque e-mail/nom (clés PGP, événements publics, recherche de commits, en-têtes de messages de commit, etc.) voir docs.md.

Version web

Hébergé sur https://gitcolombo.soxoj.com — ou ouvrez gitcolombo.html localement. Un seul fichier HTML statique qui interroge l'API GitHub directement depuis votre navigateur ; aucune installation, aucun backend.
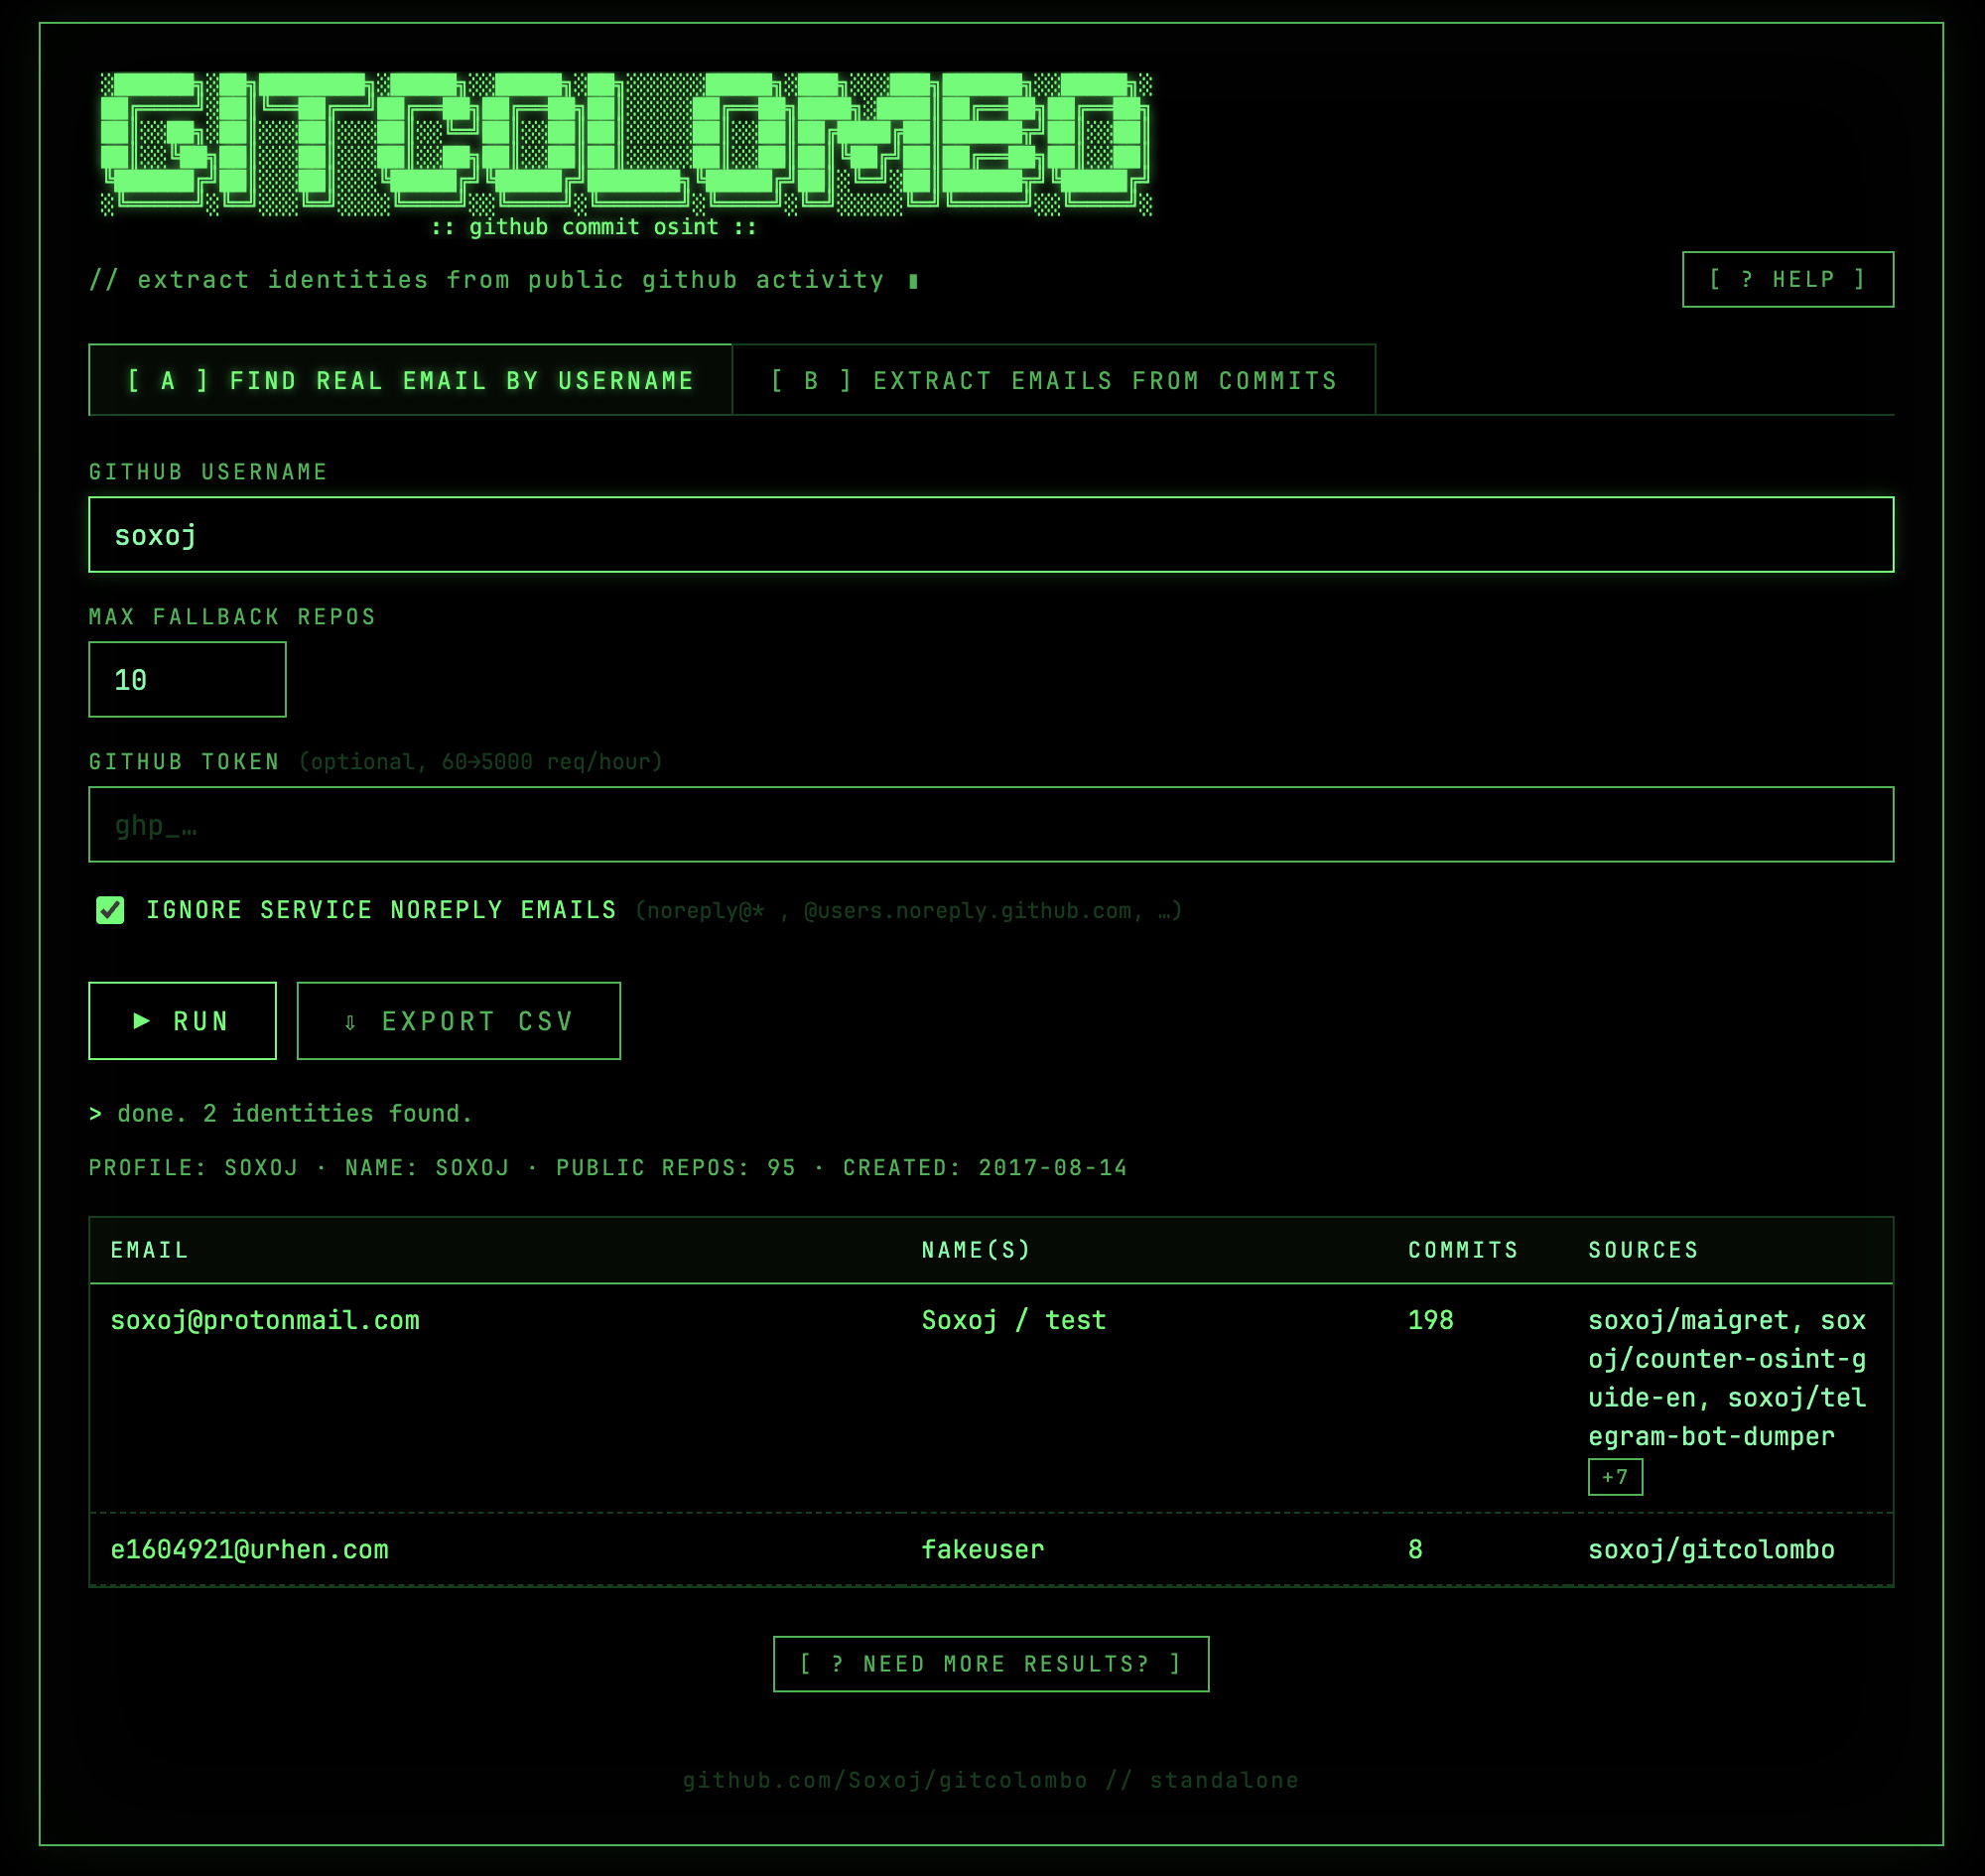
Gitcolombo web version

Install

Nécessite Python 3.10+ et un binaire git fonctionnel. Aucune dépendance Python tierce.

pip install gitcolombo

Ou Ă  partir des sources :

git clone https://github.com/Soxoj/gitcolombo
cd gitcolombo
pip install -e .

Usage

# from any git URL
gitcolombo -u https://github.com/Soxoj/maigret

# from a local directory, recursively
gitcolombo -d ./maigret -r

# clone and scan every public repo of a GitHub user/org
gitcolombo --nickname octocat

# API-only: find emails for a GitHub username without cloning
gitcolombo --search Soxoj

# change where remote repos get cloned (default: ./repos)
gitcolombo -u https://github.com/Soxoj/maigret --repos-dir ./clones

python -m gitcolombo fonctionne de manière équivalente si vous préférez ne pas mettre le script dans $PATH.

Les dépôts distants sont clonés dans ./repos/ par défaut ; remplacez avec --repos-dir. Pour le clonage par lots de groupes GitLab et Bitbucket, utilisez ghorg.

Output

  • DĂ©tails par personne : nom, e-mail, nombre d'auteurs/committers et autres identitĂ©s pouvant appartenir Ă  la mĂŞme personne.
  • E-mails partageant un nom.
  • DiffĂ©rents noms liĂ©s au mĂŞme e-mail.
  • Statistiques gĂ©nĂ©rales sur les dĂ©pĂ´ts scannĂ©s.

Why it works

Les développeurs commettent souvent avec une identité (par exemple compte professionnel), puis passent à une autre (par exemple compte personnel) et exécutent git commit --amend, oubliant que cela réécrit le committer mais laisse l'auteur original en place. Les deux rôles divergent, et ce décalage est exactement ce que gitcolombo corrèle.

Explication rapide sur auteur vs. committer : https://stackoverflow.com/questions/18750808/difference-between-author-and-committer-in-git

Testing

Suite de tests uniquement stdlib — aucune dépendance tierce. Depuis la racine du dépôt (après pip install -e .) :

python3 -m unittest test_gitcolombo -v

Le test de bout en bout crée un véritable dépôt git dans un répertoire temporaire, donc un binaire git fonctionnel est requis (le test est ignoré si git est manquant).

Les tests sont exécutés à chaque push et pull request via GitHub Actions (.github/workflows/tests.yml) sur Python 3.10–3.13.

Further reading

  • docs.md — mĂ©thodes d'extraction, classement, filtres, limites de taux
  • [RUS] https://telegra.ph/Gitcolombo---OSINT-v-GitHub-03-02

Roadmap

  • Statistiques totales pour les dĂ©pĂ´ts dans un rĂ©pertoire
  • Support GitHub : cloner tous les dĂ©pĂ´ts d'un compte/groupe
  • Support GitHub : extraire les liens vers les comptes Ă  partir des infos de commit
  • Support GitHub : pagination de l'API
  • Exclure les comptes "système" (par exemple [email protected], @users.noreply.github.com)


  • Mappage inverse e-mail → noms (actuellement seulement noms → e-mails)
  • Liens de graphe probabilistes basĂ©s sur les noms/e-mails partagĂ©s et la distance de Levenshtein
  • Autres plateformes git populaires : GitLab, Bitbucket
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →