
Plateforme ouverte de renseignement sur les vulnérabilités, intelligence agrégée dans un tableau de bord unique, avec corrélation et recherche d’IOC, entièrement auto-hébergée. Toutes les ressources sont ouvertes et gratuites. La majorité des ressources authentifiées offrent des limites d’API généreuses pour le niveau gratuit.
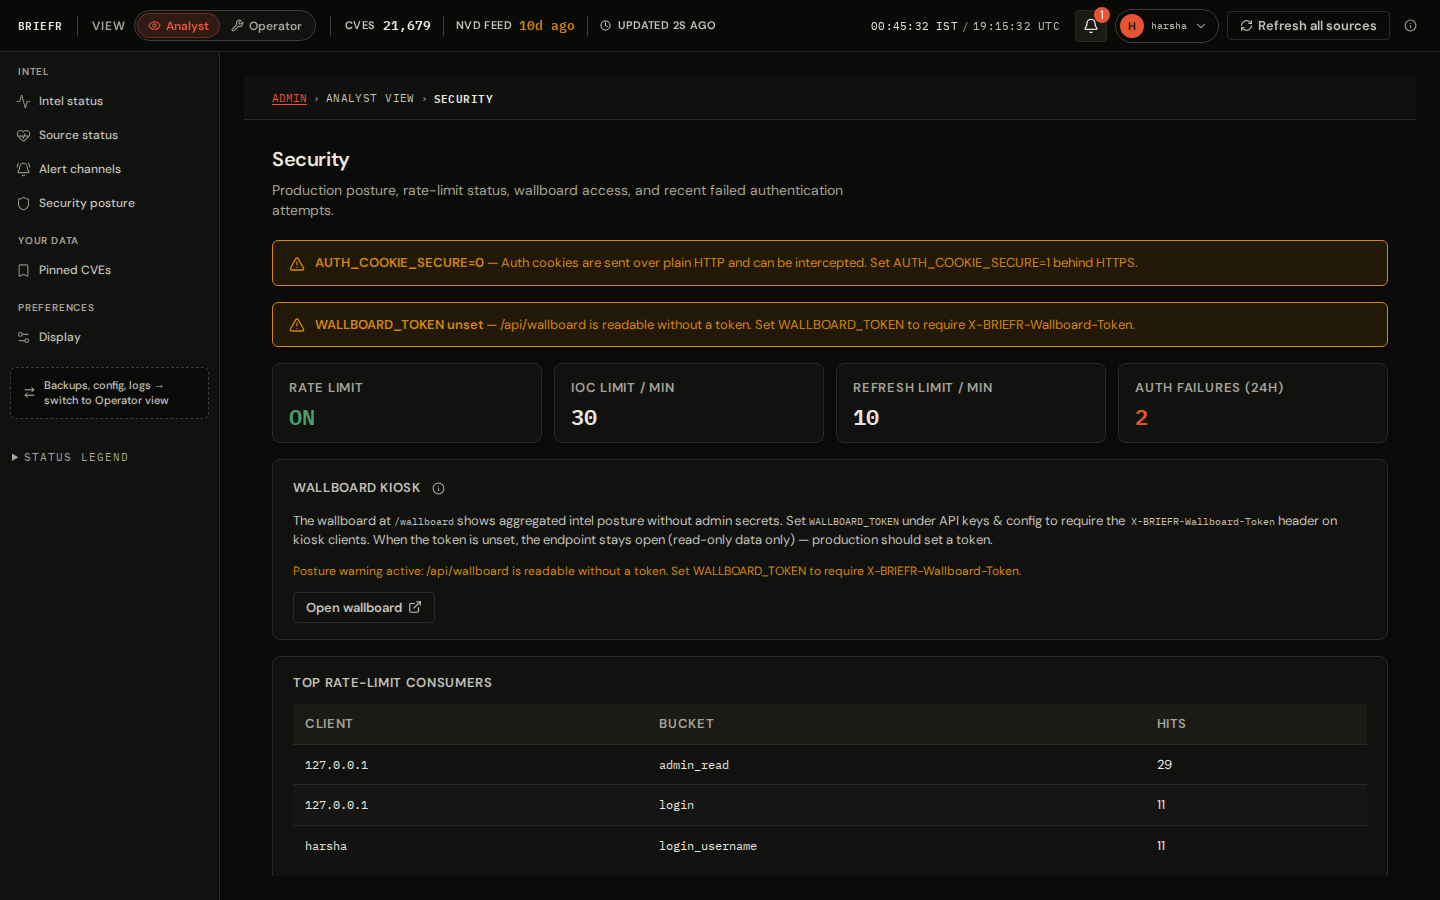
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Intelligence CVE auto-hébergée pour les analystes qui veulent des réponses, pas un énième flux brut</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Démo en direct</a> · <a href="https://docs.projectjupiter.in">Documentation</a> · <a href="#quick-start">Démarrage rapide</a> · <a href="#screenshots">Captures d'écran</a> </p> --- ## Qu'est-ce que BRIEFR ? BRIEFR est un **tableau de bord d'intelligence CVE auto-hébergé**. Il récupère les flux publics de vulnérabilités et de menaces dans **votre** base de données PostgreSQL, puis vous offre une interface unique en mode sombre pour les traiter : brief du matin, flux consultable, recherche d'IOC, graphe d'investigation, avis et outils de détection. Vous ne naviguez plus sur NVD à chaque chargement de page. Des planificateurs synchronisent les sources en amont selon un calendrier ; l'interface lit ce qui est déjà stocké localement. --- ## Pourquoi BRIEFR ? - **Gagnez du temps sur le triage** — La priorité opérationnelle (P1–P4), le score de menace et la pertinence par rapport à votre pile mettent en avant ce qui compte en premier, au lieu d'un simple tri par sévérité. - **Un seul endroit pour travailler** — Le brief, le flux, le panneau de détail, l'enrichissement d'IOC, le graphe d'intelligence stockée et les packs de chasse Forge partagent la même session et la même liste de surveillance. - **Scoring explicable** — Priorisation et corrélation basées sur des règles ; narration LLM optionnelle en périphérie, pas un chiffre de risque en boîte noire. - **Sortie de détection** — Sigma, extraits SIEM et YARA depuis un miroir local SigmaHQ, plus des modèles de classes BRIEFR liés au contexte CWE/ATT&CK. - **Vos données restent les vôtres** — Postgres auto-hébergé, Apache 2.0, aucune dépendance à un SaaS propriétaire. --- ## À qui s'adresse-t-il ? - **Analystes SOC et vulnérabilités** qui ont besoin d'une file quotidienne et d'un contexte CVE approfondi - **Ingénieurs en détection** qui mappent les CVE vers ATT&CK et exportent du contenu de chasse - **Petites équipes sécurité** qui veulent un seul outil au lieu de cinq onglets de navigateur et de feuilles de calcul - **Opérateurs** qui ont besoin de sauvegardes Postgres, d'une supervision des planificateurs et d'une gestion des clés API sur leur propre infrastructure Ce n'est pas un scanner ni un produit ASM — BRIEFR priorise les **CVE connues** par rapport à votre pile ; il ne découvre pas d'actifs sur votre réseau. --- ## Ce que vous obtenez | Zone | Ce qu'elle fait | |------|----------------| | **BRIEF** | File du matin — KEV à échéance proche, mouvements EPSS, correspondances avec votre pile | | **FEED** | Liste complète des CVE, filtres, recherche hybride, export | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX et plus (avec vos clés API) | | **INVESTIGATE** | Graphe d'intelligence stockée — recherche CVE/IOC/technique, panoramique/zoom, expansion des sauts | | **ADVISORIES & INTEL** | Titres, avis CISA, études de cas MITRE ATLAS | | **FORGE** | Carte de couverture MITRE ATT&CK et génération de packs de chasse | | **Admin** | Flux, sauvegardes, webhooks, opérations IA, kiosque mural | **Essayez sans installer :** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — même interface analyste sur des données de démonstration. --- ## Comment les données vous parviennent 1. **Ingestion** — Des tâches en arrière-plan synchronisent NVD, CISA KEV, EPSS, MITRE, OTX, RSS et d'autres sources dans PostgreSQL (en respectant les limites de débit de chaque fournisseur). 2. **Stockage** — Les lignes CVE, les miroirs d'enrichissement, les artefacts de corrélation et les embeddings pgvector optionnels vivent dans votre base de données. 3. **Travail** — L'interface React lit depuis Postgres. Les recherches d'IOC et les tâches LLM optionnelles n'appellent des API externes que lorsque vous le demandez. 4. **Exploitation** — Les surfaces d'administration montrent la fraîcheur des flux, les tâches planifiées, les sauvegardes et l'état des clés API. Pour plus de détails sur l'architecture, voir [Comment ça marche](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) et [Conception du système](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Démarrage rapide **Essai local** (repli SQLite — idéal pour un premier aperçu) : ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Ouvrez l'interface et terminez la configuration administrateur de première exécution. **Voie de production** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), puis le script d'installation : ```bash # Après le démarrage de Postgres — voir docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Guide | À utiliser quand | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Installation complète — Postgres de développement, production Debian/nginx, notes Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Sauvegardes, restauration, mise à niveau pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Onglets analyste et flux de travail | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Quelque chose a cassé | Documentation en ligne : [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Captures d'écran Issues d'un déploiement auto-hébergé (thème sombre, accent BRIEFR `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>Détail CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>Avis & Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>Admin · Analyste</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>Admin · Opérateur</sub></td> </tr> </table> --- ## Documentation | Je veux… | Doc | |------------|-----| | Installer | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Utiliser l'interface | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Résoudre un problème | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | Le contrat API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | Ce qui est livré | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Contribuer | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Licence Apache License 2.0 — voir [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Rapports de sécurité : [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

