 shoucheng3/apache__dolphinscheduler_cve-2023-51770_3-2-00
Exploit pour CVE-2023-51770 ciblant Apache DolphinScheduler, permettant l'exécution de code à distance via une injection SQL conçue dans la configuration de la source de données.


Apache DolphinScheduler est une plateforme moderne d'orchestration de données qui permet le développement agile et low-code de workflows haute performance. Elle est dédiée à la gestion des dépendances complexes de tâches dans les pipelines de données et offre une large gamme de types de travaux intégrés prêts à l'emploi.
Les principales fonctionnalités de DolphinScheduler sont les suivantes :
Page d'accueil : Aperçu des projets et des workflows, y compris les statistiques d'état des instances de workflow et de tâches les plus récentes.
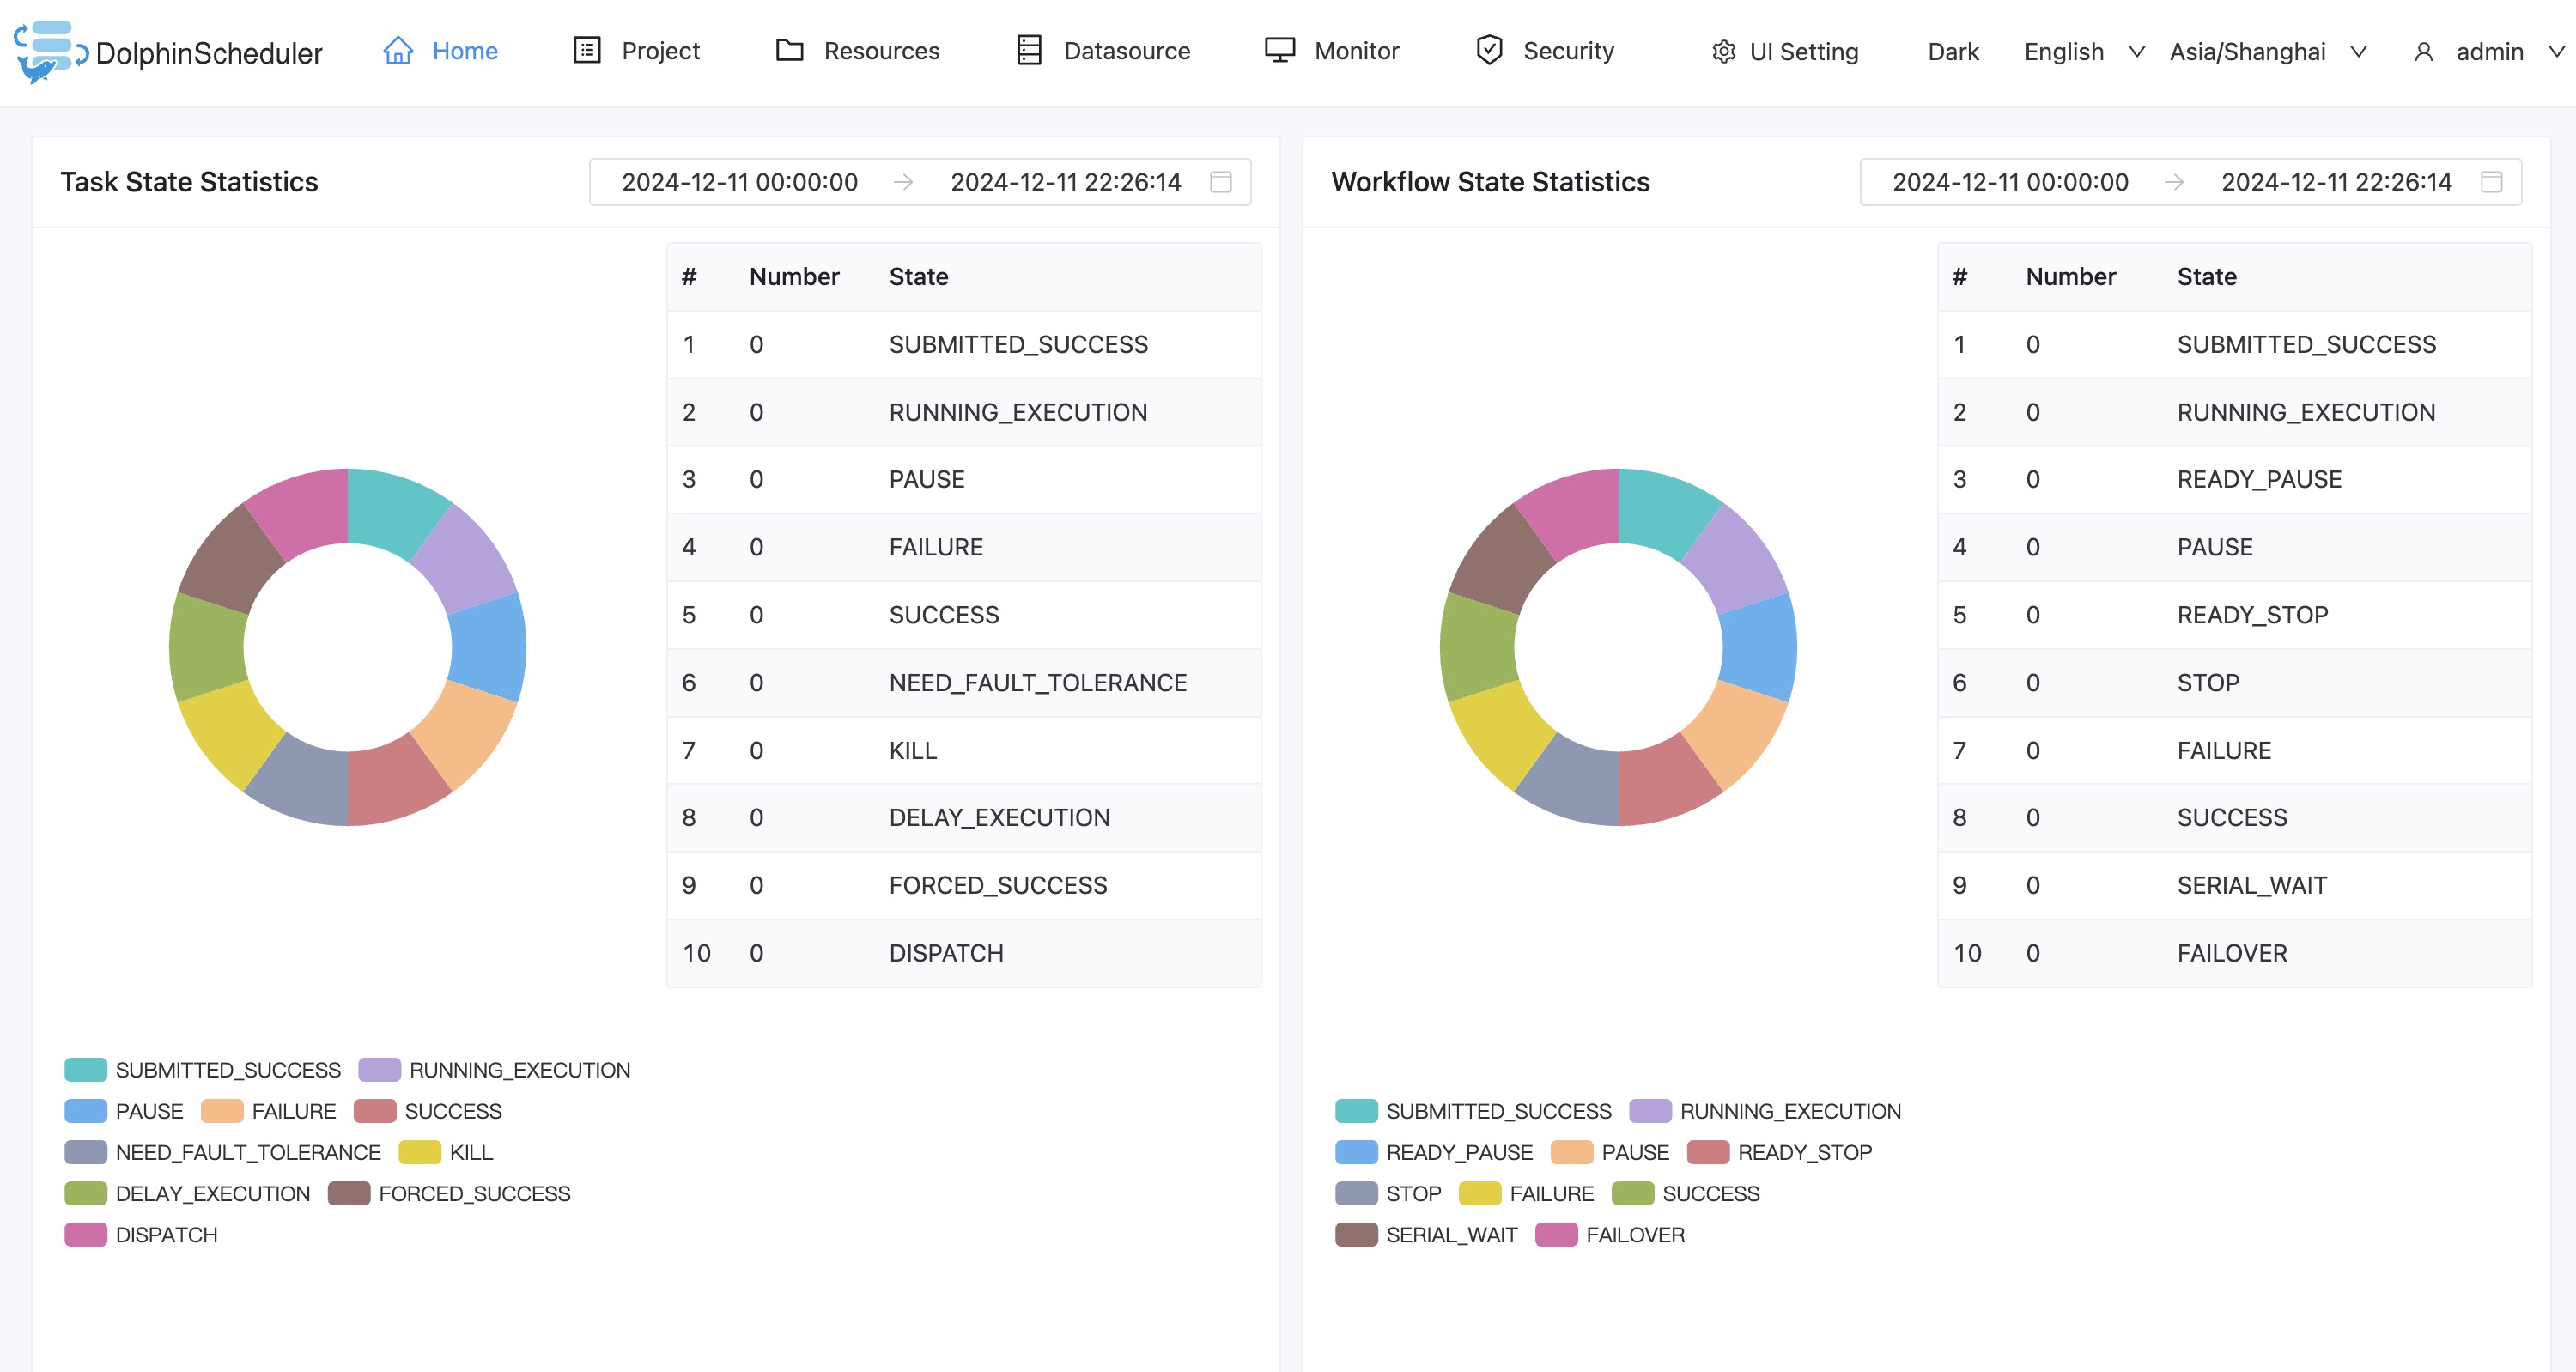
Définition du workflow : Créez et gérez des workflows par glisser-déposer, faciles à construire et à maintenir des workflows complexes, supporte une large gamme de tâches prêtes à l'emploi.
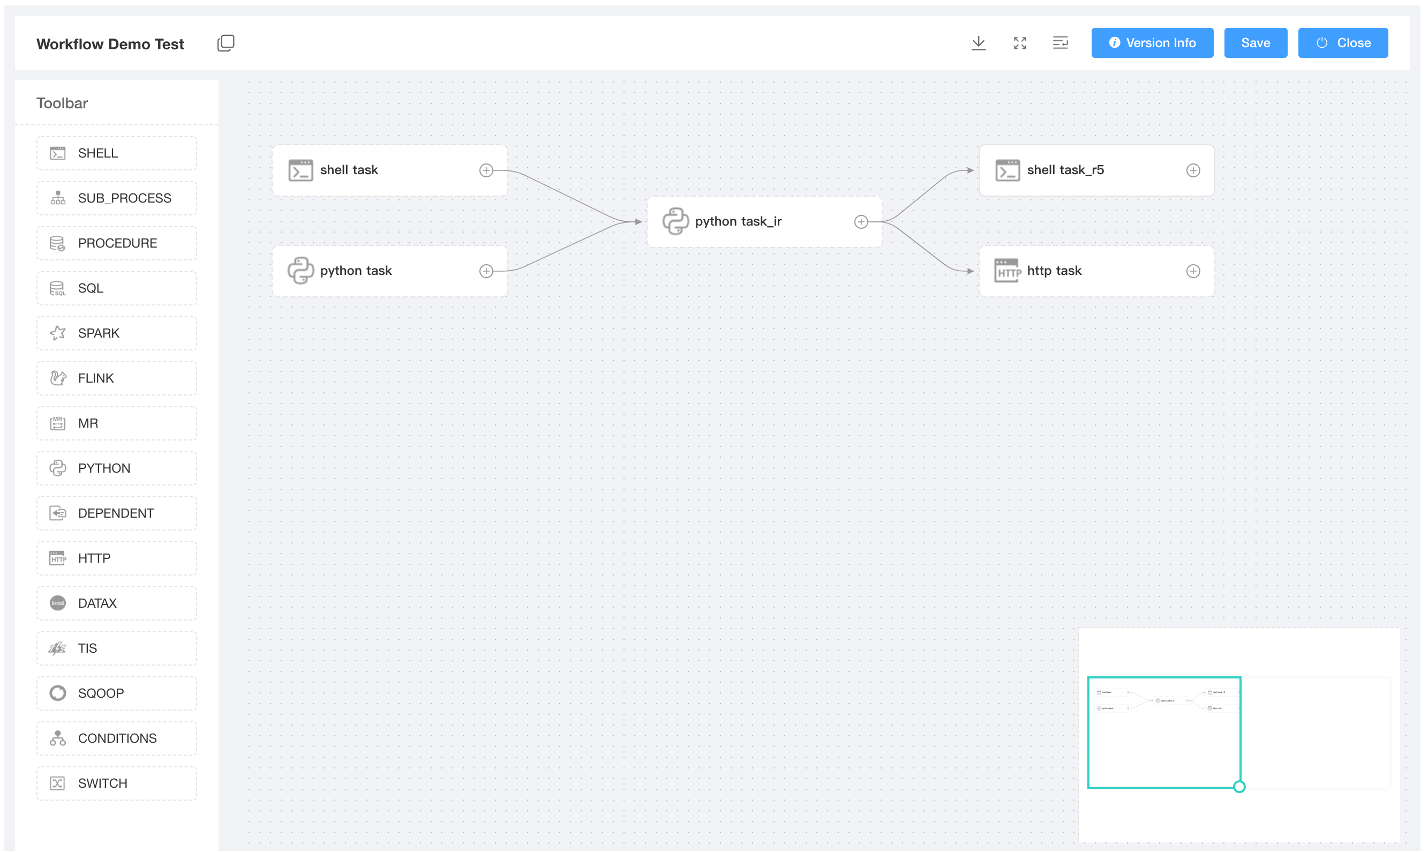
Vue arborescente du workflow : La structure arborescente abstraite peut fournir une compréhension plus claire des relations entre les tâches.
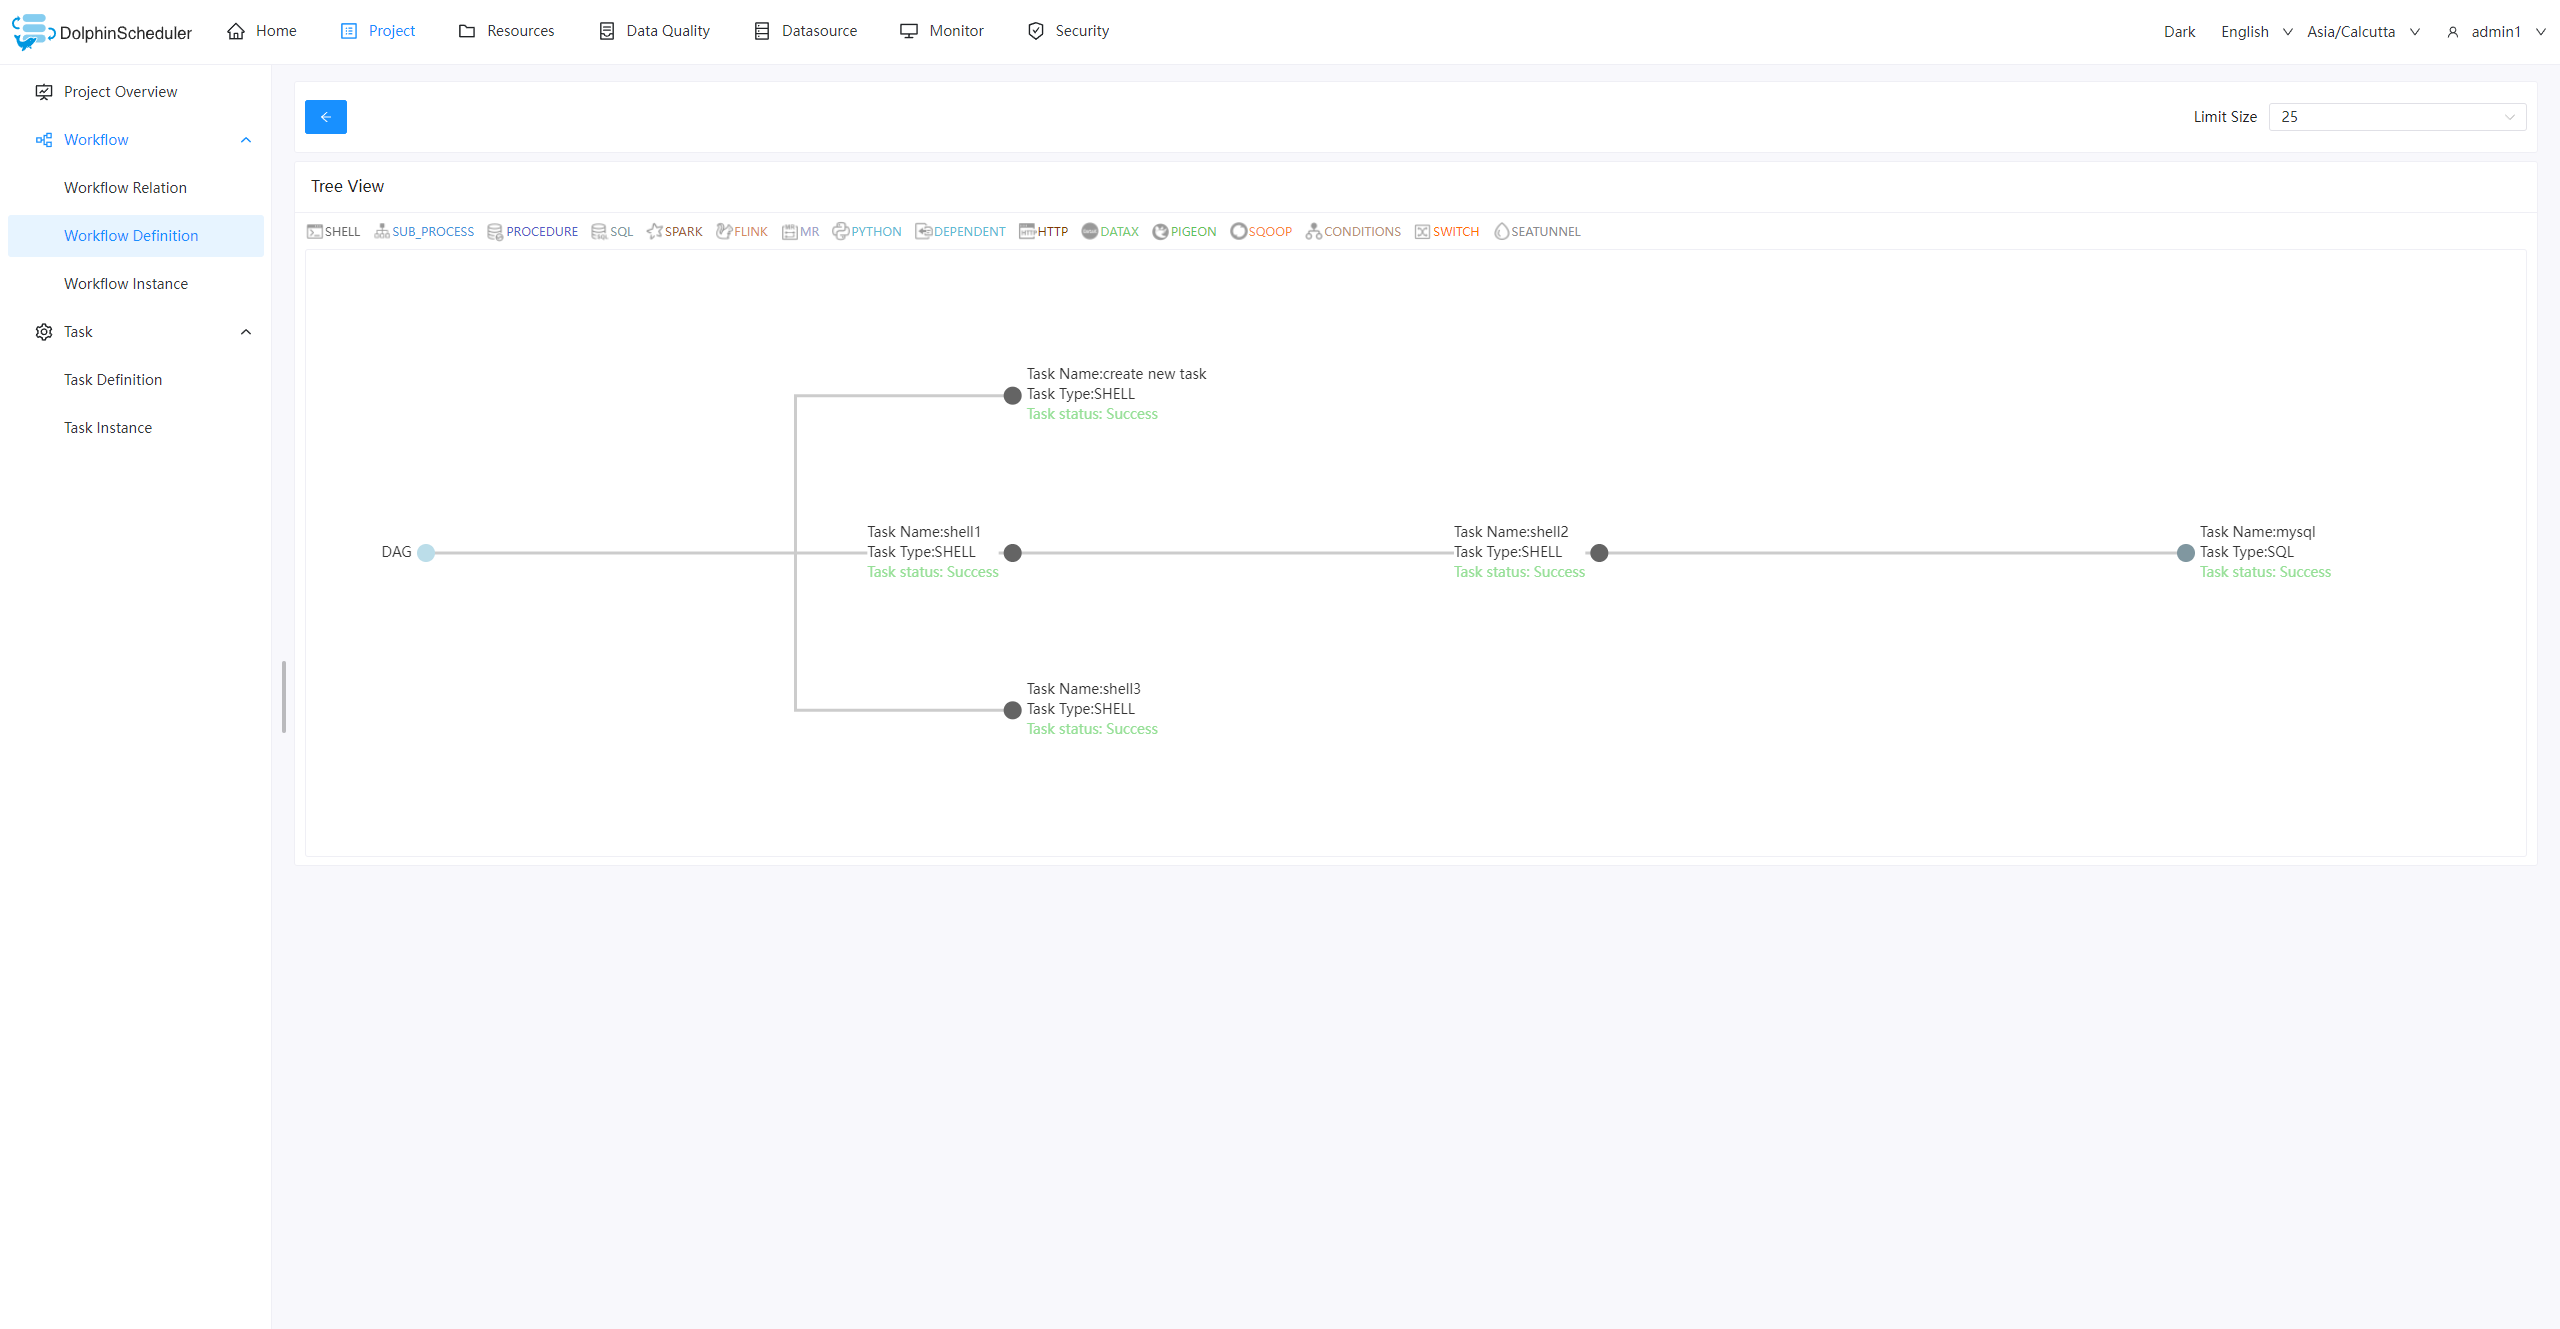
Source de données : Prend en charge plusieurs sources de données externes, offre des capacités d'accès aux données unifiées pour MySQL, PostgreSQL, Hive, Trino, etc.

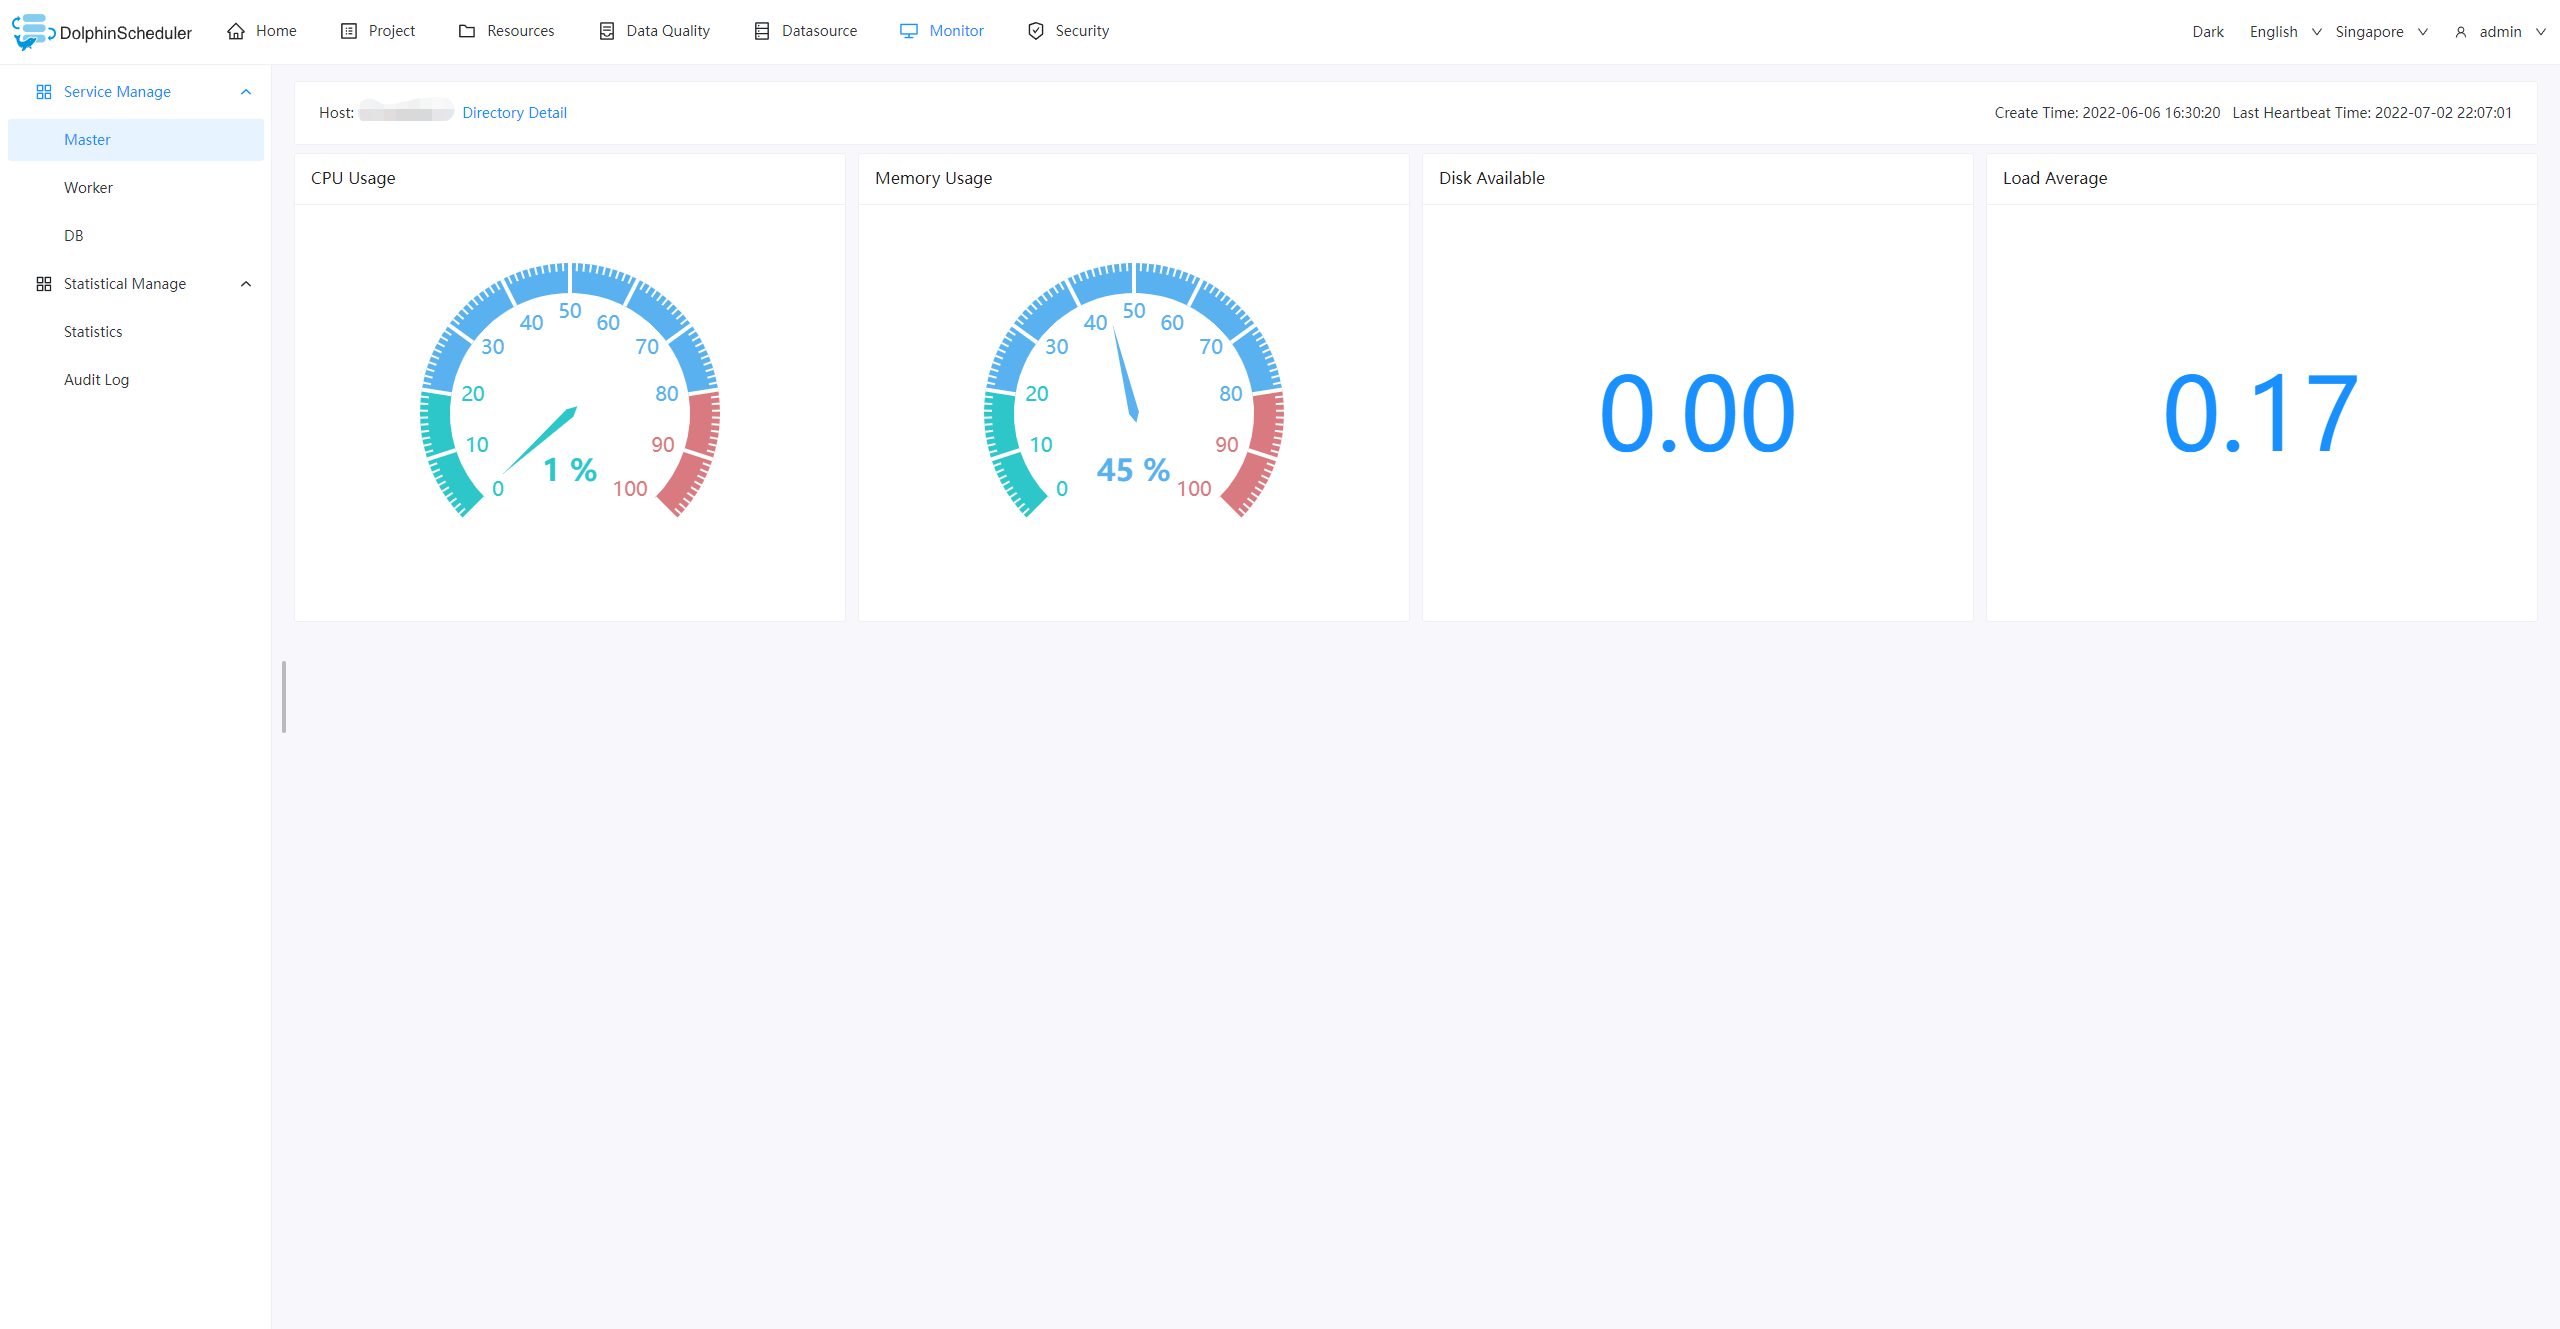
Surveillance : Visualisez l'état du maître, du travailleur et de la base de données en temps réel, y compris l'utilisation des ressources du serveur et la charge, effectuez un contrôle rapide de l'état sans vous connecter au serveur.
Suivez ce guide pour signaler vos suggestions ou bugs.
La communauté accueille favorablement les contributions de tous. Veuillez vous référer à cette page pour plus de détails : Comment contribuer. Consultez les good first issue ici si vous êtes nouveau sur DolphinScheduler.
Rejoignez la communauté Apache DolphinScheduler en :
DolphinScheduler enrichit le paysage CNCF CLOUD NATIVE.
