
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/shivangx01b/corsme
Scanners de VulnérabilitésSécurité WebTests d'IntrusionMauvaise Configuration
GitHubshivangx01b/corsme

CorsMe

Scanneur de Mauvaise Configuration du Partage des Ressources entre Origines Multiples

Voir le dépôt
1702614il y a 5 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager


Qu'est-ce que CorsMe ?

Un outil de scan de mauvaise configuration CORS basé sur Golang, conçu pour la vitesse et la précision !

Types de mauvaise configuration que ce scanner peut détecter

  • Vérifications de l'origine réfléchie
  • Correspondance de préfixe
  • Correspondance de suffixe
  • Points non échappés
  • Null
  • Tiers (ex : github.io, repl.it, etc.)
    • Tiré du dépôt GitHub de Chenjj
  • Caractères spéciaux (ex : "}", "(", etc.)
    • Voir plus dans Advanced CORS Exploitation Techniques

Comment installer

$ go get -u -v github.com/shivangx01b/CorsMe

Utilisation

URL unique

echo "https://example.com" | ./CorsMe 

URL multiples

cat http_https.txt | ./CorsMe -t 70

Autoriser le wildcard.. Désormais, si Access-Control-Allow-Origin est *, il sera affiché

cat http_https.txt | ./CorsMe -t 70 -wildcard

Ajouter un en-tête si nécessaire

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...."

Enregistrer la sortie dans un fichier

cat http_https.txt | ./CorsMe -t 70 -output audit.logs

Ajouter une autre méthode si nécessaire

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...." -method "POST"

Astuce

subfinder -d hackerone.com -nW -silent | ./httprobe -c 70 -p 80,443,8080,8081,8089 | tee http_https.txt
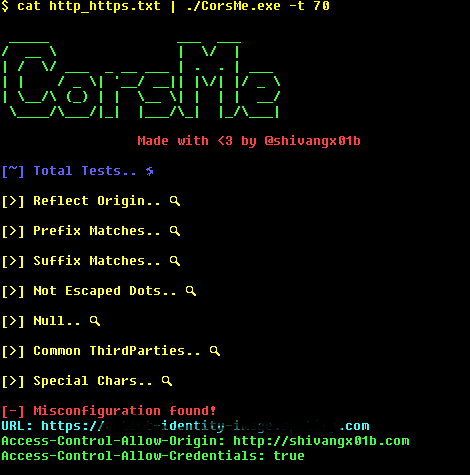
cat http_https.txt | ./CorsMe -t 70

Capture d'écran

1414

Remarque :

  • Le scanner stocke les résultats d'erreur dans "error_requests.txt"... qui contient les hôtes qui n'ont pas pu être sollicités.

Idées pour la création de cet outil tirées de :

CORScanner

Corsy

cors-blimey

Télécharger l’outil