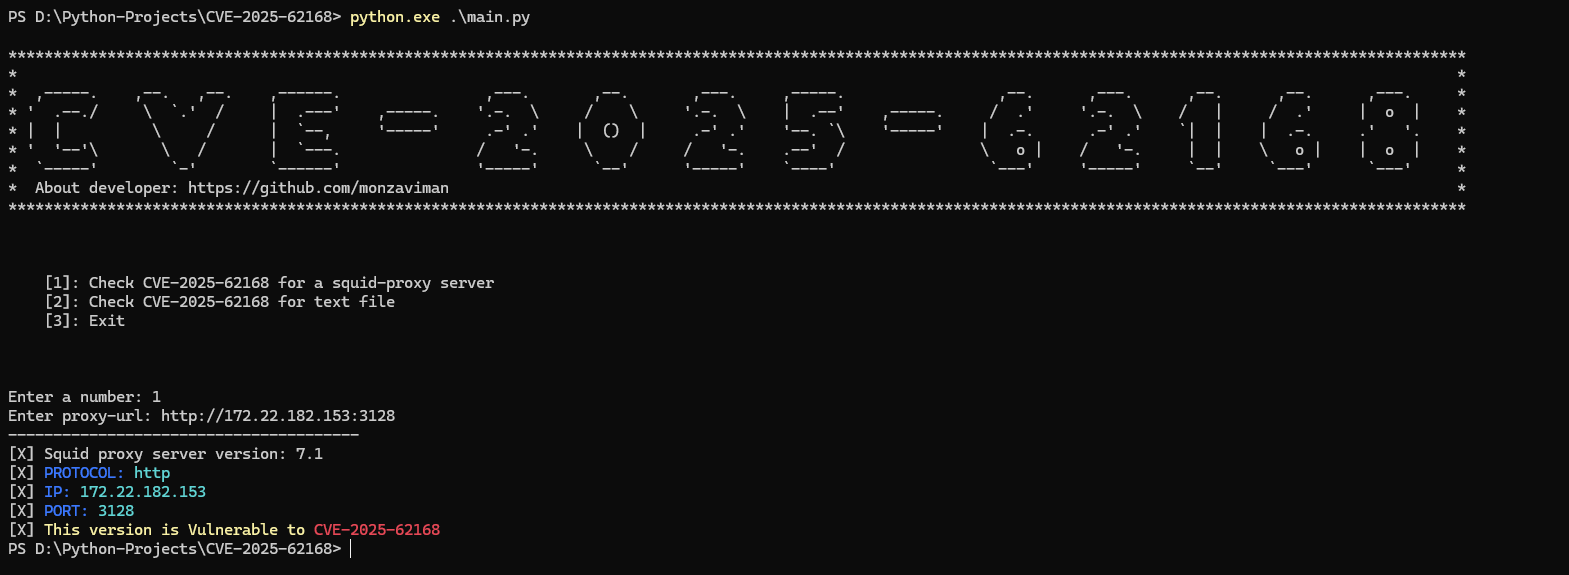
 shahroodcert/cve-2025-62168
Analyseur de preuve de concept pour CVE-2025-62168, une vulnérabilité de divulgation d'informations dans Squid Proxy qui expose les identifiants d'authentification HTTP, permettant la détection et la validation des configurations affectées.

« En raison d'une absence de masquage des identifiants d'authentification HTTP, Squid est vulnérable à une attaque de divulgation d'informations. Gravité :
Ce problème permet à un script de contourner les protections de sécurité du navigateur et d'apprendre les identifiants qu'un client de confiance utilise pour s'authentifier.
Ce problème permet potentiellement à un client distant d'identifier des jetons de sécurité ou des identifiants utilisés en interne par une application web utilisant Squid pour l'équilibrage de charge en backend.
Ces attaques ne nécessitent pas que Squid soit configuré avec une authentification HTTP. »
utilisez un environnement virtuel et activez-le
pip install -r requirements.txt

python3 main.py