
 sethsec/celerystalk
Un scanner d'énumération & de vulnérabilités asynchrone. Exécutez tous les outils sur tous les hôtes.
celerystalk vous aide à automatiser votre processus de scan réseau/énumération avec des tâches asynchrones (alias tâches) tout en gardant un contrôle total sur les outils que vous souhaitez exécuter.
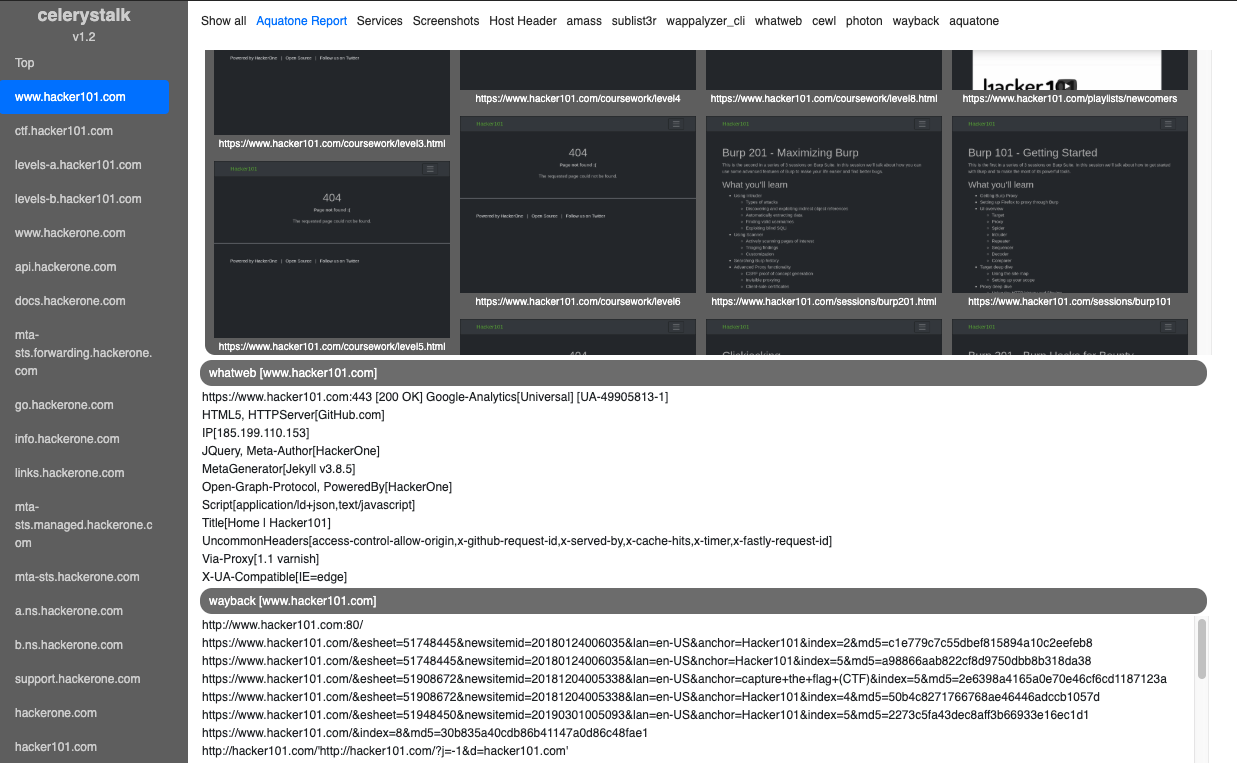
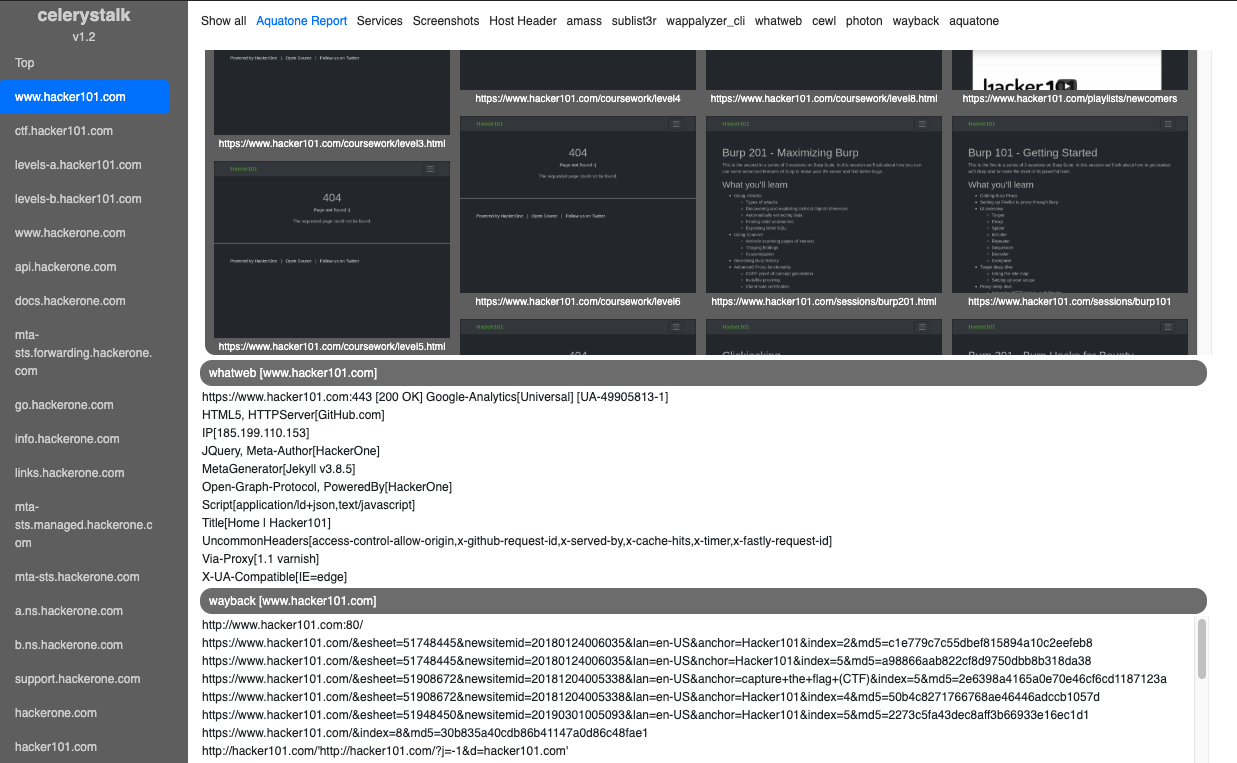
Démo interactive : Mode Bug Bounty (HackerOne)
Démo interactive : Mode Évaluation de vulnérabilité / Test d'intrusion (machines Retired HackTheBox.eu)
| Phase | Commande | Exemples d'outils utilisés |
|---|---|---|
| Recon/Énumération DNS | ./celerystalk subdomains -d domaine1,domaine2 | Amass, sublist3r |
| Définir le périmètre, Importer nmap/nessus | ./celerystalk import [scan_data,scope_files,etc.] | celerystalk |
| Scan de ports | ./celerystalk nmap | nmap |
| Énumération de répertoires et fichiers, Identification de vulnérabilités | ./celerystalk scan | Gobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, etc. |
| Captures d'écran | ./celerystalk sceenshots | Aquatone |
| Analyse | ./celerystalk report | celerystalk |
celerystalk est :
Vous devez installer et exécuter celerystalk en tant que root``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h
## Utiliser le conteneur docker depuis Dockerhub```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk
docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk
## Utilisation de celerystalk - Les bases


### [Mode URL] - Comment scanner une URL (ou plusieurs URLs dans un fichier)

#### Lancer tous les outils activés contre une URL ou plusieurs URLs dans un fichier sans avoir à importer le scope, nmap, etc.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
#### Ou, importer une liste d'hôtes qui sont dans le scope et laisser celerystalk exécuter nmap pour vous```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
## Utilisation avancée : Mode Bug Bounty vs Mode Évaluation des Vulnérabilités

Vous définissez le mode lors de l'instanciation de l'espace de travail. L'espace de travail par défaut est le mode VAPT, mais vous avez deux options pour les espaces de travail créés manuellement.

*   Si vous commencez avec des adresses IP/plages/CIDR dans le périmètre, utilisez le mode Évaluation des Vulnérabilités et Test d'Intrusion (VAPT).
*   Si vous commencez avec des domaines dans le périmètre, utilisez le mode Bug Bounty (BB).

### [Mode Bug Bounty]

*   En mode BB, tous les sous-domaines trouvés avec celerystalk ou importés manuellement sont marqués dans le périmètre.

#### Trouver les sous-domaines, définir les hôtes hors périmètre, scanner tout le reste```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
Note : Vous pouvez d'abord exécuter la commande de sous-domaines puis définir le scope, ou bien définir le scope puis importer les sous-domaines.
**Remarque:** Vous pouvez d'abord exécuter la commande de sous-domaines, puis définir le périmètre, ou définir le périmètre et importer les sous-domaines.
