
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/seqred-s-a/cve-2020-29007
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubseqred-s-a/cve-2020-29007

cve-2020-29007

Exécution de code à distance dans Mediawiki Score

Voir le dépôt
175il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite mais uniquement USB et multiplateforme.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    360

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVEID: CVE-2020-29007

Nom du/des produit(s) et version(s) concerné(s): Mediawiki Score (toutes les versions jusqu'à 0.3.0)

Type de problème: CWE-96: Neutralisation incorrecte des directives dans du code sauvegardé statiquement (« Injection de code statique »)


Résumé

Score est une extension Mediawiki qui génère une notation musicale à partir de balises Lilypond ou ABC fournies par l'utilisateur. Lors de nos tests, nous avons déterminé qu'elle est vulnérable à l'exécution de code à distance via du code Scheme intégré dans les balises Lilypond.

Toutes les versions de Score (jusqu'à et y compris 0.3.0) permettent l'exécution de code arbitraire contrôlé par l'utilisateur dans le contexte d'un processus serveur web.

Description

L'extension Score génère une notation musicale en passant des balises Lilypond ou ABC contrôlées par l'utilisateur à un binaire GNU Lilypond. Comme le binaire est exécuté sans l'option -dsafe, il exécutera tout code Guile Scheme arbitraire intégré dans les balises Lilypond, y compris le code qui interagit avec le shell du système d'exploitation.

Pour exploiter cette vulnérabilité, l'attaquant doit être capable d'éditer n'importe quel article sur le wiki vulnérable. Dans la plupart des configurations, cela devrait être possible pour un attaquant non authentifié.

Reproduction

  1. Commencez à éditer un article quelconque sur un wiki.

  2. Remplacez le contenu de l'article par le code suivant :

{{Image frame|content=\new Staff <<{g^#
(number->string(system "/usr/bin/false"))
}>>}}
  1. Cliquez sur « Afficher l'aperçu »

  2. Si le résultat contient une image qui ressemble à ceci, le wiki est vulnérable : 256
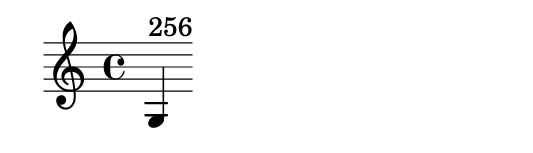
Mitigation

Désactivez l'extension Score.

Télécharger l’outil



