
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Sudomy — Sudomy est un outil d'énumération de sous-domaines pour collecter les sous-domaines et analyser les domaines en effectuant une reconnaissance automatisée (recon) pour le bug hunting / pentesting | Kitploit
Outils/GitHubGitHub/screetsec/sudomy
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebTests d'IntrusionÉnumération de Sous-domainesAnalyse DNS
GitHubscreetsec/sudomy

Sudomy

Sudomy est un outil d'énumération de sous-domaines pour collecter les sous-domaines et analyser les domaines en effectuant une reconnaissance automatisée (recon) pour le bug hunting / pentesting

2.4k41499il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Voir le dépôt
Site web

Sudomy

License Build Status Version Build Build Contributions Welcome Donate

Énumération et Analyse de Sous-domaines

sudomy

Sudomy est un outil d'énumération de sous-domaines pour collecter les sous-domaines et analyser les domaines en effectuant une reconnaissance automatisée avancée (framework). Cet outil peut également être utilisé pour des activités OSINT (renseignement open source).

Fonctionnalités !

Actuellement, Sudomy propose ces 20 fonctionnalités :
  • Facile, léger, rapide et puissant. Le script Bash (contrôleur) est disponible par défaut dans presque toutes les distributions Linux. En utilisant la fonction de multitraitement du script Bash, tous les processeurs seront utilisés de manière optimale.
  • Le processus d'énumération des sous-domaines peut être réalisé en utilisant la méthode active ou la méthode passive.
    • Méthode Active

      • Sudomy utilise les outils Gobuster en raison de ses performances élevées dans l'exécution d'attaques de brute force DNS sur les sous-domaines (support des jokers). La liste de mots utilisée provient des listes combinées SecList (Discover/DNS) qui contiennent environ 3 millions d'entrées.
    • Méthode Passive

      • En évaluant et sélectionnant les bons sites/ressources tiers, le processus d'énumération peut être optimisé. Plus de résultats seront obtenus en moins de temps. Sudomy peut collecter des données à partir de ces 22 sites tiers soigneusement sélectionnés :

          https://censys.io
          https://developer.shodan.io
          https://dns.bufferover.run
          https://index.commoncrawl.org 
          https://riddler.io 
          https://api.certspotter.com
          https://api.hackertarget.com 
          https://api.threatminer.org
          https://community.riskiq.com
          https://crt.sh
          https://dnsdumpster.com
          https://docs.binaryedge.io
          https://securitytrails.com
          https://graph.facebook.com
          https://otx.alienvault.com
          https://rapiddns.io
          https://spyse.com
          https://urlscan.io
          https://www.dnsdb.info
          https://www.virustotal.com
          https://threatcrowd.org
          https://web.archive.org
        
  • Tester la liste des sous-domaines collectés et sonder les serveurs http ou https fonctionnels. Cette fonctionnalité utilise un outil tiers, httprobe.
  • Test de disponibilité des sous-domaines basé sur le Ping Sweep et/ou l'obtention du code d'état HTTP.
  • Capacité de détection de virtualhost (plusieurs sous-domaines résolus sur une seule adresse IP). Sudomy résoudra les sous-domaines collectés en adresses IP, puis les classera si plusieurs sous-domaines résolvent sur une seule adresse IP. Cette fonctionnalité sera très utile pour les tests d'intrusion / chasses aux bugs suivants. Par exemple, lors du scan de ports, une seule adresse IP ne sera pas scannée à plusieurs reprises.
  • Effectué un scan de ports à partir des adresses IP des sous-domaines/virtualhosts collectés.
  • Test d'attaque de détournement de sous-domaine (CNAME Resolver, DNSLookup, Detect NXDomain, Check Vuln).
  • Prise de captures d'écran des sous-domaines par défaut avec gowitness ou vous pouvez choisir d'autres outils de capture d'écran, comme (-ss webscreeenshot).
  • Identifier les technologies sur les sites web (catégorie, application, version).
  • Détection des URLs, ports, titre, content-length, code d'état, exploration du corps de la réponse.
  • Repli automatique intelligent de https vers http par défaut.
  • Collecte/Récupération de ports ouverts à partir de tiers (Default::Shodan). Pour l'instant, seulement Shodan [Future::Censys,Zoomeye]. Plus efficace pour collecter les ports à partir de la liste d'IP sur la cible [[ Subdomain > IP Resolver > Crawling > ASN & Open Port ]]
  • Collecte d'URL juteux & Extraction de paramètres d'URL (Ressource par défaut :: WebArchive, CommonCrawl, UrlScanIO)
  • Collecte de chemins intéressants (api|.git|admin|etc), documents (doc|pdf), javascript (js|node) et paramètres.
  • Définir le chemin du fichier de sortie (spécifier un fichier de sortie une fois terminé).
  • Vérifier si une IP appartient à Cloudflare.
  • Générer et créer une liste de mots basée sur la collecte des ressources URL (wayback,urlscan,commoncrawl. Pour ce faire, nous extrayons tous les paramètres et chemins de notre reconnaissance de domaine.
  • Générer une visualisation de graphe réseau des sous-domaines et virtualhosts.
  • Rapport de sortie au format HTML & CSV.
  • Envoi de notifications vers un canal Slack.

Comment Sudomy fonctionne

Comment sudomy fonctionne ou flux de reconnaissance, lorsque vous exécutez les meilleurs arguments pour collecter les sous-domaines et analyser en faisant une reconnaissance automatique.

root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe  -aI webanalyze -sS
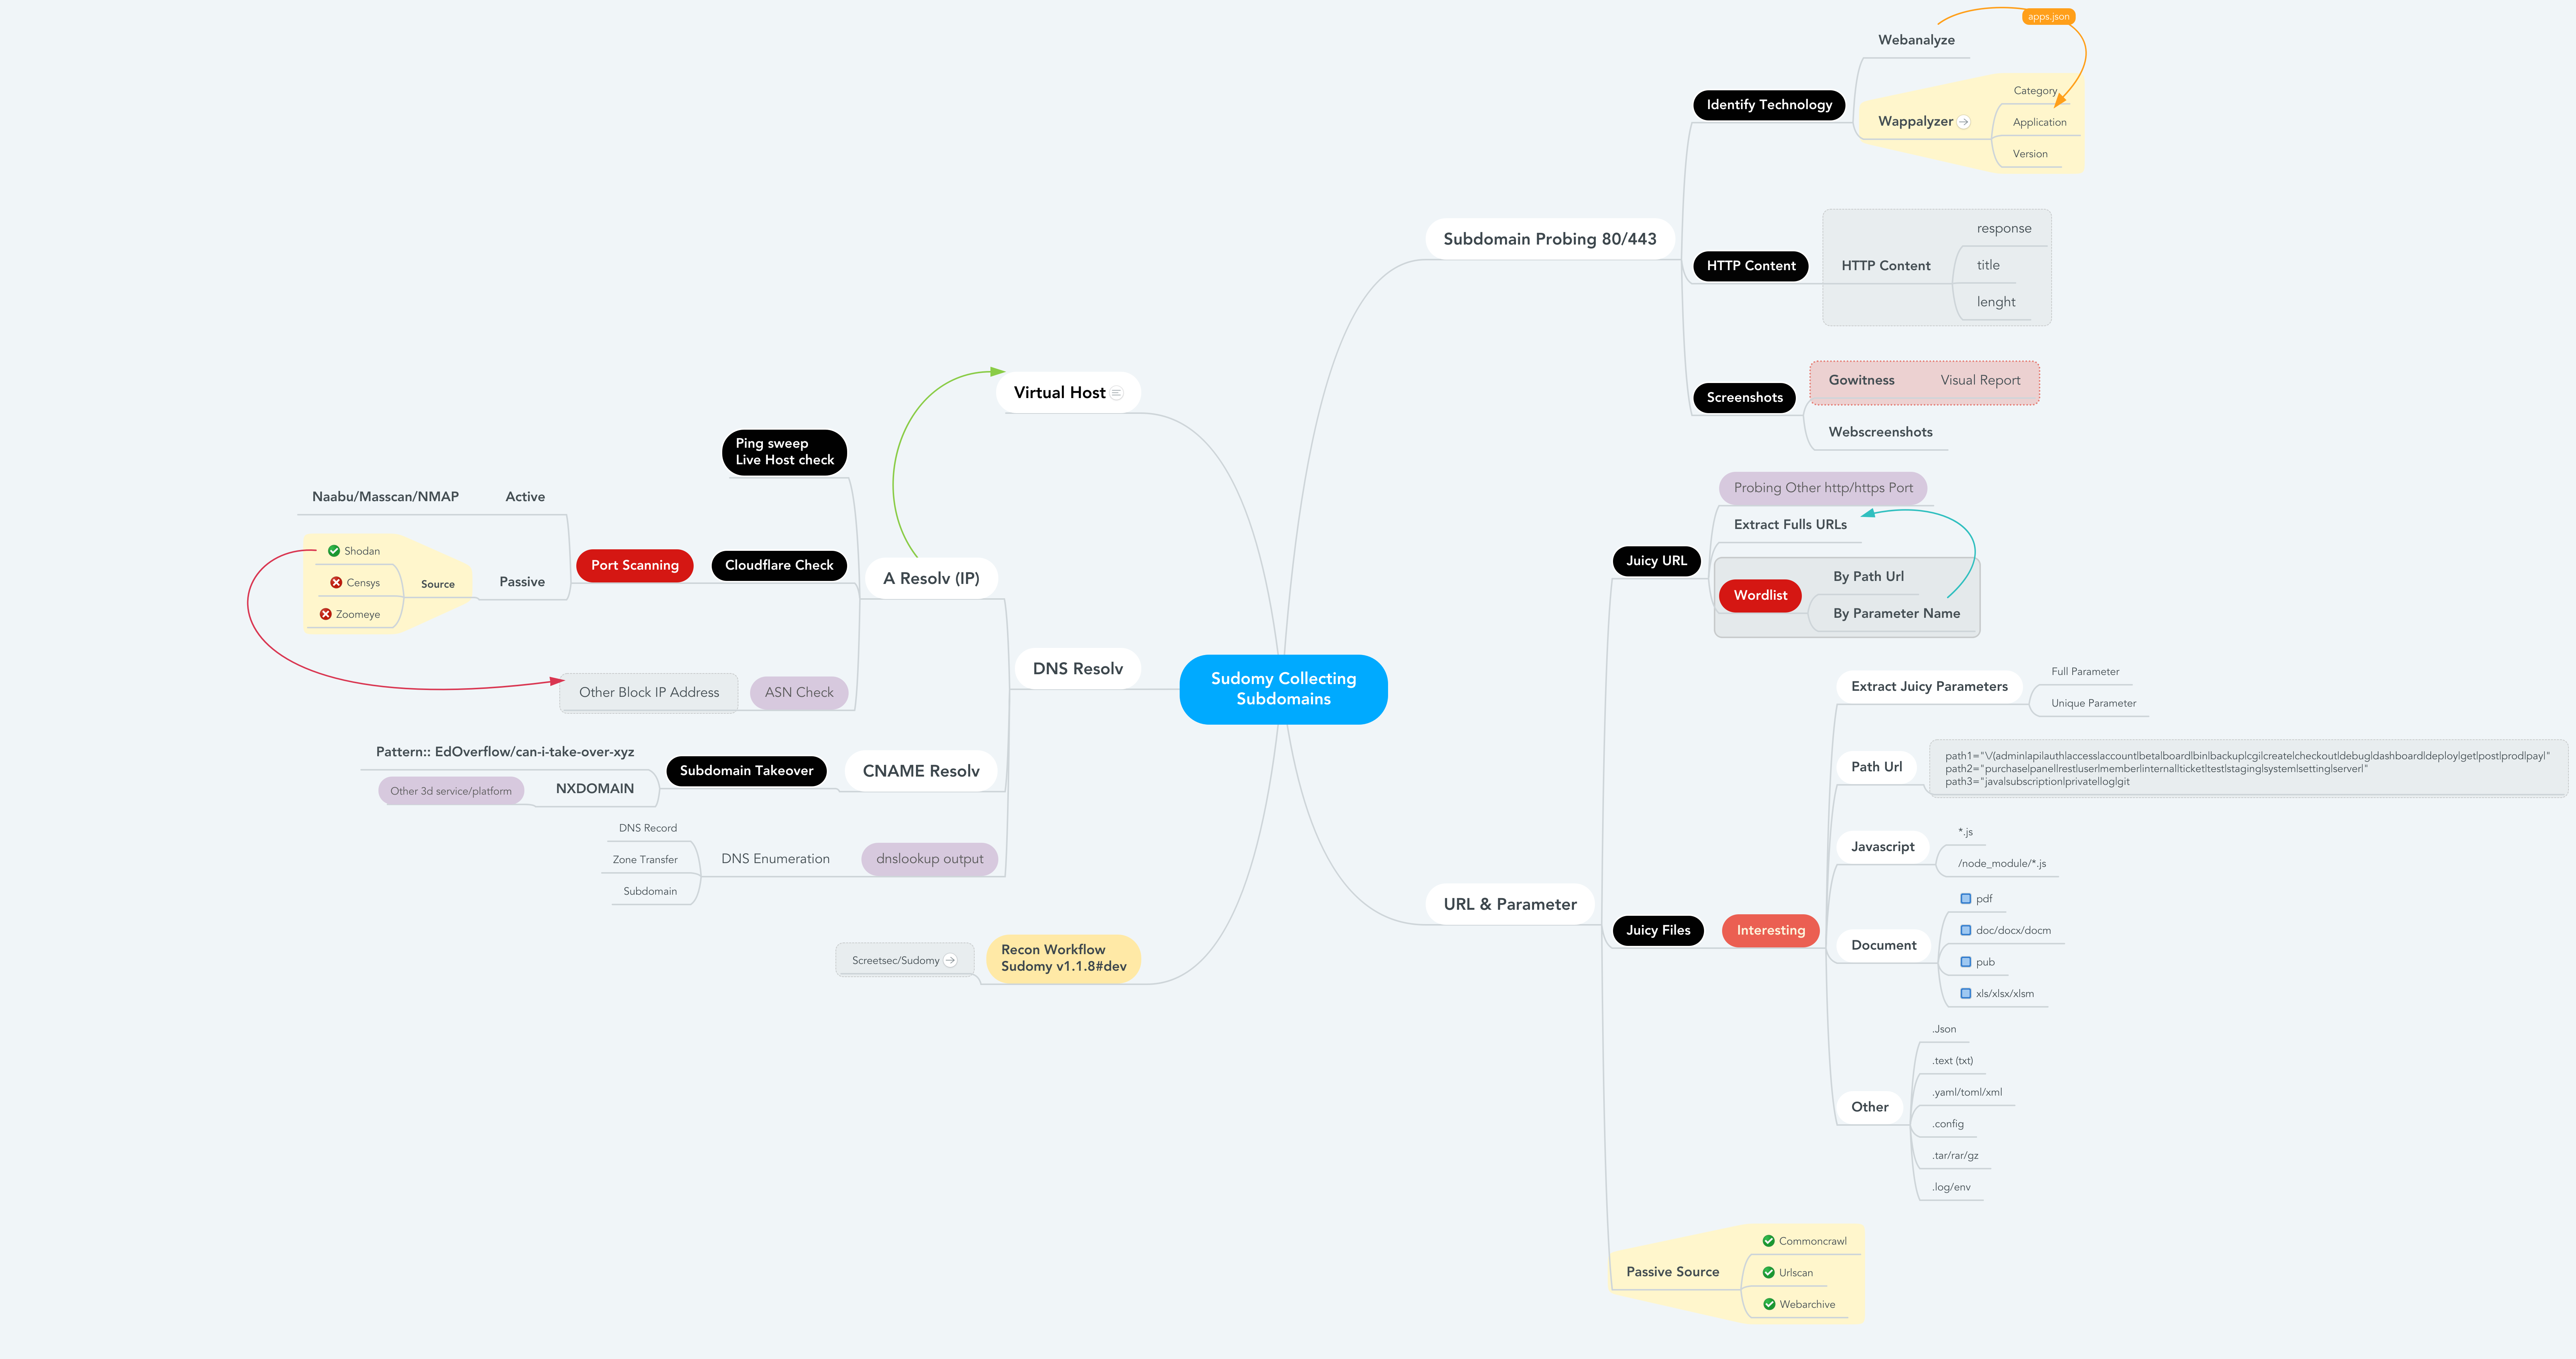
Workflow de Reconnaissance

Recon Workflow

Informations détaillées

Informations détaillées sur les fichiers de reconnaissance et les données juteuses

------------------------------------------------------------------------------------------------------

- subdomain.txt             -- Subdomain list             < $DOMAIN (Target)
- httprobe_subdomain.txt    -- Validate Subdomain	  < subdomain.txt
- webanalyzes.txt           -- Identify technology scan   < httprobe_subdomain.txt
- httpx_status_title.txt    -- title+statuscode+lenght    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- Subdomain resolv		  < subdomain.txt
- Subdomain_Resolver.txt    -- Subdomain resolv (alt)     < subdomain.txt
- cf-ipresolv.txt           -- Cloudflare scan        	  < ip_resolver.txt 
- Live_hosts_pingsweep.txt  -- Live Host check		  < ip_resolver.txt	 
- ip_resolver.txt           -- IP resolv list          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- ASN Number Check		  < ip_resolver.txt
- vHost_subdomain.txt       -- Virtual Host (Group by ip) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- Active port scanning       < cf-ipresolv.txt
- ip_dbport.txt		    -- Passive port scanning	  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- Full All Url Crawl (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- Screenshoting report    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- Database screenshot    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------
Télécharger l’outil