 sahiloj/cve-2023-34835
Une vulnérabilité de type Cross-Site Scripting (XSS) réfléchi a été découverte dans la console de gestion eScan de Microworld Technologies, version 14.0.1400.2281.


Une vulnérabilité de Cross-Site Scripting (XSS) réfléchi a été découverte dans la Console de gestion eScan de Microworld Technologies, version 14.0.1400.2281. Un attaquant distant authentifié peut injecter et exécuter du code JavaScript arbitraire dans le navigateur de la victime en manipulant le paramètre POST delete_file dans la fonctionnalité de suppression de modèle de rapport (Report Template).
Cette vulnérabilité a été découverte et divulguée de manière responsable par Sahil Ojha le 23 juin 2023, et s'est vu attribuer l'identifiant CVE-2023-34835.
| Champ | Détails |
|---|---|
| Identifiant CVE | CVE-2023-34835 |
| Type de vulnérabilité | Cross-Site Scripting (XSS) réfléchi |
| Score CVSS | 5.4 (Moyen) — CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N |
| CWE | CWE-79 : neutralisation incorrecte de l'entrée lors de la génération de la page Web |
| Version concernée | 14.0.1400.2281 |
| Éditeur | Microworld Technologies |
| Site web de l'éditeur | https://www.escanav.com |
| Lien du logiciel | https://cl.escanav.com/ewconsole.dll |
| Testé sur | Windows |
| Découvert par | Sahil Ojha |
| Date de divulgation | 23 juin 2023 |
La Console de gestion eScan est une plateforme de gestion de sécurité d'entreprise développée par Microworld Technologies. Elle est utilisée par les organisations pour gérer de manière centralisée les politiques de sécurité des postes, les déploiements antivirus, les rapports et les alertes sur l'ensemble de leur réseau interne. Étant donné que la console réside généralement sur un réseau interne (d'entreprise) et nécessite une authentification pour y accéder, cette vulnérabilité est exploitable par des initiés authentifiés ou par des attaquants ayant déjà obtenu un point d'appui sur le réseau.
Composant vulnérable : le point de terminaison de suppression de modèle de rapport ne nettoie ni n'encode le paramètre delete_file avant de le refléter dans la réponse HTTP, ce qui permet l'exécution de charges utiles JavaScript dans le contexte de la session du navigateur de la victime.
La fonctionnalité Modèle de rapport de la Console de gestion eScan expose un point de terminaison POST pour supprimer les fichiers de modèles de rapport. Le gestionnaire côté serveur reflète la valeur du paramètre delete_file directement dans la réponse HTML sans encodage de sortie ni validation d'entrée appropriés. Lorsqu'une requête contrefaite contenant une charge utile JavaScript est envoyée, le navigateur interprète et exécute le script injecté.
Résumé du vecteur d'attaque :
delete_file est remplacé par une charge utile XSS telle que ">.Étant donné que les cookies de session sont accessibles via document.cookie (et ne sont pas protégés par l'indicateur HttpOnly dans la version concernée), ce XSS peut être combiné à une attaque de détournement de session pour effectuer une prise de contrôle totale du compte.
Prérequis : des identifiants valides pour une instance de la Console de gestion eScan (accès au réseau interne requis).
Outils nécessaires : un navigateur web et un proxy d'interception HTTP (par exemple, Burp Suite).
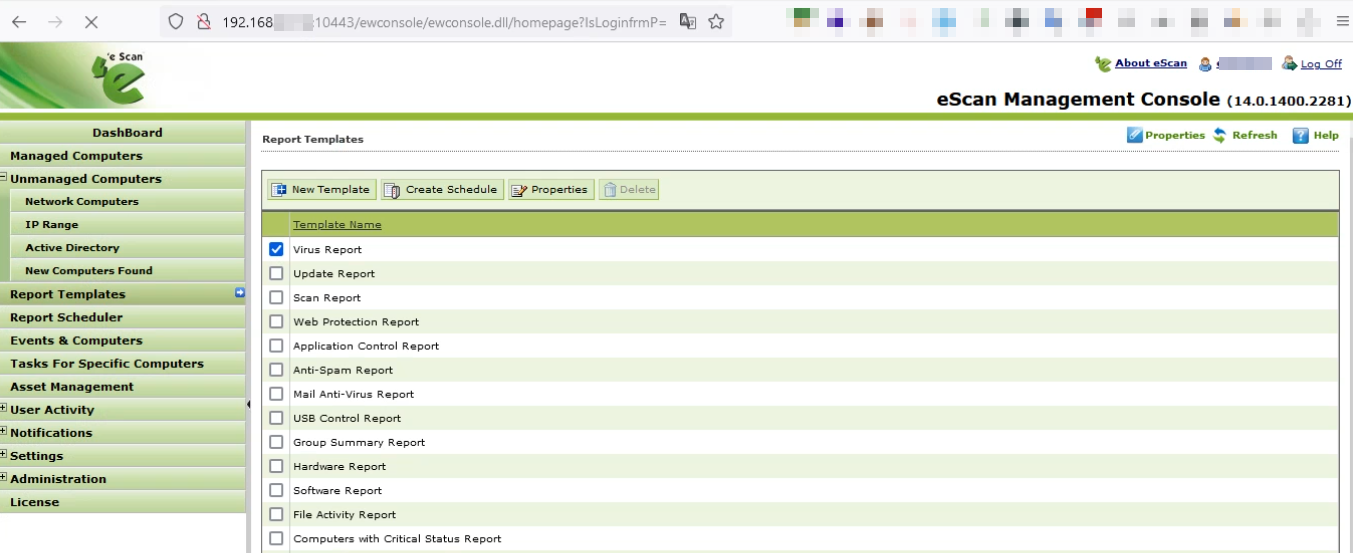
Authentifiez-vous à la Console de gestion eScan à l'aide d'identifiants utilisateur valides. La console n'est généralement accessible que depuis le réseau interne de l'organisation.
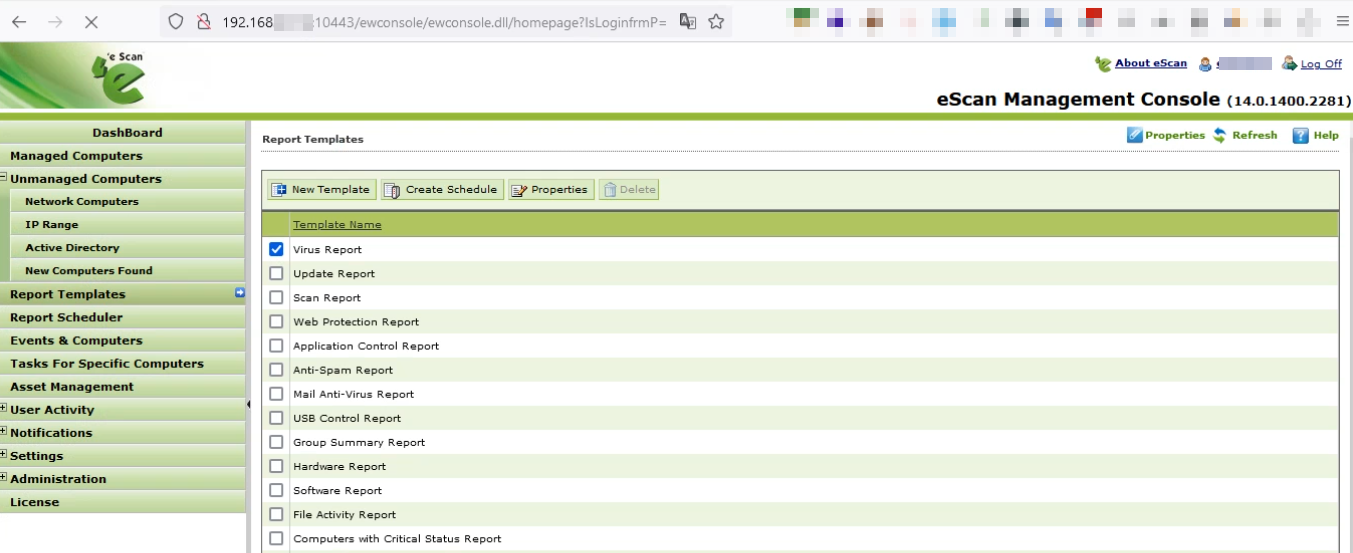
À l'aide de Burp Suite (ou d'un autre proxy HTTP), interceptez la requête POST sortante générée lorsque le bouton de suppression est cliqué. La requête contiendra un paramètre delete_file dont la valeur est le nom du fichier de modèle de rapport.
Remplacez la valeur de delete_file par une charge utile XSS, par exemple :
delete_file=">
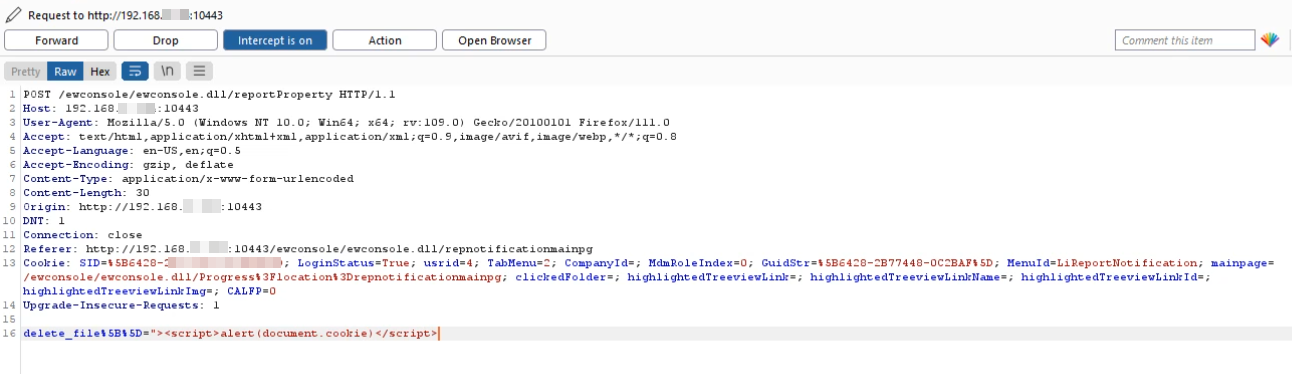
Transmettez la requête modifiée. Le serveur reflète la charge utile injectée dans la réponse sans nettoyage. Le navigateur exécute le JavaScript et une boîte de dialogue d'alerte affiche le cookie de session de la victime.
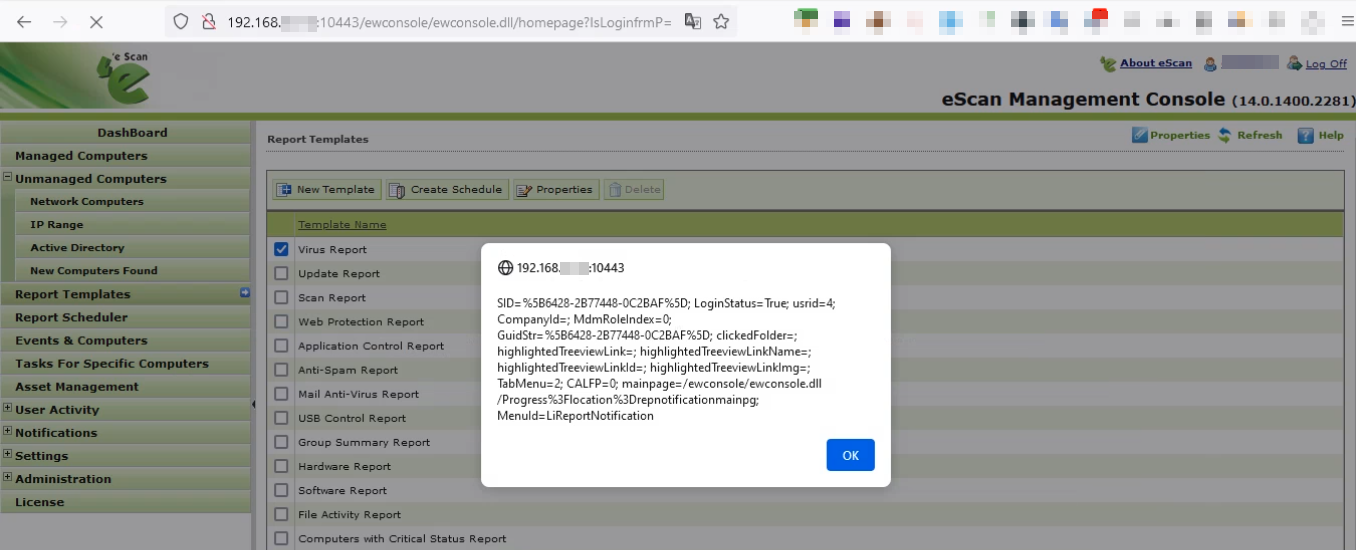
Le cookie de session exposé ici peut être exfiltré vers un serveur contrôlé par l'attaquant et utilisé pour détourner la session authentifiée (prise de contrôle du compte).

