 safedep/gryph
Couche de sécurité pour les agents de codage IA. Fonctionne avec Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent et plus encore.


Tout le monde utilise le mode YOLO. Gryph impose des garde-fous et conserve la piste d'audit.
Démarrage rapide · Démo · Agents pris en charge · Cas d'usage · Politique de sécurité




Les agents de codage IA (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) peuvent lire n'importe quel fichier, écrire n'importe où et exécuter des commandes arbitraires sur la machine d'un développeur. Ils effectuent des dizaines d'appels d'outils par session. Il n'existe aucune limite à ce qu'ils peuvent faire et aucune piste d'audit lorsque quelque chose tourne mal.
Gryph corrige cela. Il s'intègre aux agents, applique des règles de politique YAML qui block, warn ou guide les actions en temps réel, et journalise chaque événement dans une base de données SQLite locale pour examen et audit. Toutes les données restent locales. Pas de cloud, pas de télémétrie.
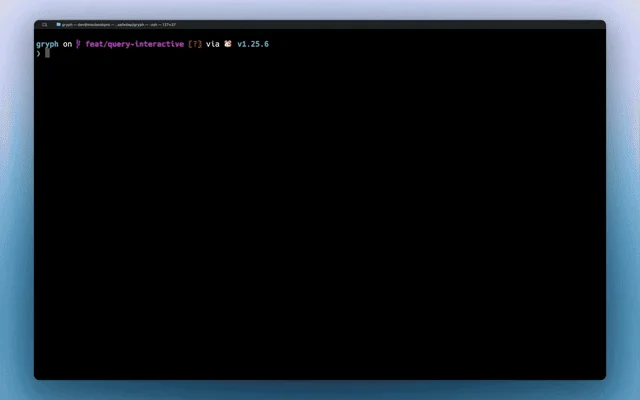
Un développeur demande à Claude Code de refactoriser un module. Il exécute 47 appels d'outils en 90 secondes. Puis les tests échouent.
Sans Gryph, les développeurs en sont réduits à deviner. Avec Gryph, gryph logs montre tout.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
Des binaires précompilés pour macOS, Linux et Windows sont disponibles sur la page GitHub Releases.
Astuce : Définissez
logging.levelsurfullpour voir les diffs de fichiers et les événements bruts :gryph config set logging.level full. Voir Configuration pour plus de détails.
| Agent | Prise en charge des hooks |
|---|---|
| Claude Code | Complète (PreToolUse, PostToolUse, Notification) |
| Codex | Complète (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | Complète (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | Complète (lecture/écriture de fichiers, exécution shell, outils MCP) |
| Devin CLI | Complète (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | Complète (BeforeTool, AfterTool, Notification) |
| OpenCode | Complète (tool.execute, événements de session) |
| Pi Agent | Complète (tool_call, tool_result, événements de session) |
| Windsurf | Complète (lecture/écriture de fichiers, commandes, outils MCP) |
Remarque : Les hooks Codex nécessitent l'activation du feature flag
codex_hooksdans votre configuration Codex (~/.codex/config.toml) :[features] codex_hooks = true
Remarque : Devin CLI charge également les hooks Claude Code depuis
~/.claude/settings.jsonpar défaut (read_config_from.claude). Lorsque les hooks gryph sont installés pour les deux agents, une session Devin émet des événements devin et des événements claude-code. Désactivezread_config_from.claudedans la configuration utilisateur de Devin pour conserver un seul flux.
Une seule commande installe les hooks pour tous les agents détectés. Aucune configuration par agent n'est nécessaire.
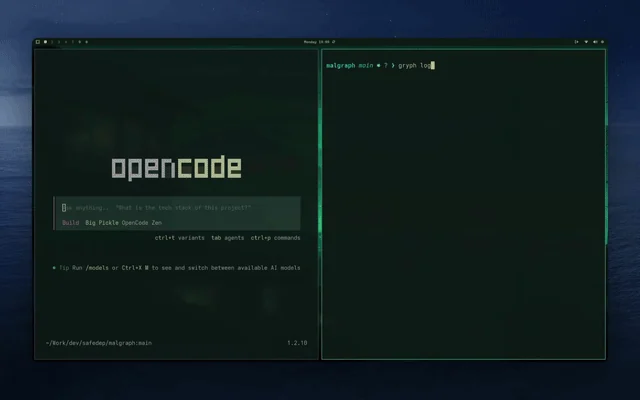
Diffusion en direct des actions de l'agent au fur et à mesure avec gryph logs --live :
| Scénario | Comment Gryph aide |
|---|---|
| Rejouer la session complète | git diff montre les modifications finales. Gryph montre la séquence complète : ce que l'agent a lu, ce qu'il a exécuté, ce qu'il a écrit et annulé, et dans quel ordre. |
| Détecter les effets de bord invisibles | Les agents exécutent des commandes shell qui ne laissent aucune trace dans git (npm install, curl, rm). gryph query --action exec les fait toutes apparaître. |
| Accès à des fichiers sensibles | Gryph signale automatiquement l'accès à .env, *.pem, *.key et fichiers similaires. Les actions sont journalisées mais le contenu n'est jamais stocké. |
| Bloquer les actions risquées des agents | Rédigez des règles YAML pour bloquer les commandes destructrices, refuser les écritures qui exposent des identifiants, ou délimiter le comportement par agent ou par projet. Voir Politique de sécurité. |
| Revue de sécurité | Exportez les événements vers votre SIEM, ou utilisez l'exemple d'observabilité OpenSearch pour des tableaux de bord centralisés et des alertes de détection de menaces. |
| Suivi des coûts et des tokens | Suivez l'utilisation des tokens par session et les coûts estimés à travers les modèles et les agents. Voir la documentation |
| Comparer les agents | Filtrez par --agent pour voir comment différents agents abordent la même tâche : lequel lit le plus, lequel exécute le plus de commandes, lequel coûte le plus. |