
 s0md3v/orbit
Outil d'investigation des transactions blockchain

ORBIT
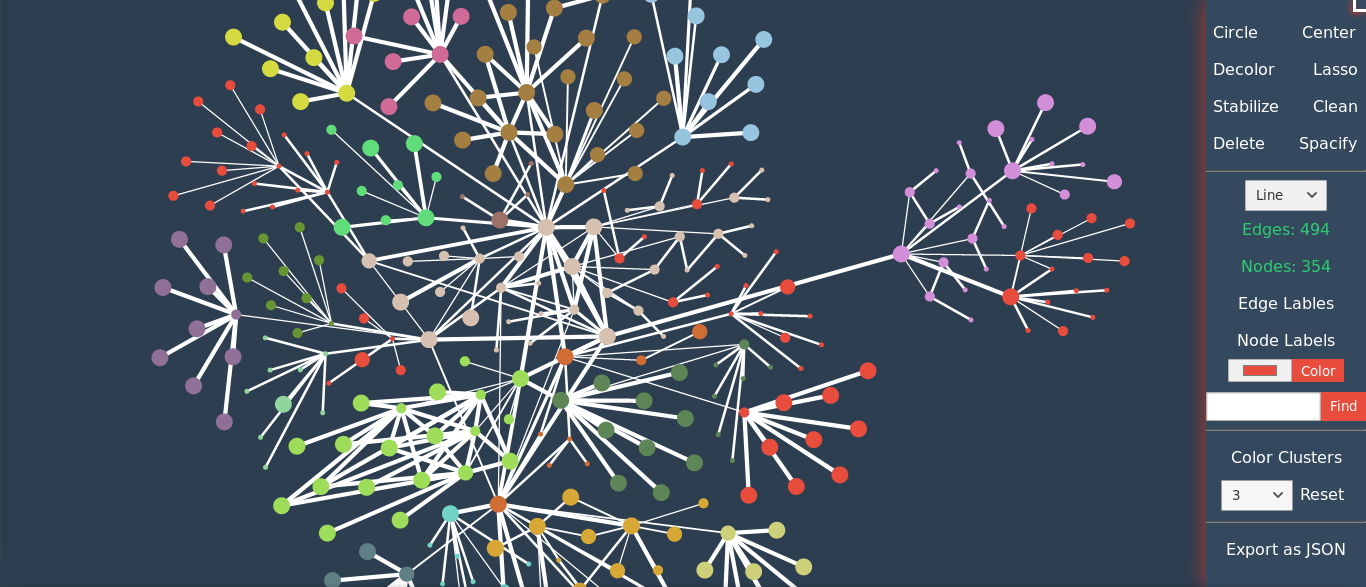
Orbit est conçu pour explorer le réseau d'un portefeuille blockchain en parcourant récursivement l'historique des transactions. Les données sont rendues sous forme de graphe pour révéler les sources principales, les puits et les connexions suspectes.
Note : Orbit fonctionne uniquement avec Python 3.2 et supérieur.
Commençons par explorer l'historique des transactions d'un portefeuille
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F
Explorer plusieurs portefeuilles ne fait aucune différence.
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F,1ETBbsHPvbydW7hGWXXKXZ3pxVh3VFoMaX
Orbit récupère les 50 dernières transactions de chaque portefeuille par défaut, mais cela peut être ajusté avec l'option -l.
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F -l 100
La profondeur d'exploration par défaut d'Orbit est de 3, c'est-à-dire qu'il récupère l'historique du ou des portefeuilles cibles, explore les nouveaux portefeuilles trouvés, puis explore à nouveau les portefeuilles dans le résultat. La profondeur d'exploration peut être augmentée ou diminuée avec l'option -d.
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F -d 2
Les portefeuilles qui n'ont eu que quelques interactions avec notre cible peuvent ne pas être importants. On peut demander à Orbit d'explorer les N premiers portefeuilles à chaque niveau en utilisant l'option -t.
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F -t 20
Si vous souhaitez visualiser les données collectées avec un visualiseur de graphe de votre choix, vous pouvez utiliser l'option -o.
python3 orbit.py -s 1AJbsFZ64EpEfS5UAjAfcUG8pH8Jn3rn1F -o output.graphml
Formats supportés
graphml (Supporté par la plupart des visualiseurs de graphes)json (Pour le traitement brut)Ceci est votre tableau de bord dans le terminal.
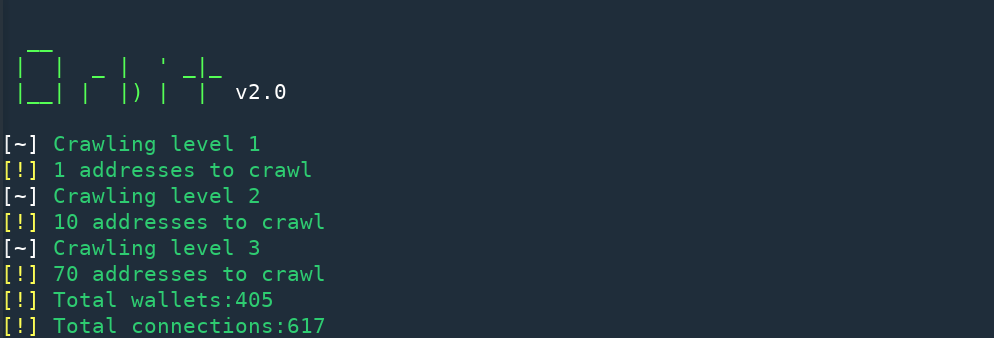
Une fois l'analyse terminée, le graphe s'ouvrira automatiquement dans votre navigateur par défaut. S'il ne s'ouvre pas, ouvrez quark.html manuellement.
Ne vous inquiétez pas si votre graphe semble désordonné comme celui ci-dessous ou pire.

Sélectionnez l'option Make Clusters pour former des clusters à l'aide d'un algorithme de détection de communautés. Après cela, vous pouvez utiliser Color Clusters pour donner différentes couleurs à chaque communauté, puis utiliser l'option Spacify pour corriger les nœuds et les arêtes qui se chevauchent.
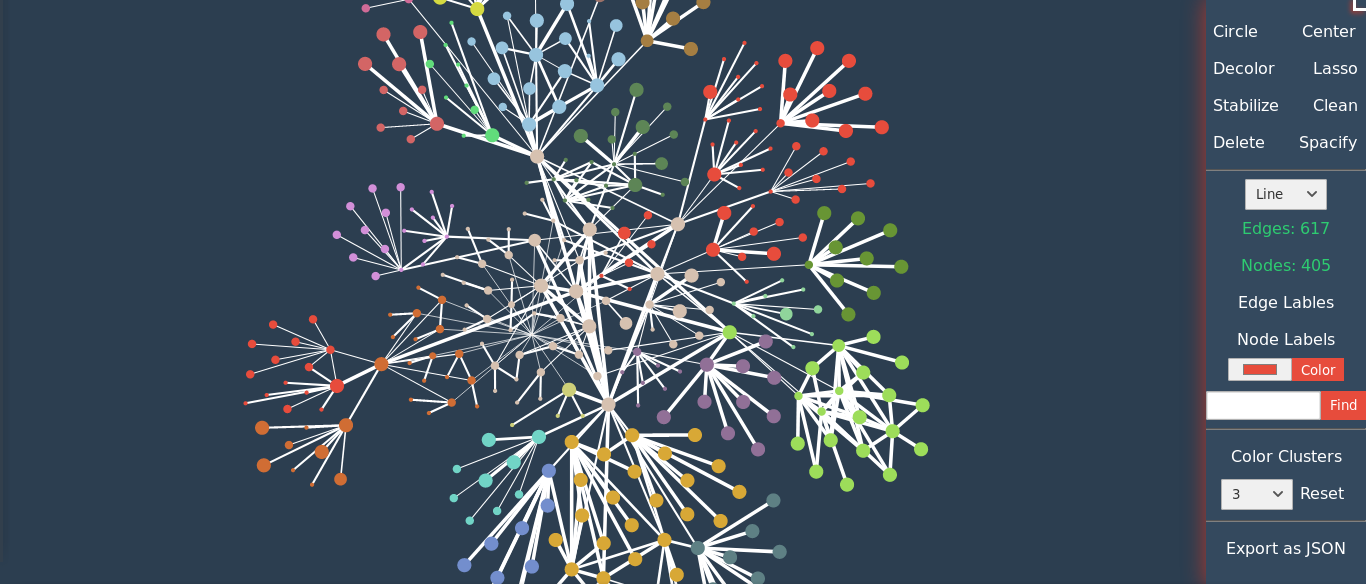
L'épaisseur des arêtes dépend de la fréquence des transactions entre deux portefeuilles, tandis que la taille d'un nœud dépend à la fois de la fréquence des transactions et du nombre de connexions du nœud.
Comme Orbit utilise pour rendre le graphe, plus d'informations sur les différentes fonctionnalités et contrôles sont disponibles dans le README de Quark.


 3.2-blue.svg">





