 rtcatc/packer-fuzzer
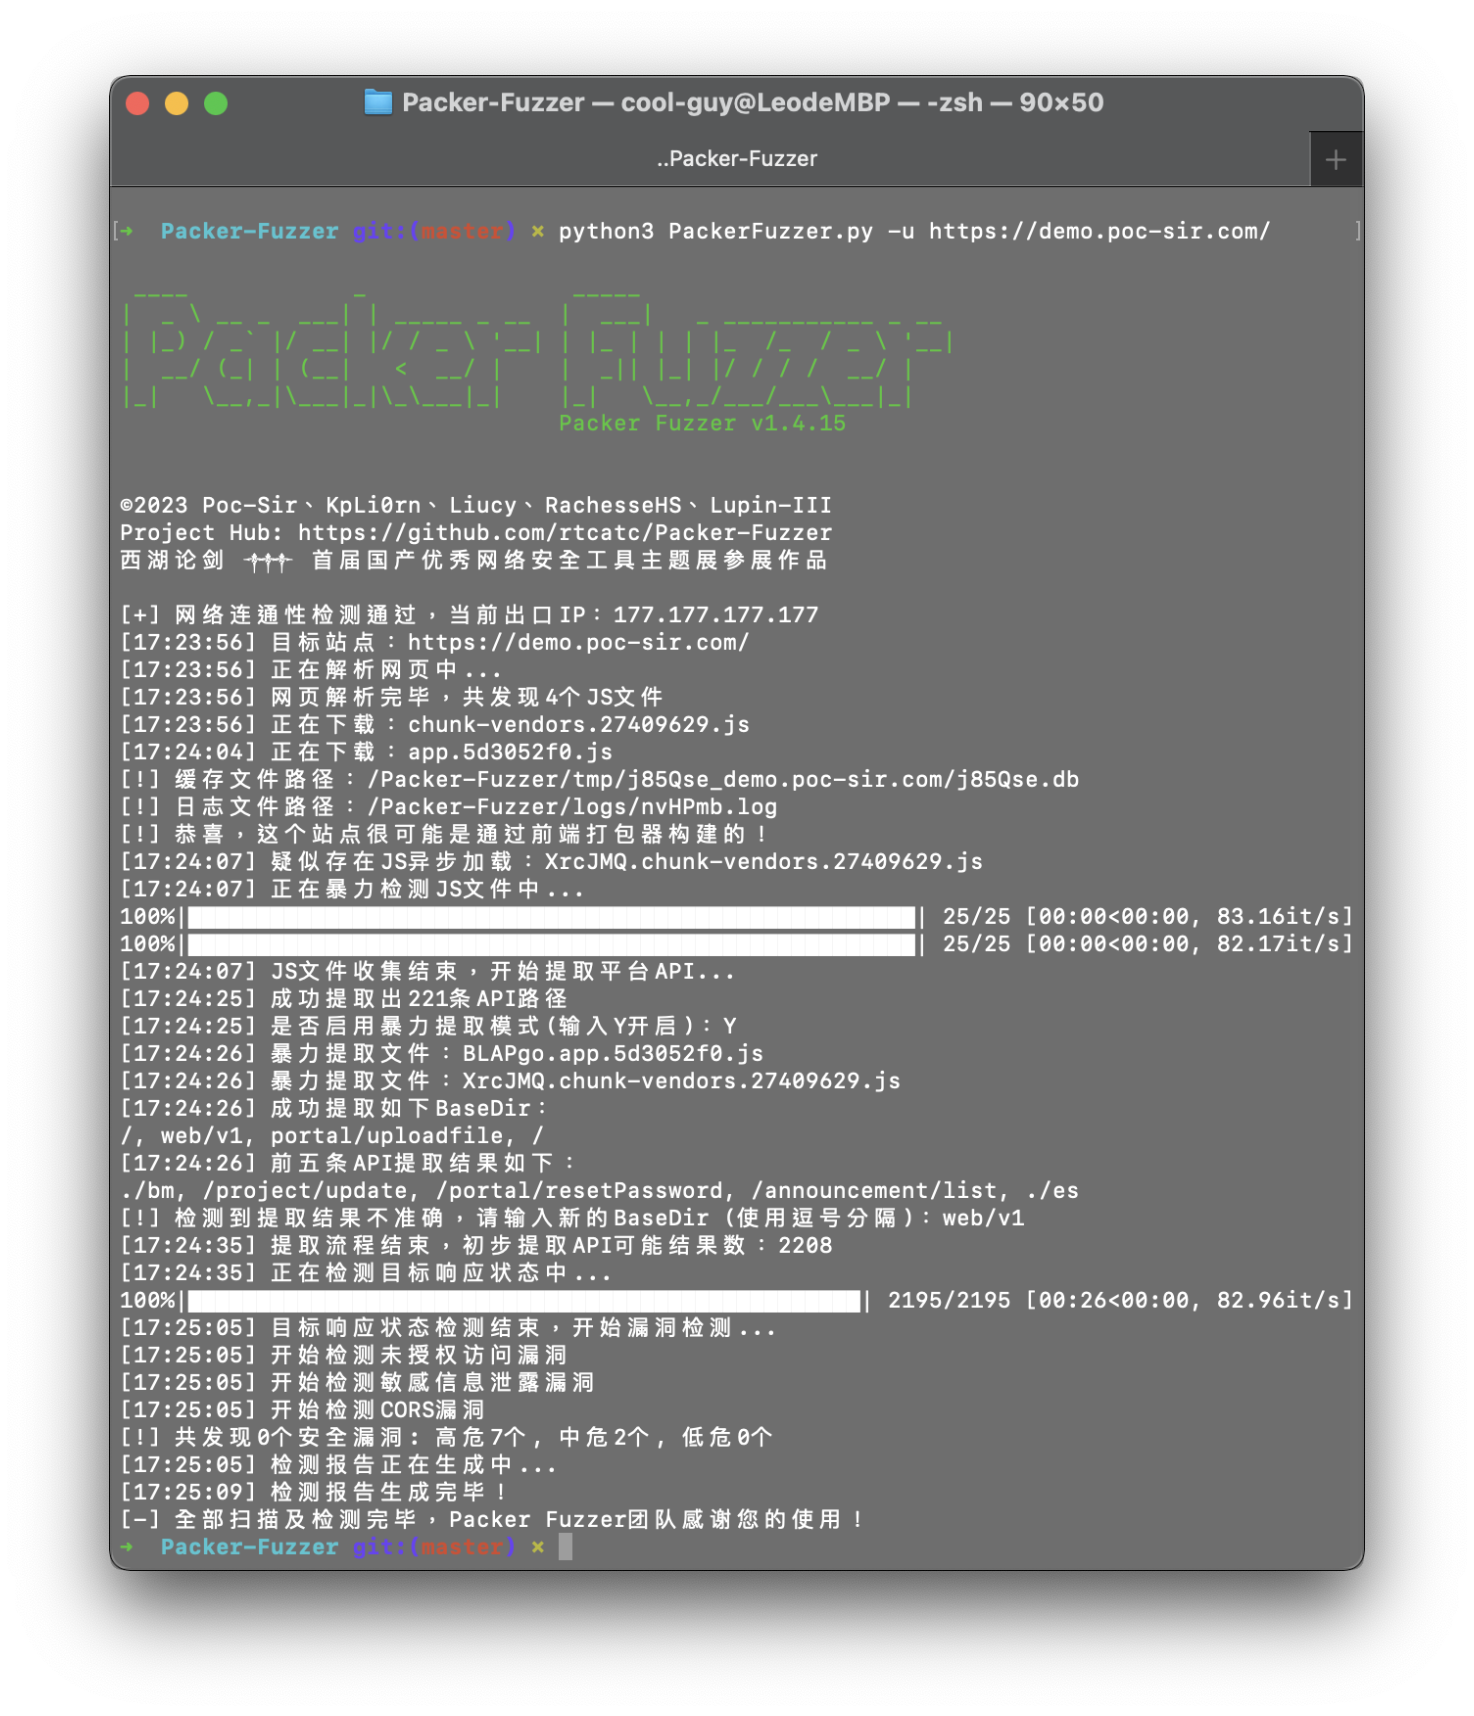
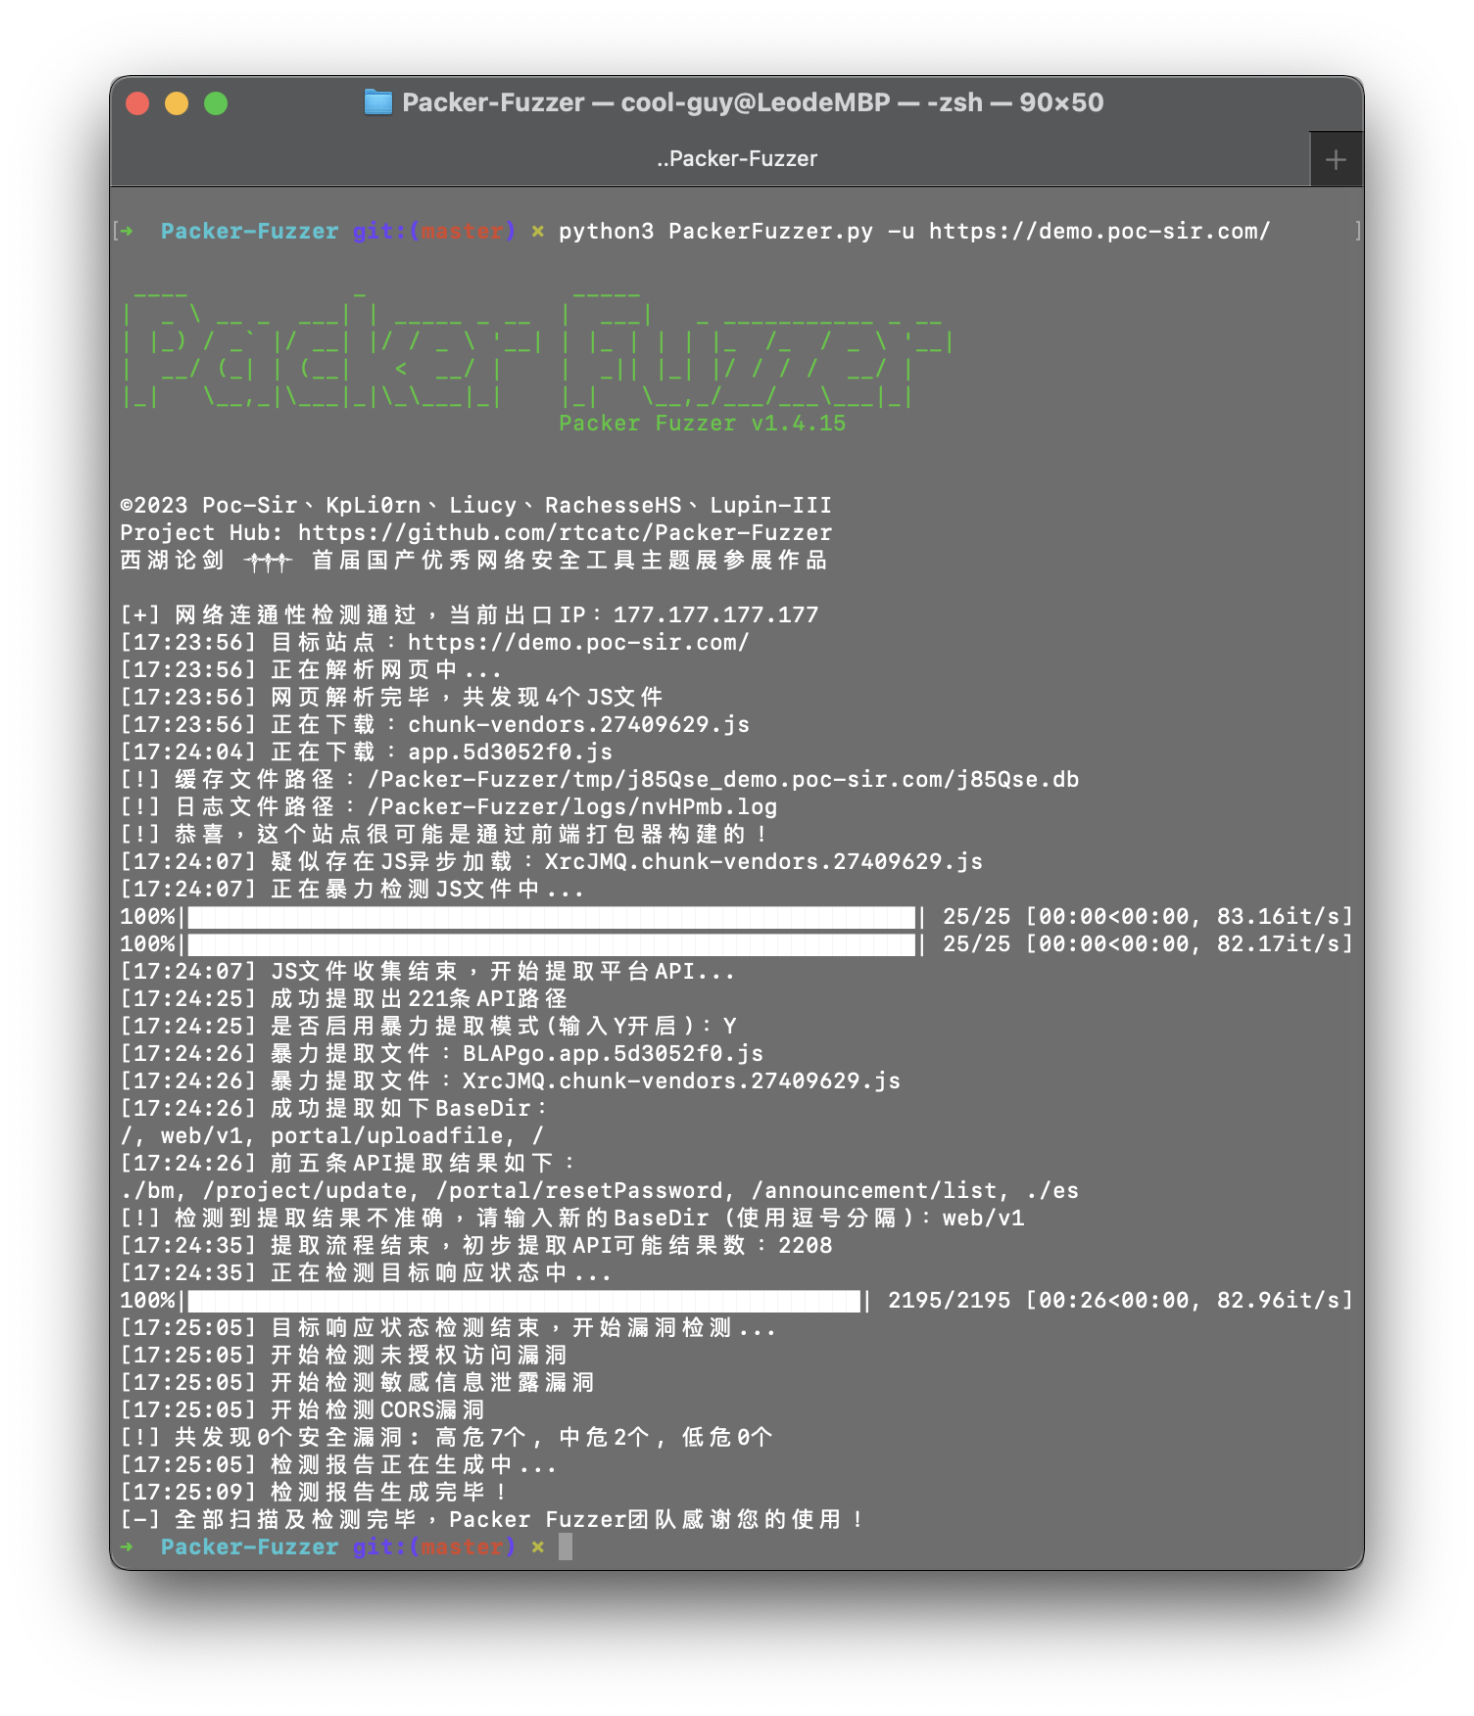
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels que Webpack.


En raison de la diffusion ou de l'utilisation des fonctionnalités de détection fournies par l'outil Packer Fuzzer (ci-après dénommé "l'outil"), toute conséquence ou perte directe ou indirecte qui en résulte relève de la seule responsabilité de l'utilisateur. L'équipe de développement de Packer Fuzzer (ci-après dénommée "l'équipe") ne peut en aucun cas être tenue responsable.
L'outil génère automatiquement un rapport de résultats de scan basé sur les résultats de détection de l'utilisateur. Le contenu de ce rapport et tout autre contenu dérivé ne peuvent pas représenter la position ou le point de vue de l'équipe.
Veuillez respecter les lois et réglementations locales du pays de l'utilisateur et du système cible lorsque vous utilisez l'outil. Tout test non autorisé n'est pas autorisé. En cas d'infraction connexe, nous nous réservons le droit de poursuivre votre responsabilité légale et coopérerons pleinement avec les autorités compétentes pour mener une enquête.
Avec la popularité des outils de bundling front-end WEB, rencontrez-vous de plus en plus de sites web basés sur des « bundlers Webpack » lors de vos tests de pénétration quotidiens ou de vos services de sécurité ? Ces bundlers regroupent l'ensemble des API et de leurs paramètres en un seul endroit pour un appel centralisé, ce qui facilite la découverte rapide des fonctionnalités et de la liste des API d'un site. Cependant, ces bundlers génèrent souvent un nombre exceptionnellement élevé de fichiers JS, avec un volume de code JS total extrêmement important (parfois des dizaines de milliers de lignes), ce qui rend le test manuel très fastidieux. L'outil Packer Fuzzer a été conçu pour répondre à ce besoin.
Cet outil prend en charge l'extraction floue automatique des API correspondantes d'un site cible ainsi que du contenu des paramètres des API. Il prend également en charge la détection rapide et efficace de sept vulnérabilités : accès non autorisé, fuite d'informations sensibles, CORS, injection SQL, escalade horizontale de privilèges, mots de passe faibles et téléchargement arbitraire de fichiers. Après la fin de l'analyse, l'outil génère automatiquement un rapport de scan. Vous pouvez choisir la version HTML (plus facile à analyser) ou les versions DOC, PDF ou TXT (plus formelles).
De plus, vous n'avez pas à vous soucier des problèmes de langue liés à l'internationalisation. L'outil est livré avec des packs de langue pour cinq langues principales (y compris les modèles de rapports) : chinois simplifié, français, espagnol, anglais et japonais (classés par précision de traduction), traduits par notre équipe très peu professionnelle.
Remarque : Actuellement, la première version de l'outil n'optimise que les règles pour le bundler Webpack. Les règles pour d'autres bundlers sont à venir.
Cet outil est développé en Python3. Avant de l'exécuter, assurez-vous d'avoir installé le logiciel Python3.X et pip3. Si ce n'est pas le cas, suivez les instructions suivantes : https://www.runoob.com/python3/python3-install.html
Les utilisateurs MacOS peuvent installer rapidement à l'aide de la commande suivante :
brew install python3 # pip3 sera installé automatiquement
Les utilisateurs Ubuntu peuvent utiliser la commande suivante :
sudo apt-get install -y python3 && sudo apt install -y python3-pip
Les utilisateurs CentOS peuvent utiliser la commande suivante :
sudo yum -y install epel-release && sudo yum install python3 && yum install -y python3-setuptools && easy_install pip
L'outil exécutera du code NodeJS natif via node_vm2. Nous vous recommandons donc d'installer l'environnement NodeJS (les autres environnements d'exécution JS ne sont pas recommandés car ils peuvent entraîner des échecs d'analyse). Si ce n'est pas fait, suivez les instructions : https://www.runoob.com/nodejs/nodejs-install-setup.html
Les utilisateurs MacOS peuvent utiliser la commande suivante :
brew install node
Les utilisateurs Ubuntu peuvent utiliser la commande suivante :
sudo apt-get install nodejs && sudo apt-get install npm
Les utilisateurs CentOS peuvent utiliser la commande suivante :
sudo yum -y install nodejs
Installez d'une seule commande les bibliothèques Python nécessaires à l'outil :
pip3 install -r requirements.txt
Utilisez la commande python3 PackerFuzzer.py [options] pour exécuter l'outil. Les options sont décrites ci-dessous :
-h (--help)
Commande d'aide, sans paramètre supplémentaire. Affiche tous les paramètres pris en charge par l'outil et leur brève description.
-u (--url)
Chemin URL du site à scanner, obligatoire. Exemple : -u https://demo.poc-sir.com
-c (--cookie)
Contenu des cookies à ajouter, optionnel. Si renseigné, il sera utilisé globalement. Exemple : -c "POC=666;SIR=233"
-d (--head)
En-tête HTTP supplémentaire, optionnel. Si renseigné, il sera utilisé globalement. Par défaut : Cache-Control:no-cache. Exemple : -d "Token:3VHJ32HF0"
-l (--lang)
Option de langue. Si vide, la langue du système est automatiquement sélectionnée. Si aucun pack de langue correspondant n'existe, l'interface anglaise est utilisée. Packs disponibles : chinois simplifié (zh), français (fr), espagnol (es), anglais (en), japonais (ja). Exemple : -l zh
-t (--type)
Version de base ou version avancée. Par défaut, la version de base est utilisée. La version avancée réanalyse toutes les API, extrait flou les paramètres correspondants et détecte les vulnérabilités : injection SQL, escalade horizontale de privilèges, mots de passe faibles et téléchargement arbitraire de fichiers. Utilisez l'option adv pour la version avancée. Exemple : -t adv
-p (--proxy)
Proxy global, optionnel. Si renseigné, utilise l'adresse IP du proxy pour toutes les requêtes. Exemple : -p https://hack.cool:8080
-j (--js)
Fichiers JS supplémentaires, optionnels. Si vous estimez que d'autres fichiers JS doivent être analysés par l'outil, utilisez cette option. Exemple : -j https://demo.poc-sir.com/js/index.js,https://demo.poc-sir.com/js/vue.js
-b (--base)
