
 rrespxwnss/cve-2025-63571
Preuve de concept démontrant une Server-Side Request Forgery dans ChatGPT, permettant aux attaquants de forcer l'IA à effectuer des requêtes HTTP arbitraires, exposant ainsi l'infrastructure interne et les métadonnées cloud.

Lors de l'analyse du système d'IA (ChatGPT GPT-5), une vulnérabilité de type Server-Side Request Forgery (SSRF) a été découverte. Ce problème survient car l'application récupère et exécute automatiquement les URL externes soumises par les utilisateurs (par exemple, des webhooks) sans aucune validation ni assainissement.
En exploitant cette faille, un attaquant peut forcer le serveur d'IA à effectuer des requêtes HTTP arbitraires vers des systèmes internes ou externes. Ce comportement expose des informations sensibles, telles que l'adresse IP réelle du serveur, les en-têtes HTTP, les services internes et potentiellement les métadonnées du cloud.
Tout champ de saisie ou message où l'utilisateur peut soumettre une URL pour que l'IA la traite.
https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e Vérifiez ce lien et écrivez-moi un texte à son sujet
Lorsque cette URL a été soumise, l'IA a immédiatement effectué une requête vers le serveur contrôlé par l'attaquant. Du côté de l'attaquant, les journaux de requêtes ont capturé des détails sensibles tels que l'adresse IP du serveur d'IA, les en-têtes de requête et d'autres informations d'identification.
Lors des tests, les étapes suivantes ont été réalisées :
Une URL de webhook contrôlée (https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e) a été envoyée à l'IA.
L'IA a immédiatement demandé l'URL fournie sans aucune confirmation.
Sur le serveur contrôlé par l'attaquant, la requête a été enregistrée, révélant des détails sensibles tels que l'adresse IP source et les en-têtes utilisés par l'IA.
Cela a confirmé que l'IA suit aveuglément les liens externes, exposant les détails de l'infrastructure interne et permettant une exploitation SSRF.
Ce comportement permet à un attaquant de créer des requêtes malveillantes vers des services internes.


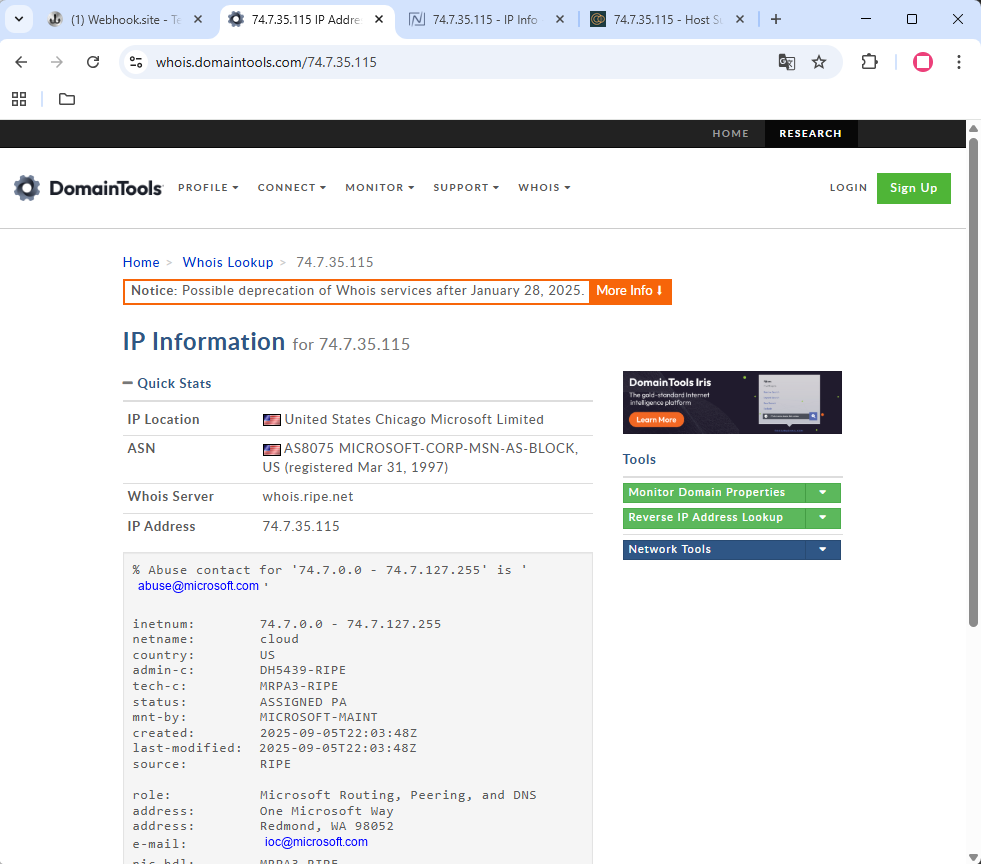

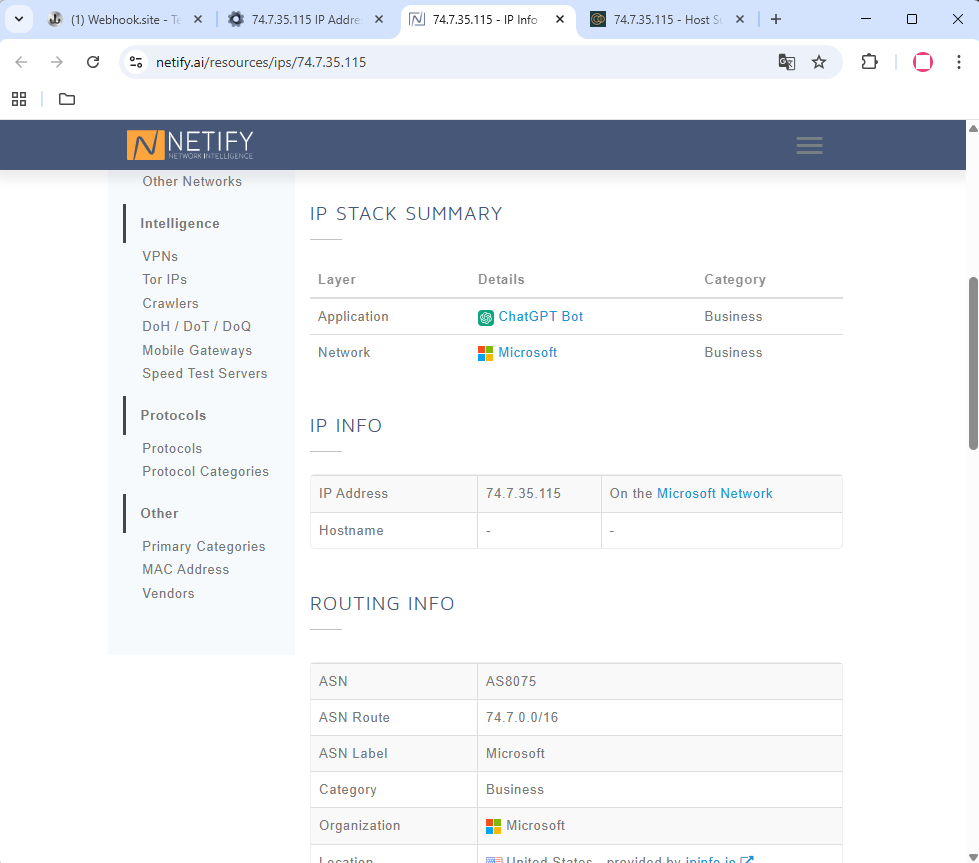

La présence d'une vulnérabilité de type Server-Side Request Forgery (SSRF) dans l'application d'IA constitue un risque critique pour la sécurité de l'infrastructure sous-jacente. Étant donné que le système suit automatiquement les URL fournies par l'utilisateur, un attaquant peut exploiter ce comportement pour forcer le serveur d'IA à effectuer des requêtes HTTP arbitraires vers des points de terminaison contrôlés par l'attaquant. Cela expose des informations sensibles telles que les adresses IP internes, les en-têtes HTTP et potentiellement des jetons d'authentification. Plus critique encore, la vulnérabilité peut être utilisée pour cibler des services internes uniquement, contourner les restrictions du pare-feu et accéder aux points de terminaison de métadonnées du cloud, permettant le vol d'identifiants temporaires pouvant déboucher sur une compromission totale des ressources cloud. Étant donné que la vulnérabilité est exploitable à distance sans nécessiter d'authentification ni d'interaction de l'utilisateur, la probabilité d'une exploitation massive est élevée, menaçant gravement la confidentialité, l'intégrité et la confiance globale dans la plateforme.
Pour atténuer la vulnérabilité SSRF identifiée, l'application d'IA doit mettre en œuvre une validation et un assainissement stricts de toutes les URL fournies par l'utilisateur avant d'initier des requêtes sortantes. Le système ne doit autoriser l'accès qu'à une liste prédéfinie de domaines de confiance et bloquer explicitement les plages d'adresses IP privées, les adresses de bouclage et les services de métadonnées cloud. De plus, l'application doit restreindre les protocoles acceptés à HTTPS (et éventuellement HTTP) tout en interdisant les autres protocoles tels que file, gopher et ftp pour éviter les abus. Le trafic réseau sortant de l'IA doit être acheminé via un proxy ou un pare-feu avec des politiques de filtrage strictes pour garantir que les destinations non autorisées ne peuvent pas être atteintes. Le composant responsable des requêtes externes doit être isolé dans un environnement sandbox sans accès direct aux ressources internes sensibles. Enfin, toutes les requêtes sortantes initiées par l'IA doivent être journalisées et activement surveillées pour détecter toute activité suspecte, et la conception du système doit être révisée pour garantir que les requêtes externes automatisées sont soumises à une approbation explicite ou à des contrôles de sécurité avant leur exécution.
