FlatPress CMS XSS stocké dans v1.3.1
CVE-2025-25460
Auteur : Athul S
Description
Une vulnérabilité de Cross-Site Scripting (XSS) stocké a été identifiée dans FlatPress 1.3.1 au niveau de la fonctionnalité « Ajouter un article ». Cette vulnérabilité permet à des attaquants authentifiés d’injecter des charges utiles JavaScript malveillantes dans les articles de blog, qui s’exécutent lorsque d’autres utilisateurs consultent les articles. Le problème provient d’une désinfection incorrecte des entrées du champ « Zone de texte » dans le formulaire de soumission d’article.
Vecteurs d’attaque
- Un attaquant authentifié peut injecter une charge utile JavaScript malveillante dans l’article du blog.
- La charge utile s’exécute lorsqu’un admin ou un autre utilisateur consulte l’article concerné.
- Cela peut entraîner un détournement de session, du hameçonnage ou d’autres attaques côté client.
Preuve de concept (PoC)
Étapes pour reproduire :
-
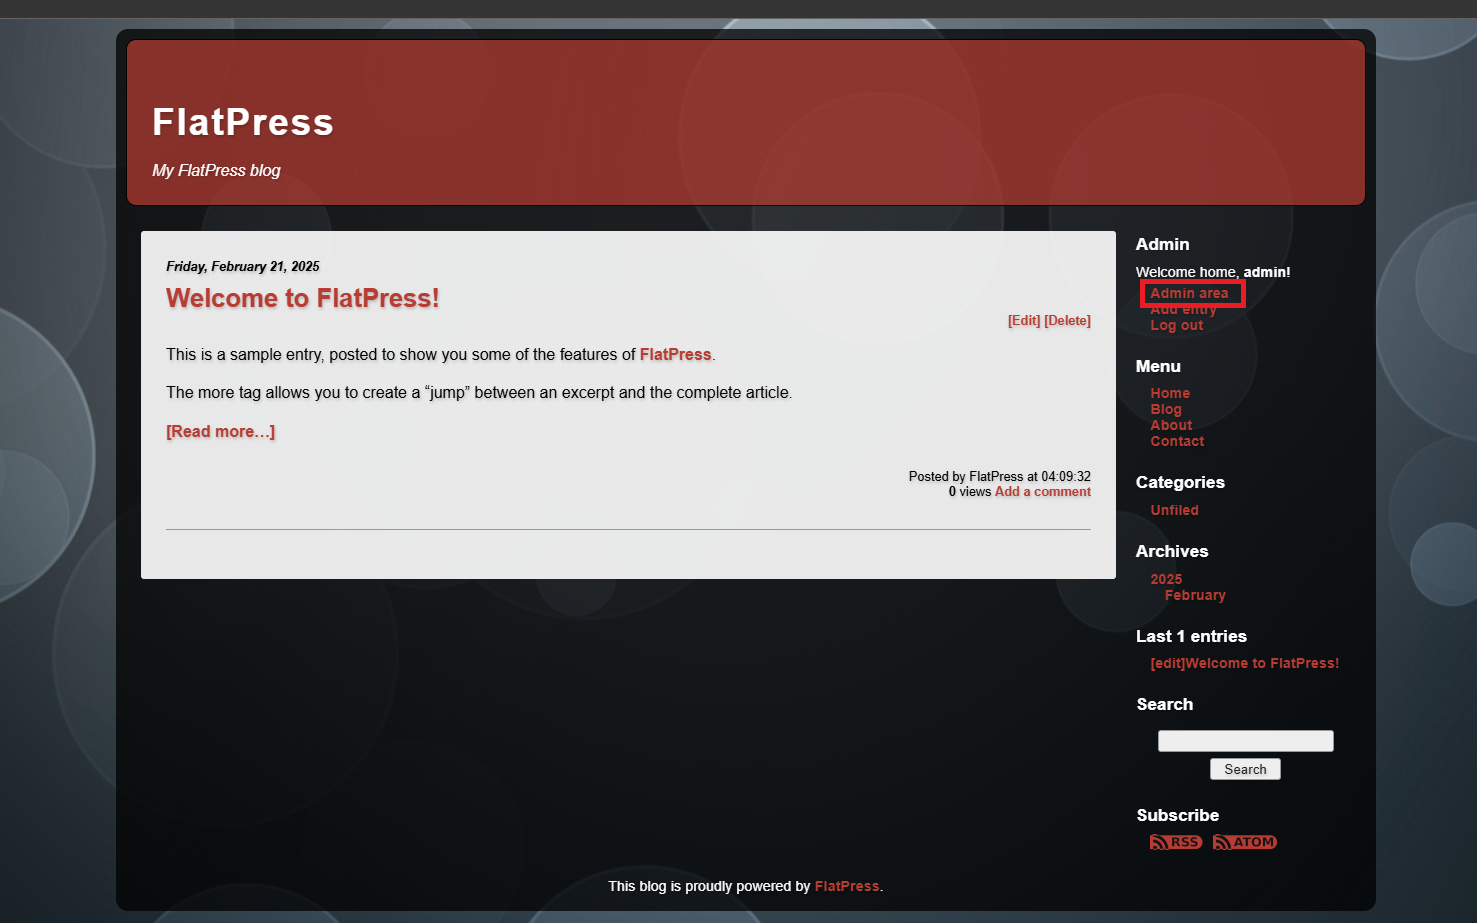
Connectez-vous en tant qu’administrateur dans FlatPress v1.3.1.
-
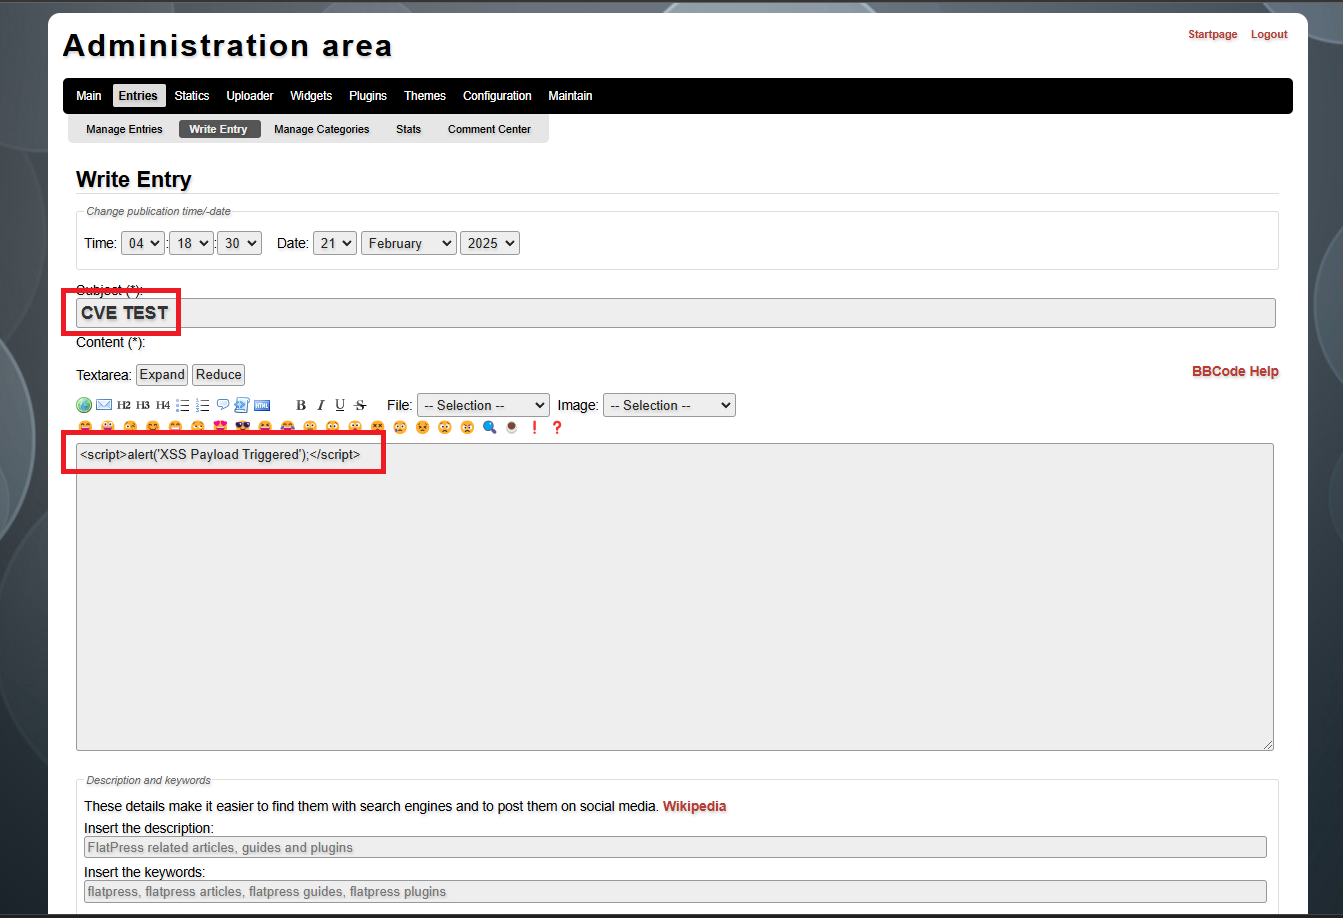
Accédez à la section « Ajouter un article ».
-
Insérez la charge utile XSS suivante dans la zone de texte :
<script>alert('XSS Payload Triggered');</script>
-
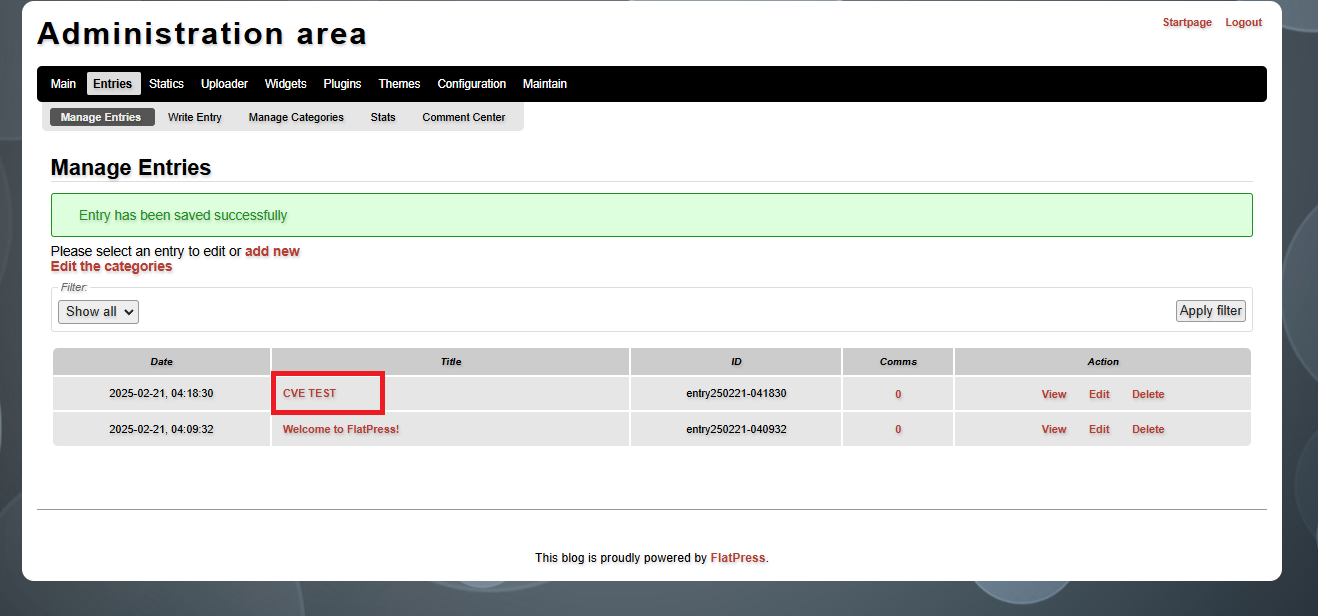
Enregistrez l’article et consultez-le
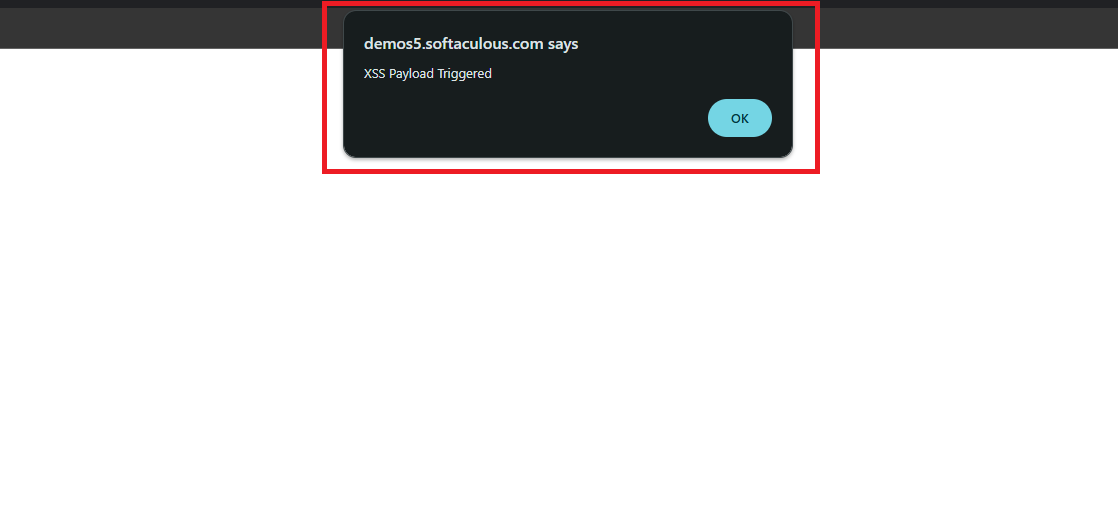
La charge utile JavaScript s’exécutera au chargement de la page, déclenchant une boîte d’alerte XSS.

Impact
- Exécution de code : ✅ (exécution JavaScript dans le navigateur de la victime)
- Exploits potentiels :
- Détournement de session (vol de cookies administrateur).
- Attaques de hameçonnage (redirection des utilisateurs vers des sites malveillants).
- Défacement (injection de contenu indésirable dans la page).
Produit affecté
- Produit : FlatPress
- Version : 1.3.1
- Composant : Fonctionnalité d’ajout d’article (champ Zone de texte)
Atténuation
- Désinfecter les entrées utilisateur avant de les afficher.
- Mettre en place une Politique de Sécurité du Contenu (CSP) pour bloquer les scripts en ligne.
- Mettre à jour vers FlatPress 1.4-dev, où le problème est corrigé.
- Contacté par e-mail :
- L’éditeur a confirmé le problème le 12 janvier 2025.
- La vulnérabilité est en cours de correction dans la branche FlatPress 1.4-dev.
Références
Découvreur
Athul S
 ronixxcybsec0101/cve-2025-25460

