 rodhnin/hephaestus-server-forger
Auditeur de sécurité de serveurs analysant les configurations Apache, Nginx et IIS avec des guides de durcissement assistés par IA et des rapports professionnels.



Auditeur de sécurité de serveurs pour Apache, Nginx et IIS — 13 phases de scan, plus de 70 codes de constat, guides de durcissement assistés par IA.
Démarrage rapide · Documentation · Docker · Analyse IA · Suivre sur GitHub
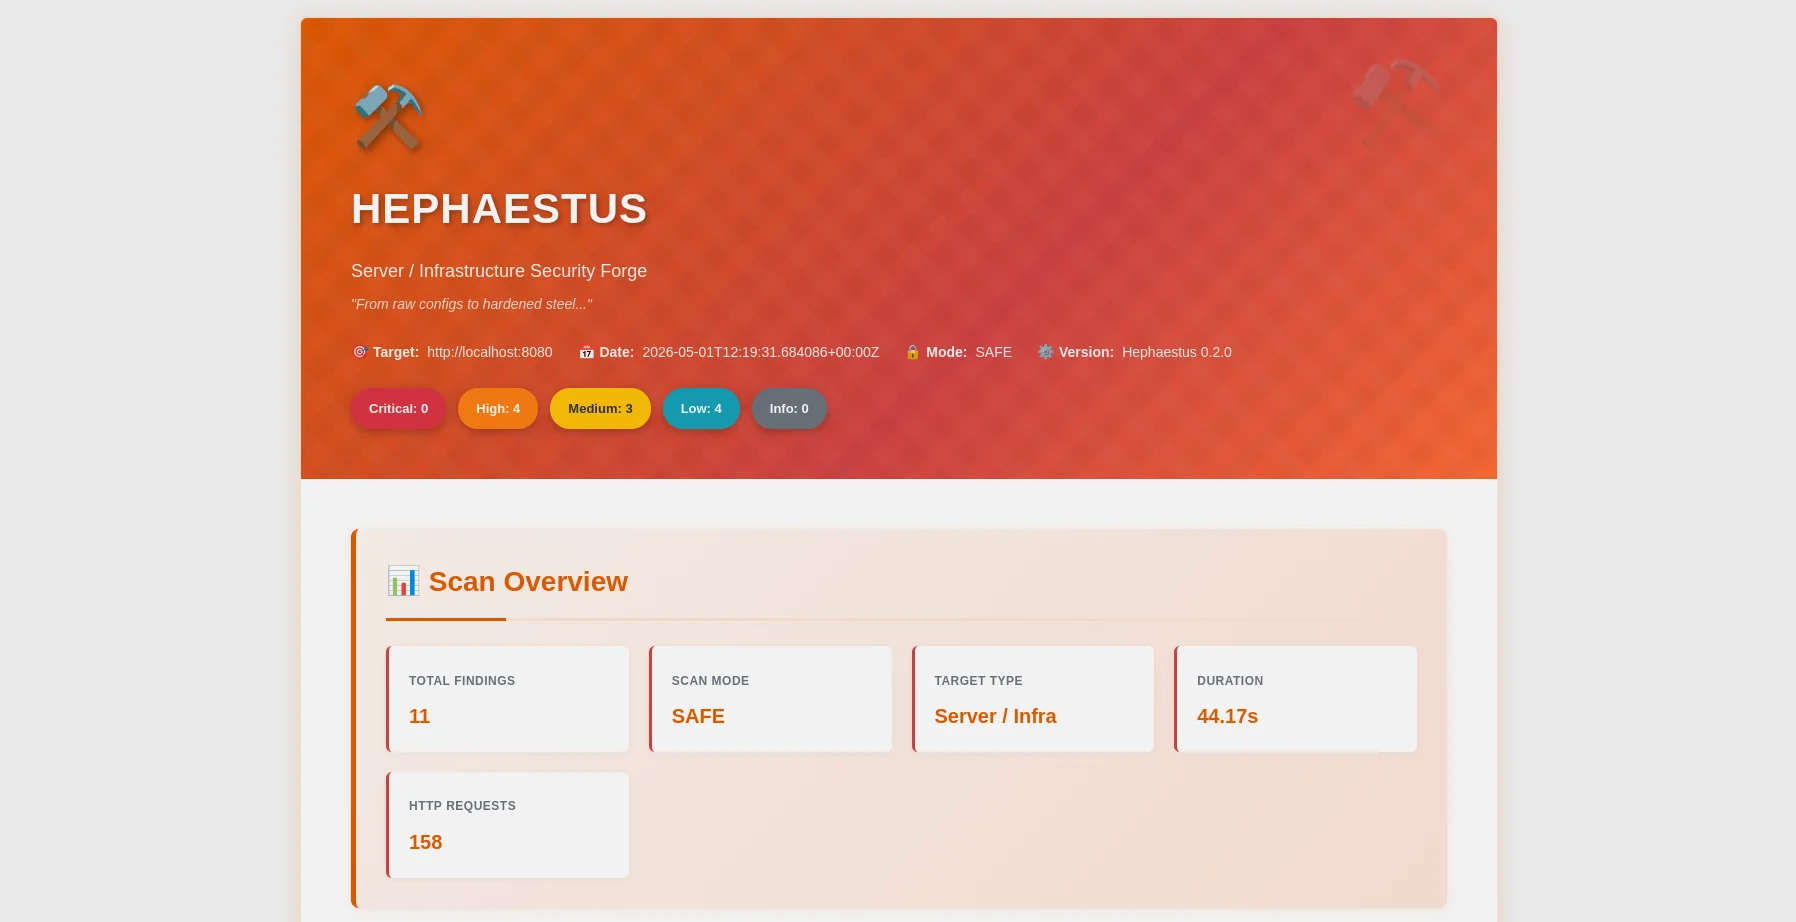
Rapport HTML — répartition par sévérité, correspondance OWASP, barre de filtres |
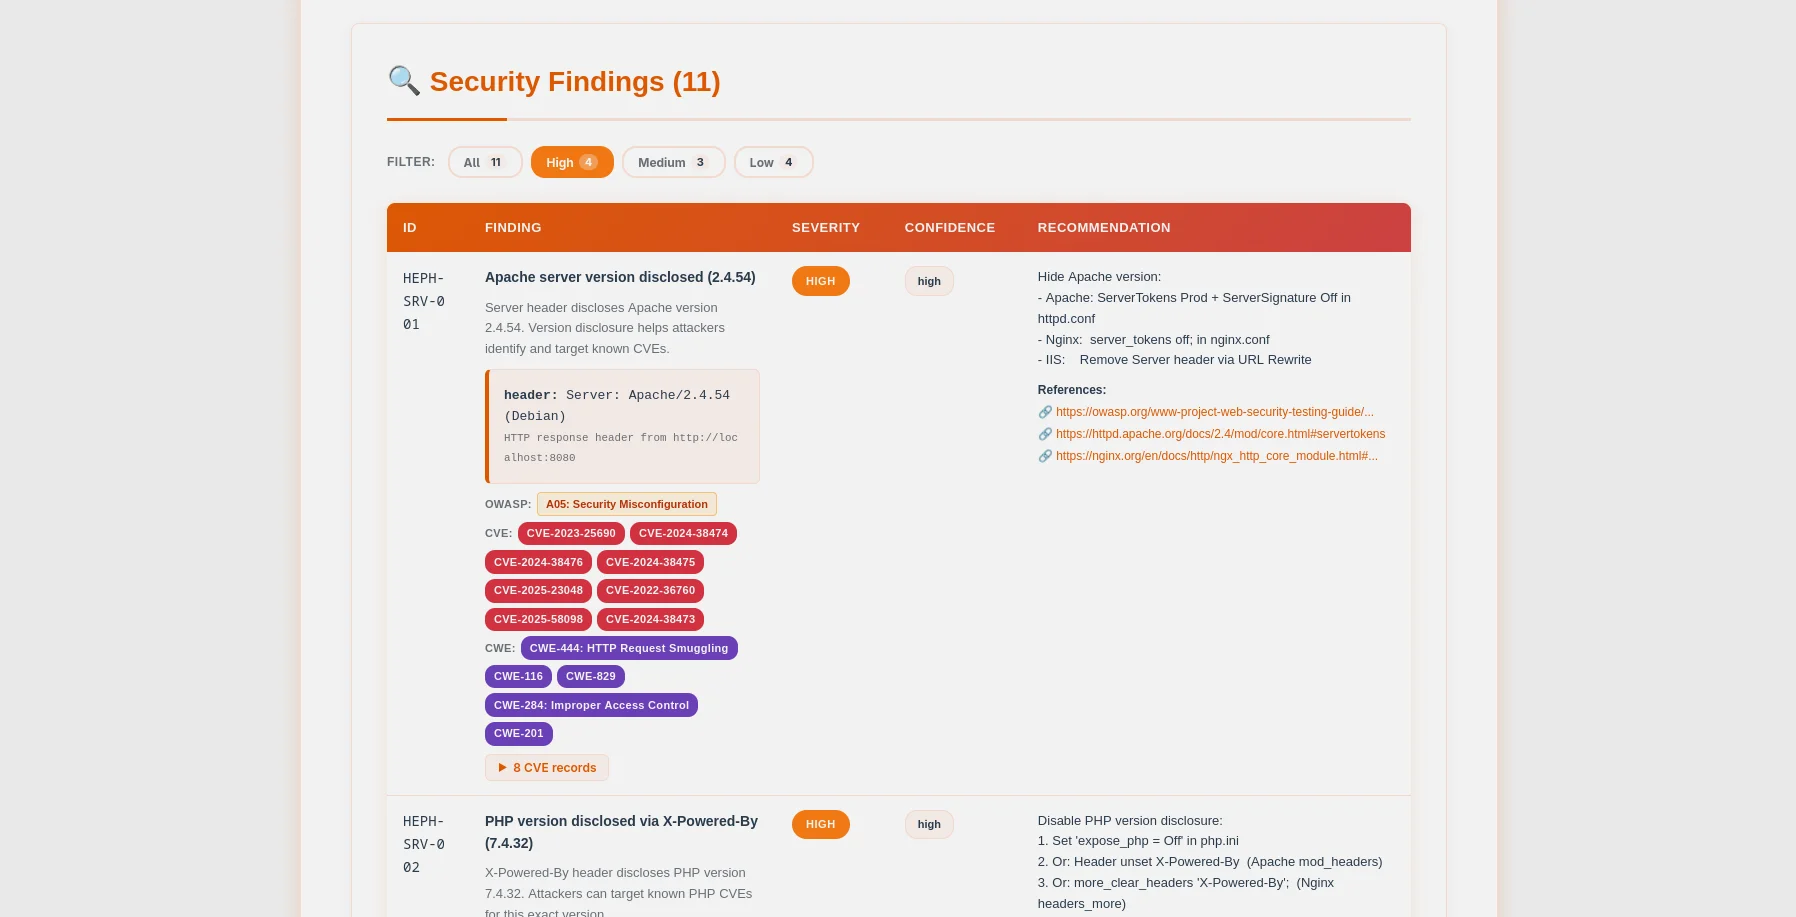
Tableau des constats — badges CVE/CWE, preuves dépliables, extraits de configuration |
Hephaestus est un auditeur de sécurité de serveurs prêt pour la production qui place l'éthique en premier. Conçu pour les administrateurs système, les ingénieurs DevOps et les testeurs d'intrusion, il analyse les configurations de serveurs web (Apache, Nginx, IIS) afin d'identifier les mauvaises configurations critiques avant que des attaquants ne les exploitent.
~/.argos/argos.db)| Catégorie de contrôle | Détails |
|---|---|
| Informations serveur | Divulgation des versions Apache/Nginx/IIS via les en-têtes et les pages d'erreur |
| Fichiers sensibles | .env, .git, phpinfo.php, server-status, sauvegardes, fichiers de configuration (plus de 70 chemins) |
| Méthodes HTTP | Méthodes non sûres (PUT, DELETE, TRACE, OPTIONS) |
| En-têtes de sécurité | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| Configuration TLS/SSL | Analyse approfondie : suites de chiffrement, versions de protocole, validité des certificats, corrélation CVE |
| Listage de répertoires | autoindex Apache/Nginx activé sur des répertoires sensibles |
| Détection CORS | Sondes wildcard, origine null, réflexion (COR-001 à COR-006) |
| Robots.txt | Analyse des chemins interdits, sondes d'accessibilité en direct en mode agressif |
| Détection WAF | 13 signatures incluant Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva |
| Découverte d'API | Exposition de spécifications Swagger/OpenAPI, introspection GraphQL, points de terminaison non authentifiés |
| Sécurité des cookies | Analyse par cookie de HttpOnly/Secure/SameSite sur les chemins authentifiés |
| Analyse phpinfo() | 9 réglages PHP dangereux : display_errors, allow_url_include, open_basedir, et plus |
| Analyseur de fichiers de configuration | Analyse hors ligne de httpd.conf / nginx.conf pour détecter les mauvaises configurations |
| Scanner de ports | 37 ports courants avec récupération de bannières et enrichissement CVE |
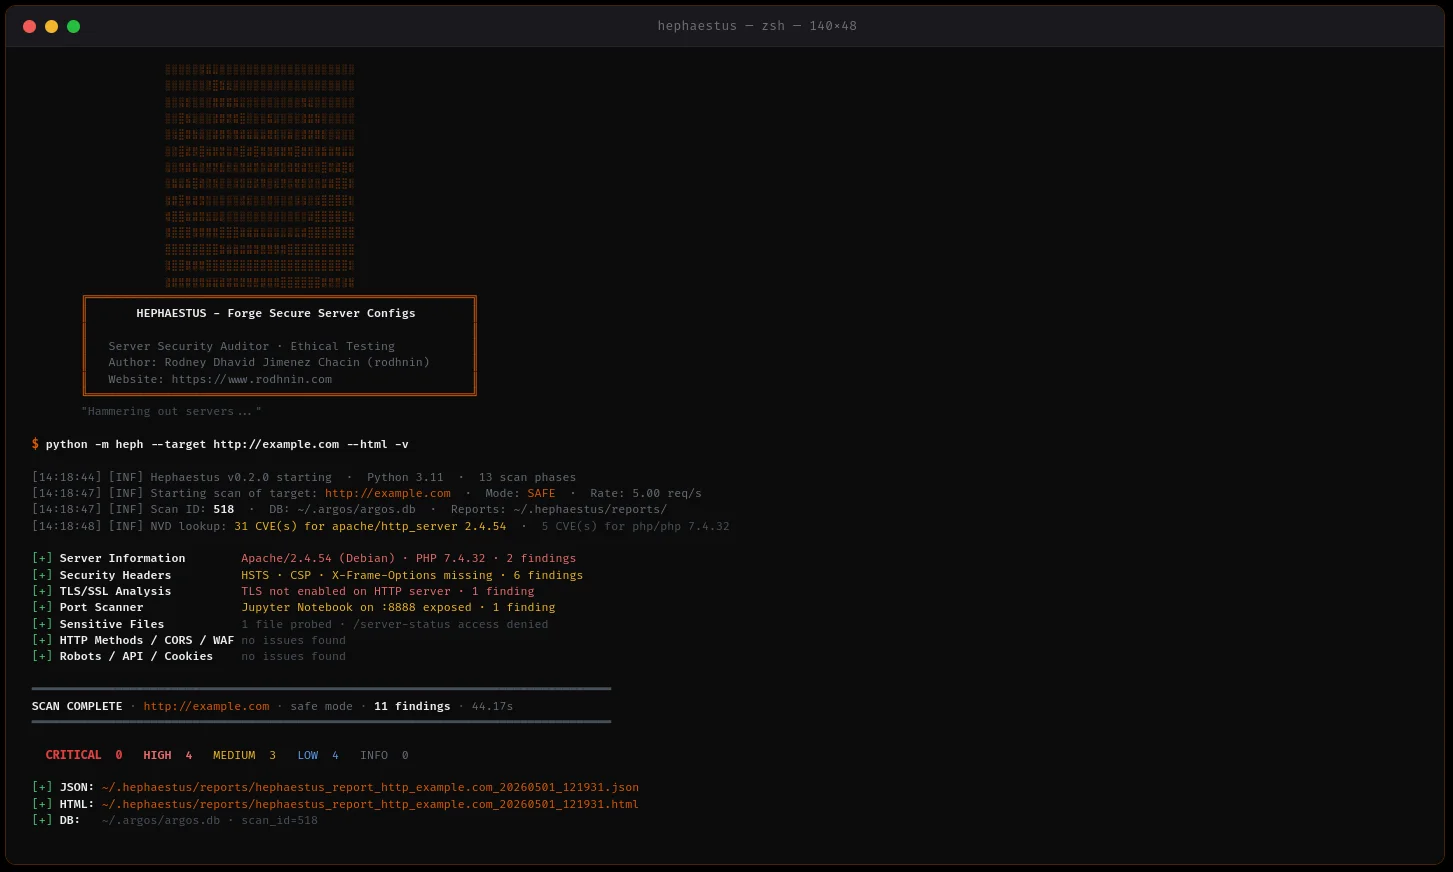
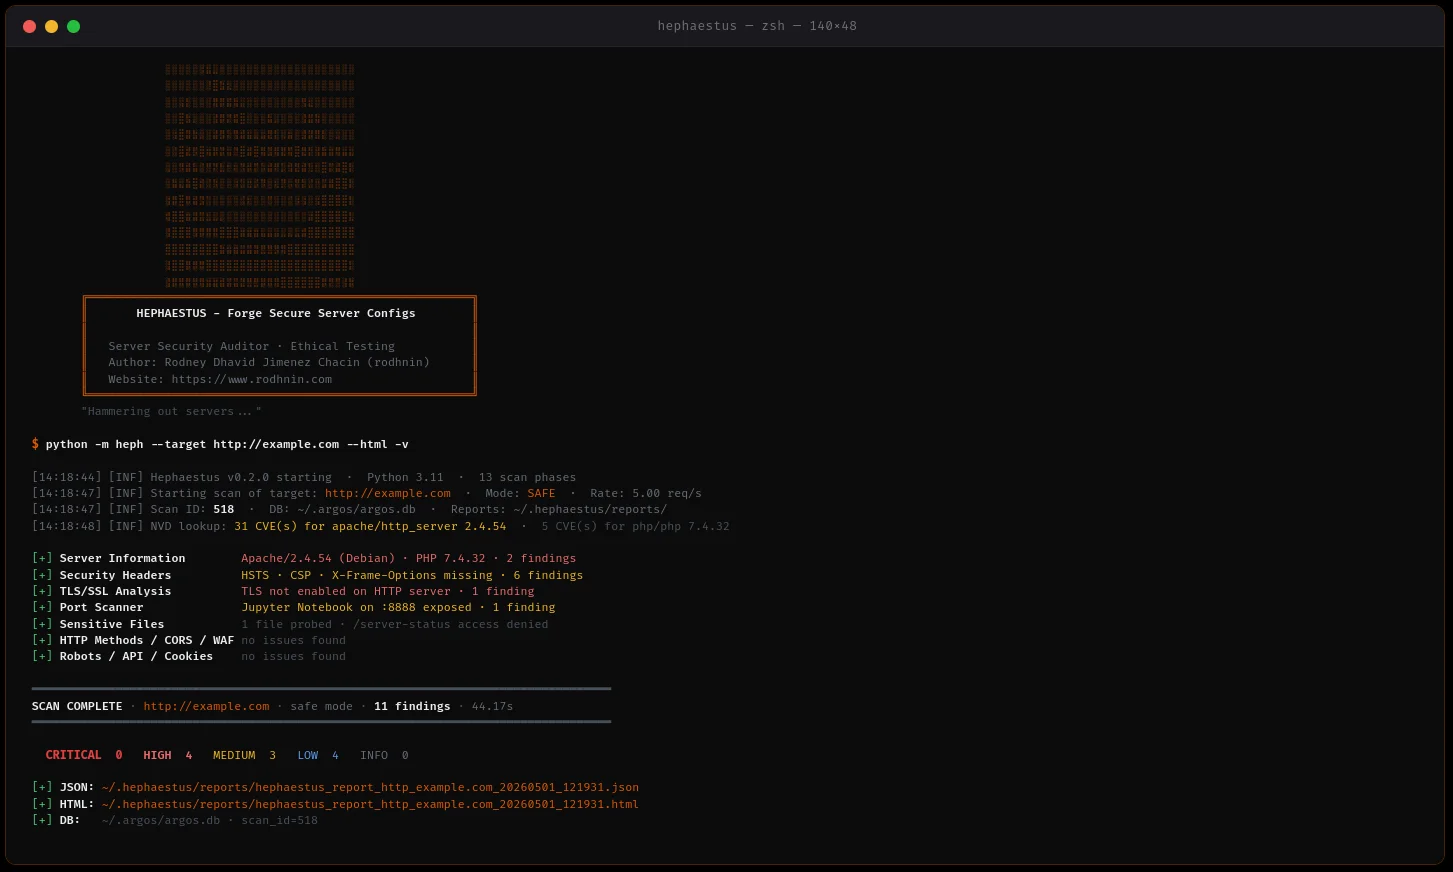
python -m heph --target https://example.com --html
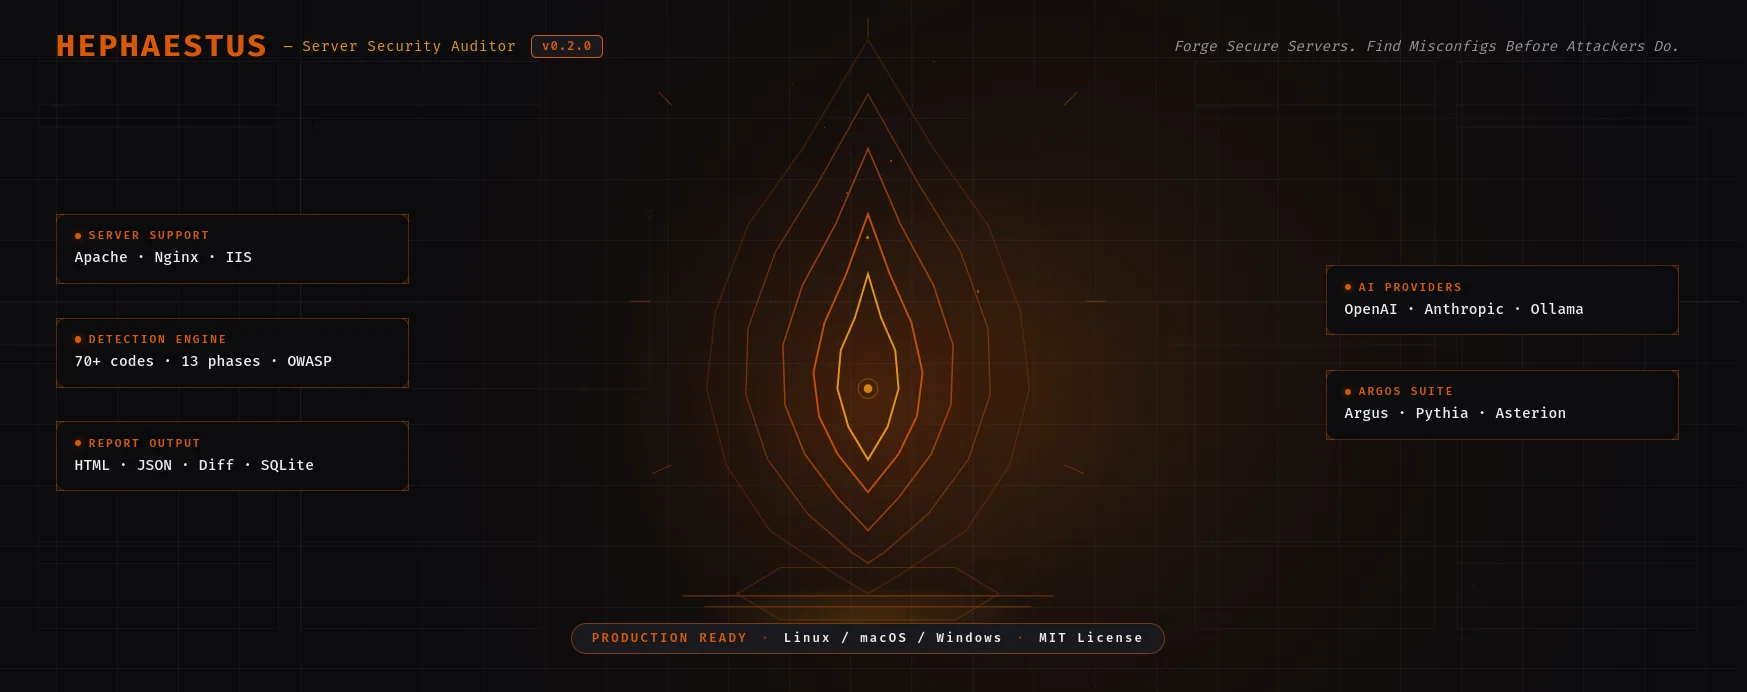
- **Prise en charge multi-serveurs** : détection et durcissement d'Apache, Nginx, IIS
- **Analyse concurrente** : pool de threads + limitation de débit pour des analyses rapides et respectueuses
- **Collecte de preuves** : réponses HTTP, en-têtes, contenus de fichiers préservés
- **Gestion élégante des erreurs** : délais d'expiration, échecs DNS, connexions refusées gérés de manière robuste

### 🤖 Guides de durcissement assistés par IA

Choisissez votre fournisseur d'IA en fonction de vos besoins :

| Fournisseur         | Idéal pour          | Vitesse          | Coût           | Confidentialité |
| -------------------- | ------------------ | --------------- | ------------- | --------------- |
| **OpenAI GPT-4**     | Qualité production | ⚡ Rapide (35s)  | 💰 $0.25/scan | 🔒 Standard     |
| **Anthropic Claude** | Orienté confidentialité | ⚡ Rapide (45s)  | 💰 $0.30/scan | 🔒 Améliorée    |
| **Ollama (Local)**   | Confidentialité totale | 🐢 Lent (28min) | 💰 Gratuit    | 🔐 100 % hors ligne |

**Deux modes d'analyse :**

- **Technique** : extraits de configuration Apache/Nginx, commandes CLI, durcissement pas à pas
- **Exécutif** : évaluation des risques en langage clair pour les parties prenantes et la direction

### 📊 Rapports professionnels

**Rapports JSON** (lisibles par machine)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
Rapports HTML (conviviaux)

