 rodhnin/argus-wp-watcher
Scanner de sécurité WordPress avec analyse basée sur l'IA, cadre de conformité éthique et rapports professionnels.



Scanner de vulnérabilités WordPress éthique — corrélation CVE en temps réel, cartographie OWASP, analyse pilotée par IA et tests basés sur le consentement.
Démarrage rapide · Documentation · Docker · Fonctionnalités IA · ⭐ sur GitHub
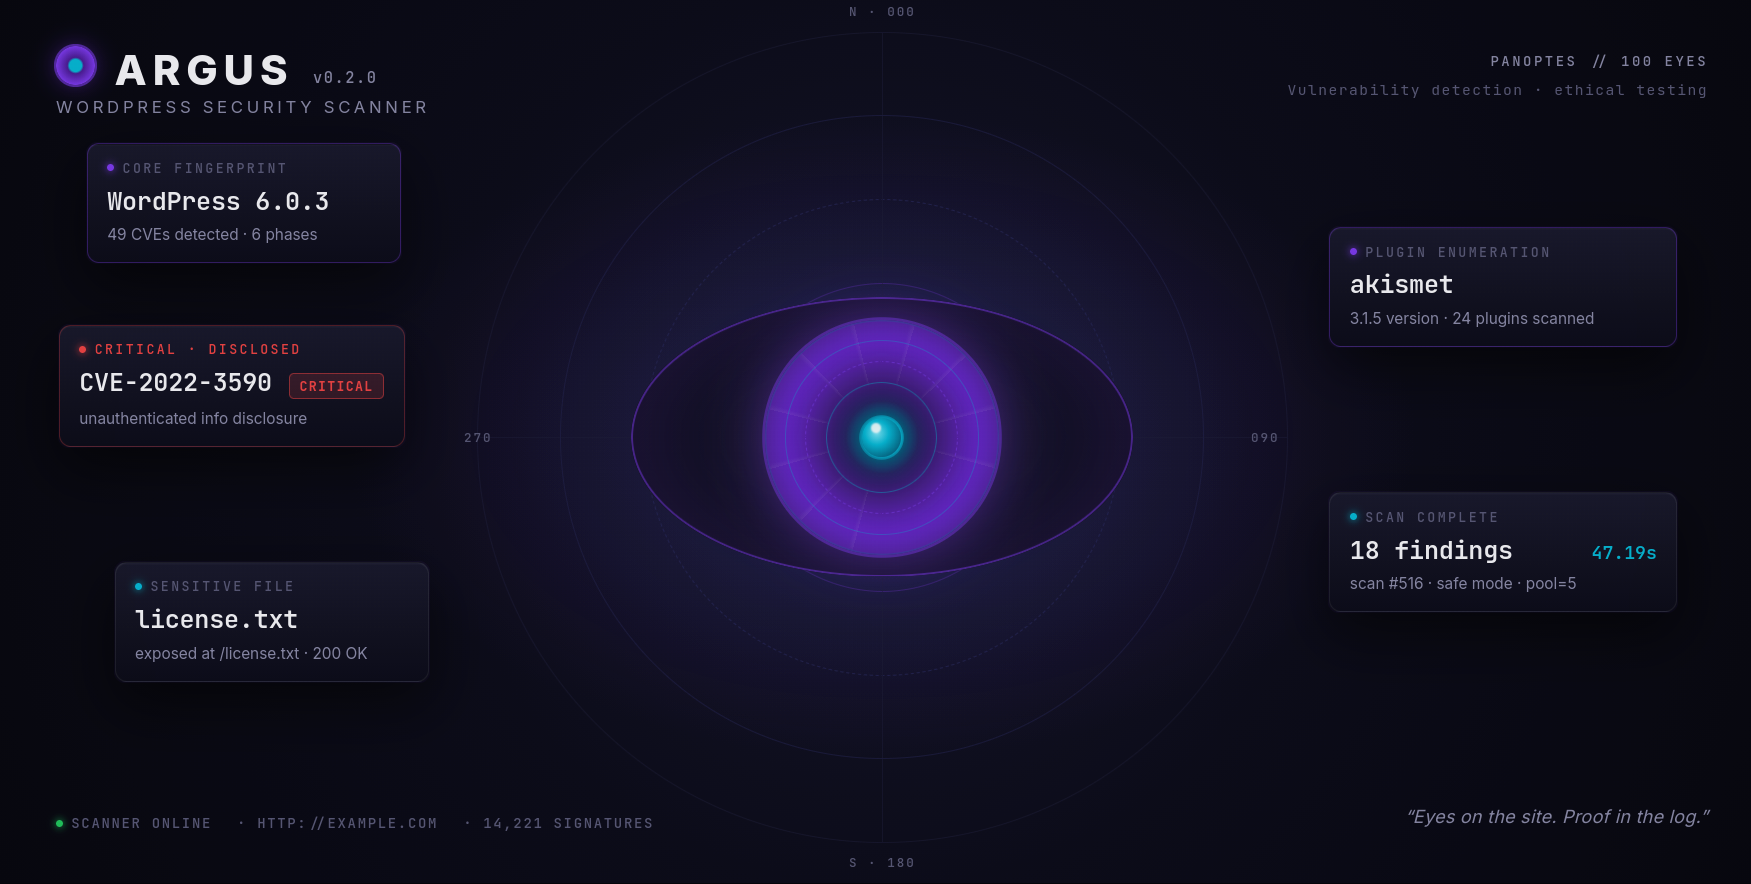
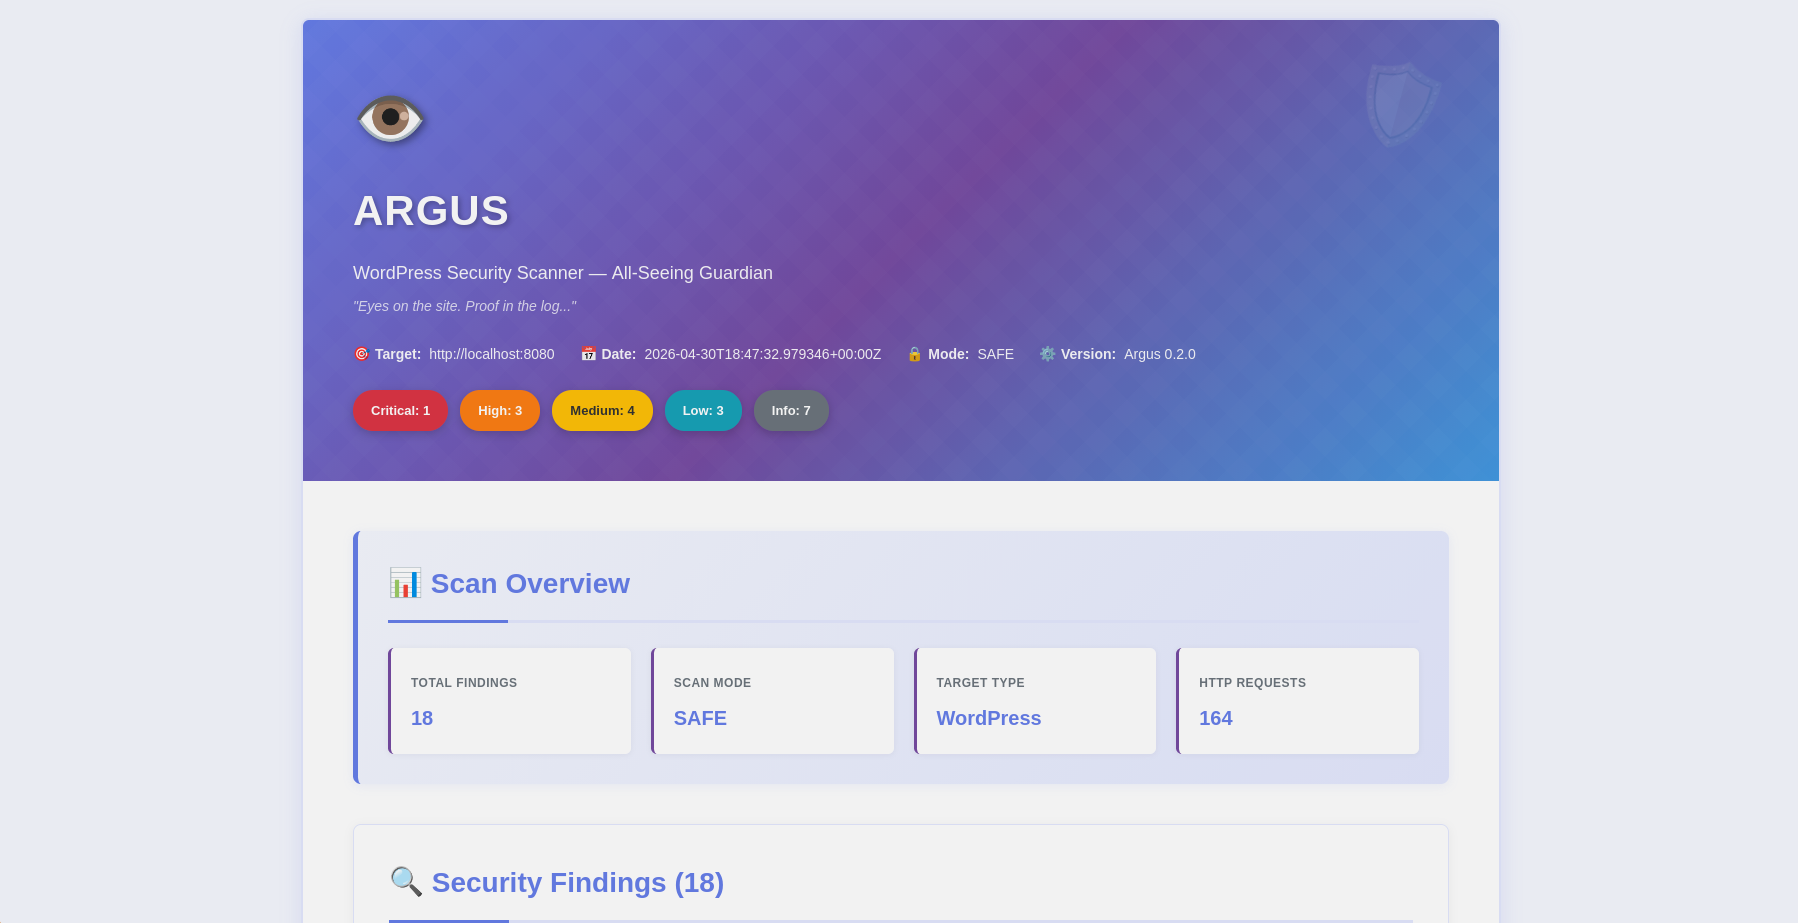
Aperçu du scan · répartition des sévérités |
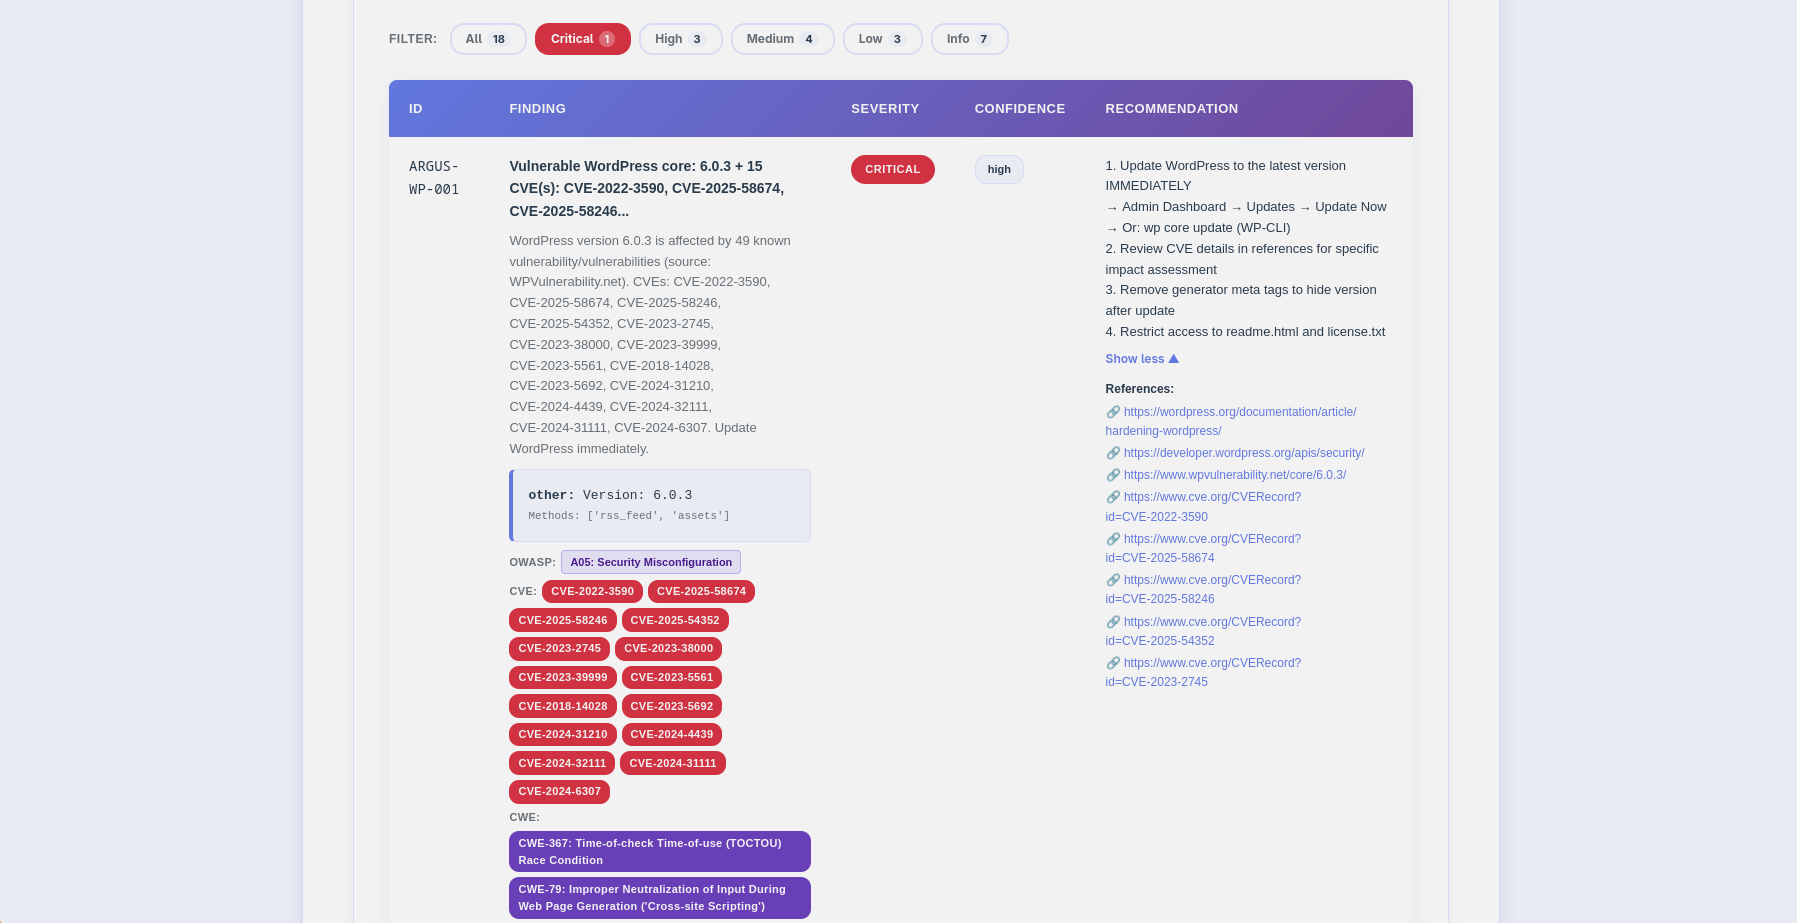
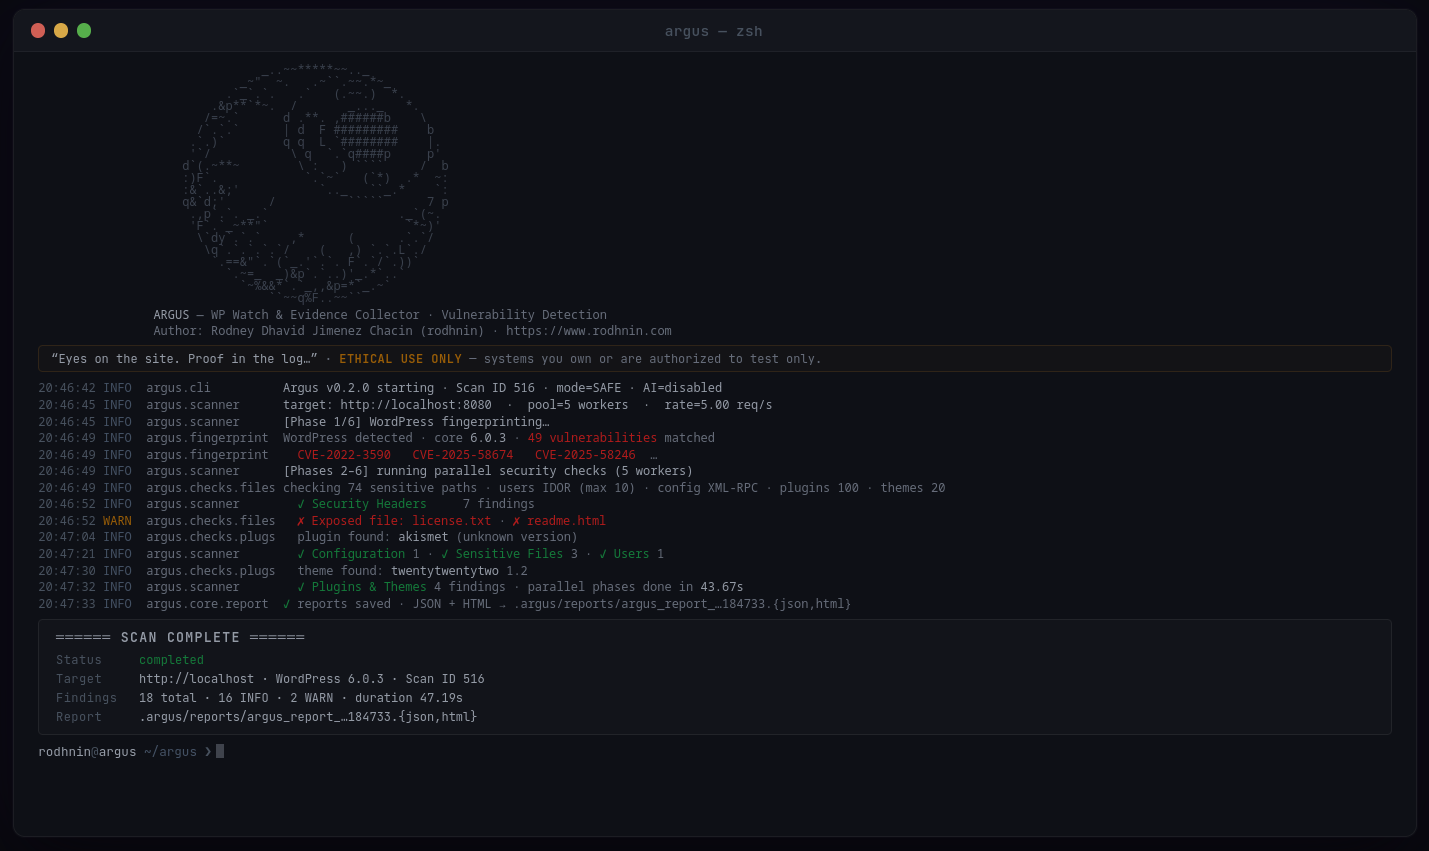
Constatations · badges CVE/OWASP · barre de filtre |
Argus est un scanner de sécurité WordPress prêt pour la production qui place l'éthique en premier. Conçu pour les testeurs d'intrusion, les chercheurs en sécurité et les administrateurs WordPress, il combine l'analyse de vulnérabilités traditionnelle avec une analyse IA de pointe pour fournir des informations exploitables.
--diff last compare les scans pour suivre la progression des corrections| Catégorie de vérification | Mode sûr | Agressif | Détails |
|---|---|---|---|
| Détection WordPress | ✅ | ✅ | Empreinte de version via meta tags, readme, RSS, ressources |
| Extensions & Thèmes | 100 extensions | 447 extensions | Détection de version (4 méthodes) + corrélation CVE/CVSS en temps réel |
| Fichiers sensibles | 74 chemins | 437 chemins | Sauvegardes wp-config, .env, dumps SQL, .git, logs de débogage, outils PHP |
| Énumération d'utilisateurs | 3 méthodes | 6 méthodes | IDOR auteur, API REST, parsing HTML + oEmbed, erreur de connexion, XML-RPC |
| En-têtes de sécurité | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| Mauvaises configurations | ✅ | ✅ | XML-RPC, mode débogage, listage de répertoires, éditeur de fichiers |
| Sécurité de connexion | ❌ | ✅ | 2FA, CAPTCHA, protection contre la force brute, inscription ouverte, politique de mot de passe |
| Web Crawl | ❌ | ✅ | robots.txt, sitemap.xml, commentaires HTML, découverte de liens (profondeur 1) |
python -m argus --target https://example.com --html
- **Empreinte multiméthode** : Détecte WordPress 4.x-6.x avec zéro faux positif
- **Corrélation CVE en temps réel** : Vérifie chaque version détectée de plugin, thème et noyau par rapport à WPVulnerability.net (gratuit, sans clé API)
- **Score CVSS** : Récupère les scores de NVD pour chaque CVE (critique ≥9.0, élevé ≥7.0, moyen ≥4.0)
- **Détection de la dernière version** : L'API WordPress.org affiche la version stable actuelle à côté de la version détectée
- **OWASP Top 10 2021** : Chaque constatation est mappée à sa catégorie OWASP (A01–A10)
- **Analyse concurrente** : Pool de threads + limitation de débit pour des analyses rapides et respectueuses
- **Détection intelligente** : Abandon précoce pour les sites non WordPress (rejet 99% plus rapide)
- **Collecte de preuves** : Réponses HTTP, en-têtes et contenus de fichiers conservés

### 📈 Rapports de différences d'analyse (v0.2.0)

Suivez les progrès de la remédiation entre les analyses :```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
La section diff affiche :
Choisissez votre fournisseur d'IA selon vos besoins :
| Fournisseur | Meilleur pour | Vitesse | Coût/scan | Confidentialité |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (par défaut) | Meilleur rapport qualité-prix | ⚡ ~40s | 💰 ~$0.006 | 🔒 Standard |
| OpenAI gpt-4o | Qualité production | ⚡ ~40s | 💰 ~$0.05 | 🔒 Standard |
| Anthropic claude-3-5-haiku | Orienté confidentialité | ⚡ ~55s | 💰 ~$0.02 | 🔒 Renforcé |
| Ollama (Local) | Confidentialité totale | 🐢 ~28min | 💰 Gratuit | 🔐 100% Hors ligne |
Modes d'analyse :

