
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rishi-kaul/cve-2022-23779
ReconnaissanceAnalyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubrishi-kaul/cve-2022-23779

CVE-2022-23779

CVE-2022-23779 est une vulnérabilité de sécurité dans Zoho ManageEngine Desktop Central, Test de CVE-2022-23779 en utilisant curl

Voir le dépôt
3il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-23779

CVE-2022-23779 est une vulnérabilité de sécurité dans Zoho ManageEngine Desktop Central Elle est classée comme un problème de divulgation d'informations (CWE-200) où le logiciel divulgue des informations internes du serveur à des utilisateurs non autorisés.

Les versions antérieures à 10.1.2137.8 sont concernées

::Gravité moyenne

Détails d'exploitation et impact

Un code de preuve de concept existe montrant comment une requête HTTP (par ex., vers /themes) pourrait révéler le nom d'hôte via l'en-tête Location dans les redirections.

Divulguer des noms d'hôtes internes ne permet pas en soi de prendre le contrôle, mais:Il donne aux attaquants un aperçu du réseau et du serveur pour le profilage. Des identifiants internes utiles aident dans les attaques ciblées ou la planification de mouvements latéraux.

Exemple de requête (curl):

curl -ILk https://IP:port/themes

Ce que fait cette commande

  • -I → Récupère uniquement les en-têtes HTTP (pas de corps)
  • -L → Suit les redirections
  • -k → Ignore la validation du certificat SSL
  • /themes → Un chemin qui déclenche une redirection HTTP sur les versions vulnérables

Si le serveur est vulnérable, les en-têtes de réponse peuvent ressembler à l'un de ceux-ci:

HTTP/1.1 302 Found
Location: https://INTERNAL-HOSTNAME:port/themes/

Comportement corrigé / non vulnérable

Sur une version corrigée, vous verrez quelque chose comme:

HTTP/1.1 302 Found
Location: https://PUBLIC-IP:port/themes/

Pourquoi /themes fonctionne

En interne, Desktop Central: Reçoit une requête vers /themes ,Émet une redirection Utilise incorrectement le nom d'hôte interne du serveur au lieu de l'adresse publique

Cela a été corrigé dans Desktop Central 10.1.2137.8+.
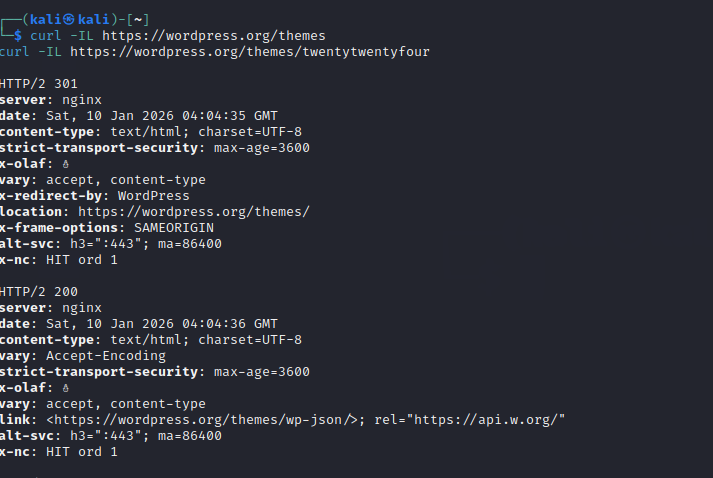
Exemple

texte alternatif

Télécharger l’outil