Un outil pour journaliser les données et tester les appareils dotés d'une interface Wiegand. Peut être utilisé pour créer un lecteur RFID portable ou être installé directement dans une installation existante. Fournit un accès à une interface web via le Wi-Fi en mode AP ou Client. Fonctionne avec presque tous les appareils dotés d'une interface Wiegand standard 5V. Le principal groupe cible est celui des cartes HID 26-37 bits. Similaire au Tastic RFID Thief, à Blekey et à ESPKey.


Par Corey Harding
Site web officiel :
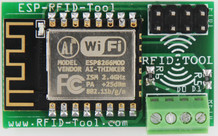 April Brother fabrique actuellement ce matériel et il peut être acheté directement depuis la Chine sur :
Distributeurs tiers :
Vidéos de démonstration de capture d'identifiants à l'aide de diverses technologies qui utilisent une interface Wiegand :
Firmware :
Un enregistreur de données universel qui capture les données binaires brutes d'une interface Wiegand standard 5 V. L'appareil peut enregistrer les identifiants des systèmes de contrôle d'accès ou de presque tout appareil utilisant une interface Wiegand, comme les lecteurs de cartes RFID, les claviers à code PIN, les systèmes à piste magnétique, les codes-barres et même certains lecteurs biométriques. Les interfaces Wiegand ne doivent pas non plus se limiter aux seuls systèmes de contrôle d'accès. Le principal groupe cible de cet appareil est celui des cartes HID 26-37 bits. Pour les types de cartes connus, les données binaires et hexadécimales sont affichées directement dans le fichier journal pour faciliter l'identification du badge et également au cas où un clone d'une carte serait nécessaire. Pour les types de cartes inconnus, seules les données binaires brutes sont affichées.
L'appareil peut être installé directement dans un système existant, en tirant son alimentation du câblage préexistant, ou il peut également être utilisé pour transformer un lecteur en unité portable autonome pour l'enregistrement de données lorsqu'une batterie est ajoutée. Le câblage est simple et se compose de 4 fils : (+), (-), D0 (vert) et D1 (blanc). L'appareil peut fonctionner avec des tensions allant d'environ 4,5 V jusqu'à un maximum de 12 V. Les tensions couramment rencontrées sont 12 V et 5 V. **(Voir les notes d'installation ci-dessous)
L'accès aux fichiers journaux et aux divers paramètres est fourni via une interface web. L'appareil dispose de capacités WiFi et peut être configuré pour créer son propre point d'accès ou pour se connecter à un réseau existant. En cas de verrouillage de l'interface web, vous pouvez ponter le cavalier J3 à la mise sous tension ou pendant la réinitialisation de l'appareil pour retrouver l'accès sans perdre vos fichiers journaux.
Le matériel est basé sur une puce WiFi ESP12 avec une pile TCP/IP complète et une unité microcontrôleur. Le logiciel est open source, sous licence MIT, et sera publié le jour du lancement du produit. Le logiciel résidera dans ce dépôt GitHub afin de pouvoir être examiné par la communauté. Nous accepterons diverses pull requests de la communauté après examen, si elles améliorent la valeur de l'appareil pour les autres. Le logiciel a été écrit dans l'IDE Arduino, de sorte que les passionnés comme les professionnels n'auront aucun mal à modifier le code s'ils le souhaitent. Une interface Wiegand fonctionne avec 3 fils : une masse, Data0 et Data1. Un zéro est envoyé lorsque D0 passe à l'état bas et un un est envoyé lorsque D1 passe à l'état bas, l'autre ligne restant à l'état haut pendant ce temps. La synchronisation est de 40 µs de l'état bas à l'état haut sur une ligne, avec 2 ms entre les bits. Le logiciel enregistre cette sortie binaire dans un fichier et, si l'appareil pense qu'il s'agit d'un format de carte connu, le préambule est deviné (non envoyé par le lecteur de cartes, mais identique pour toutes les cartes d'un format spécifique ; notre cible principale est les cartes HID 26-37 bits) et les données binaires brutes et hexadécimales sont enregistrées. Pour les formats de cartes inconnus, seule la sortie binaire brute est enregistrée, sans estimation du préambule et sans afficher les données au format hexadécimal, afin d'éviter toute confusion. Si vous savez quel type de carte a été capturé, il suffit de rechercher le préambule et de l'ajouter au début du binaire, puis de le convertir généralement au format hexadécimal pour créer un clone d'une carte. Il est possible que la carte soit en réalité d'un format inconnu et que le préambule ait été deviné incorrectement, l'appareil pensant qu'il s'agissait d'un format de carte connu (la supposition est basée sur le nombre de bits émis par le lecteur). Si c'est le cas, dans le fichier journal, il y a un espace littéral dans le binaire entre le préambule et les données de la carte ; ignorez simplement le préambule. Lors du rejeu d'un identifiant capturé*(voir note ci-dessous), vous n'incluez pas le préambule, car celui-ci n'est pas émis par le lecteur de cartes ; vous rejouez*(voir note ci-dessous) uniquement les données réelles de la carte telles qu'elles sont émises par le lecteur. Vous n'avez à vous préoccuper du préambule que si vous créez un clone d'une carte. La fonction principale de cet appareil est d'enregistrer les données binaires brutes telles qu'elles sont émises par une interface Wiegand. Vous pouvez lire de 1 bit jusqu'à 4 096 bits. Le paramètre de tampon par défaut ne permet que 52 bits et doit être augmenté manuellement depuis la page des paramètres, accessible via l'interface web.
