 restdone/cve-2025-57457
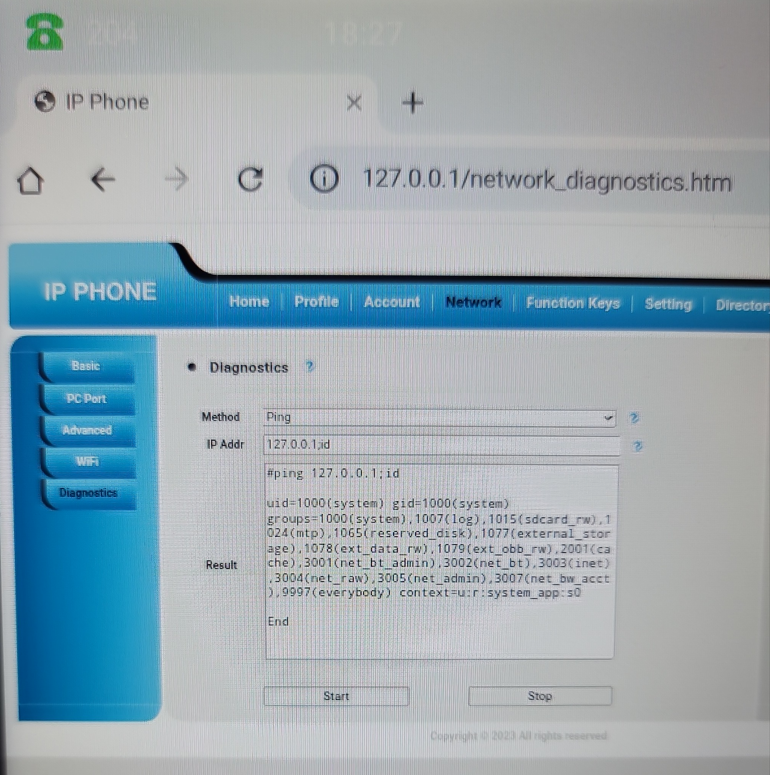
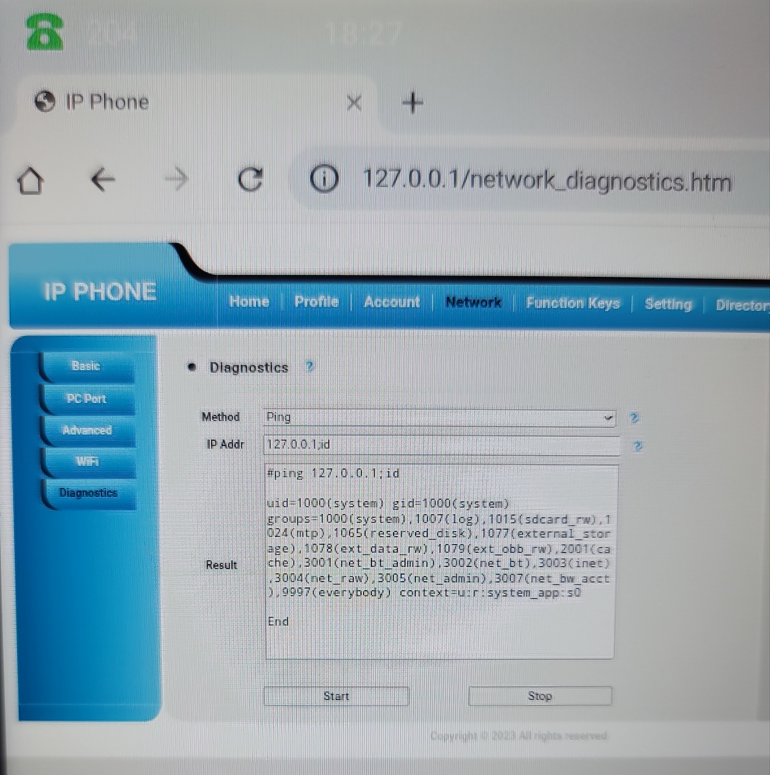
Preuve de concept pour l'injection de commandes OS dans le panneau d'administration de la téléphonie IP Curo UC300, démontrant l'exécution arbitraire de commandes via le paramètre IP Addr.

Une vulnérabilité d'injection de commandes OS dans le panneau d'administration du Curo UC300 5.42.1.7.1.63R1 permet à des attaquants locaux d'injecter des commandes OS arbitraires via le paramètre « IP Addr ».
3 juillet 2025 :
Signalement du problème au fournisseur. Le fournisseur a répondu le même jour.
4 juillet 2025 :
Le fournisseur a transmis le problème en interne pour investigation et confirmation supplémentaires.
19 septembre 2025 :
Le fournisseur a confirmé le problème, mené l'investigation, développé un micrologiciel mis à jour, testé le micrologiciel mis à jour et l'a déployé en production sur le combiné concerné.
