 reewardius/cve-2022-32074
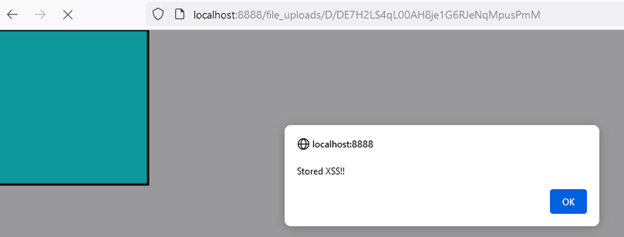
Preuve de concept de l'exploit pour CVE-2022-32074 démontrant une XSS stockée dans osTicket via le téléchargement d'un fichier SVG malveillant dans le répertoire de listage des fichiers.

1. Find the file listing directory, the root of the file download directoryм (file_uploads (this is an example)).
2. Load the following xssPayload.svg and open it
Exemple :