 reconurge/flowsint
Une plateforme moderne pour des enquêtes visuelles, flexibles et extensibles basées sur des graphiques. Pour les analystes et enquêteurs en cybersécurité.


Flowsint est un outil open-source d'exploration de graphes OSINT conçu pour l'investigation éthique, la transparence et la vérification.
Éthique : Veuillez lire ETHICS.md pour les directives d'utilisation responsable.
https://github.com/user-attachments/assets/eaabfa81-d7b3-414d-8cf7-f69b4e37bab6
https://github.com/user-attachments/assets/7457d94a-cf1d-4a97-949f-f9b1d8d92644
https://github.com/user-attachments/assets/65c3f26e-7132-4853-be45-21b8933688bd
Flowsint est encore en début de développement et a définitivement besoin de l'aide de la communauté ! N'hésitez pas à signaler des problèmes, proposer des fonctionnalités, etc.
Pas envie de lire ? Compris. Voici vos instructions d'installation :
git clone https://github.com/reconurge/flowsint.git
cd flowsint
make prod
Pas besoin de Make. Fonctionne dans Invite de commandes (cmd) et PowerShell.
git clone https://github.com/reconurge/flowsint.git
cd flowsint

copy .env.example .env
copy .env.example flowsint-api\.env
copy .env.example flowsint-core\.env
copy .env.example flowsint-app\.env
docker compose -f docker-compose.prod.yml up -d
Cela récupère les images pré-construites depuis le GitHub Container Registry — aucune compilation locale nécessaire.
Ensuite, allez sur http://localhost:5173/register et créez un compte. Il n'y a aucun identifiant ou compte par défaut.
✅ Les investigations OSINT nécessitent un haut niveau de confidentialité. Tout est stocké sur votre machine.
La même configuration fonctionne directement sur un serveur : le frontend sert l'interface et fait office de proxy pour tous les appels API en interne, donc aucune configuration supplémentaire n'est nécessaire pour les clients.
git clone https://github.com/reconurge/flowsint.git
cd flowsint
cp .env.example .env
# Modifiez .env — voir « Avant l'exposition sur un réseau » ci-dessous
docker compose -f docker-compose.prod.yml up -d
Toute personne sur le réseau peut alors accéder à Flowsint à l'adresse http://<ip-du-serveur>:5173.
Avant l'exposition sur un réseau, modifiez les secrets par défaut dans .env :
AUTH_SECRET — signe les jetons d'authentification. Générez-en un : openssl rand -hex 32MASTER_VAULT_KEY_V1 — chiffre les clés API stockées. Générez-en une : python3 -c "import os, base64; print('base64:' + base64.b64encode(os.urandom(32)).decode())"NEO4J_PASSWORD — mot de passe de la base de données Neo4j.Ajoutez également le nom d'hôte/IP de votre serveur à la liste blanche des en-têtes Host dans flowsint-app/nginx.conf (cherchez map $http_host $is_flowsint_host). La liste blanche par défaut n'accepte que localhost / 127.0.0.1 / [::1], ce qui protège les installations mono-utilisateur contre le DNS rebinding ; les déploiements LAN et publics doivent ajouter leur propre nom d'hôte. Deux lignes de modèle commentées dans le même bloc map montrent le format.
Seul le port 5173 est exposé au réseau. PostgreSQL, Redis, Neo4j et l'API sont liés à 127.0.0.1 sur le serveur et ne sont accessibles que via le proxy du frontend.
Pour épingler une version spécifique au lieu de latest, définissez FLOWSINT_VERSION dans .env (par ex. FLOWSINT_VERSION=1.2.10).
HTTPS (recommandé au-delà d'un LAN de confiance) : placez un reverse proxy devant le port 5173. Exemple avec Caddy :
flowsint.example.com {
    reverse_proxy 127.0.0.1:5173
}
Lors de l'utilisation d'un reverse proxy, liez également le port de l'application à localhost dans docker-compose.prod.yml ("127.0.0.1:5173:8080") afin que les clients ne puissent passer que par HTTPS.
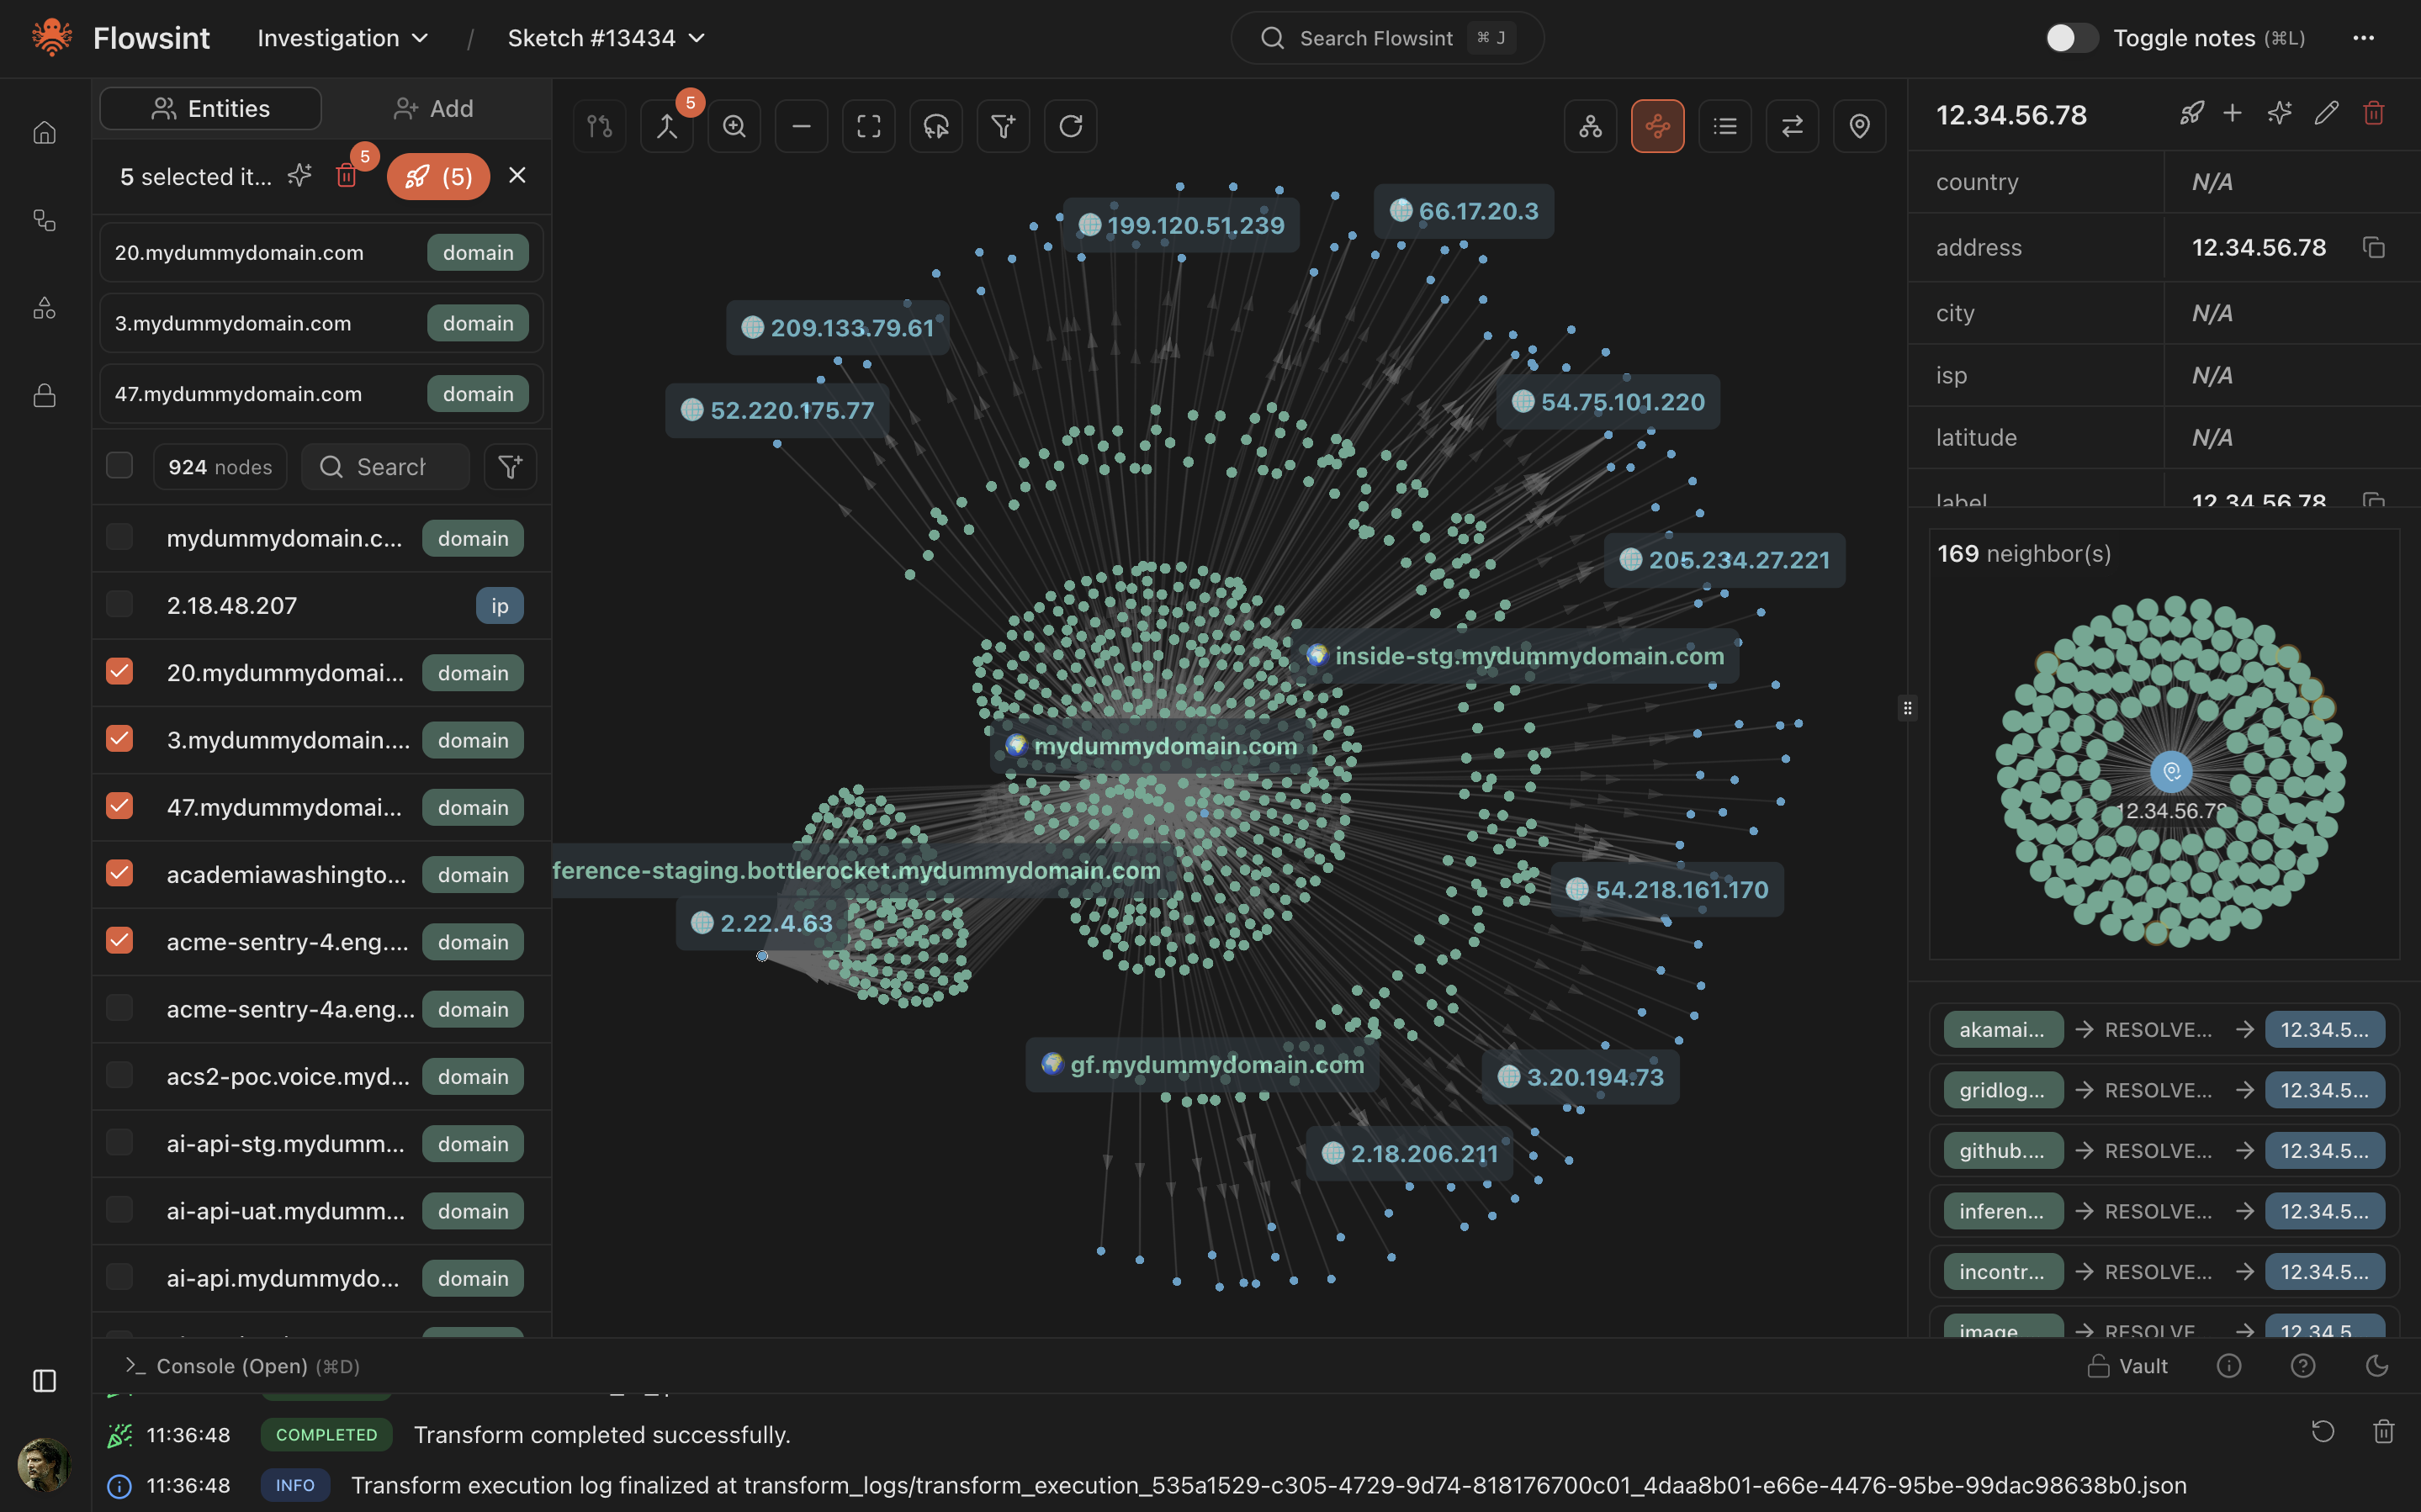
Flowsint est un outil d'investigation basé sur des graphes, axé sur la reconnaissance et l'OSINT (Open Source Intelligence). Il vous permet d'explorer les relations entre entités via une interface graphique visuelle et des enrichisseurs automatisés.
Enrichisseurs de domaines
Enrichisseurs d'IP
Enrichisseurs d'ASN
Enrichisseurs de CIDR
Enrichisseurs de réseaux sociaux
Enrichisseurs d'organisations
Enrichisseurs de cryptomonnaies
Enrichisseurs de sites web
Enrichisseurs d'e-mails
Enrichisseurs de téléphones
Enrichisseurs d'individus
Enrichisseurs d'intégration
Le projet est organisé en modules autonomes :

