ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et changement de canal, avec mode headless, journalisation GPS et sortie compatible Hashcat.

Cet outil est réservé à des fins de recherche uniquement. Je ne suis pas responsable de ce que vous faites ou des dommages que vous causez en utilisant AngryOxide. Utilisez-le uniquement contre des réseaux pour lesquels vous avez l'autorisation.
AngryOxide a été développé comme un moyen d'apprendre Rust, netlink, les sockets du noyau et l'exploitation WiFi en même temps.
Vous pouvez obtenir des informations sur la façon d'utiliser AngryOxide dans le Guide de l'utilisateur.
NOTE : Ce projet est en développement INTENSIF et vous pouvez vous attendre à un cycle de publication très rapide.
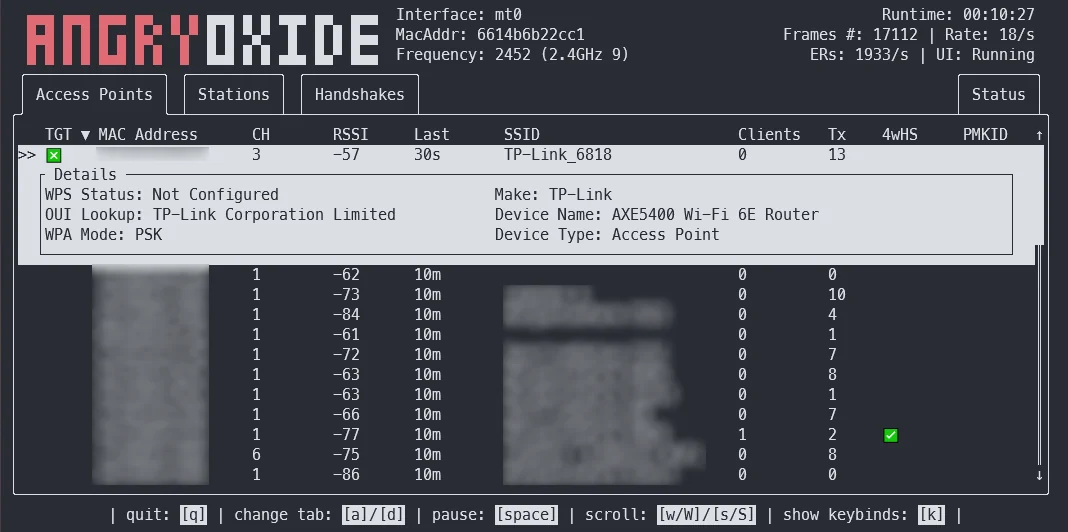
L'objectif global de cet outil est de fournir une capacité de sondage à interface unique avec des attaques automatisées avancées qui produisent des lignes de hachage valides que vous pouvez casser avec Hashcat.
Cet outil est fortement inspiré de hcxdumptool et le développement n'aurait pas été possible sans l'aide de ZerBea.
Si vous avez des questions ou des problèmes, vous pouvez me joindre sur le Discord AngryOxide
Vous pouvez télécharger les binaires pré-compilés d'AngryOxide dans les versions.
tar -xf angryoxide-linux-x86_64.tar.gz # Untar
chmod +x install.sh # Make executable
sudo ./install.sh # Install (as root, including zsh/bash completions)
Vous pouvez obtenir des informations sur la façon d'utiliser AngryOxide dans le Guide de l'utilisateur.
sudo ./install.sh uninstall # Uninstall
Par défaut, attaquera TOUS les points d'accès à portée, sauf si au moins une cible est fournie ; dans ce cas, l'outil n'émettra que vers les cibles définies. (Mais il continuera à collecter passivement sur les autres points d'accès).
Toutes ces attaques sont contrôlées en débit à la fois pour éviter des réinitialisations erronées de la minuterie EAPOL et pour maintenir un certain niveau de sécurité opérationnelle.
❯ angryoxide --help
Does awesome things... with wifi.

Usage: angryoxide [OPTIONS] --interface <INTERFACE>

Options:
  -i, --interface <INTERFACE>     Interface to use
  -c, --channel <CHANNEL>         Optional - Channel to scan. Will use "-c 1,6,11" if none specified
  -b, --band <2 | 5 | 6 | 60>     Optional - Entire band to scan - will include all channels interface can support
  -o, --output <Output Filename>  Optional - Output filename
  -h, --help                      Print help
  -V, --version                   Print version

Targeting:
  -t, --target-entry <Target MAC/SSID>
          Optional - Target (MAC or SSID) to attack - will attack everything if none specified
  -w, --whitelist-entry <WhiteList MAC/SSID>
          Optional - Whitelist (MAC or SSID) to NOT attack
      --targetlist <Targets File>
          Optional - File to load target entries from
      --whitelist <Whitelist File>
          Optional - File to load whitelist entries from

Advanced Options:
  -r, --rate <Attack Rate>            Optional - Attack rate (1, 2, 3 || 3 is most aggressive) [default: 2]
      --combine                       Optional - Combine all hc22000 files into one large file for bulk processing
      --active                        Optional - Use Active Monitor mode - WARNING, may cause bugs.
      --rogue <MAC Address>           Optional - Tx MAC for rogue-based attacks - will randomize if excluded
      --gpsd <GPSD Host:Port>         Optional - Alter default HOST:Port for GPSD connection [default: 127.0.0.1:2947]
      --autohunt                      Optional - AO will auto-hunt all channels then lock in on the ones targets are on
      --headless                      Optional - Set the tool to headless mode without a UI. (useful with --autoexit)
      --autoexit                      Optional - AO will auto-exit when all targets have a valid hashline
      --notransmit                    Optional - Do not transmit - passive only
      --notar                         Optional - Do not tar output files
      --disablemouse                  Optional - Disable mouse capture (scroll wheel)
      --dwell <Dwell Time (seconds)>  Optional - Adjust channel hop dwell time [default: 2]