 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.

Dernière version : 2.2.0
Pour commencer avec DeTT&CT, consultez l'une de ces ressources :
Vidéos
DeTT&CT vise à aider les blue teams à utiliser ATT&CK pour évaluer et comparer la qualité des sources de données de journalisation, la couverture de visibilité, la couverture de détection et les comportements des acteurs de la menace. Tout cela peut aider, de différentes manières, à mieux résister aux attaques ciblant votre organisation. Le framework DeTT&CT se compose d'un outil Python (DeTT&CT CLI), de fichiers d'administration YAML, de l'éditeur DeTT&CT (pour créer et modifier les fichiers d'administration YAML) et de tables de notation pour les détections, les sources de données et la visibilité.
DeTT&CT offre les fonctionnalités suivantes pour les domaines ATT&CK Enterprise, ICS et Mobile :
Les visualisations en couleur sont créées à l'aide du Navigator ATT&CK™ de MITRE. Pour les fichiers de couche créés par DeTT&CT, nous vous recommandons d'utiliser cette URL vers le Navigator afin de garantir que les métadonnées du fichier de couche n'aient pas de soulignement jaune : https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Ce projet est développé et maintenu par Marcus Bakker (Twitter : @Bakk3rM) et Ruben Bouman (Twitter : @rubinatorz). N'hésitez pas à nous contacter, les messages directs sont ouverts. Nous apprécions que vous posiez vos questions sur l'utilisation de DeTT&CT en créant une issue GitHub. Le fait d'avoir les questions et réponses à cet endroit aidera grandement les autres personnes ayant des questions et des défis similaires.
Nous accueillons volontiers les contributions ! Les contributions peuvent être à la fois dans le code et dans les idées que vous pourriez avoir pour le développement futur, l'amélioration de l'utilisabilité, etc.
Les entités suivantes ont soutenu le développement de DeTT&CT en temps ou financièrement.
Rabobank - Société néerlandaise multinationale de services bancaires et financiers. L'alimentation et l'agro-industrie constituent le principal axe international de Rabobank.
Une partie importante de DeTT&CT a été développée pendant que nous travaillions en tant que contractants chez Rabobank.
Cyber Security Sharing & Analytics (CSSA) - Fondée en novembre 2014 par sept grandes entreprises allemandes en tant qu'alliance pour relever ensemble les défis de la cybersécurité de manière proactive, rapide et efficace. Actuellement, CSSA compte 13 entreprises membres.
Avec le parrainage financier de la CSSA, nous avons ajouté la prise en charge d'ATT&CK ICS à DeTT&CT.
Police nationale néerlandaise. Avec le parrainage financier de la Police nationale néerlandaise, nous avons ajouté la prise en charge d'ATT&CK Mobile à DeTT&CT.
Les travaux d'autres personnes ont inspiré certaines fonctionnalités de DeTT&CT :
La bibliothèque Python pour vos fichiers YAML DeTT&CT.
Dettectinator est conçu pour être intégré à vos outils d'automatisation SOC. Il peut être inclus en tant que bibliothèque Python ou être utilisé en ligne de commande.
Dettectinator fournit des plugins pour lire les détections depuis votre SIEM ou EDR et créer/mettre à jour le fichier YAML DeTT&CT, afin que vous puissiez l'utiliser pour visualiser votre couverture de détection ATT&CK dans le Navigator ATT&CK.
Plus d'informations sont disponibles sur GitHub : Dettectinator.
Les fichiers YAML sont utilisés pour administrer les scores et les propriétés pertinentes. L'ensemble peut être visualisé en chargeant des fichiers de couche JSON dans le Navigator ATT&CK (certains types de scores et de propriétés peuvent également être exportés vers Excel).
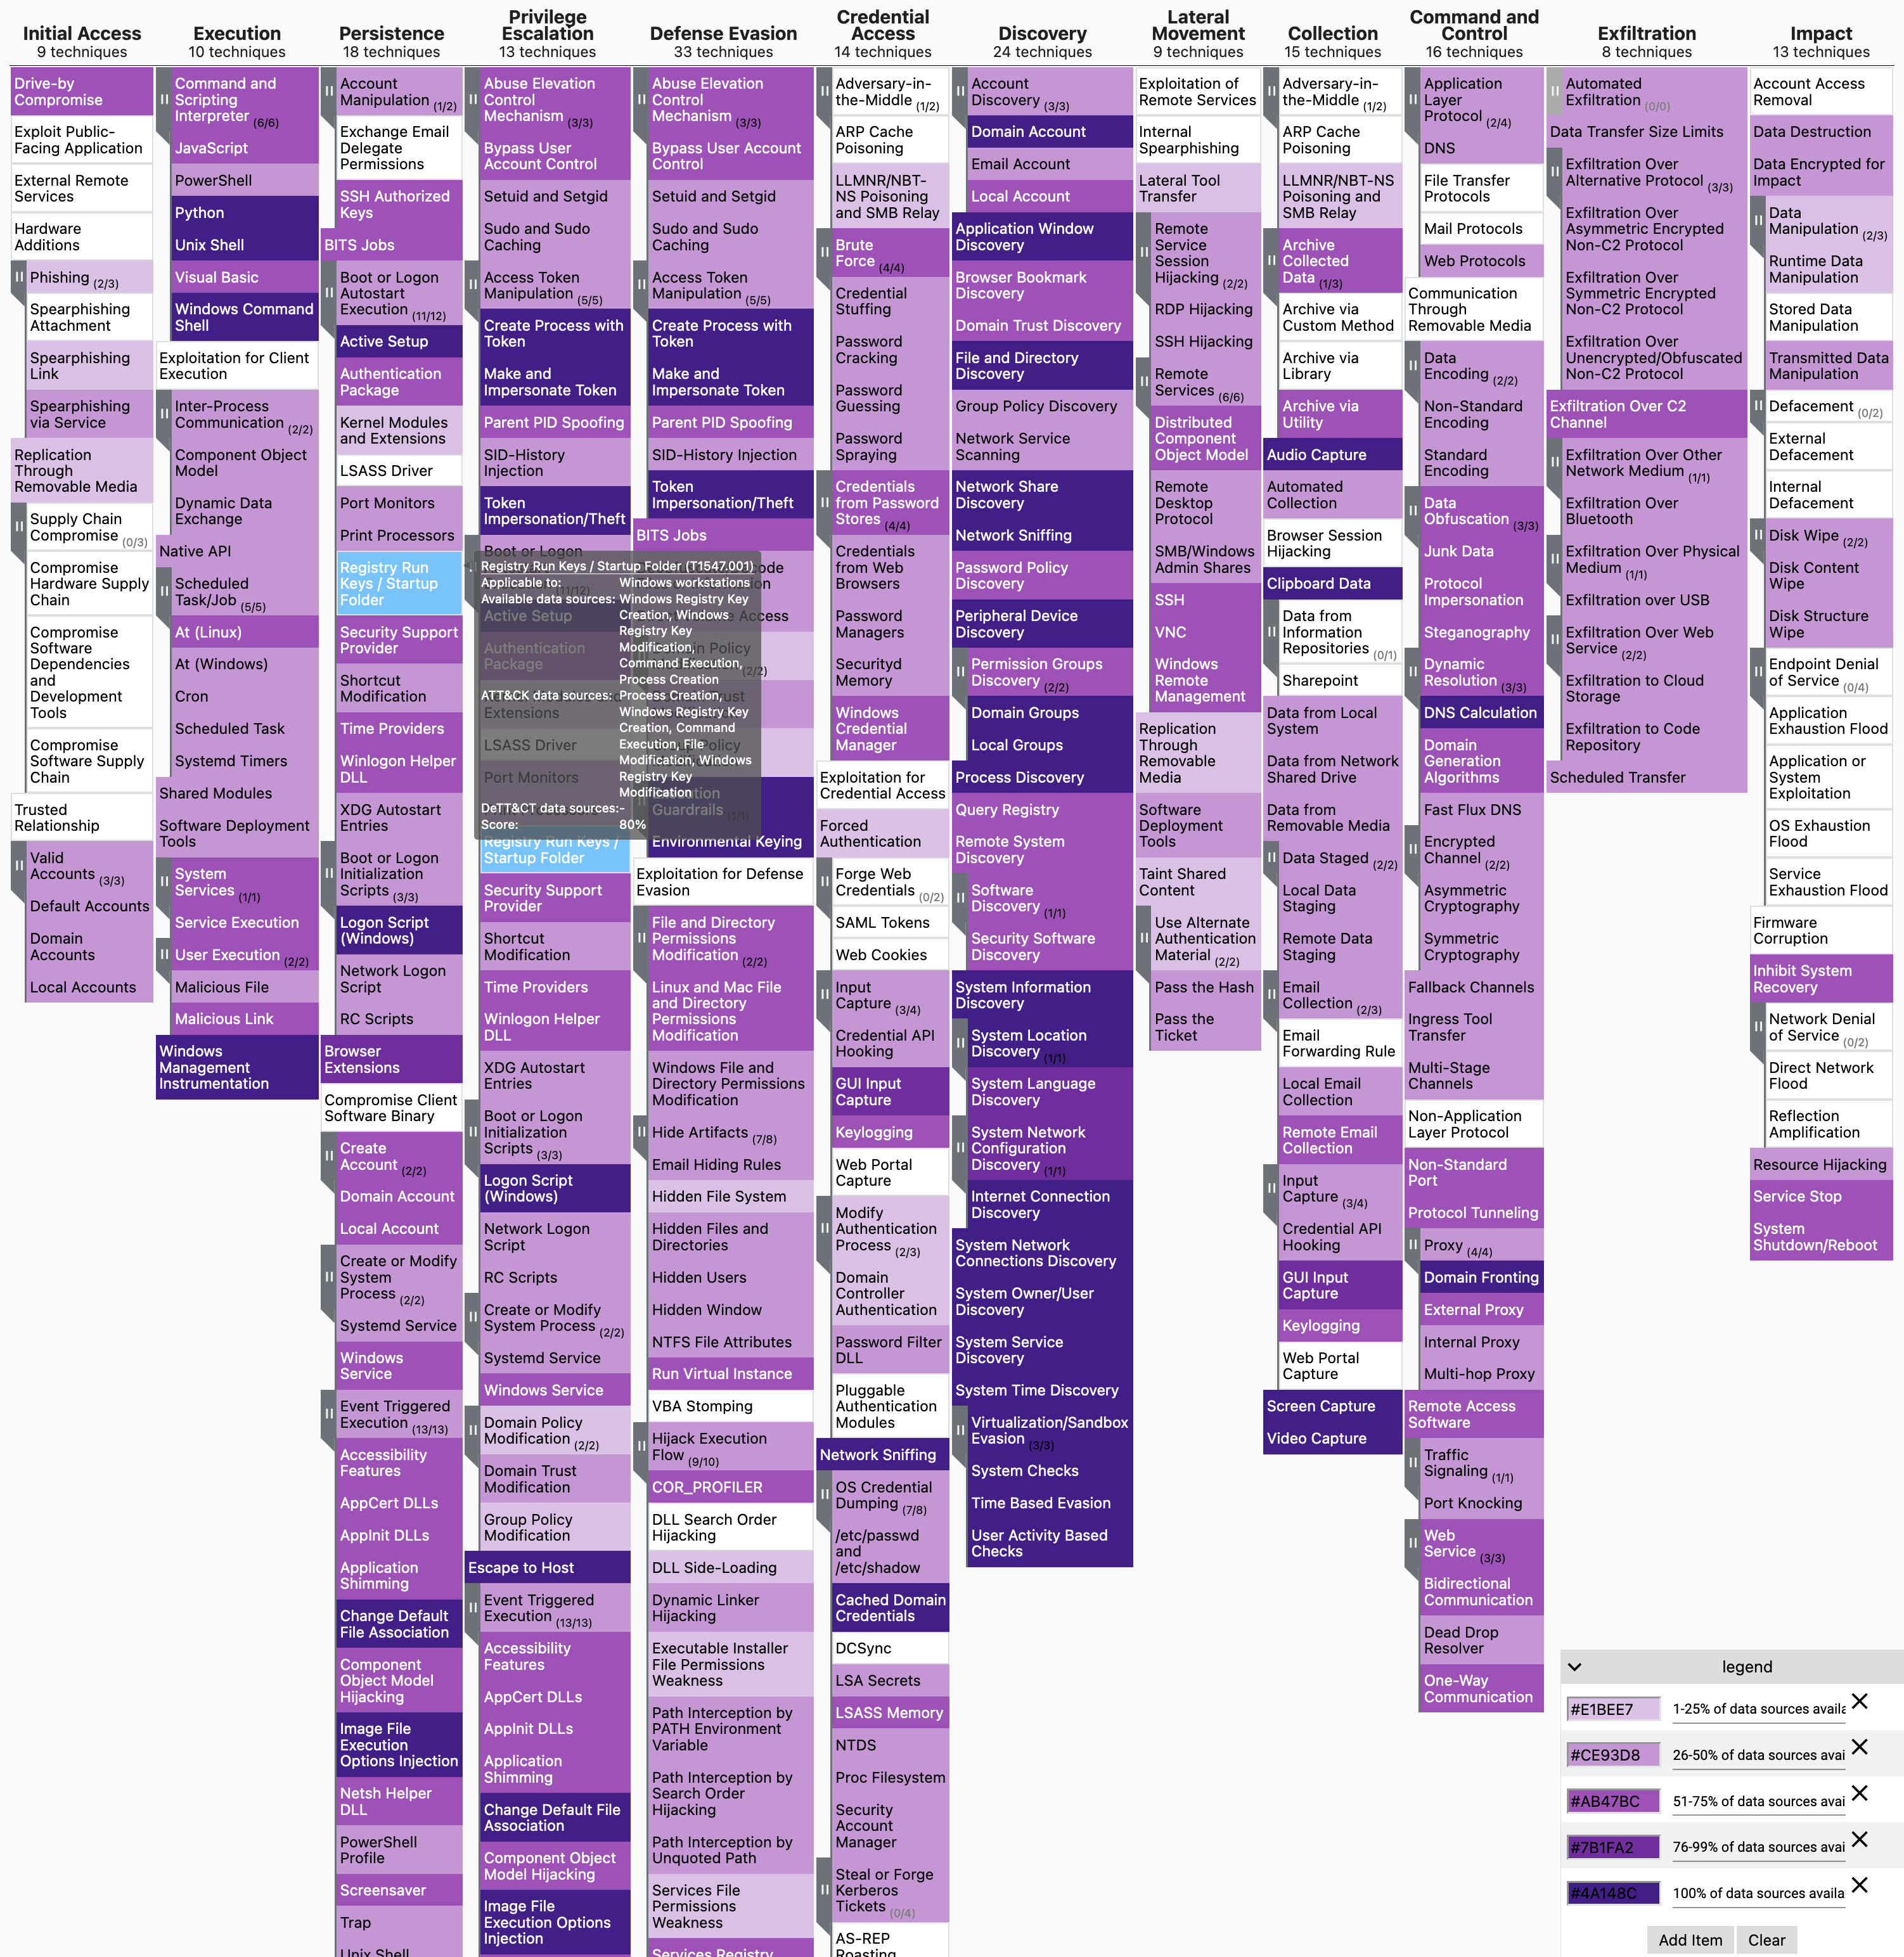
Vous trouverez ci-dessous un exemple de mapping de vos sources de données vers ATT&CK, ce qui vous donne un aperçu approximatif de votre couverture de visibilité :