 r57-labs/chaos
Utilitaire de scan d'IP d'origine développé avec ChatGPT

chaos est un scanner d'IP « d'origine » développé par RST en collaboration avec ChatGPT. C'est un utilitaire de niche destiné principalement aux testeurs d'intrusion et aux chasseurs de bugs.
Une adresse IP d'origine est une expression technique décrivant la dernière adresse IP publique de destination pour les sites Web servis publiquement via des tiers. Si vous souhaitez en savoir plus sur l'intérêt des IP d'origine, veuillez consulter notre article de blog.
chaos a été rapidement prototypé, de l'idée à la preuve de concept fonctionnelle, en moins de 24 heures en utilisant nos principes DevOps avec ChatGPT.
usage: chaos.py [-h] -f FQDN -i IP [-a AGENT] [-C] [-D] [-j JITTER] [-o OUTPUT] [-p PORTS] [-P] [-r] [-s SLEEP] [-t TIMEOUT] [-T] [-v] [-x]
         _..._
     .-'`     `'-.
   __|___________|__
   \               /
    `._  CHAOS _.'
       `-------`
         /   \\
        /     \\
       /       \\
      /         \\
     /           \\
    /             \\
   /               \\
  /                 \\
 /                   \\
/_____________________\\
CHAtgpt Origin-ip Scanner
 _______ _______ _______ _______ _______
|\\     /|\\     /|\\     /|\\     /|\\/|
| +---+ | +---+ | +---+ | +---+ | +---+ |
| |H  | | |U  | | |M  | | |A  | | |N  | |
| |U  | | |S  | | |A  | | |N  | | |C  | |
| |M  | | |E  | | |N  | | |C  | | |O  | |
| |A  | | |R  | | |C  | | |   | | |L  | |
| +---+ | +---+ | +---+ | +---+ | +---+ |
|/_____|\\_____|\\_____|\\_____|\\_____\\

 Origin IP Scanner developed with ChatGPT
 cha*os (n): complete disorder and confusion
 (ver: 0.9.4)
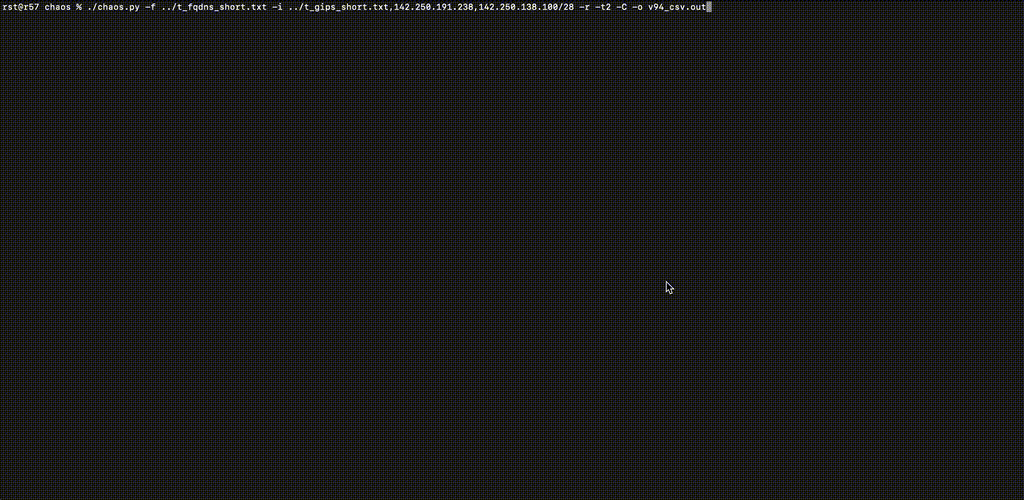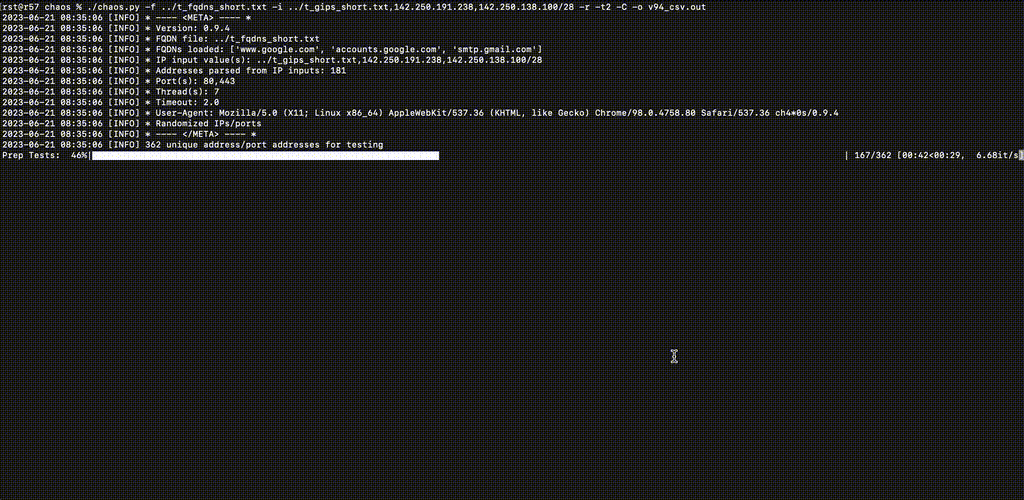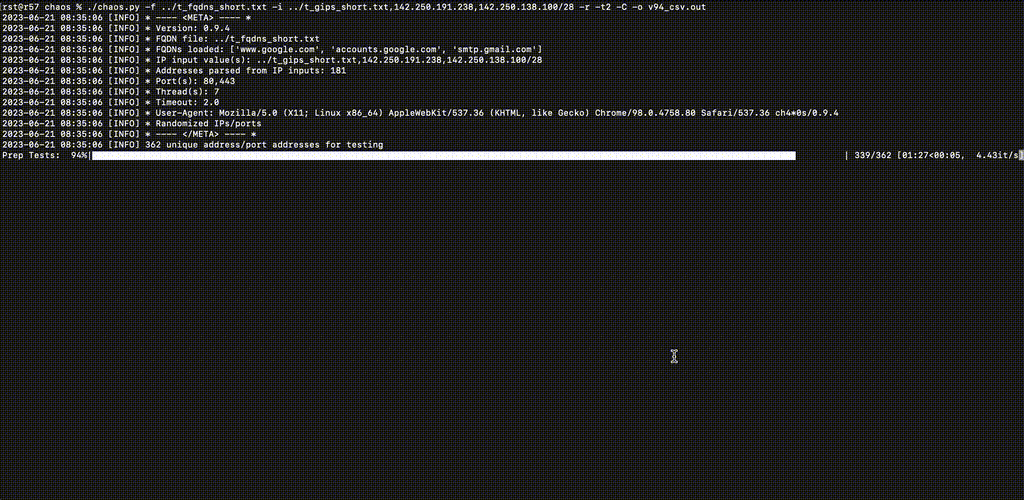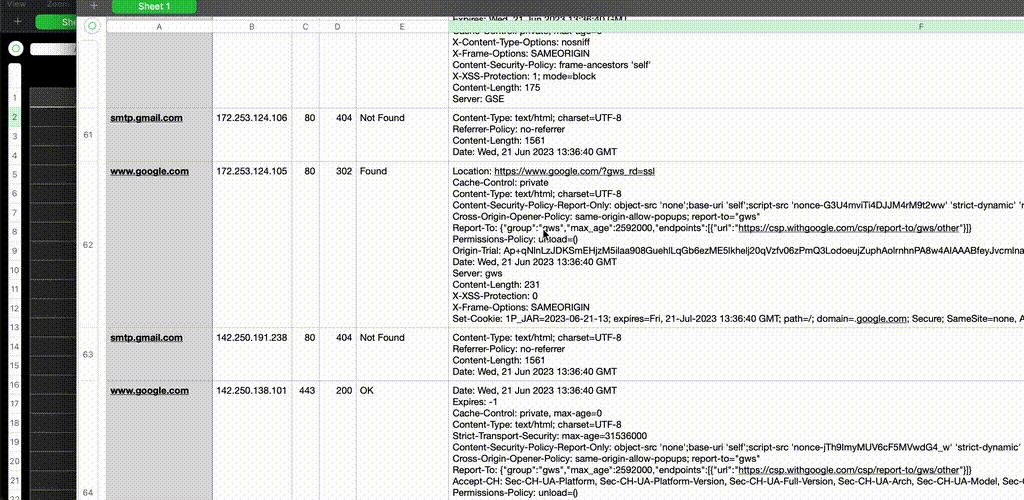
cd path/to/chaospip3 install -U pip setuptools virtualenvvirtualenv envsource env/bin/activate(env) pip3 install -U -r ./requirements.txt(env) ./chaos.py -h-h, --help affiche ce message d'aide et quitte
-f FQDN, --fqdn FQDN Chemin vers le fichier FQDN (un FQDN par ligne)
-i IP, --ip IP Adresse(s) IP pour les requêtes HTTP (IPs séparées par des virgules, réseaux IP, et/ou fichiers avec une IP/réseau par ligne)
-a AGENT, --agent AGENT
Valeur de l'en-tête User-Agent pour les requêtes
-C, --csv Ajoute la sortie CSV au fichier OUTPUT_FILE.csv
-D, --dns Effectue des recherches DNS directes/inversées sur les valeurs FQDN/IP avant la requête ; n'affecte pas la file de test
-j JITTER, --jitter JITTER
Ajoute un délai aléatoire de 0 à N secondes à la valeur de sleep
-o OUTPUT, --output OUTPUT
Ajoute la sortie console au FICHIER
-p PORTS, --ports PORTS
Liste des ports TCP séparés par des virgules (par défaut : "80,443")
-P, --no-prep Ne pas pré-scanner chaque IP/port avec `GET /` en utilisant l'en-tête `Host: {IP:Port}` pour éliminer les hôtes qui ne répondent pas
-r, --randomize Randomise (plus ou moins) l'ordre de test des IP/ports
-s SLEEP, --sleep SLEEP
Ajoute N secondes avant la fin du thread
-t TIMEOUT, --timeout TIMEOUT
Attend N secondes pour un hôte qui ne répond pas
-T, --test Mode test ; n'envoie pas de requêtes
-v, --verbose Active les sorties verbouses
-x, --singlethread Exécution monotâche ; pour les systèmes à 1-2 cœurs ; threads par défaut=(cœurs-1) si cœurs>2
Lancez un serveur HTTP Python
% python3 -u -m http.server 8001
Serving HTTP on :: port 8001 (http://[::]:8001/) ...
Lancez ncat en tant que HTTP sur un port détecté comme SSL ; utilisez une boucle car --keep-open peut bloquer
% while true; do ncat -lvp 8443 -c 'printf "HTTP/1.0 204 Plaintext OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Listening on [::]:8443
Ncat: Listening on 0.0.0.0:8443
Lancez également ncat en SSL sur un port qui sera par défaut détecté comme HTTP
% while true; do ncat --ssl -lvp 8444 -c 'printf "HTTP/1.0 202 OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Generating a temporary 2048-bit RSA key. Use --ssl-key and --ssl-cert to use a permanent one.
Ncat: SHA-1 fingerprint: 0208 1991 FA0D 65F0 608A 9DAB A793 78CB A6EC 27B8
Ncat: Listening on [::]:8444
Ncat: Listening on 0.0.0.0:8444
Préparez un fichier FQDN :
% cat ../test_localhost_fqdn.txt
www.example.com
localhost.example.com
localhost.local
localhost
notreally.arealdomain
Préparez un fichier / liste d'IP :
% cat ../test_localhost_ips.txt
127.0.0.1
127.0.0.0/29
not_an_ip_addr
-6.a
=4.2
::1
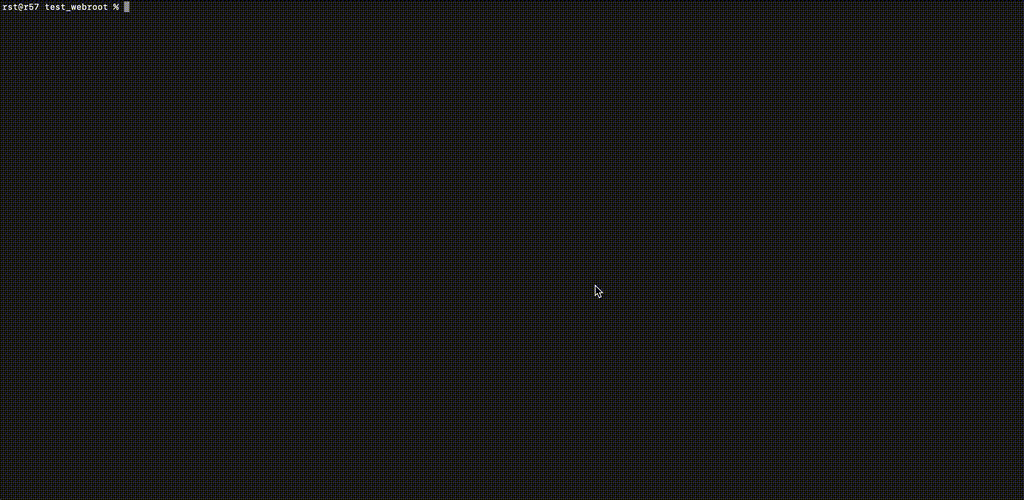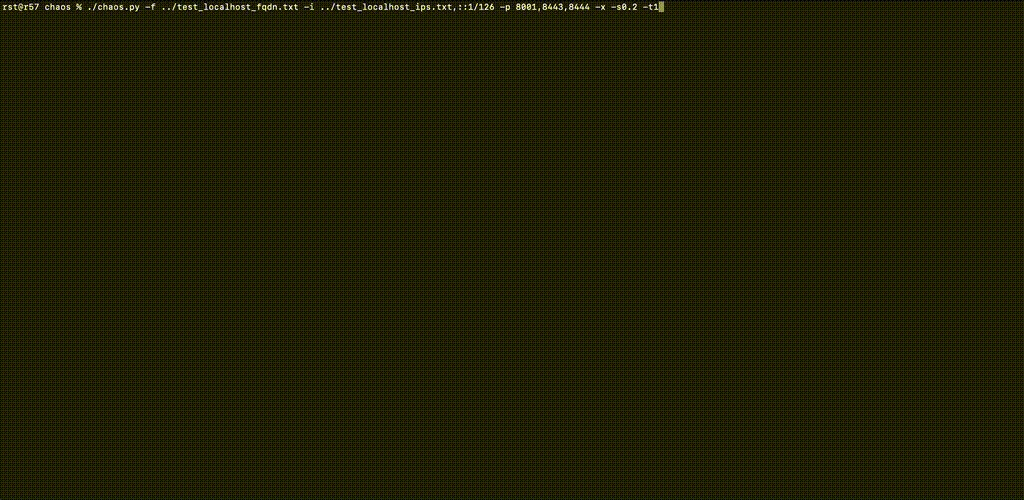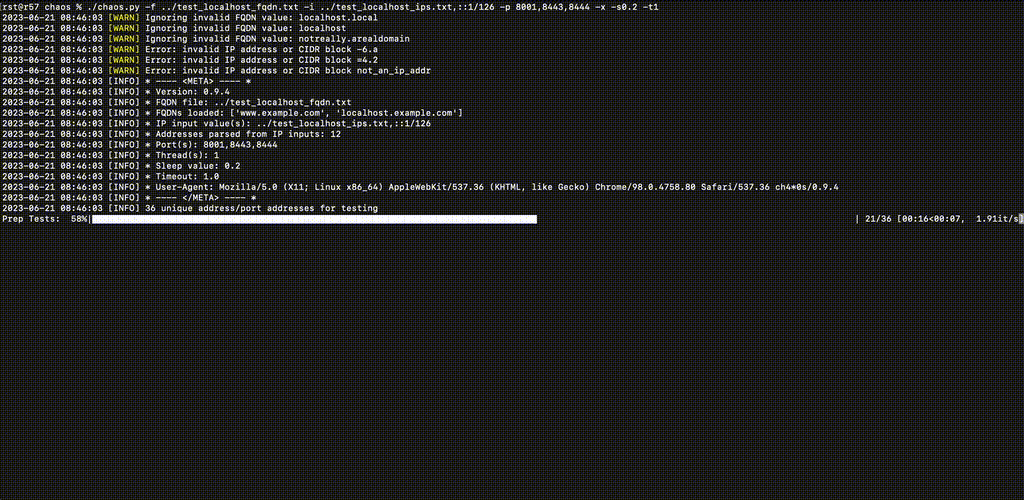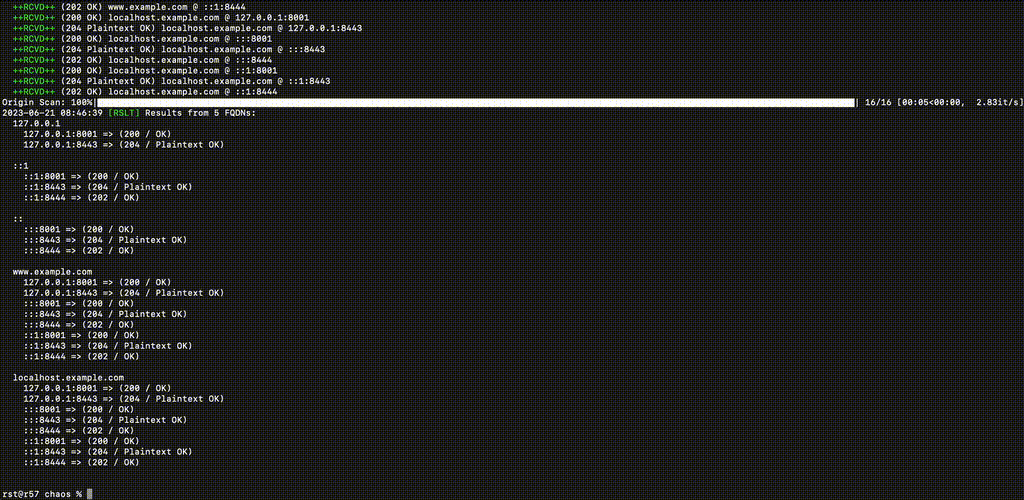
Lancez le scan
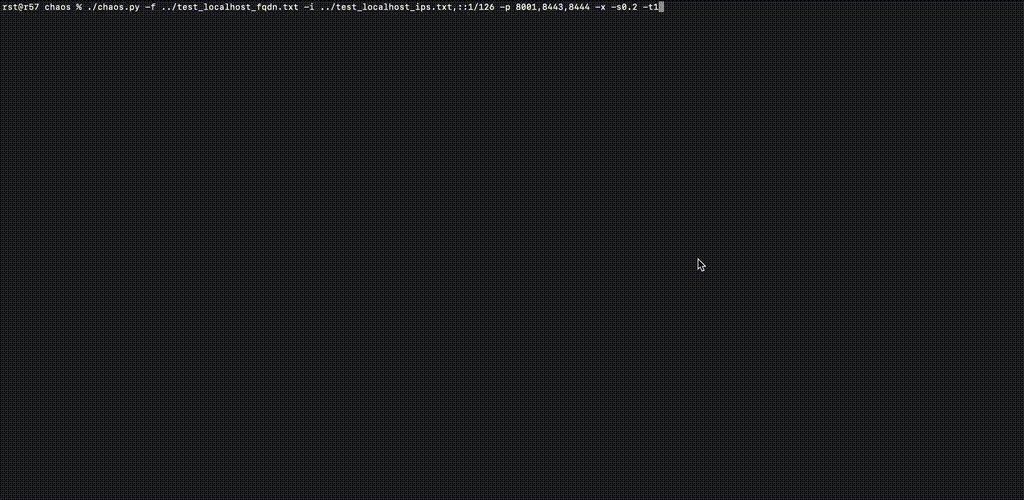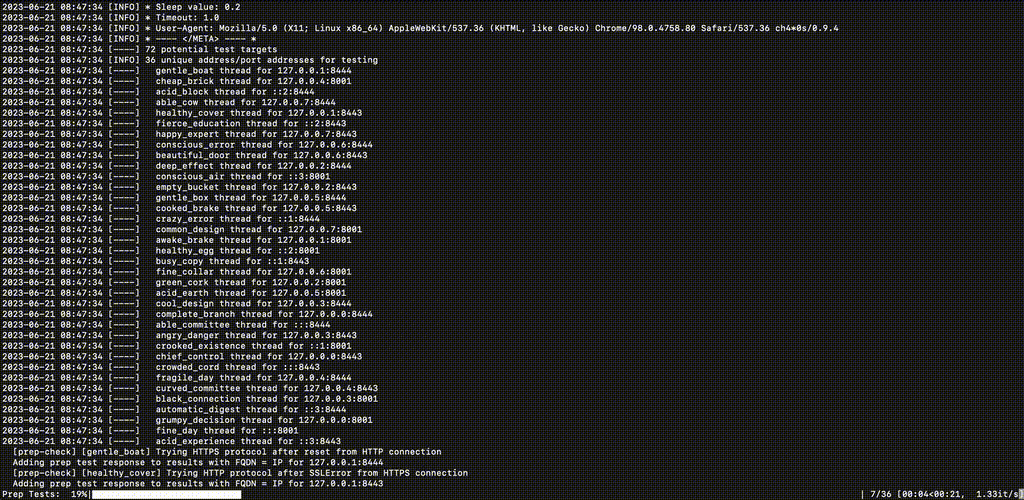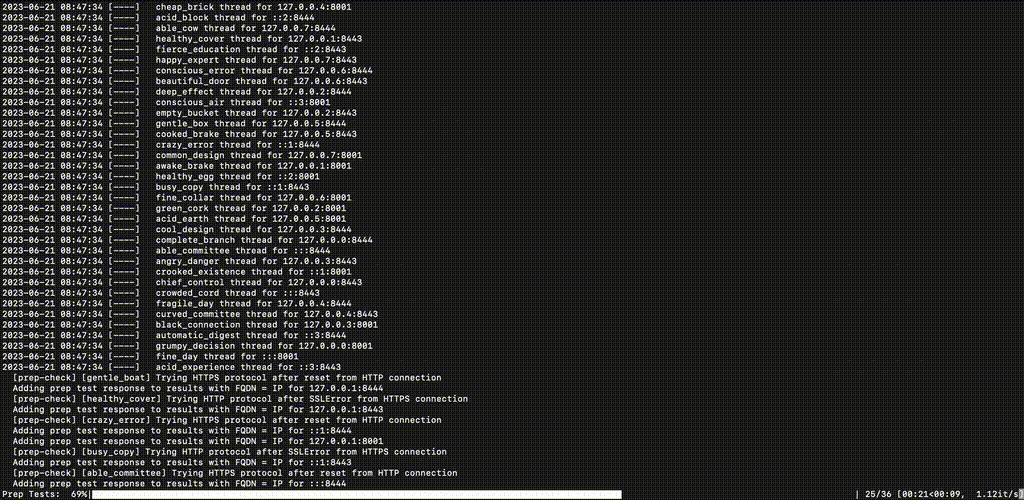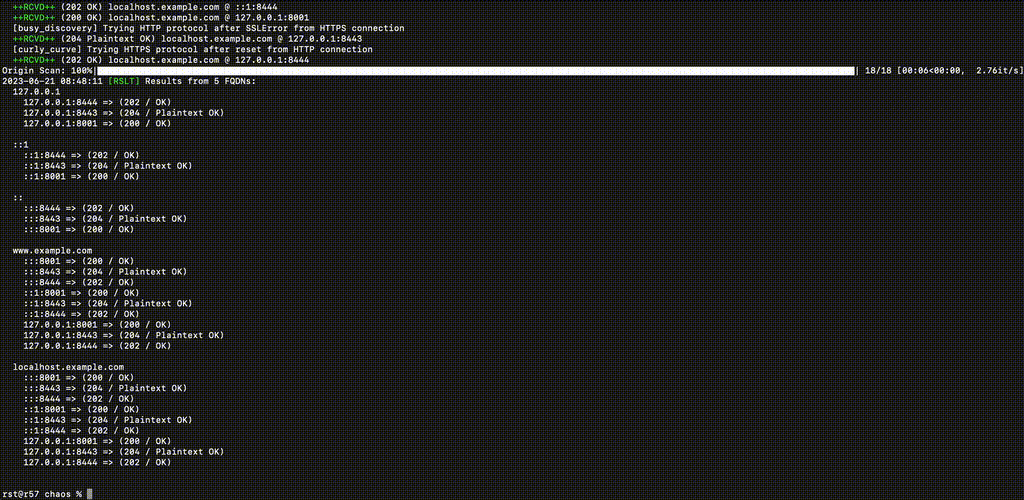
-p pour spécifier les ports sur lesquels nous écoutons-x pour une exécution monotâche afin de laisser le temps à nos serveurs ncat de redémarrer-s0.2 court délai pour que nos serveurs ncat redémarrent-t1 pour timeout après 1 seconde