






wifi_db
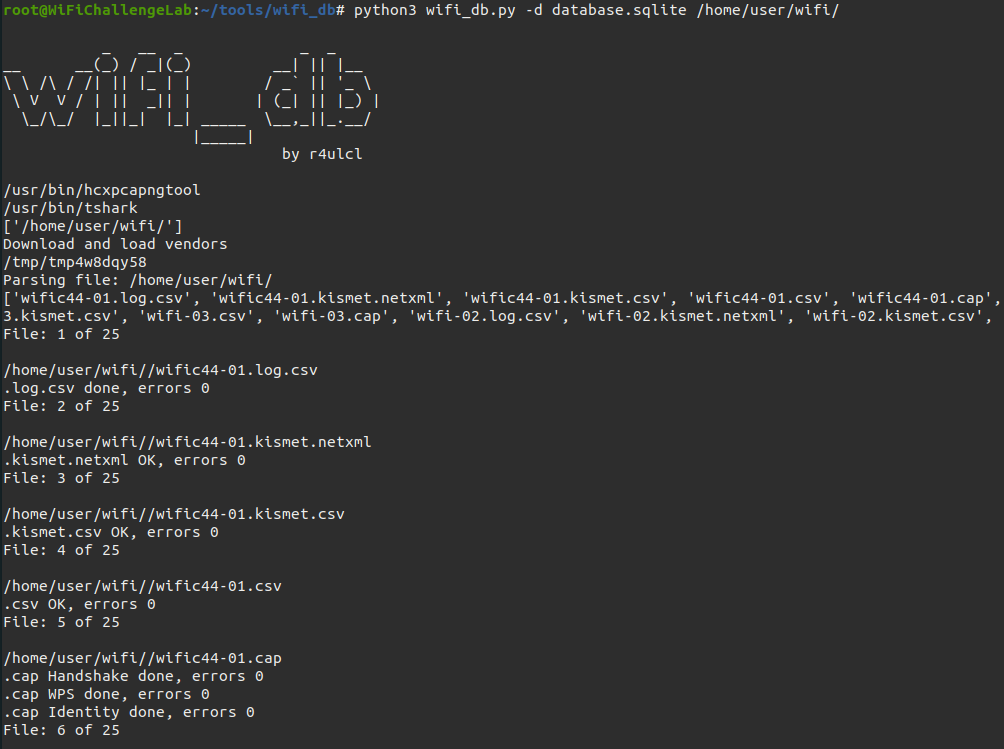
Script pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes (au format 22000 hashcat), les identités réseau d'entreprise (MGT) et les paires challenge/réponse EAP-MD5, les certificats X.509 et la configuration de sécurité RSN/WPA de chaque réseau, les capacités 802.11r/k/v, Multiple BSSID et Channel Switch annoncées par les points d'accès, les relations intéressantes entre points d'accès, clients et leurs Probes, les informations WPS, ainsi qu'une vue globale de tous les points d'accès observés.
Table des matières
Fonctionnalités
- Indique si un réseau est masqué (caché) même si vous possédez l'ESSID.
- Affiche un tableau détaillé des clients connectés et de leurs points d'accès respectifs.
- Identifie les probes des clients connectés aux points d'accès, donnant un aperçu des risques potentiels de sécurité liés aux Rogue AP.
- Extrait les handshakes pour une utilisation avec hashcat, facilitant le cassage de mots de passe.
- Affiche les informations d'identité des réseaux d'entreprise, y compris la méthode EAP utilisée pour l'authentification.
- Extrait les certificats X.509 échangés lors des authentifications EAP-TLS/PEAP/TTLS en environnement entreprise (802.1X) (certificats du point d'accès/serveur et du client), stockant tous les champs du certificat par BSSID du point d'accès dans la table
Certificate.
- Décompose la sécurité RSN/WPA de chaque point d'accès (version WPA, suites AKM, chiffrements pairwise/group, indicateur entreprise et protection des trames de gestion) à partir des balises dans la table
AP.
- Capture les paires challenge/réponse EAP-MD5 pour cassage hors ligne (
hashcat -m 4800) dans la table EAPMD5.
- Détecte les adresses MAC client randomisées (administrées localement) et identifie les clients par les éléments d'information de leurs requêtes de probe (stockés dans la table
Probe).
- Génère un résumé (vue
SummaryAP) des points d'accès groupés par ESSID et chiffrement, montrant le nombre de points d'accès et de clients, la version WPA et l'état PMF, ainsi que chaque fabricant par groupe, pour donner un aperçu rapide de l'état de sécurité des réseaux à proximité (et repérer les SSID avec une sécurité mixte/dégradée).
- Enregistre la configuration Wi-Fi Protected Setup (WPS) de chaque point d'accès directement dans sa ligne
AP.
- Consigne toutes les occurrences où un client ou un point d'accès a été vu avec les données GPS et l'horodatage, permettant une analyse basée sur la localisation.
- Télécharge des fichiers avec un dossier ou un fichier de capture. Cette option prend en charge l'utilisation de caractères génériques (*) pour sélectionner plusieurs fichiers ou dossiers.
- Version Docker sur Docker Hub pour éviter les dépendances.
- Mode obfusqué pour les démonstrations et conférences.
- Possibilité d'ajouter des données GPS statiques.
- Rapporte l'état de la protection des trames de gestion (802.11w / PMF) de chaque point d'accès : les indicateurs
mfpc (capable) et mfpr (requis) lus bit à bit depuis les capacités RSN, et l'état pmf dérivé (Required, Capable lorsqu'il est optionnel, ou Disabled), stocké dans la table AP.
- Détecte le support de l'itinérance rapide et de la gestion annoncé par chaque point d'accès : 802.11r Fast BSS Transition (
ft_80211r, avec le mobility_domain_id), 802.11k Radio Resource Measurement / rapports de voisinage (rrm_80211k), et 802.11v BSS Transition Management (bss_transition_80211v).
- Signale les points d'accès qui annoncent un ensemble Multiple BSSID (
mbssid, avec le max_bssid_indicator) et qui envoient des annonces de changement de canal (csa, avec le canal cible csa_new_channel).
- Révèle les SSID masqués (cachés) à partir des réponses de probe et des requêtes de (ré)association, remplissant le nom du point d'accès même lorsque la balise le cache (
ssid_revealed marque les noms appris de cette manière).
Installation
Depuis DockerHub (RECOMMANDÉ)``` bash
docker pull r4ulcl/wifi_db
### Installation manuelle

#### Systèmes basés sur Debian (Ubuntu, Kali, Parrot, etc.)

Dépendances:
 r4ulcl/wifi_db

